الرئيسية
» WINDOWS
»
كيفية الوصول إلى خادم ويندوز عن بُعد باستخدام بروتوكول سطح المكتب البعيد (RDP)
كيفية الوصول إلى خادم ويندوز عن بُعد باستخدام بروتوكول سطح المكتب البعيد (RDP)
كيفية الوصول إلى خادم ويندوز عن بُعد باستخدام بروتوكول سطح المكتب البعيد (RDP)
للوصول إلى خادم Windows عن بُعد، فعّل بروتوكول سطح المكتب البعيد (RDP)، وأبقِ خاصية مصادقة مستوى الشبكة (NLA) مُفعّلة، واسمح فقط للحسابات المطلوبة. اتصل باستخدام اسم الخادم أو عنوان IP الخاص به عبر شبكته المحلية (LAN) أو شبكة VPN. وللوصول المُدار إلى الإنترنت، استخدم بوابة سطح المكتب البعيد (RD Gateway)؛ ولا تُعرّض منفذ RDP الخاص بالخادم للإنترنت مباشرةً.
تفترض هذه الخطوات تثبيت مدير الخادم وامتلاكك صلاحيات المسؤول. يتيح بروتوكول سطح المكتب البعيد الأساسي الوصول إلى الخادم؛ أما استضافة أجهزة سطح مكتب أو تطبيقات منفصلة للمستخدمين فتتطلب نشرًا مُخططًا لخدمات سطح المكتب البعيد وترخيصًا مناسبًا.
تمكين سطح المكتب البعيد على خادم ويندوز
افتح خصائص الخادم المحلي
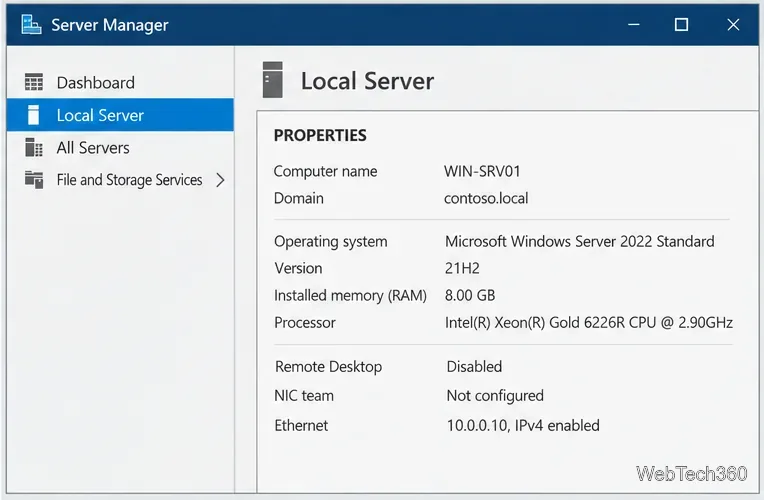
افتح مدير الخادم، وحدد الخادم المحلي ، ثم ابحث عن سطح المكتب البعيد في الخصائص. إذا كان مُعطّلاً، فحدده. قد تختلف الأسماء قليلاً حسب إصدار الخادم.
أين يمكن العثور على حالة سطح المكتب البعيد في إدارة الخادم؟
السماح بالاتصالات والاحتفاظ بـ NLA
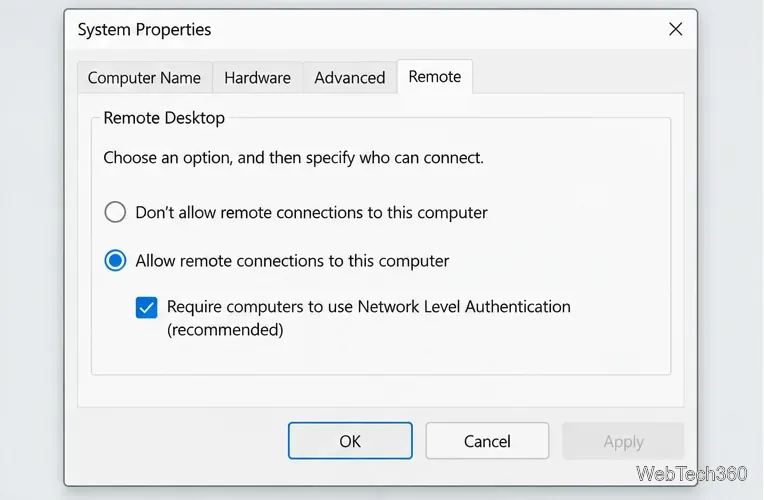
حدد "السماح بالاتصالات البعيدة بهذا الكمبيوتر" . أبقِ خيار "مصادقة مستوى الشبكة" (NLA) مُحددًا؛ حيث يقوم هذا الخيار بمصادقة المستخدمين قبل فتح الجلسة. حدد "تطبيق" ، ثم "موافق" .
يظل NLA محددًا في الإعداد القياسي.
منح حق الوصول إلى حسابات محددة
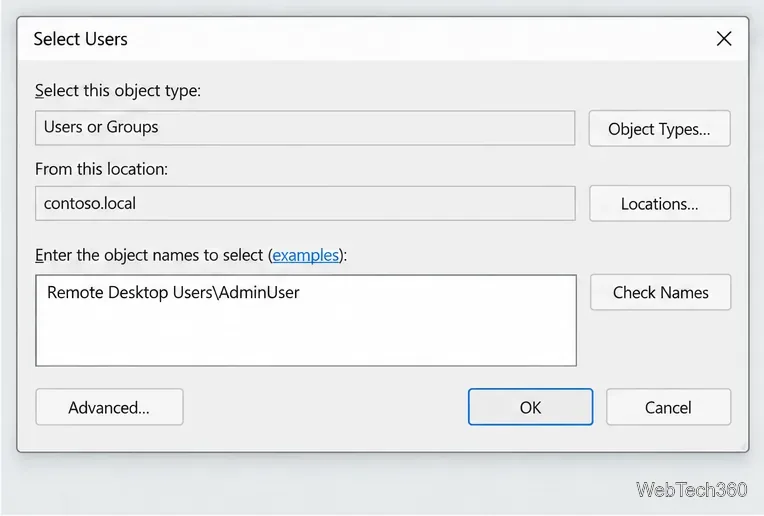
حدد "تحديد المستخدمين" وأضف فقط المستخدمين أو المجموعات التي تحتاج إلى الوصول. عادةً ما يكون المستخدمون غير الإداريين ضمن " مستخدمي سطح المكتب البعيد" ؛ ويمكن للمسؤولين المحليين الاتصال افتراضيًا. استخدم حسابًا منفصلاً بأقل قدر من الصلاحيات للمهام الروتينية وكلمات مرور قوية وفريدة.
أضف حسابًا محددًا أو مجموعة معتمدة.
تحقق من جدار الحماية ومسار الشبكة
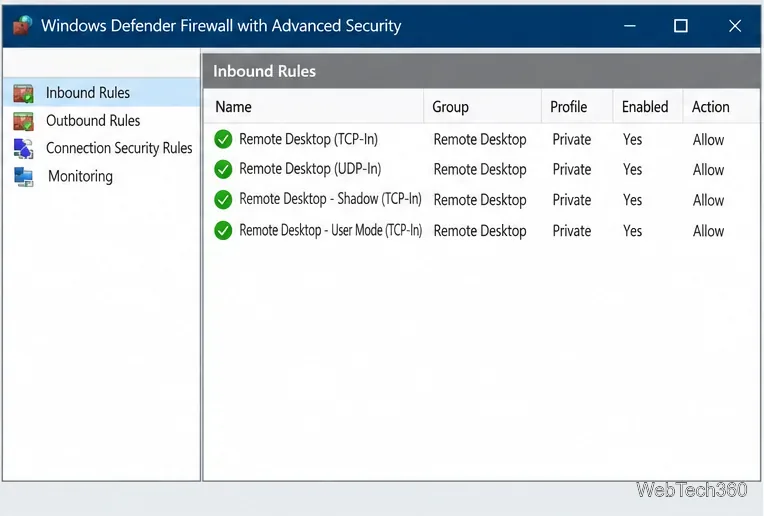
اسمح بتطبيق قواعد جدار الحماية المدمجة لسطح المكتب البعيد فقط على ملف تعريف المجال أو الملف الشخصي الخاص الذي يستخدمه الخادم. تحقق أيضًا من قواعد VPN، والموجه، ومجموعة أمان السحابة، وجدار حماية الشبكة؛ وقم بتقييدها ضمن نطاق الشبكة أو VPN المتوقع. لا تفتح الملف الشخصي العام لمجرد تفعيل بروتوكول سطح المكتب البعيد (RDP).
قم بتقييد قاعدة جدار الحماية على ملفات تعريف الشبكة الموثوقة.
الاتصال من جهاز كمبيوتر يعمل بنظام ويندوز
على الشبكة المحلية أو شبكة VPN الخاصة بالخادم، اضغط على مفتاح Windows + R ، ثم شغّل الأمر mstsc، وأدخل اسم الخادم أو عنوان IP الخاص به في "اتصال سطح المكتب البعيد" . حدد "إظهار الخيارات" لإدخال اسم المستخدم، ثم اختر "اتصال " وأدخل بيانات الاعتماد. استخدم تنسيق الحساب الذي تتطلبه مؤسستك، مثل DOMAIN\username.
قبل قبول تحذير الهوية أو الشهادة، تأكد من تطابق الاسم مع الخادم الذي تريد الوصول إليه. لا تحفظ بيانات الاعتماد على الأجهزة المشتركة. إذا لم ينجح الاسم، فتحقق من نظام أسماء النطاقات (DNS) أو استخدم عنوان IP الخاص أثناء استخدام VPN.
استخدم بوابة RD للوصول المُدار خارج الموقع
بالنسبة لخادم واحد، غالبًا ما يكون استخدام VPN أبسط. توفر بوابة سطح المكتب البعيد (RD Gateway) مسارًا مُدارًا من الإنترنت إلى موارد RDP الداخلية. تتطلب هذه البوابة شهادة موثوقة وسياسات تقيّد المستخدمين وأجهزة الكمبيوتر المستهدفة، لذا يُنصح باتباع دليل نشر مايكروسوفت للإنتاج.
قم بتثبيت خدمة دور بوابة سطح المكتب البعيد
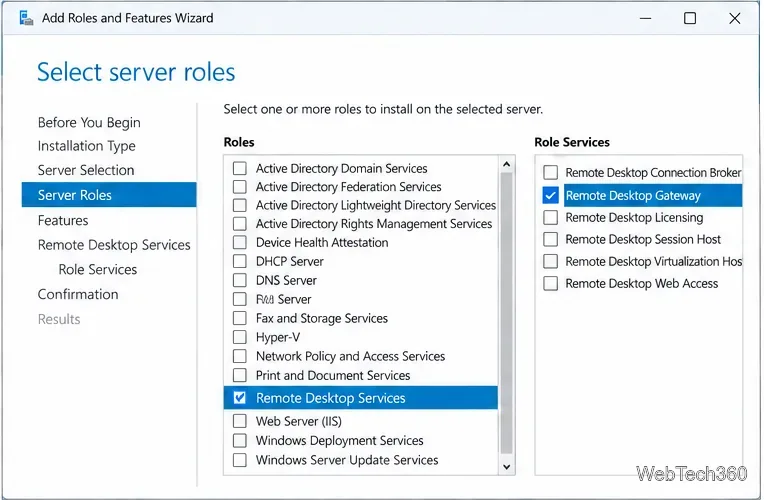
في إدارة الخادم، حدد إدارة > إضافة أدوار وميزات ؛ ثم اختر مسار دور خدمات سطح المكتب البعيد وبوابة سطح المكتب البعيد ضمن خدمات الأدوار. راجع متطلبات مايكروسوفت الأساسية قبل تثبيت بيئة الإنتاج.
اختر خدمة دور بوابة RD.
قم بربط شهادة موثوقة من قبل العملاء
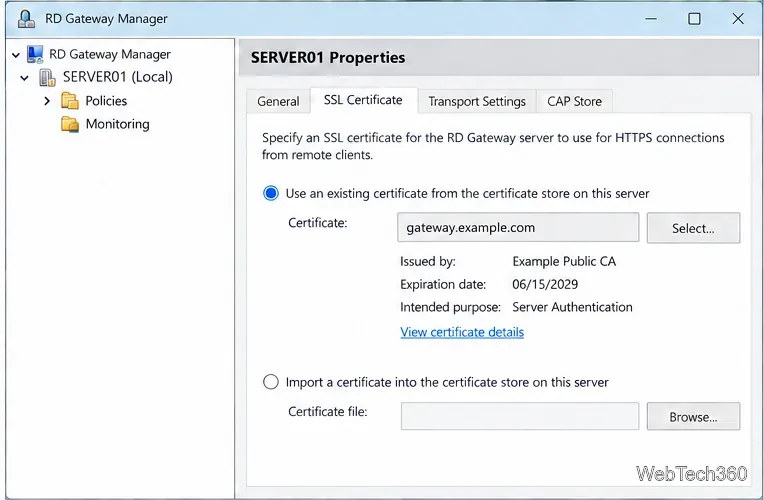
في إدارة بوابة سطح المكتب البعيد ، افتح خصائص الخادم وعلامة تبويب شهادة SSL . استورد أو حدد شهادة لاسم مضيف البوابة العامة، وتأكد من أن العملاء يثقون بسلسلة الشهادات. استخدم شهادة صادرة علنًا في بيئة الإنتاج؛ تحتفظ مايكروسوفت بالشهادات الموقعة ذاتيًا لأغراض الاختبار.
استخدم شهادة موثوقة من قبل العملاء لاسم البوابة.
تقييد عدد المستخدمين وخوادم الوجهة
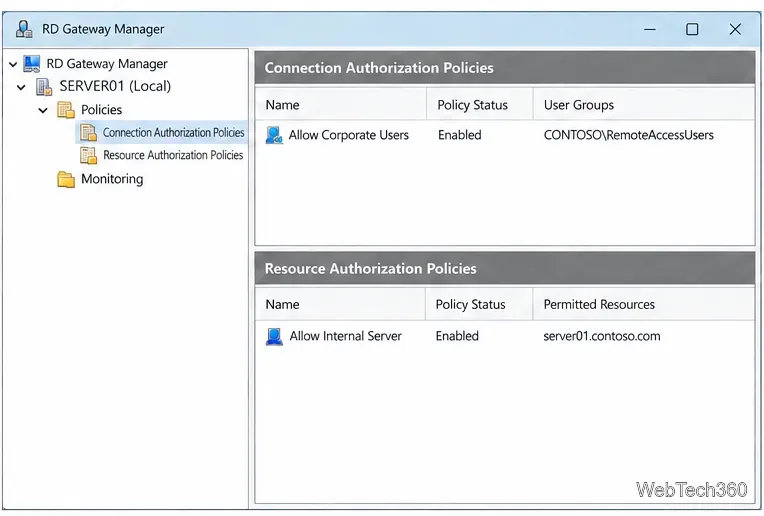
أنشئ سياسة ترخيص اتصال (CAP) لتحديد من يُسمح له باستخدام البوابة، وسياسة ترخيص موارد (RAP) لتحديد أجهزة الكمبيوتر الداخلية التي يُسمح لهم بالوصول إليها. قيّد الوصول إلى كلتيهما بالمجموعات والأهداف المعتمدة؛ وأضف تصميمًا متعدد العوامل مدعومًا عند توفره.
يحد CAP من عدد المستخدمين؛ ويحد RAP من عدد خوادم الوجهة.
قم بتعيين البوابة في العميل
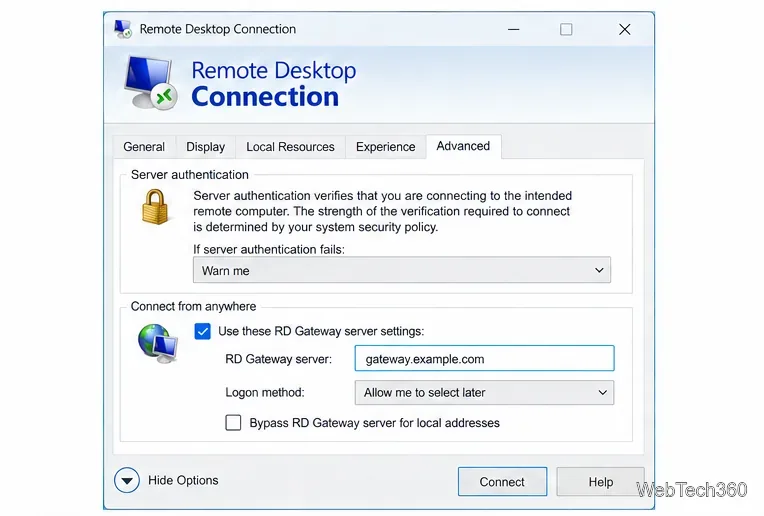
في قسم "اتصال سطح المكتب البعيد" ، أدخل اسم الخادم المستهدف في "عام". ضمن "خيارات متقدمة" > "إعدادات" ، حدد " استخدام إعدادات خادم بوابة سطح المكتب البعيد هذه" وأدخل اسم نظام أسماء النطاقات (DNS) الخاص بالبوابة. تُدرج مايكروسوفت منفذ TCP 443 لبروتوكول HTTPS ومنفذ UDP 3391 لمستمعي بوابة سطح المكتب البعيد؛ لذا يُرجى إبقاء الوصول المباشر إلى الإنترنت لمنفذ RDP الخاص بالخادم المستهدف مغلقًا.
قم بإدخال مضيف البوابة بشكل منفصل عن الخادم الهدف.
فحوصات سريعة لتحديد المشاكل
انقطع الاتصال: تأكد من تشغيل الخادم، وتفعيل بروتوكول سطح المكتب البعيد (RDP)، وأن لدى العميل مسارًا عبر الشبكة المحلية (LAN) أو الشبكة الافتراضية الخاصة (VPN). تحقق من جدار حماية ويندوز وقواعد الشبكة المصدرية.
تم رفض الوصول: تأكد من أن الحساب مسموح به للوصول إلى سطح المكتب البعيد، وأن لديه تنسيق المجال أو الحساب المحلي الصحيح، وأنه غير محظور بواسطة سياسة.
أخطاء في مصادقة الشبكة أو بيانات الاعتماد: تحقق من كلمة المرور، وحالة الحساب، وتوافق البرنامج. أبقِ مصادقة الشبكة مُفعّلة ما لم يكن لدى المسؤول سبب موثق لتغييرها.
تم رفض الوصول إلى البوابة: راجع CAP و RAP، واسم الشهادة وسلسلة الثقة، وسجلات تشغيل بوابة RD.