نعم، يمكنك تثبيت بعض البرامج على نظام ويندوز 10 بدون صلاحيات المسؤول، ولكن فقط إذا كان التطبيق مصممًا للعمل ضمن حساب المستخدم الخاص بك. لا يمكن للمستخدم العادي منح نفسه صلاحيات المسؤول بشكل قانوني. الخيارات الأكثر أمانًا هي برنامج تثبيت خاص بكل مستخدم، أو نسخة محمولة، أو حزمة تطبيقات تسمح بها مؤسستك.
إذا احتاج برنامج التثبيت إلى الكتابة إلى مواقع نظام محمية، أو تثبيت برنامج تشغيل أو خدمة، أو تغيير إعدادات الجهاز، فقد يطلب نظام ويندوز بيانات اعتماد المسؤول. على جهاز كمبيوتر العمل أو المدرسة، لا تحاول تجاوز قواعد إدارة الأجهزة؛ بل اطلب من قسم تقنية المعلومات الموافقة على التطبيق أو تثبيته.
1. ابحث عن خيار التثبيت "خاص بي" أو خيار التثبيت لكل مستخدم
يدعم برنامج Windows Installer كلاً من التثبيت على مستوى المستخدم والتثبيت على مستوى الجهاز . وتشير مايكروسوفت إلى أنه يمكن حظر التثبيت على مستوى الجهاز للمستخدمين العاديين لأنه يؤثر على الجهاز بأكمله، بينما يمكن للبرامج المصممة للتثبيت على مستوى المستخدم وضع الملفات والتسجيلات في مواقع خاصة بكل مستخدم. راجع وثائق سياق التثبيت الخاصة ببرنامج Windows Installer من مايكروسوفت .
- قم بتنزيل برنامج التثبيت من الموقع الرسمي لناشر البرنامج.
- افتح برنامج التثبيت كالمعتاد. لا تختر "تشغيل كمسؤول" .
- إذا كان معالج الإعداد يقدم خيار "التثبيت لي فقط" أو "فقط لي" أو خيارًا مشابهًا، فقم بتحديده.
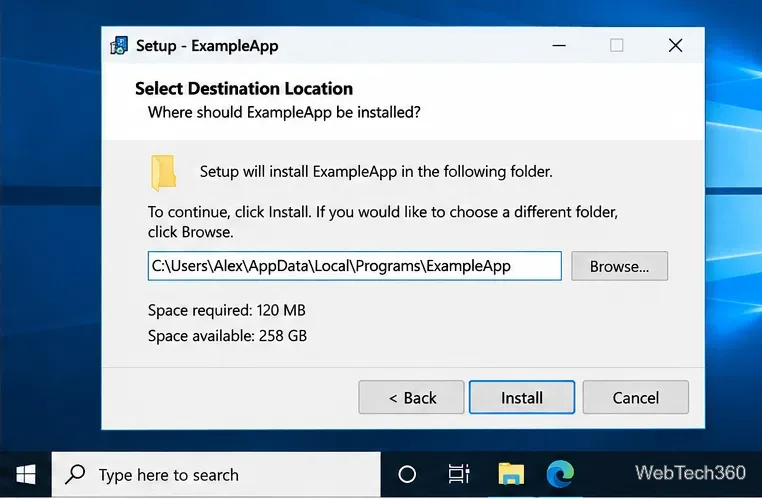
- عند ظهور وجهة، يُعدّ وجود مسار قابل للكتابة من قِبل المستخدم
%LOCALAPPDATA%\Programsعلامة جيدة. أكمل الإعداد.
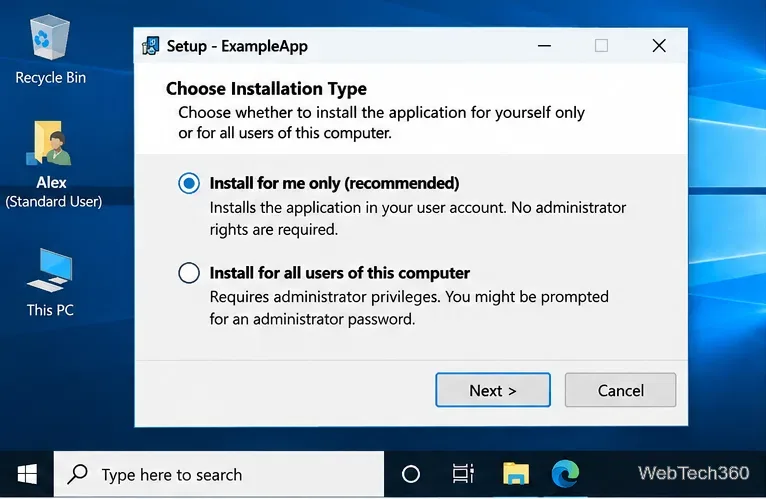
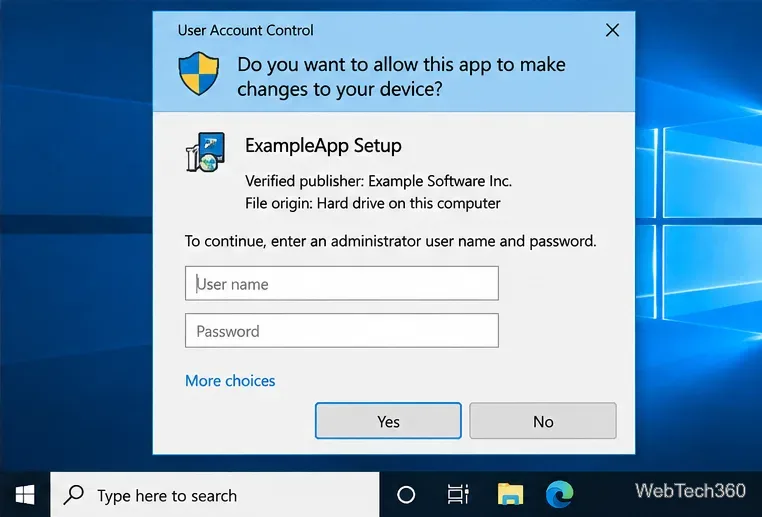
إذا طلب منك برنامج التثبيت اسم مستخدم وكلمة مرور المسؤول فورًا، فألغِ العملية إلا إذا كنت تملك بيانات اعتماد مُصرَّح بها. عادةً ما يعني ذلك أن البرنامج يطلب صلاحيات إدارية قبل المتابعة.
2. استخدم نسخة محمولة رسمية عند توفرها
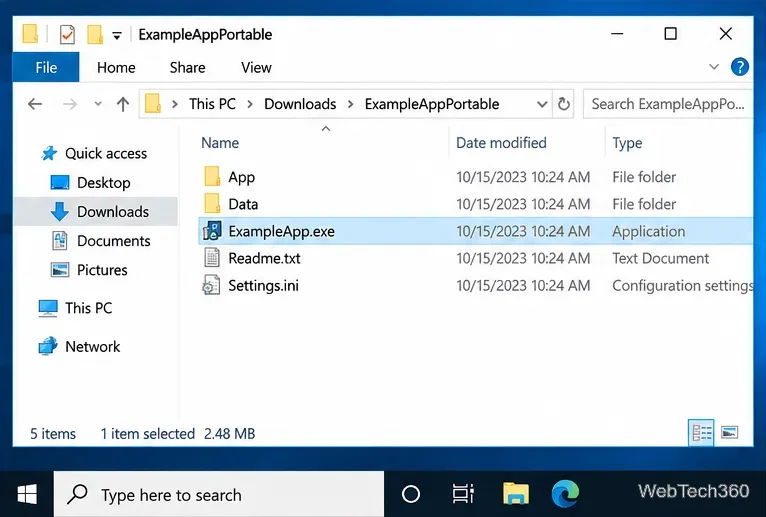
عادةً ما يعمل التطبيق المحمول من مجلد يمكنك الكتابة إليه، ولا يحتاج إلى تثبيت تقليدي على مستوى النظام. إذا كان الناشر يقدم ملف ZIP أو حزمة محمولة، فغالبًا ما يكون هذا هو الخيار الأسهل للحسابات العادية.
- قم بتنزيل الحزمة المحمولة من الناشر.
- قم باستخراجه إلى مجلد داخل ملفك الشخصي، مثل مجلد التنزيلات أو المستندات أو أي موقع آخر معتمد.
- افتح المجلد المستخرج وقم بتشغيل ملف التطبيق القابل للتنفيذ.
لا تنقل التطبيق C:\Program Filesإلا إذا قام بذلك مسؤول النظام نيابةً عنك. وتذكر أيضًا أن التطبيق المحمول قد يُحظر أيضًا من قِبل سياسة أمان الشركة، أو نظام التحكم في التطبيقات، أو نظام حماية نقاط النهاية.
3. جرّب متجر مايكروسوفت أو حزمة تطبيقات موثوقة إذا كان جهاز الكمبيوتر الخاص بك يسمح بذلك.
يُمكن لنظام التشغيل Windows 10 تثبيت التطبيقات المُجمّعة عبر متجر Microsoft أو مُثبّت التطبيقات، ولكن النتيجة تعتمد على سياسة الحزمة والجهاز. تُوثّق Microsoft سياسة تُسمى BlockNonAdminUserInstall تمنع المستخدمين غير الإداريين من بدء تثبيت التطبيقات المُجمّعة على الإصدارات المُدارة. كما يُمكن التحكم في الوصول إلى المتجر بشكل منفصل. لمزيد من التفاصيل، راجع مرجع سياسة إدارة التطبيقات من Microsoft ووثائق مُثبّت التطبيقات .
إذا كانت مؤسستك تقدم قائمة متجر معتمدة، أو بوابة شركة، أو حزمة موقعة، فاستخدم هذا المسار المعتمد بدلاً من محاولة تغيير أذونات النظام بنفسك.
ماذا عن حيلة ملف BAT الخاص بـ RunAsInvoker؟
يستخدم الحل البديل القديم، الذي يُعرض غالبًا على الإنترنت، إعدادات توافق نظام ويندوز RunAsInvoker. وتصف مايكروسوفت هذا الحل بأنه تشغيل التطبيق بصلاحيات العملية التي أطلقته، دون إضافة صلاحيات المسؤول . وبالمثل، توضح وثائق بيان التطبيق من مايكروسوفت أنه asInvokerيعمل بنفس مستوى صلاحيات العملية الأصلية.
هذا يعني أن هذه الحيلة قد تُجدي نفعًا أحيانًا فقط عندما يُفعّل برنامج التثبيت صلاحيات إدارية بشكل خاطئ، حتى وإن كان بإمكانه العمل بالكامل ضمن ملف تعريف المستخدم الحالي. لا يمكنها السماح لحساب عادي بالكتابة إلى مناطق محمية، أو تثبيت خدمات النظام أو برامج التشغيل، أو تنفيذ عمليات أخرى تتطلب صلاحيات إدارية. راجع وصف إصلاح توافق RunAsInvoker من Microsoft وإرشادات امتيازات المسؤول .
لذا، لا تتعامل مع ملف BAT كوسيلة لتجاوز صلاحيات المسؤول. إذا فشل التثبيت بسبب أخطاء رفض الوصول أو طلب بيانات اعتماد المسؤول، فإن الحل الصحيح هو استخدام إصدار مخصص لكل مستخدم/إصدار محمول أو الحصول على موافقة المسؤول.
عندما تكون موافقة المسؤول مطلوبة بالفعل
- يدعم برنامج التثبيت جميع المستخدمين فقط أو التثبيت على مستوى الجهاز بأكمله.
- يحتاج إلى تثبيت برنامج تشغيل أو خدمة ويندوز أو مكون أمان أو ملحق نظام.
- يجب أن يكتب إلى مواقع محمية مثل
C:\Windowsأو مناطق على مستوى الجهاز من السجل.
- تقوم مؤسستك بحظر الملفات التنفيذية غير المعتمدة، وبرامج التثبيت، وتطبيقات المتجر، أو التطبيقات المعبأة.
- يطلب نظام التحكم في حساب المستخدم (UAC) بيانات اعتماد المسؤول، ولا يوجد وضع مدعوم لكل مستخدم.
لا تقم بتفعيل AlwaysInstallElevatedسياسة Windows Installer كحل بديل. تحذر مايكروسوفت صراحةً من أنها تُشكل خطراً أمنياً لأن المستخدمين غير الإداريين قد يُشغلون حزم التثبيت بصلاحيات مُرتفعة.
ملاحظة حول دعم نظام التشغيل ويندوز 10
أنهت مايكروسوفت الدعم العام لنظام التشغيل ويندوز 10 في 14 أكتوبر 2025. لا تزال أجهزة الكمبيوتر التي تعمل بنظام ويندوز 10 قيد التشغيل، ويمكن للأجهزة المؤهلة تلقي تحديثات الأمان الموسعة، ولكن توصي مايكروسوفت بالانتقال إلى إصدار ويندوز مدعوم كلما أمكن ذلك. راجع صفحة انتهاء دعم ويندوز 10 الرسمية .
خلاصة القول: إذا كان البرنامج يوفر مُثبِّتًا لكل مستخدم، أو حزمة محمولة، أو تطبيقًا مُعبأً مُعتمدًا، فقد تتمكن من استخدامه دون صلاحيات المسؤول. أما إذا كان يتطلب بالفعل صلاحيات إدارية، فلا توجد طريقة شرعية للمستخدم العادي لتجاوز هذا الشرط.