الرئيسية
» WINDOWS
»
تشفير البيانات على خادم ويندوز: BitLocker و EFS
تشفير البيانات على خادم ويندوز: BitLocker و EFS
في نظام التشغيل Windows Server، استخدم BitLocker لحماية وحدة تخزين كاملة، أو EFS لحماية ملفات NTFS محددة باستخدام شهادة مستخدم. يحمي BitLocker محرك الأقراص المقفل أو غير المتصل بالإنترنت، بينما يقيد EFS الوصول إلى الملفات لحاملي الشهادات المصرح لهم. لا يغني أي منهما عن الأذونات، أو النسخ الاحتياطية المختبرة، أو تشفير الشبكة.
أداة
النطاق
استعادة
BitLocker
الحجم الكامل
طريقة فتح القفل بالإضافة إلى مفتاح استرداد منفصل
EFS
ملفات NTFS المحددة
مفتاح EFS الخاص بالمستخدم أو وكيل الاسترداد
قم بإعداد عملية الاسترداد قبل تمكين التشفير
خطط للاستعادة قبل تفعيل التشفير. بالنسبة للخوادم المُدارة ضمن نطاق، اضبط سياسة محرك الأقراص الثابت لحفظ معلومات استعادة BitLocker في خدمات مجال Active Directory (AD DS) واشتراط نجاح النسخ الاحتياطي؛ وتأكد من قدرة مسؤول مُصرّح له على استعادتها. أما بالنسبة للخوادم المستقلة، فاحفظ كلمة مرور الاستعادة في خزنة معتمدة أو موقع غير متصل بالإنترنت منفصل عن الجهاز، وقيّد الوصول إليها. راجع نظرة عامة على استعادة BitLocker من Microsoft . يستخدم نظام EFS مفتاحًا مختلفًا: احتفظ بالمفتاح الخاص للمستخدم في ملف PFX محمي بكلمة مرور ومخزن بشكل منفصل. انسخ البيانات احتياطيًا أيضًا، واختبر استعادة نسخة منها.
يحمي BitLocker البيانات أثناء قفل وحدة التخزين، لكن الخادم قيد التشغيل يمكنه قراءة محرك الأقراص غير المقفل. حافظ على أذونات NTFS والمشاركة مناسبة لحجم العمل، وقم بتأمين النظام الذي يتحكم في الوصول إلى وحدة التخزين.
تشفير وحدة تخزين Windows Server باستخدام BitLocker
1. قم بتثبيت ميزة BitLocker
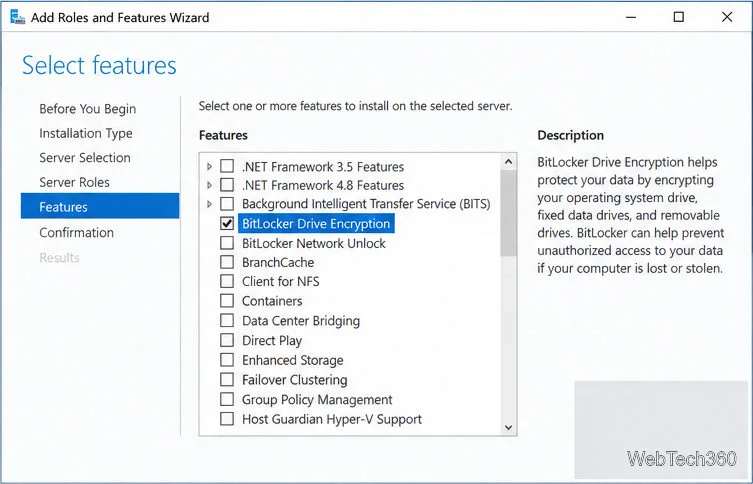
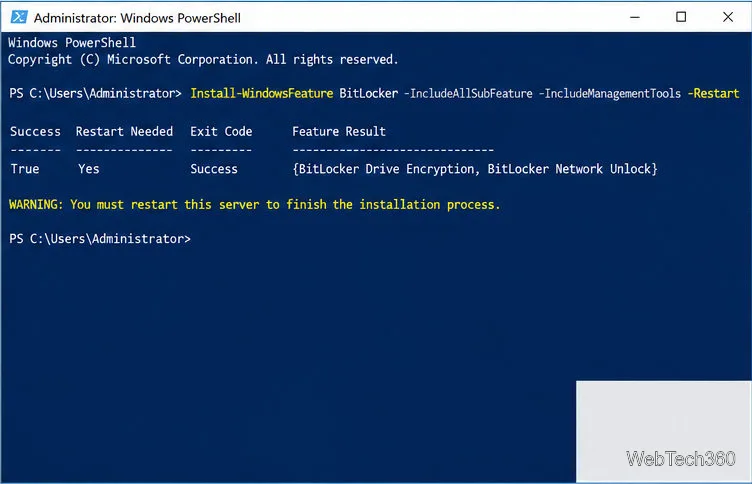
في إدارة الخادم، افتح إدارة > إضافة أدوار وميزات ، وحدد الخادم المستهدف، وتخطى أدوار الخادم، وحدد تشفير محرك الأقراص BitLocker ضمن الميزات، ثم ثبّت. أو شغّل هذا الأمر في PowerShell بصلاحيات المسؤول على Server Core أو لأتمتة العملية:
يتطلب التثبيت إعادة تشغيل النظام، لذا يُرجى جدولة فترة توقف. راجع دليل تثبيت BitLocker من مايكروسوفت . في تجربة سطح المكتب، يتوفر أيضًا تطبيق لوحة التحكم؛ بينما يستخدم Server Core برنامج PowerShell أو manage-bde...
مدير الخادم مع تحديد BitLocker.قم بتثبيت برنامج BitLocker وأعد تشغيل الخادم.
٢. أضف حماية فتح القفل والاستعادة
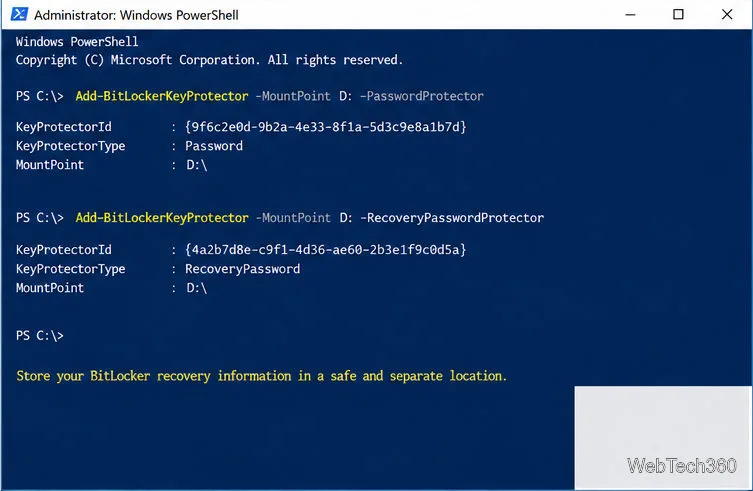
تأكد من حرف محرك الأقراص قبل إجراء أي تغيير. يستخدم هذا المثال D:محرك أقراص ثابتًا؛ استبدله بمحرك الأقراص الصحيح على خادمك. أضف حماية بكلمة مرور لفتح القفل بشكل روتيني، وحماية منفصلة بكلمة مرور للاسترداد.
قبل التشفير، تأكد من أن كلمة مرور الاسترداد محفوظة في مكان آمن وفقًا للسياسة المتبعة أو في خزنتك المعتمدة؛ ولا تتركها أبدًا على الخادم المشفر فقط. توصي مايكروسوفت باستخدام طريقة فتح أساسية بالإضافة إلى حماية استرداد لوحدات تخزين البيانات؛ راجع دليل عمليات BitLocker .
أضف طرق فتح القفل اليومية وطرق الاسترداد.
3. ابدأ التشفير وتحقق من التقدم
-UsedSpaceOnlyيُعدّ هذا الخيار أسرع بالنسبة لوحدة تخزين جديدة، ولكنه لا يؤثر على القطاعات المحذوفة. لذا، يُنصح بتجنبه في حالة محركات الأقراص التي كانت تحتوي سابقًا على بيانات حساسة.
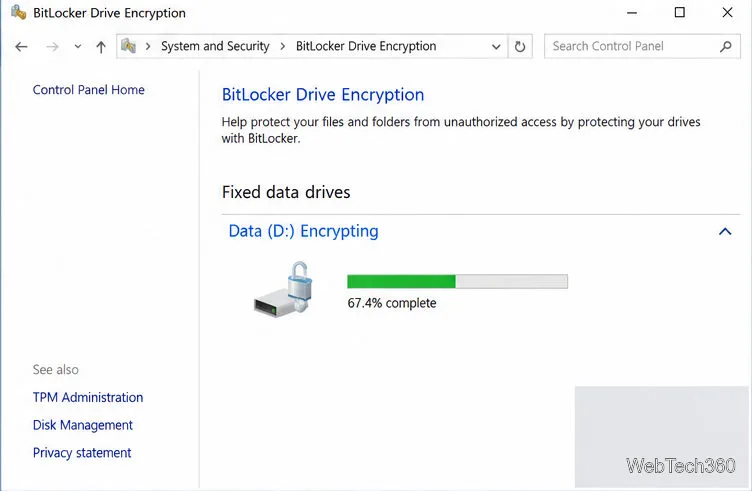
VolumeStatusتحقق من الأمر ، ثم استخدم الأمر `check`، EncryptionPercentageثم الأمر ProtectionStatus`get -BitLockerVolume` Get-BitLockerVolume؛ وانتظر حتى يكتمل. راجع مراجع مايكروسوفت للأمرين `Enable-BitLocker` و` Get-BitLockerVolume` .
راقب عملية التشفير حتى اكتمال القرص D:.
تشفير الملفات المحددة باستخدام EFS
يحمي نظام تشفير الملفات المحسّن (EFS) الملفات والمجلدات الفردية على نظام الملفات NTFS ، خاصةً عندما يحتاج مستخدمون مختلفون إلى وصول منفصل. لا يمكنه تشفير الملفات المضغوطة أو ملفات النظام أو الدلائل أو جذر وحدة التخزين. راجع نظرة عامة على تشفير الملفات باستخدام EFS من مايكروسوفت .
1. تأكد من تفعيل تشفير نظام الملفات NTFS
في موجه الأوامر ذي الصلاحيات الإدارية، تحقق من الإعداد التالي:
fsutil behavior query disableencryption
0يعني مُفعّل؛ 1يعني مُعطّل. في حالة التعطيل، قم بتشغيل:
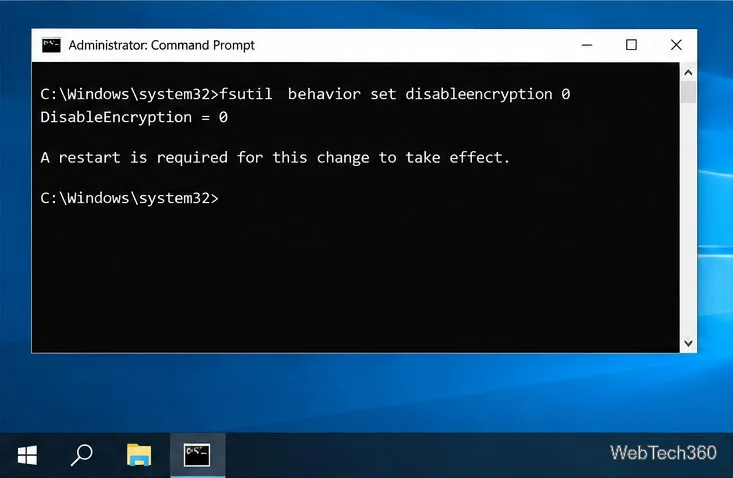
fsutil behavior set disableencryption 0
إذا قمت بتغيير الإعدادات، فأعد تشغيل الجهاز أثناء فترة الصيانة. راجع مرجع سلوك أداة fsutil من مايكروسوفت .
قم بتمكين تشفير نظام الملفات NTFS، ثم أعد التشغيل.
2. تشفير ملف أو مجلد
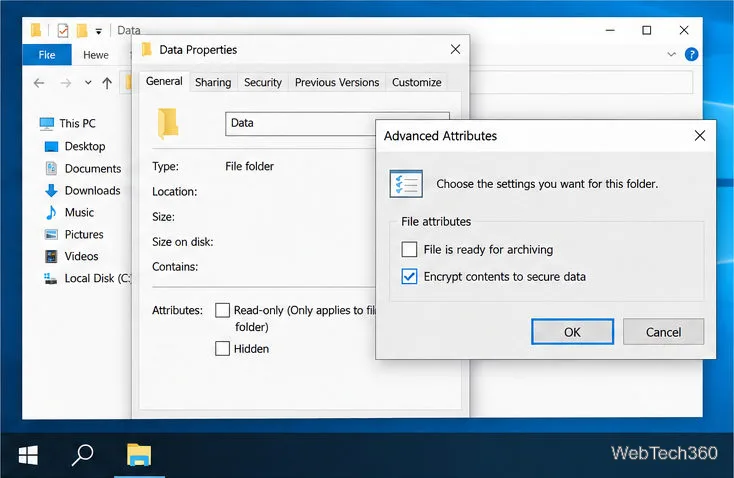
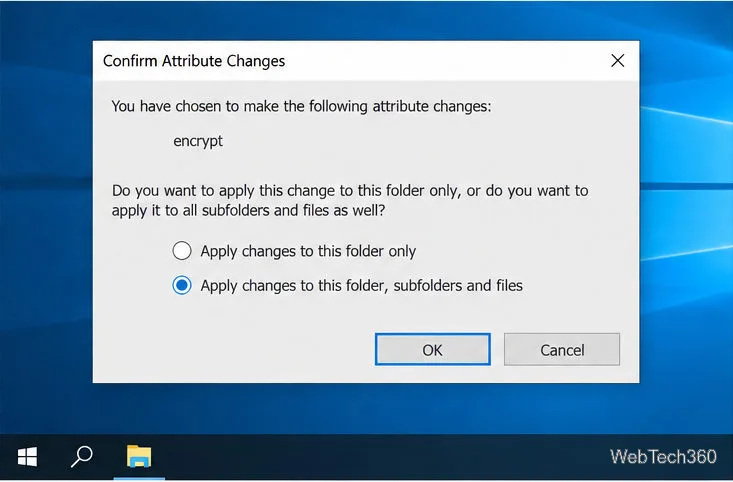
في مستكشف الملفات، افتح خصائص العنصر > عام > خيارات متقدمة . حدد خيار "تشفير المحتويات لتأمين البيانات" ، ثم انقر على "موافق"، ثم "تطبيق". عند ظهور نافذة تحديد النطاق، اختر "المجلد فقط" أو "تضمين المجلدات الفرعية والملفات الموجودة". قم بتشفير المجلد الأصل للملف أيضًا حتى لا تؤدي التغييرات اللاحقة إلى ترك الملف غير مشفر. يشرح مرجع أوامر التشفير كيفية التحقق من حالة EFS.
حدد EFS في السمات المتقدمة.قم بتطبيق نظام الملفات EFS على المجلد ومحتوياته.
3. قم بعمل نسخة احتياطية من شهادة EFS
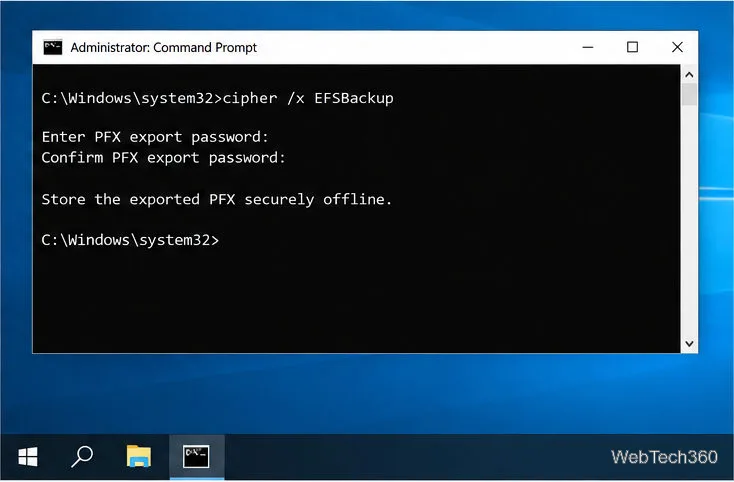
أثناء تسجيل الدخول كمستخدم EFS، قم بتشغيل الأمر وتعيين كلمة مرور لملف PFX المُصدَّر. احفظه بشكل منفصل عن الخادم والبيانات. هذا يُصدِّر شهادة ومفتاح EFS الخاصين بالمستخدم، وليس سياسة وكيل الاسترداد. قم بعمل نسخة احتياطية من شهادة وكيل استرداد بيانات المجال بشكل منفصل إذا تم تكوينها. راجع مرجع التشفيرcipher /x EFSBackup من Microsoft .
قم بتصدير ملف EFS PFX وتخزينه بشكل آمن.
أي خيار يجب عليك استخدامه؟
استخدم BitLocker لحماية وحدة التخزين بأكملها أثناء قفل الخادم أو انقطاع اتصاله بالإنترنت؛ واستخدم EFS لملفات NTFS محددة مع إمكانية وصول المستخدم إليها. اختبر استعادة كل من المفاتيح والبيانات قبل الاعتماد على أي من الطريقتين.