الرئيسية
» WINDOWS
»
كيفية إعداد خادم GitLab على نظام Windows Server باستخدام Hyper-V
كيفية إعداد خادم GitLab على نظام Windows Server باستخدام Hyper-V
لإعداد GitLab المُدار ذاتيًا على نظام Windows Server، شغّل جهازًا افتراضيًا يعمل بنظام Ubuntu Server مدعومًا في Hyper-V، ثم ثبّت GitLab داخل نظام Linux الضيف. يبقى Windows Server هو النظام المضيف، بينما يعمل GitLab من حزمة Linux الرسمية الخاصة به. يُشير دليل حزمة Ubuntu الحالي لـ GitLab إلى إصداري Ubuntu 22.04 و24.04، لذا يستخدم هذا الدليل Ubuntu Server 24.04 LTS.
قبل البدء، تأكد من أن الخادم المضيف لديه موارد كافية من وحدة المعالجة المركزية والذاكرة العشوائية والقرص الصلب للنظام الضيف. يتطلب نظام GitLab الأساسي أحادي العقدة 8 وحدات معالجة مركزية افتراضية و16 جيجابايت من الذاكرة العشوائية؛ لذا خصص 40 جيجابايت للتطبيق، و5-12 جيجابايت لقاعدة البيانات، بالإضافة إلى مساحة تخزين المستودع. استخدم أقراصًا مدعومة بتقنية SSD واترك موارد إضافية لنظام Windows Server.
1. تثبيت دور Hyper-V
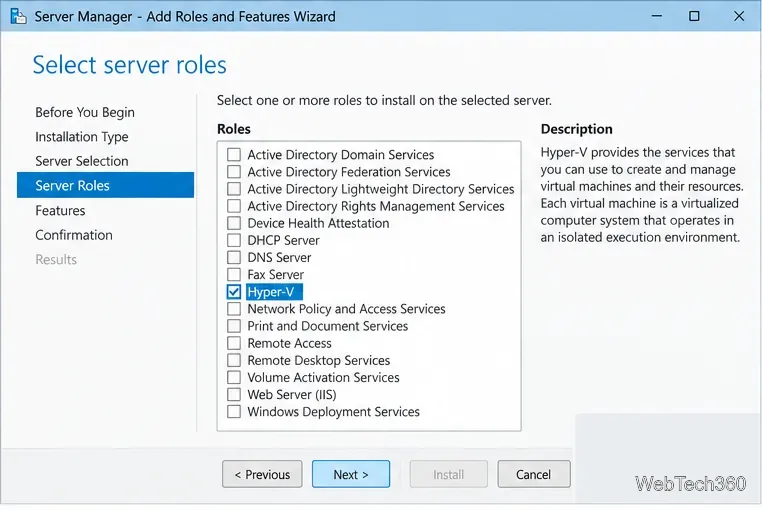
في إدارة الخادم، اختر إدارة > إضافة أدوار وميزات ، ثم حدد الخادم المحلي، وقم بتمكين Hyper-V . أضف أدوات الإدارة واسمح بإعادة التشغيل المطلوبة. يمكنك أيضًا تشغيل PowerShell كمسؤول وتثبيت الدور المحلي باستخدام الأمر التالي:
يؤدي تثبيت Hyper-V إلى إعادة تشغيل المضيف. راجع دليل تثبيت Hyper-V من Microsoft إذا كان خادمك يستخدم إعداد إدارة مختلفًا.
حدد دور Hyper-V في إدارة الخادم، ثم قم بتثبيت أدوات إدارته.
2. أنشئ مفتاحًا افتراضيًا للضيف
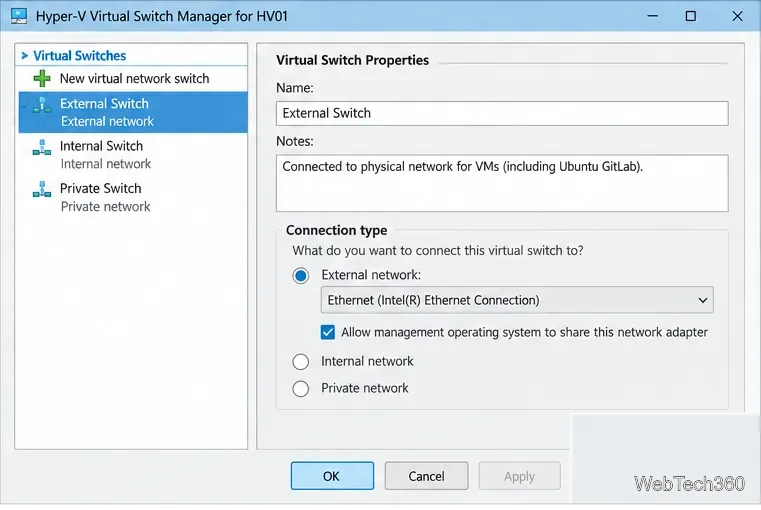
في إدارة Hyper-V، افتح إدارة المحولات الافتراضية وأنشئ محولًا خارجيًا على محول الشبكة المحلية (LAN) الخاص بالجهاز المضيف. حدد ما إذا كان Windows سيشارك هذا المحول. سيمنح هذا Ubuntu عنوان LAN، مما يسمح للأجهزة المصرح لها بالوصول إلى GitLab. استخدم شبكة محلية موثوقة أو VPN؛ واتبع سياسة الشبكة الخاصة بك قبل الوصول العام. راجع دليل المحولات الافتراضية من Microsoft .
يقوم مفتاح خارجي بتوصيل نظام التشغيل الضيف أوبونتو بالشبكة المادية المختارة.
3. أنشئ جهاز أوبونتو الظاهري
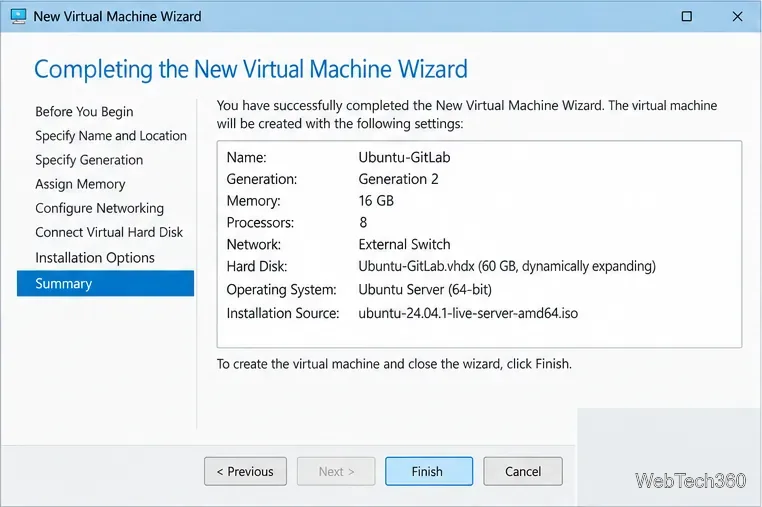
قم بتنزيل Ubuntu Server 24.04 LTS . في مدير Hyper-V، أنشئ جهازًا افتراضيًا باسم GitLab-Ubuntu، واختر الجيل الثاني ، وقم بتوصيل المحول الخارجي، وأنشئ قرص VHDX مدعومًا بقرص SSD. استخدم إعدادات GitLab الأساسية (8 وحدات معالجة مركزية افتراضية/16 جيجابايت) لعقدة واحدة؛ يمكن للمختبر أن يبدأ بحجم أصغر، مع أداء أبطأ.
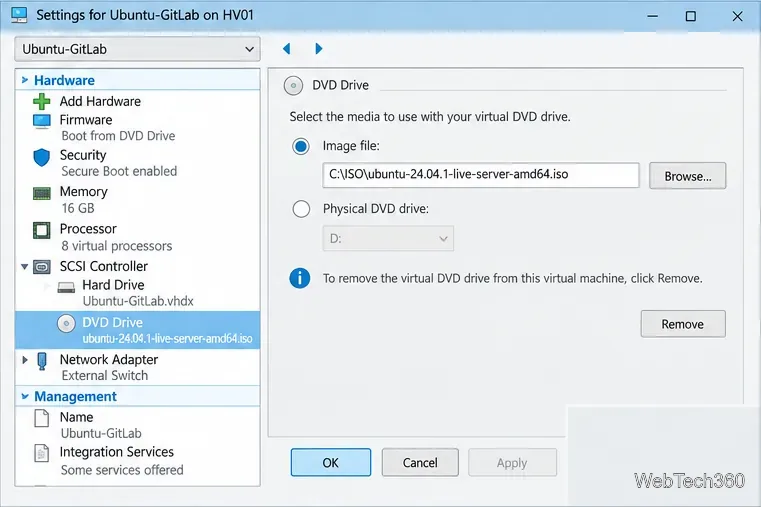
قم بتوصيل ملف ISO بمحرك أقراص DVD الافتراضي. إذا لم يتم تشغيل نظام Ubuntu، فقم بتعيين قالب التمهيد الآمن للجهاز الظاهري من الجيل الثاني إلى Microsoft UEFI Certificate Authority .
تحتوي هذه الآلة الافتراضية من الجيل الثاني على خط الأساس المنشور لوحدة المعالجة المركزية والذاكرة من GitLab؛ قم بتحديد حجم القرص القابل للتوسيع الخاص بها لنمو التطبيق وقاعدة البيانات والمستودع.قم بتثبيت ملف ISO الخاص بخادم Ubuntu هنا، ثم قم بتأكيد المحول الخارجي ضمن إعدادات محول الشبكة.
4. قم بتثبيت أوبونتو وامنحه عنوان IP ثابتًا
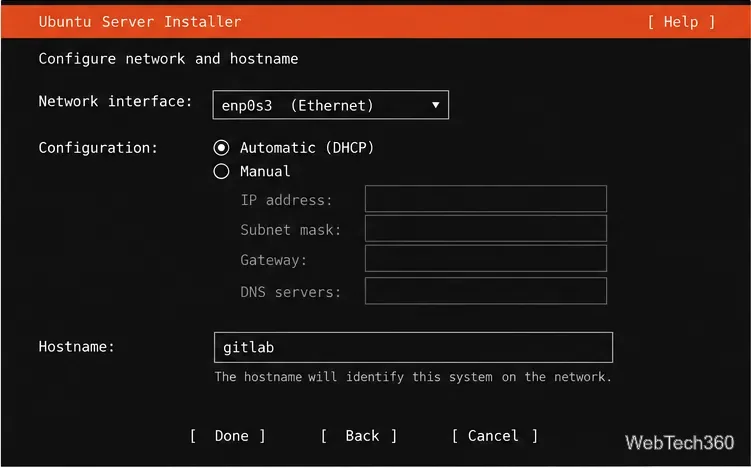
شغّل الجهاز الظاهري وأكمل تثبيت خادم أوبونتو. أنشئ حساب مدير، واستخدم اسم مضيف مثل `<اسم المضيف>` gitlab، وفعّل OpenSSH للإدارة عن بُعد. امنح الجهاز الظاهري عنوان IP ثابتًا أو احجز عنوانًا له عبر DHCP لضمان استقرار عنوانه.
قم بتعيين اسم مضيف الجهاز الظاهري واختر تكوين شبكة مستقر أثناء تثبيت أوبونتو.
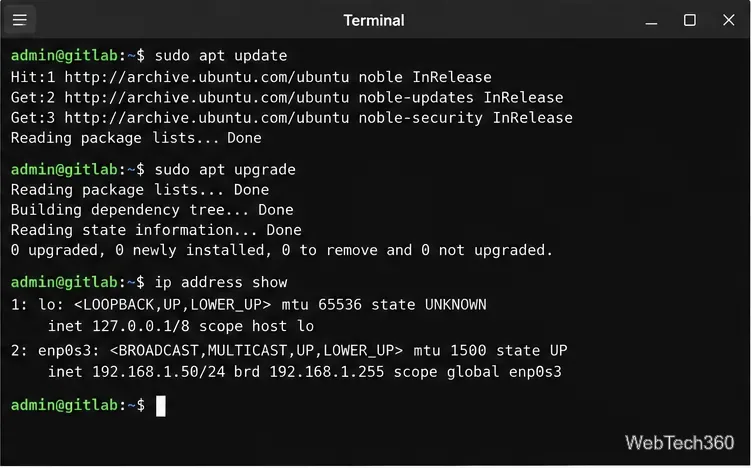
بعد تسجيل الدخول الأول، قم بتثبيت التحديثات المتاحة وأعد تشغيل الجهاز إذا طُلب منك ذلك:
sudo apt update && sudo apt upgrade -y
قم بتحديث نظام Ubuntu وتأكد من أن الجهاز الضيف لديه عنوان شبكة يمكن الوصول إليه قبل تثبيت GitLab.
5. اضبط نظام أسماء النطاقات (DNS) واسمح فقط بحركة المرور المطلوبة
أنشئ سجل DNS يُشير gitlab.example.comإلى عنوان الجهاز الظاهري الثابت. اسمح بالوصول إلى منافذ TCP الواردة: 22 لـ Git عبر SSH، و 80 لـ HTTP والتحقق من شهادات Let's Encrypt، و 443 لـ HTTPS. طبّق قواعد مطابقة في جدار حماية Ubuntu، وجدار حماية Windows/الشبكة، وأي جدار حماية لجهاز التوجيه أو السحابة أمام المضيف. قيّد الوصول إلى SSH والويب للمستخدمين أو الشبكات المُحددة قدر الإمكان.
تُثبّت هذه الأوامر حزمة الإصدار المجتمعي. استبدل اسم المضيف المذكور في المثال باسم نظام أسماء النطاقات (DNS) الذي قمتَ بتكوينه. بالنسبة للإصدار المؤسسي، استخدم خيار EE في دليل تثبيت أوبونتو الرسمي من GitLab . راجع برنامج إعداد المستودع قبل تشغيله كمسؤول.
مع وجود اسم نطاق عام صالح وإمكانية الوصول إلى بروتوكول HTTP الوارد، يمكن لـ GitLab طلب شهادة Let's Encrypt أثناء التثبيت. بالنسبة للخادم الداخلي فقط، قم بتكوين شهادة موثوقة من قبل مؤسستك واتبع تعليمات TLS الحالية لـ GitLab. تحقق من متطلبات تثبيت GitLab قبل تحديد حجم الجهاز الظاهري للإنتاج.
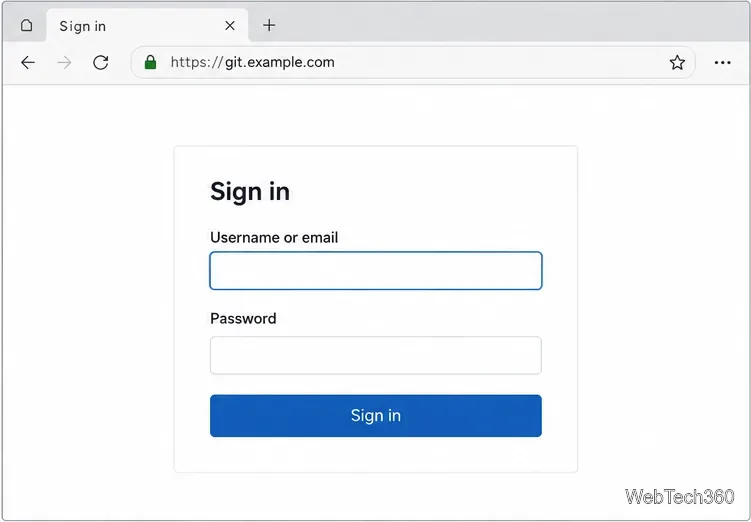
بعد انتهاء التثبيت، افتح الملف https://gitlab.example.com. سجّل الدخول باسم المستخدم root؛ واسترجع كلمة المرور الأولية من /etc/gitlab/initial_root_passwordالملف الموجود على جهاز أوبونتو الظاهري. يقوم GitLab بحذف هذا الملف بعد 24 ساعة، لذا غيّر كلمة المرور فورًا واحفظ بيانات الاعتماد الجديدة في مكان آمن.
استخدم اسم المضيف HTTPS المُكوّن للوصول إلى صفحة تسجيل الدخول إلى GitLab.
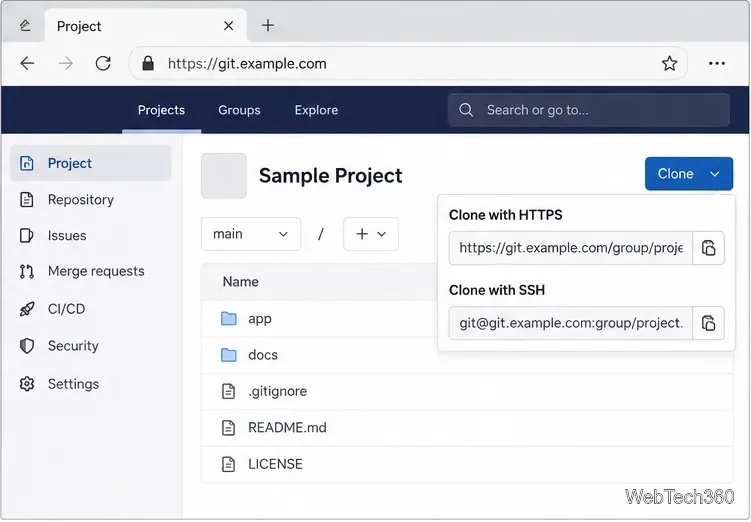
أنشئ مشروعًا تجريبيًا، وأضف ملف README، ثم استنسخه عبر HTTPS أو SSH من جهاز العميل للتأكد من عمل نظام أسماء النطاقات (DNS) وقواعد جدار الحماية والمصادقة. قبل دعوة فريق، راجع الخطوات التالية الموصى بها من GitLab ، وفعّل المصادقة الثنائية، وقيّد التسجيلات العامة إذا كانت النسخة خاصة. اضبط النسخ الاحتياطية المجدولة وانسخها من الجهاز الظاهري؛ يشرح دليل النسخ الاحتياطي في GitLab محتويات أمر النسخ الاحتياطي وما يجب نسخه احتياطيًا بشكل منفصل.
استخدم قائمة استنساخ المشروع للتحقق من مسار HTTPS أو SSH الذي سيستخدمه فريقك.
حافظ على تحديثات نظامي التشغيل ويندوز وأوبونتو، وراقب نمو القرص، واختبر استعادة النسخة الاحتياطية قبل الاعتماد على هذا النظام للمستودعات المهمة.