Bei den heutigen Systemen, die eine Menge Protokolldaten generieren, überrascht es nicht, dass Administratoren immer nach Protokollverwaltungslösungen suchen. Protokolle werden standardmäßig oft lokal gespeichert. Dies ist sinnvoll, da es einfach ist, sie mit ihrer Quelle zu verknüpfen. Wenn wir jedoch versuchen, Probleme zu beheben und deren Ursache zu finden, müssen wir manchmal mehrere Protokolldateien auf zahlreichen Geräten anzeigen. Wäre es nicht schön, wenn alle Protokolle aller Geräte an einem zentralen Ort gespeichert würden? Dies ist der Zweck der Protokollverwaltung . Und wenn Ihre bevorzugte Plattform Linux ist, stehen Ihnen viele Optionen zur Verfügung. Lesen Sie weiter, während wir einige der besten Log-Management-Funktionen für Linux entdecken
Wir beginnen mit der Definition der Protokollverwaltung. Sie werden sehen, dass es viel mehr sein kann, als nur die Protokollspeicherung zu zentralisieren. Als Nächstes besprechen wir verschiedene Protokollierungstechnologien . Sie sind der Eckpfeiler der Protokollverwaltung und würden ohne sie wahrscheinlich nicht existieren. Im weiteren Verlauf werden wir Syslog-Server von Log-Management-Systemen unterscheiden und erkennen, dass es keine klare Abgrenzung zwischen ihnen gibt. Als Nächstes machen wir eine kurze Pause und besprechen Sicherheitsinformations- und Ereignisverwaltungssysteme . Sie sind eine andere Art von System, die aufgrund der etwas unklaren Definition der einzelnen Systeme oft mit der Protokollverwaltung verwechselt wird. Und schließlich werden wir die beste Protokollverwaltung für Linux überprüfen.
Was ist Protokollverwaltung?
Bevor wir über die Protokollverwaltung sprechen können, definieren wir, was ein Protokoll ist. Einfach definiert ist ein Protokoll die automatisch erstellte und zeitgestempelte Dokumentation eines Ereignisses, das für ein bestimmtes System relevant ist. Mit anderen Worten, jedes Mal, wenn ein Ereignis auf einem System auftritt, wird ein Protokoll erstellt. Systeme und Geräte generieren Protokolle für verschiedene Ereignistypen und viele Systeme geben Administratoren ein gewisses Maß an Kontrolle darüber, welches Ereignis ein Protokoll generiert und welches nicht.
Die Protokollverwaltung bezieht sich einfach auf die Prozesse und Richtlinien, die verwendet werden, um die Erzeugung, Übertragung, Analyse, Speicherung, Archivierung und eventuelle Entsorgung großer Mengen von Protokolldaten zu verwalten und zu erleichtern. Obwohl dies nicht klar angegeben ist, impliziert die Protokollverwaltung ein zentralisiertes System, in dem Protokolle aus mehreren Quellen gesammelt werden. Log-Management ist jedoch nicht nur Log-Sammlung. Es ist der Management-Teil, der am wichtigsten ist. Und Protokollverwaltungssysteme verfügen oft über mehrere Funktionen, wobei das Sammeln von Protokollen nur eine davon ist.
Sobald Protokolle vom Protokollverwaltungssystem empfangen wurden, müssen sie in ein gemeinsames Format standardisiert werden, da verschiedene Systeme Protokolle unterschiedlich formatieren und unterschiedliche Daten enthalten. Manche beginnen ein Protokoll mit Datum und Uhrzeit, manche mit einer Ereignisnummer. Einige enthalten nur eine Ereignis-ID, während andere eine Volltextbeschreibung des Ereignisses enthalten. Log-Management-Systeme sollen unter anderem sicherstellen, dass alle erfassten Log-Einträge in einem einheitlichen Format gespeichert werden. Dies wird die Ereigniskorrelation und die eventuelle Suche auf der ganzen Linie viel einfacher machen.
Sogar Korrelation und Suche sind zwei weitere Hauptfunktionen mehrerer Protokollverwaltungssysteme. Die besten von ihnen verfügen über eine leistungsstarke Suchmaschine, die es Administratoren ermöglicht, genau das zu finden, was sie brauchen. Korrelationsfunktionen gruppieren automatisch verwandte Ereignisse, auch wenn sie aus unterschiedlichen Quellen stammen. Wie – und wie erfolgreich – verschiedene Log-Management-Systeme dies bewerkstelligen, ist ein wichtiger Unterscheidungsfaktor.
LESEN SIE AUCH: Die 15 besten Tools zur Netzwerküberwachung (unsere eigene Bewertung)
Protokollierungstechnologien
Die Protokollverwaltung wäre ohne Protokollierungsprotokolle viel schwieriger, vielleicht gar nicht möglich. Einige davon existieren. Sie legen fest, welche Daten in Protokolle aufgenommen werden sollen, wie diese formatiert und ggf. zwischen Systemen übertragen werden sollen.
Syslog ist wohl das am häufigsten verwendete Protokollierungsprotokoll , insbesondere in der Linux-Welt. Die Technologie wurde in den frühen achtziger Jahren erfunden und ist zum De-facto-Standard für alle Unix-ähnlichen Systeme geworden. Einer der größten Vorteile der Syslog-Technologie besteht darin, dass sie die Trennung zwischen dem System oder der Software, das Protokolle generiert, dem System, das sie speichert, und der Software, die sie meldet und analysiert, erleichtert. Die Verwendung der Syslog-Technologie erleichtert die Protokollverwaltung erheblich. Und Syslog ist nicht exklusiv für Unix. Viele Nicht-Unix-Geräte wie Switches, Router und alle Arten von Geräten vieler Hersteller verwenden eine Variante des Syslog-Protokolls.
Es gibt andere Protokollierungstechnologien. Microsoft Windows verwendet beispielsweise ein anderes Protokollierungssystem. Dies kann damit zu tun haben, dass Windows-Betriebssysteme und -Anwendungen über Protokolle verfügen, die normalerweise detailliertere Informationen enthalten, als die Syslog-Technologie zulässt. Glücklicherweise bieten die Windows Event Collector-Funktionen ein Mittel zur Protokollverwaltung, das verschiedene Systeme verwenden können, um Ereignisse von Windows-Hosts zu empfangen. In diesem Beitrag geht es um die Linux-Protokollverwaltung, also lassen Sie uns nicht zu viel Zeit mit Windows verschwenden.
Unabhängig von der verwendeten Protokollierungstechnologie besteht ein wichtiger Teil der Protokollverwaltung darin, Geräte so zu konfigurieren, dass sie ihre Protokolle an das Verwaltungssystem senden. Andere Arten von Tools wie Netzwerküberwachungssysteme können Daten von den überwachten Systemen abrufen, aber bei der Protokollverwaltung muss jedem Gerät „angegeben“ werden, wohin es seine Protokolle senden soll. Es ist jedoch eine relativ einfache Aufgabe, die oft durch die Ausgabe eines einfachen Befehls erledigt wird.
WEITERE LESEN: Beste Netzwerkdiagramm- Mapping- und Topologie-Software
Protokollserver oder Protokollverwaltung?
Da es seit geraumer Zeit auf jedem Unix-ähnlichen System – einschließlich Linux – verfügbar ist, wird Syslog oft als Log-Server verwendet, wobei ein Computer Syslog-Daten von mehreren anderen empfängt. Obwohl diese zentrale Speicherung von Protokollen eindeutige Vorteile bietet, reicht es nicht aus, als Protokollverwaltung bezeichnet zu werden.
Um den Namen Log Management System zu verdienen, muss ein Produkt zumindest einige der fortgeschritteneren Funktionen enthalten. Laut Wikipedia umfasst „Log-Management die folgenden Funktionen: Log-Sammlung, zentrale Log-Aggregation, langfristige Log-Speicherung und -Aufbewahrung, Log-Rotation, Log-Analyse, Log-Suche und Berichterstellung“. Beeindruckend! Das ist eine Menge Funktionalität. Logserver hingegen bieten oft nur die Logsammlung und -speicherung und selten mehr.
Ein Wort (oder zwei) über SIEM
Eine weitere beliebte Technologie, die mit Protokollen in Verbindung gebracht und oft mit Protokollverwaltungssystemen verwechselt wird, ist Security Information and Event Management oder SIEM. Dies unterscheidet sich von der Protokollverwaltung, ist jedoch eng damit verbunden. Die Grenze zwischen ihnen ist so dünn, dass einige Produkte, die als Log-Management-Systeme beworben werden, tatsächlich SIEM-Systeme sind, während einige grundlegende SIEM-Systeme nichts anderes als fortschrittliche Log-Management-Systeme sind.
Die Verwirrung ergibt sich aus der Tatsache, dass die Protokollverwaltung – oder zumindest die Protokollanalyse – ein wichtiger Bestandteil von SIEM-Systemen ist. Der Unterschied zwischen SIEM-Systemen besteht darin, dass sie Protokollanalysen mit dem ultimativen Ziel durchführen, Sicherheitsprobleme zu identifizieren. Sie suchen beispielsweise nach Anzeichen für fehlgeschlagene Anmeldungen, die ein verräterisches Zeichen für einen unbefugten Einbruchsversuch sein könnten . Diese Systeme scannen kontinuierlich Protokolleinträge und suchen nach ungewöhnlichen Elementen . Während einige SIEM-Systeme umfangreiche Protokollverwaltungsfunktionen umfassen, verwenden einige ein externes Protokollverwaltungssystem und es ist nicht ungewöhnlich, dass beide Systeme nebeneinander laufen.
VERWANDTE LESEN: Beste IP-Scanner für Mac
Die beste Protokollverwaltung für Linux
Hoffentlich haben wir jetzt ein gemeinsames Verständnis davon, was Protokollverwaltung ist und was nicht. Schauen wir uns also an, was für Linux verfügbar ist. Aber lassen Sie uns zunächst etwas klarstellen. Wenn wir von Linux-Log-Management sprechen, meinen wir Log-Management-Systeme, die Linux-Logs aufnehmen können und die entweder auf der Linux-Plattform oder in der Cloud laufen. Einige unserer Auswahlen – insbesondere Cloud-basierte Systeme – funktionieren auch mit Protokollen von anderen Plattformen.
1. SolarWinds Papertrail (KOSTENLOSER PLAN VERFÜGBAR)
SolarWinds ist unter Netzwerkadministratoren ein Begriff . Es stellt einige der besten Tools seit fast 20 Jahren her und bringt uns großartige Bandbreitenüberwachungstools und einen der besten NetFlow-Analysatoren und -Sammler. Das Unternehmen ist auch für die Veröffentlichung mehrerer kostenloser Tools bekannt, die einige spezifische Anforderungen von Netzwerkadministratoren erfüllen, wie z. B. einen Subnet-Rechner oder einen Syslog-Server.

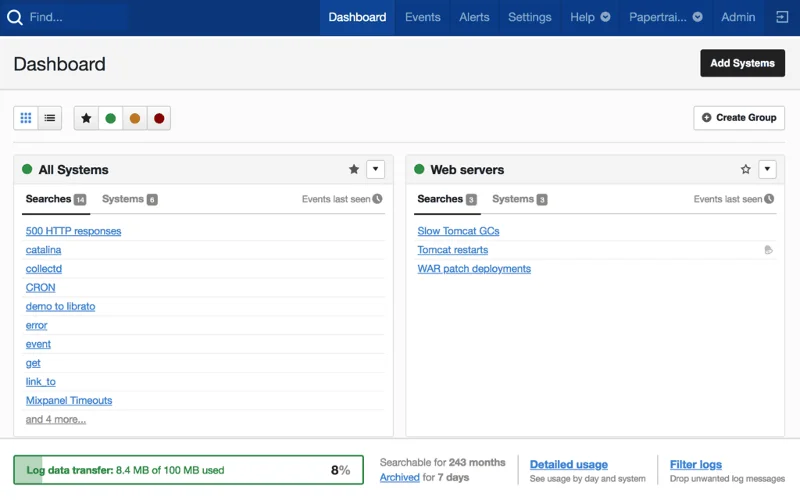
Nicht so lange her, Solarwind erworben Papertrail , ein beliebtes Log - Management - System. Es aggregiert Protokolldateien aus einer Vielzahl beliebter Produkte wie Apache oder MySQL sowie Ruby on Rails-Apps, verschiedenen Cloud-Hosting-Diensten und anderen standardmäßigen Syslog- und textbasierten Protokolldateien. Papertrail- Benutzer können dann die webbasierte Suchoberfläche oder Befehlszeilentools verwenden, um diese Dateien zu durchsuchen, um verschiedene Probleme zu diagnostizieren. Papertrail lässt sich auch in andere SolarWinds-Produkte wie Librato und Geckoboard integrieren, um Ergebnisse grafisch darzustellen.
Papertrail ist ein Cloud-basiertes Software-as-a-Service-Angebot (SaaS) von SolarWinds. Cloud-basiert zu sein bedeutet, dass es in einer All-Linux-Umgebung gut funktioniert. Die Plattform ist einfach zu implementieren, zu verwenden und zu verstehen und bietet Ihnen innerhalb von Minuten einen sofortigen Überblick über alle Systeme. Darüber hinaus verfügt das Produkt über eine sehr effektive Suchmaschine, die sowohl gespeicherte als auch Streaming-Protokolle durchsuchen kann. Und es ist blitzschnell.
Papertrail ist unter mehreren Plänen verfügbar, einschließlich eines kostenlosen Plans . Es ist jedoch etwas eingeschränkt und erlaubt nur 100 MB Logs pro Monat. Es erlaubt jedoch 16 GB Logs im ersten Monat, was einer kostenlosen 30-Tage-Testversion entspricht . Kostenpflichtige Pläne beginnen bei 7 USD/Monat für 1 GB/Monat Logs, 1 Jahr Archiv und 1 Woche Index. Die Rauschfilterung ermöglicht es dem Tool, Daten zu bewahren, indem keine nutzlosen Protokolle gespeichert werden.
2. Loggly
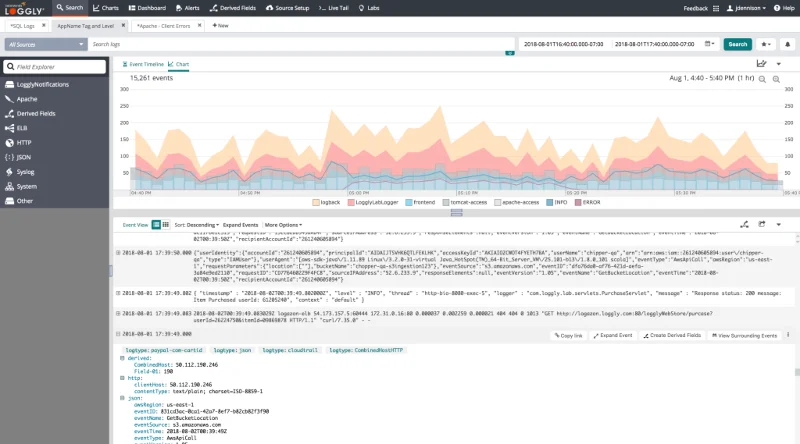
Loggly ist ein weiterer cloudbasierter Onlinedienst. In erster Linie ein Protokollkonsolidierer, bietet es auch Protokollanalysefunktionen. Da dieses System Cloud-basiert ist, erfordert es keine Installation und ist sofort einsatzbereit, sobald Sie sich abonniert haben. Natürlich müssen Ihre Systeme und Geräte so konfiguriert werden, dass sie ihre Standardprotokolldateien regelmäßig auf den Online-Server hochladen.

Loggly wandelt dann die empfangenen Protokolldaten in ein Standardformat um, wodurch der Analysator Aufzeichnungen aus verschiedenen Quellen verarbeiten und Ereignisverfolgung und -korrelation über alle Systeme hinweg ermöglichen kann, unabhängig von ihrem Betriebssystem oder ihrer Protokollierungstechnologie. Die Quellen der Protokolldaten sind nicht auf Ihre lokalen Server beschränkt. Das System kann natürlich Protokolle verarbeiten, die von Online-Servern wie Amazons AWS generiert wurden, und es kann Nachrichten enthalten, die von bestimmten Anwendungen wie Docker und Logstash erstellt wurden, um nur einige zu nennen.
Der Loggly- Dienst ist im Rahmen von drei verschiedenen Plänen mit zunehmenden Datenverarbeitungsgrenzen und Aufbewahrungszeiten verfügbar. Sie müssen die richtige auswählen, um genügend Platz für Ihre Protokolldaten zu haben. Der Einstiegsplan heißt Loggly Lite. Die Nutzung ist kostenlos. Im Rahmen dieses Plans können Sie 200 MB Protokolldaten pro Tag hochladen und das System speichert jeden Datensatz sieben Tage lang. Als nächstes kommt der Standardplan, mit dem Sie 1 GB pro Tag hochladen und Aufzeichnungen 30 Tage lang aufbewahren können. Bei kostenpflichtigen Plänen können Sie auch mehrere Benutzerkonten verwenden. Mit dem Standardpaket können Sie drei Benutzerkonten haben. Die oberste Stufe heißt Loggly Enterprise. Die Anzahl der Benutzerkonten, die Sie einrichten können, ist unbegrenzt und die Preise variieren je nach Upload-Kapazität und gewünschter Aufbewahrungsdauer. Die Zahlung für alle kostenpflichtigen Pläne kann entweder monatlich oder jährlich erfolgen, und für den Standardplan ist eine kostenlose 14-tägige Testversion verfügbar .
3. Splunk
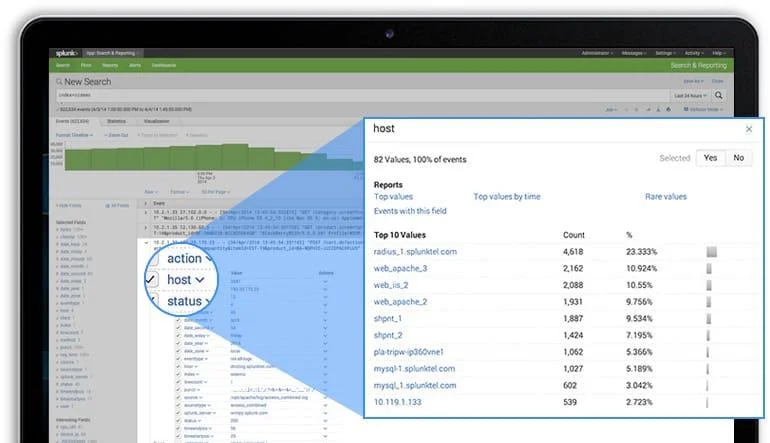
Splunk ist ein innerhalb der Systemadministrations-Community bekanntes umfassendes Protokollverwaltungssystem für Linux, Mac OS und Windows. Manche halten es nicht nur für ein einfaches Protokollverwaltungssystem, sondern halten es auch für ein vollwertiges Intrusion-Prevention-System. Das Produkt ist in drei Versionen erhältlich. An der Spitze steht Splunk Enterprise, das eher ein Netzwerkverwaltungssystem als nur ein Protokollverwaltungstool ist. Die Preise beginnen bei 173 US-Dollar pro Monat und Sie erhalten viele Funktionen.

Es gibt auch eine kostenlose Version von Splunk, die im Grunde das gleiche Tool ohne einige der fortschrittlichsten Funktionen ist. Sie beschränkt sich im Wesentlichen auf die Analyse von Logfiles. Sie können jede Ihrer Standardprotokolldateien eingeben oder Live-Daten über eine Datei an den Analysator senden. Die kostenlose Version hat einige Einschränkungen. Es kann beispielsweise nur ein Benutzerkonto haben und sein Datendurchsatz ist auf 500 MB Logs pro Tag begrenzt. In Splunk sind Funktionen zum Sortieren und Filtern von Daten integriert, die Ihre Fehlerbehebungsbemühungen erleichtern. Sie können diese Funktionen verwenden, um Protokolleinträge nach Datum aufzuteilen und jede Gruppe in neue Dateien zu schreiben. Tatsächlich ist diese Funktionalität sehr flexibel.
4. Nagios-Protokollserver
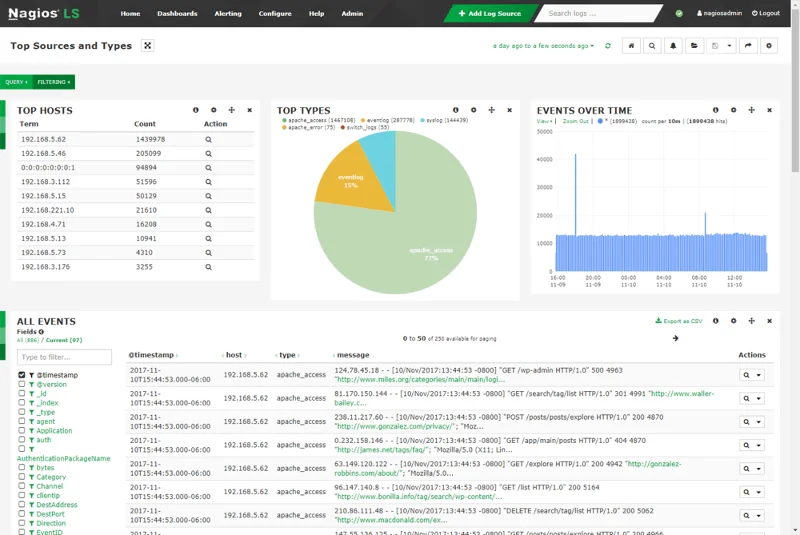
Nagios ist vor allem für seine hervorragende Netzwerküberwachungssoftware bekannt, aber sein Log Server ist genauso interessant. Das Produkt heißt einfach Nagios Log Server und bietet zentralisiertes Log-Management, Monitoring und Analyse. Dieses Tool kann das Durchsuchen Ihrer Protokolldaten erheblich vereinfachen. Außerdem können Sie Warnungen festlegen, die über potenzielle Bedrohungen benachrichtigt werden. Darüber hinaus verfügt die Software über eine integrierte Hochverfügbarkeit und Failover. Darüber hinaus helfen Ihnen die einfachen Quell-Setup-Assistenten dabei, Server schnell zu konfigurieren, um alle Protokolldaten zu senden und innerhalb von Minuten mit der Überwachung Ihrer Protokolle zu beginnen.

Der Nagios Log Server ermöglicht eine einfache Korrelation von Log-Ereignissen über alle Server hinweg mit nur wenigen Klicks. Das System lässt Sie Protokolldaten in Echtzeit anzeigen und gibt Ihnen die Möglichkeit, auftretende Probleme zu analysieren und zu lösen. Das Produkt zeichnet sich durch eine beeindruckende Skalierbarkeit aus und wird auch weiterhin Ihre Anforderungen erfüllen, wenn Ihr Unternehmen wächst. Zusätzliche Nagios Log Server- Instanzen können zu einem Überwachungscluster hinzugefügt werden, sodass Sie schnell mehr Leistung, Geschwindigkeit, Speicher und Zuverlässigkeit hinzufügen können.
Der Einzelpreis für den Nagios Log Server beträgt 3 995 US-Dollar, und obwohl eine kostenlose Testversion anscheinend nicht verfügbar ist, ist eine kostenlose Online-Demo verfügbar, falls Sie das Produkt lieber aus erster Hand betrachten möchten.
5. Graylog
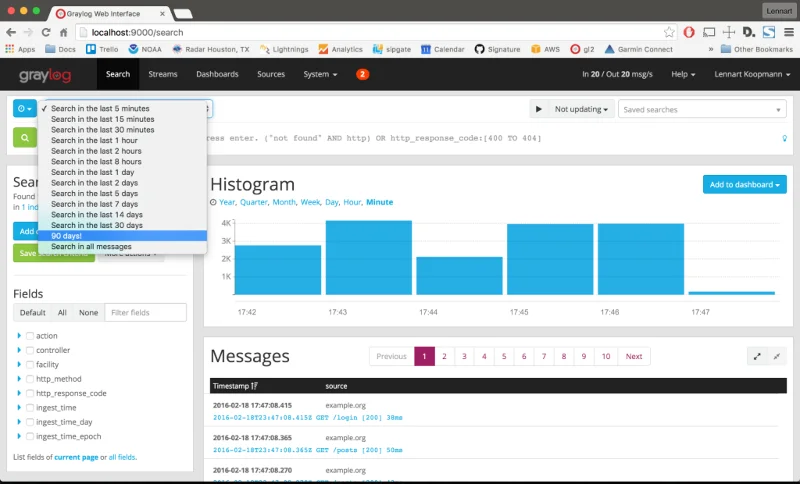
Als nächstes auf unserer Liste steht ein Produkt namens Graylog . Das Produkt bietet viele interessante Funktionen. Das Tool analysiert und reichert Protokolle und Ereignisdaten aus jeder Datenquelle an. Seine Verarbeitungspipelines ermöglichen eine gewisse Flexibilität beim Routing, Blacklisting, Modifizieren und Anreichern von Nachrichten in Echtzeit. Graylog durchsucht Terabyte an Protokolldaten, um wichtige Informationen zu entdecken und zu analysieren. Mit der leistungsstarken Suchsyntax finden Sie genau das, wonach Sie suchen.

Mit Graylog können Sie Dashboards erstellen, um Metriken zu visualisieren und Trends an einem zentralen Ort zu beobachten. Sie können Feldstatistiken, Schnellwerte und Diagramme von der Suchergebnisseite verwenden, um in eine tiefere Analyse Ihrer Daten einzutauchen. Das System hat auch die Möglichkeit, Aktionen auszulösen oder Benachrichtigungen über Ereignisse wie fehlgeschlagene Anmeldeversuche, Ausnahmen oder Leistungseinbußen auszugeben.
Graylog ist ein kostenloses Open-Source-Protokolldatei-basiertes System, das Ihnen viel mehr Funktionen bietet als nur ein Dienstprogramm zur Protokollarchivierung. Dieser Protokollanalysator verfügt über eine grafische Benutzeroberfläche und kann unter Ubuntu, Debian, CentOS und SUSE Linux ausgeführt werden. Sie können es auch auf einer virtuellen Maschine unter Microsoft Windows ausführen und das Graylog-System auf Amazon AWS installieren.
6. ManageEngine EventLog Analyzer
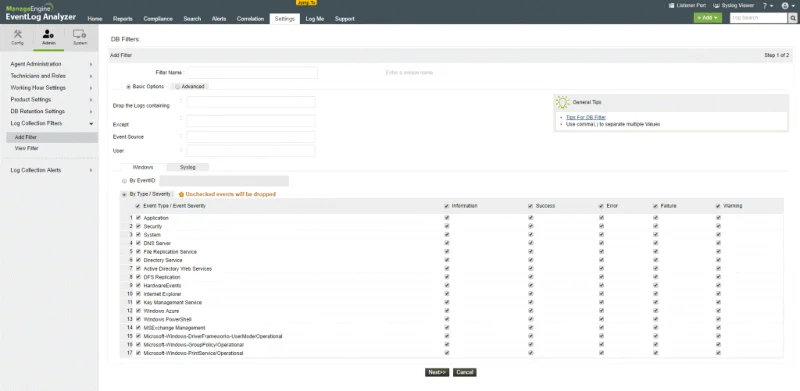
ManageEngine , ein weiterer gebräuchlicher Name unter Netzwerkadministratoren, ist ein hervorragendes Protokollverwaltungssystem namens ManageEngine EventLog Analyzer . Das Produkt sammelt, verwaltet, analysiert, korreliert und durchsucht die Protokolldaten von über 700 Quellen mithilfe einer Kombination aus agentenloser und agentenbasierter Protokollerfassung sowie Protokollimport.

Geschwindigkeit ist eine der Stärken des ManageEngine EventLog Analyzer . Es kann Protokolldaten mit beeindruckenden 25.000 Protokollen/Sekunde verarbeiten und Angriffe in Echtzeit erkennen. Es kann auch schnelle forensische Analysen durchführen, um die Auswirkungen einer Sicherheitsverletzung zu reduzieren. Die Überwachungsfunktionen des Systems erstrecken sich auf die Protokolle der Netzwerkperimetergeräte, Benutzeraktivitäten, Serverkontoänderungen, Benutzerzugriffe und mehr und helfen Ihnen, die Sicherheitsüberwachungsanforderungen zu erfüllen.
Der ManageEngine EventLog Analyzer ist in einer funktionsreduzierten kostenlosen Edition erhältlich, die nur 5 Protokollquellen unterstützt, oder in einer Premium-Edition, die bei 595 US-Dollar beginnt und je nach Anzahl der Geräte und Anwendungen variiert. Eine kostenlose 30-Tage-Testversion mit vollem Funktionsumfang ist ebenfalls verfügbar.