Startseite
» NETZWERK-ADMIN
»
So konfigurieren Sie die LDAP- und Active Directory-Authentifizierung in Nextcloud
So konfigurieren Sie die LDAP- und Active Directory-Authentifizierung in Nextcloud
Soll Ihre Nextcloud-Anmeldung dieselben Verzeichniskonten wie Ihre Organisation verwenden, aktivieren Sie das integrierte LDAP-Benutzer- und Gruppen-Backend und konfigurieren Sie es für die Verbindung zu LDAP oder Active Directory (AD). Die sicherste Konfiguration verwendet ein dediziertes Verzeichniskonto für Suchvorgänge, verschlüsselte Übertragung, einen bewusst eingeschränkten Benutzerbereich und einen Test-Login vor der Veröffentlichung.
Die folgende Anleitung orientiert sich am Nextcloud-Administrationshandbuch (Version 35, Stand: 7. Oktober 2026). Die Bezeichnungen und die Anordnung der Steuerelemente können je nach Nextcloud-Version und Hosting-Paket variieren. Die Abbildungen der Benutzeroberfläche dienen lediglich der Veranschaulichung der dokumentierten Einstellungen und stellen keine Dokumentation der Funktionsweise eines Live-Servers dar. Verwenden Sie daher die Bezeichnungen und das Administrationshandbuch Ihrer installierten Version.
Was ändert sich, wenn Nextcloud LDAP oder Active Directory verwendet?
Nextcloud prüft die Berechtigung von Benutzern anhand des Verzeichnisses, sodass sich diese mit ihren LDAP- oder AD-Anmeldeinformationen ohne separate lokale Nextcloud-Passwörter anmelden können. Das LDAP-Backend kann auch Verzeichnisgruppen bereitstellen. Nextcloud liest Verzeichnisinformationen, verwaltet, bearbeitet oder löscht jedoch keine Verzeichniskonten. Ihr LDAP-Administrator bleibt für diese Konten und Gruppenzugehörigkeiten verantwortlich.
Dies ist hilfreich, wenn eine Organisation ihre Konten bereits zentral verwaltet. Es fügt eine Abhängigkeit hinzu: Nextcloud muss das Verzeichnis erreichen und dessen TLS-Zertifikat validieren können. Ein Ausfall des Verzeichnisses, eine Netzwerkregel oder ein Zertifikatsproblem können die Anmeldung im Verzeichnis beeinträchtigen. Halten Sie daher während der Konfiguration der Integration ein getestetes Nextcloud-Administratorkonto und einen funktionierenden Pfad zum Server bereit.
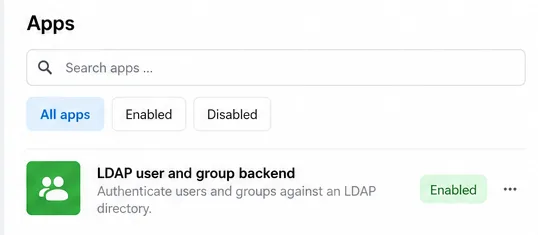
In den App-Einstellungen wird das LDAP-Benutzer- und Gruppen-Backend als aktiviert angezeigt, bevor die Serververbindung konfiguriert wird.
Was sollten Sie vor der Kontaktaufnahme vorbereiten?
Verzeichnis-Endpunkt: der LDAP- oder AD-Hostname, die zulässige verschlüsselte Verbindungsmethode und der zugehörige Port. Nextcloud akzeptiert einen LDAPS-Hostnamen wie z ldaps://directory.example.com. B. „/ldap/node/“. Port 636 ist der übliche LDAPS-Standardport.
Suchkonto: Ein dediziertes Dienstkonto, dessen Verzeichnisberechtigungen die für Nextcloud erforderlichen Suchvorgänge ermöglichen. Verwenden Sie nur die für die Suche benötigten Zugriffsrechte. Bewahren Sie das Passwort in der geschützten Administrationsoberfläche auf und veröffentlichen Sie es nicht in Tickets oder öffentlichen Protokollen.
Basis-DN (Distinguished Name): der zu durchsuchende Verzeichnisunterbaum, z. B. „/“ dc=example,dc=com. Fragen Sie Ihren Verzeichnisadministrator nach dem korrekten DN, anstatt ihn anhand einer E-Mail-Domäne zu erraten.
Umfang und Testidentitäten: Entscheiden Sie, welche Personen und Gruppen sichtbar sein sollen, und identifizieren Sie ein zulässiges Testkonto sowie, wenn möglich, ein Konto, das ausgeschlossen werden soll.
PHP-LDAP-Unterstützung: Bei einem manuell installierten Server prüfen Sie, ob die PHP-LDAP-Erweiterung für die PHP-Laufzeitumgebung von Nextcloud aktiviert ist. Viele Linux-Distributionen bieten diese Erweiterung als Paket an php-ldap. Bei Komplettinstallationen sind die benötigten Module möglicherweise bereits enthalten; beachten Sie die Dokumentation des jeweiligen Pakets.
Verwenden Sie LDAPS oder einen anderen TLS-geschützten LDAP-Transport, der für Ihr Verzeichnis zugelassen ist. Installieren Sie die ausstellende Zertifikatskette auf dem Nextcloud-Host und stellen Sie sicher, dass die LDAP-Bibliothek von PHP ihr vertraut. Beheben Sie Zertifikatsfehler nicht, indem Sie die Zertifikatsvalidierung in der Produktionsumgebung deaktivieren.
Wie aktiviert man das LDAP-Backend und gibt die Serverdetails ein?
Melden Sie sich mit einem Nextcloud-Administratorkonto an. Öffnen Sie „Apps“ und aktivieren Sie das LDAP-Benutzer- und Gruppen-Backend, falls es noch nicht aktiviert ist.
Öffnen Sie die Administrationseinstellungen und wählen Sie den Abschnitt „LDAP-Benutzer- und Gruppen-Backend“. Beginnen Sie mit dem Tab „Server“ . Eine neue Konfiguration erfordert möglicherweise einen erfolgreichen Servertest, bevor die anderen Tabs verfügbar werden.
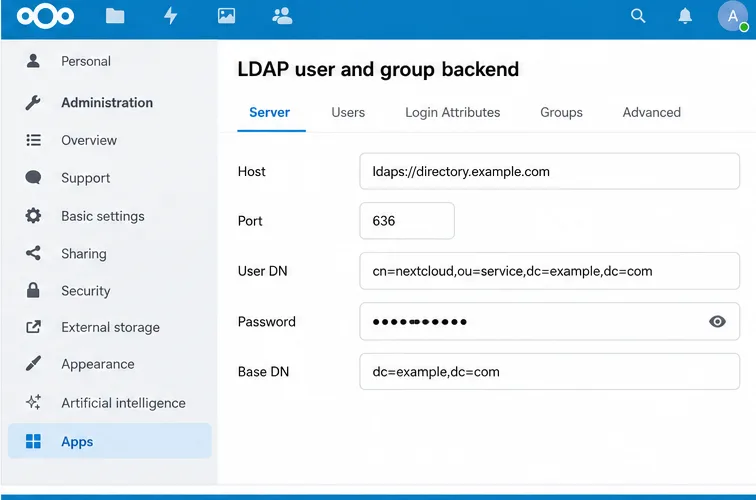
Geben Sie den Verzeichnishost ein. Bei einer verschlüsselten LDAPS-Verbindung ist ein typischer Wert 636. ldaps://directory.example.comGeben Sie den korrekten Port ein, falls Nextcloud ihn nicht automatisch erkennt; 636 ist der übliche LDAPS-Port. Beachten Sie die Einstellungen Ihres Verzeichnisteams, falls Ihre Organisation eine andere sichere LDAP-Lösung verwendet.
Geben Sie den vollständigen Benutzer-DN und das Passwort des Suchkontos ein. Das Nextcloud-Handbuch empfiehlt hierfür die Verwendung eines dedizierten LDAP-Systembenutzers. Lassen Sie die Anmeldeinformationen nur dann leer, wenn Ihr Verzeichnis anonyme Suchen explizit zulässt.
Geben Sie den Basis-DN ein, z. B. dc=example,dc=com. Wenn sich Benutzer oder Gruppen in separaten Zweigstellen befinden, können Sie deren Basisstrukturen in den erweiterten Einstellungen verfeinern, nachdem die grundlegende Verbindung hergestellt wurde.
Auf der Registerkarte „Server“ befinden sich der LDAPS-Host, der Port, die Anmeldeinformationen des Suchkontos und der für die Suche verwendete Verzeichnis-Basis-DN.
Nextcloud kann Werte wie Port und Basis-DN automatisch erkennen, und der Einrichtungsprozess erkennt gängige Active Directory-Einstellungen. Betrachten Sie die Erkennung als Ausgangspunkt: Überprüfen Sie, ob der angezeigte Basis-DN und die zurückgegebenen Benutzer dem gewünschten Verzeichnisbereich entsprechen.
Welche Benutzer können aufgelistet werden und welche Benutzer können sich anmelden?
Dies sind zwar verwandte, aber dennoch separate Entscheidungen. Über den Tab „Benutzer“ wird festgelegt, welche Verzeichnisbenutzer in der Benutzerliste von Nextcloud angezeigt werden. Der Tab „Anmeldeattribute“ steuert, welches Verzeichnisattribut Nextcloud mit dem beim Anmelden eingegebenen Namen vergleicht. Dass ein Benutzer auffindbar ist, beweist nicht automatisch, dass das Anmeldeattribut wie gewünscht konfiguriert ist.
Beginnen Sie auf dem Tab „Benutzer“ mit den von Nextcloud erkannten Objektklassen und dem Benutzerfilter. Um den Zugriff auf eine Verzeichnisgruppe einzuschränken, verwenden Sie die Gruppenauswahl oder eine von Ihrem Verzeichnis unterstützte LDAP-Abfrage. Ein AD-ähnlicher Filter könnte beispielsweise so aussehen: [Beispielfilter einfügen] (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). Ersetzen Sie den Gruppen-DN und die Basisadresse durch die Werte Ihres tatsächlichen Verzeichnisses; kopieren Sie dieses Beispiel nicht unverändert.
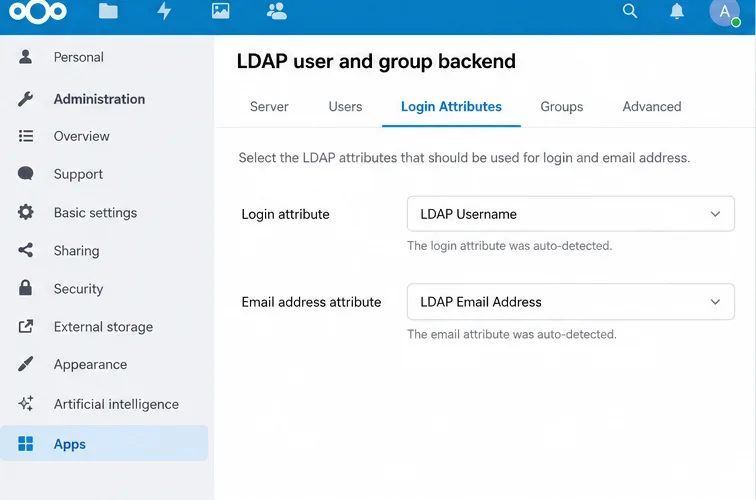
Wählen Sie unter „Anmeldeattribute“ die gewünschte Anmeldekennung Ihrer Organisation aus. Bei Active Directory ist dies üblicherweise der Kontoname sAMAccountName; manche Organisationen erlauben auch die Anmeldung per E-Mail-Adresse. Achten Sie darauf, dass die Auswahl Ihren Richtlinien entspricht, und testen Sie das genaue Benutzernamenformat, das Ihre Mitarbeiter verwenden werden. Wählen Sie auf der Registerkarte „Gruppen“ die Verzeichnisgruppen aus, die Nextcloud zur Verfügung stehen sollen. Gruppenerkennung und Anmeldeberechtigung sind nicht immer deckungsgleich.
Über die Registerkarte „Anmeldeattribute“ kann gesteuert werden, welche Verzeichnisattribute mit einem auf der Nextcloud-Anmeldeseite eingegebenen Benutzernamen übereinstimmen.
Sollten Sie die erweiterten Einstellungen vor dem Testen ändern?
Normalerweise nicht. Überprüfen Sie zunächst die grundlegende Verbindung und den Verzeichnisbereich. Die Registerkarte „Erweitert“ enthält Optionen für Verbindung, Verzeichnis, spezielle Attribute und Profil; ändern Sie nur die für Ihre Umgebung erforderlichen Einstellungen.
Achten Sie besonders auf die Identitätszuordnung. Nextcloud weist jedem LDAP-Benutzer einen festen internen Benutzernamen zu, der üblicherweise von der Verzeichnis-UUID abgeleitet wird, und ordnet diese Identität dem Verzeichniseintrag zu. Der interne Benutzername kann in Home-Verzeichnisnamen und Dienst-URLs verwendet werden. Änderungen an den Regeln für UUID oder interne Benutzernamen nach der Zuordnung von Konten können dazu führen, dass Nextcloud Benutzer als unterschiedliche Benutzer behandelt und den Zugriff auf bestehende Dateien erschwert. Legen Sie diese Werte vor der Produktivsetzung fest und löschen Sie die LDAP-Zuordnungen nicht auf einem laufenden Server.
Bei der ersten Bereitstellung sollten Sie LDAP-Passwortänderungen nur dann aktivieren, wenn Sie die Verzeichnisberechtigungen und die verschlüsselte Übertragung für diesen Vorgang explizit konfiguriert haben. Nextcloud dokumentiert zusätzliche Anforderungen für Passwortänderungen, einschließlich Schreibberechtigungen und TLS. Die normale LDAP-Authentifizierung erfordert keine Berechtigung für das Suchkonto, Benutzerpasswörter zu ändern.
Wie testet und speichert man die Verbindung?
Wählen Sie auf der Registerkarte „Server“ die Option „Konfiguration testen“ . Der Test verwendet die aktuell im Formular angegebenen Werte; Nextcloud gibt an, dass Sie nicht vorher speichern müssen.
Wenn der Test erfolgreich ist, speichern Sie die Konfiguration. Die Nextcloud-Dokumentation weist darauf hin, dass die Konfiguration aktiv sein muss; eine deaktivierte Konfiguration kann fälschlicherweise die Meldung „Falsches Passwort“ liefern, selbst wenn die anderen Werte korrekt sind. Ein erfolgreicher Test aktiviert die Konfiguration normalerweise automatisch.
Öffnen Sie die Nextcloud-Benutzerseite und überprüfen Sie, ob die erwarteten Verzeichnisbenutzer und -gruppen angezeigt werden. Vergleichen Sie das Ergebnis mit dem von Ihnen gewünschten Zugriffsbereich.
Testen Sie die Anmeldung mit einem zugelassenen Konto und überprüfen Sie anschließend, ob sich ein ausgeschlossenes Konto nicht anmelden kann, wenn Sie eine Zulassungsliste konfiguriert haben. Stellen Sie sicher, dass die erwarteten Gruppen für die Freigabe verwendet werden können und dass der Anzeigename und die E-Mail-Adresse des Kontos korrekt sind.
Ein erfolgreiches Testkonfigurationsergebnis bestätigt, dass Nextcloud eine Verbindung zu den aktuellen Servereinstellungen herstellen und diese binden kann; anschließend werden die Benutzer gespeichert und überprüft.
Was passiert, wenn der Test fehlschlägt oder die Benutzer nicht erscheinen?
Symptom
Was zu überprüfen ist
Verbindungszeitüberschreitung oder Server kann nicht erreicht werden
Überprüfen Sie die DNS-Einstellungen des Nextcloud-Hosts, die Routing- und Firewall-Regeln, den Hostnamen und den LDAP-Port. Stellen Sie sicher, dass das Verzeichnis am ausgewählten sicheren Endpunkt erreichbar ist.
Zertifikats- oder TLS-Fehler
Installieren Sie die Verzeichniszertifikatskette so, dass der PHP-LDAP-Stack des Servers ihr vertrauen kann. Überprüfen Sie die Konfiguration der LDAP-Zertifizierungsstelle des Systems und stellen Sie bei LDAPS sicher, dass der Port mit dem Endpunkt übereinstimmt. Lassen Sie die Zertifikatsprüfung aktiviert.
Ungültige oder gesperrte Anmeldeinformationen
Überprüfen Sie den vollständigen DN, das Passwort und die Berechtigung des Suchkontos zur Suche im konfigurierten Unterbaum. Stellen Sie sicher, dass die Konfiguration aktiv ist, bevor Sie einen Anmeldefehler als falsches Benutzerpasswort behandeln.
Die Verbindung wurde erfolgreich hergestellt, aber die Benutzerseite ist leer.
Überprüfen Sie den Basis-DN, die Benutzerobjektklasse, den Benutzerfilter und alle Gruppenbeschränkungen. Ein Filter kann syntaktisch korrekt sein und dennoch keinem der beabsichtigten Konten zugeordnet werden.
Benutzer werden angezeigt, können sich aber nicht anmelden.
Prüfen Sie die Anmeldeattribute und die genaue Anmeldekennung, die Benutzer eingeben. Stellen Sie außerdem sicher, dass sich das Konto im Anmeldefilter befindet und die LDAP-Konfiguration aktiv ist.
Verschachtelte AD-Gruppen gewähren keinen Zugriff
Nextcloud weist darauf hin, dass die Aktivierung verschachtelter Gruppen allein für die Benutzerauflistung und Anmeldung möglicherweise nicht ausreicht. Die Benutzer- und Anmeldefilter benötigen unter Umständen auch die entsprechende Active Directory-Regel in der Kette; stimmen Sie den genauen Filter mit Ihrem Verzeichnisadministrator ab.
Für die Diagnose über die Kommandozeile stellt Nextcloud LDAP-Befehle bereit, sofern die LDAP-Backend-Anwendung aktiviert ist. Führen Sie den Befehl aus, occ ldap:show-configum die Konfigurations-ID zu ermitteln, und testen Sie diese anschließend mit dem Befehl occ ldap:test-config s01, wobei Sie `<configuration-id>` durch die ID Ihres Servers ersetzen s01. Bei einer typischen Linux-Installation könnte der Befehl beispielsweise so aussehen:
Passen Sie den Webserver-Benutzer und den Nextcloud-Pfad für Ihre Installation an. Behandeln Sie Diagnoseausgaben als vertraulich, da Konfigurationsdetails Ihre Verzeichnisstruktur offenlegen können.
Abschließende Rollout-Prüfung
Der Nextcloud-Server kann den LDAP-Endpunkt über den von der Organisation genehmigten verschlüsselten Transport erreichen.
Das Dienstkonto kann nur das suchen, was es benötigt, und das Zertifikat wird erfolgreich validiert.
Die sichtbare Benutzerliste und die Anmeldefilter entsprechen der beabsichtigten Zugriffsgruppe.
Ein zugelassenes Testkonto kann sich mit der geplanten Kennung anmelden, ein ausgeschlossenes Konto wird abgewiesen.
Das interne Benutzername- und UUID-Verhalten wird festgelegt, bevor Benutzer mit der Speicherung von Produktionsdaten beginnen.
Ein lokales Administratorkonto und ein dokumentierter Wiederherstellungspfad bleiben verfügbar.
Diese Prüfungen bestätigen, dass die Integration für die getesteten Verzeichnispfade und Konten funktioniert. Überprüfen Sie sie erneut, nachdem Sie Filter, Zertifikate, Gruppenstrukturen oder die LDAP-Serveradresse geändert haben. Genaue versionsspezifische Bezeichnungen finden Sie im Nextcloud-Handbuch zur LDAP-Authentifizierung , in der zugehörigen PHP-Modul-Dokumentation und in der Referenz für LDAP-occ-Befehle .