Startseite
» NETZWERK-ADMIN
»
Die 10 besten Netzwerk-Scanner-Tools zur Erkennung von Geräten und IPs
Die 10 besten Netzwerk-Scanner-Tools zur Erkennung von Geräten und IPs
Für eine schnelle Geräteübersicht in einem kleinen LAN eignen sich Angry IP Scanner oder Fing Desktop. Für eine detailliertere Host-Erkennung und Portprüfungen sind Nmap oder SoftPerfect Network Scanner empfehlenswert. Benötigen Sie ein umfassendes Unternehmensinventar oder IP-Adressmanagement, vergleichen Sie Lansweeper, ManageEngine OpUtils und SolarWinds IP Address Manager. Welcher Netzwerkscanner am besten geeignet ist, hängt davon ab, ob Sie eine einmalige Geräteprüfung, einen technischen Scan oder eine kontinuierliche IP-Inventarisierung benötigen.
Diese Auswahlliste ist nach Anwendungsfällen und nicht nach Laborleistung geordnet. Scannen Sie nur Netzwerke, die Ihnen gehören oder für deren Verwaltung Sie berechtigt sind.
Wie Netzwerkscanner Geräte finden
Ein Scanner sendet Anfragen an einen IP-Adressbereich und protokolliert die Antworten. Je nach Tool und Konfiguration kann er ARP im lokalen Netzwerk, ICMP-Echo-Anfragen, TCP-Prüfungen, SNMP oder authentifizierte Abfragen verwenden. Ein reiner Ping-Scan ist keine vollständige Bestandsaufnahme: Eine Firewall, Client-Isolation, ein Gerät im Ruhemodus oder ein anderes VLAN können die Antwort eines Hosts verhindern. Nmap dokumentiert verschiedene Erkennungsmethoden und ermöglicht die Trennung von Host-Erkennung und Port-Scanning.
Eine konzeptionelle Darstellung von Geräten, die in einem Netzwerkinventar erscheinen können; dies ist kein Screenshot eines bestimmten Produkts.
10 Netzwerkscanner-Tools, die Sie in Betracht ziehen sollten
1. Nmap – am besten geeignet für flexible technische Scans
Nmap bietet Administratoren die meisten Konfigurationsmöglichkeiten zur Host-Erkennung und optionalen Port- oder Dienstprüfung. Es läuft unter Windows, macOS und Linux. Im reinen Erkennungsmodus werden antwortende Hosts identifiziert, ohne einen Portscan durchzuführen.
2. Angry IP Scanner – am besten geeignet für eine schnelle plattformübergreifende Liste
Angry IP Scanner ist kostenlos und Open Source und läuft unter Windows, macOS und Linux. Es scannt IP-Bereiche und Ports, zeigt die Ergebnisse in einer Tabelle an und unterstützt Plug-ins für zusätzliche Host-Details – nützlich für schnelle Überprüfungen ohne zentrale Inventarverwaltung.
3. Erweiterter IP-Scanner – am besten geeignet für einen einfachen Windows-LAN-Scan
Advanced IP Scanner ist ein Windows-LAN-Dienstprogramm, das erkannte Geräte und MAC-Adressen anzeigt und die Ergebnisse als CSV-Datei exportiert. Es eignet sich für einen schnellen Desktop-Scan; es ist kein plattformübergreifender Inventarisierungsdienst.
4. SoftPerfect Network Scanner – optimal für die Erkennung mehrerer Protokolle.
SoftPerfect Network Scanner läuft unter Windows, macOS und Linux und unterstützt IPv4 und IPv6. Er kann Geräte über SNMP, WMI, HTTP, SSH und PowerShell abfragen und eignet sich daher, wenn eine einfache Liste antwortender Hosts nicht ausreicht.
5. Fing Desktop – am besten geeignet für die Übersichtlichkeit zu Hause und im kleinen Büro
Fing Desktop bietet Heimnetzwerkerkennung und Fehlerbehebung unter Windows und macOS – kostenlos für den privaten Gebrauch. Kontinuierliche Überwachung und erweiterte Sicherheitsprüfungen erfordern ein Abonnement. Prüfen Sie daher die Details Ihres aktuellen Abonnements, wenn Sie Benachrichtigungen rund um die Uhr benötigen.
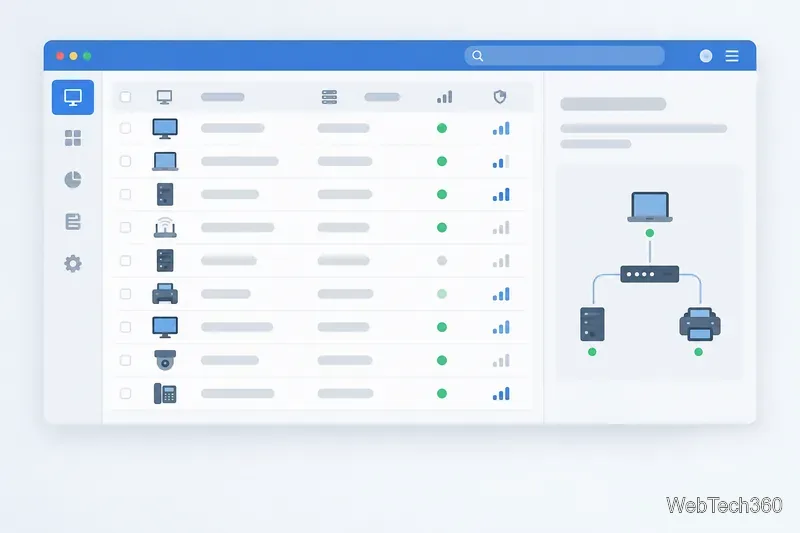
Konzeptionelle Geräteinventaransicht: Die Zeilen stellen Hosts dar, die ein Scanner erkennen kann, nicht die Schnittstelle eines bestimmten Herstellers.
6. Lansweeper Network Discovery – am besten geeignet für eine laufende Anlageninventur
Lansweeper Network Discovery dient der kontinuierlichen Bestandsaufnahme von IT-, OT- und IoT-Geräten. Die IT/OT-Sensoren scannen definierte IP-Bereiche; ein separater Verkehrssensor erkennt Geräte in sichtbaren Netzwerksegmenten passiv. Die Lösung eignet sich für die Bestandsaufnahme in Unternehmen, nicht jedoch für einmalige Scans im privaten Bereich.
7. ManageEngine OpUtils – optimal für IP-Tracking und -Betrieb
ManageEngine OpUtils kombiniert Scanning mit IP- und Switch-Port-Management. Es unterstützt IPv4/IPv6 und liefert Ergebnisse angereichert mit MAC-, DNS-, Status- und Antwortdetails. Wählen Sie es für die zentrale, wiederkehrende Überwachung über Subnetze hinweg.
8. SolarWinds IP Address Manager – optimal für IPAM in Unternehmen
SolarWinds IP Address Manager automatisiert die IP-Adressverfolgung und bietet zusätzlich DHCP/DNS-Verwaltung, Subnetzerkennung, Nutzungsübersichten und Konfliktwarnungen. Es eignet sich für Administratoren, die Adressräume langfristig verwalten müssen, und nicht für einen schnellen Scan eines einzelnen WLAN-Netzwerks.
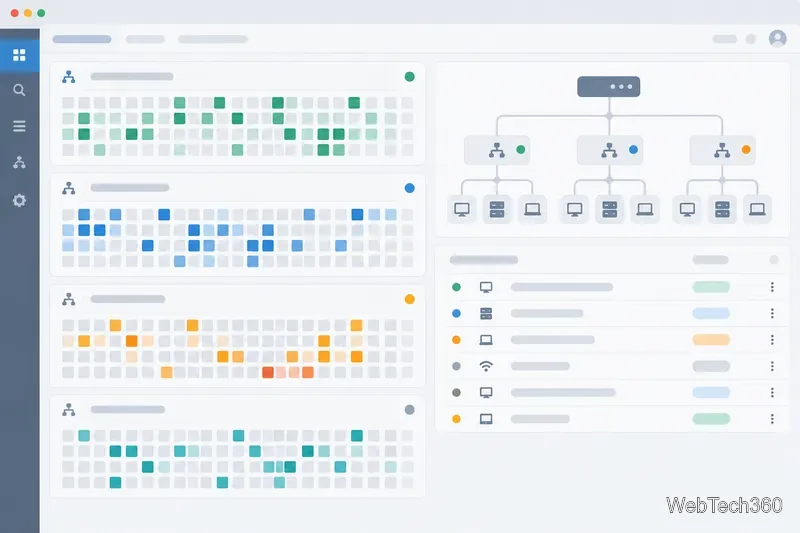
Konzeptuelle Darstellung des Adressraums und der Netzwerksegmente; die tatsächlichen IPAM-Bildschirme variieren je nach Produkt.
9. arp-scan – am besten geeignet für die lokale IPv4-Erkennung über die Kommandozeile.
arp-scan verwendet ARP, um IPv4-Hosts in einem lokalen Netzwerk zu ermitteln und unterstützt Linux, BSD, macOS und Solaris. Es handelt sich um ein spezialisiertes Kommandozeilen-Tool; ARP kann nicht routerübergreifend in andere Subnetze kommunizieren.
10. Netdiscover – am besten geeignet für die ARP-Erkennung in Kali Linux
Netdiscover ist ein aktiver/passiver ARP-Scanner für Kali Linux. Er kann ARP-Verkehr überwachen oder Anfragen senden, um lokale Hosts zu finden. Er eignet sich für autorisierte Labortests, nicht jedoch für die allgemeine Bestandsaufnahme von Anlagen.
Wie man Scan-Ergebnisse auswählt und überprüft
Für einen schnellen, übersichtlichen Scan: Probieren Sie Angry IP Scanner, Advanced IP Scanner unter Windows oder Fing Desktop für ein Heimnetzwerk.
Für Protokoll- und Portdetails: Verwenden Sie Nmap oder SoftPerfect und aktivieren Sie nur die Prüfungen, die Sie benötigen.
Für die Adressverwaltung: Evaluieren Sie OpUtils oder SolarWinds IPAM; wählen Sie Lansweeper, wenn das Ziel ein umfassenderes Anlageninventar ist.
Für eine lokale ARP-Prüfung über die Befehlszeile: Verwenden Sie arp-scan oder Netdiscover, wobei zu beachten ist, dass ARP nur das lokale Netzwerksegment sieht.
Prüfen Sie vor dem Scannen die freigegebenen IP-Bereiche und das Gerät, auf dem der Scanner ausgeführt werden soll. Ein Scan, der von einem VLAN aus gestartet wird, erkennt möglicherweise keine Geräte in einem anderen VLAN. Vergleichen Sie die Ergebnisse mit verlässlichen Daten wie DHCP-Leases, Switch-Daten oder einem bestehenden Anlagenverwaltungssystem und untersuchen Sie unerwartete Geräte gemäß Ihren üblichen Verfahren. Ein einzelner Scan ist eine Momentaufnahme und kein Beweis dafür, dass alle Geräte gefunden wurden oder dass ein nicht aufgeführtes Gerät nicht autorisiert ist.