Wie man Nmap für Traceroute verwendet und den Netzwerkpfad liest
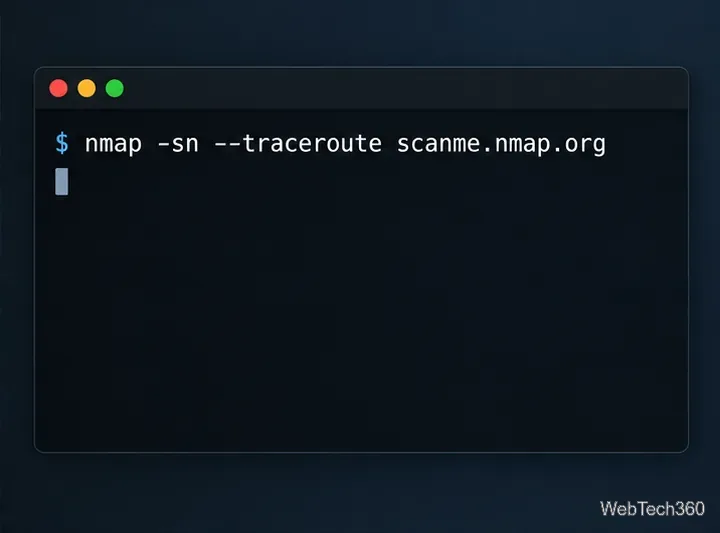
Um Nmap für Traceroute zu verwenden, führen Sie den Befehl aus nmap -sn --traceroute scanme.nmap.org. Die -snOption überspringt das Port-Scanning, während Nmap prüft, ob der Host erreichbar ist; --traceroutesie fordert Nmap auf, die Route zu einem antwortenden Host anzuzeigen. Ersetzen Sie den Beispielhost durch ein System, das Ihnen gehört, das Sie verwalten oder für das Sie Scanberechtigungen haben. Dieser Befehl, der nur den Pfad angibt, hält den Test präziser als der standardmäßige Port-Scan von Nmap.
Ein Traceroute zeigt die antwortenden Router zwischen dem scannenden Computer und einem Ziel an.
Was zeigt der Nmap-Traceroute-Algorithmus an?
Ein Traceroute schätzt den Netzwerkpfad, indem er Pakete mit unterschiedlichen IP-TTL-Werten (Time-to-Live) oder Hop-Limit-Werten sendet. Jeder Router reduziert diesen Wert; erreicht er Null, kann ein Router eine ICMP-Meldung „Zeitüberschreitung“ zurücksenden. Das Scan-Tool verwendet diese Antworten, um die Hops zu identifizieren und die Round-Trip-Time (RTT) zu messen. TTL zählt die Hops, nicht die Sekunden.
Die Methode von Nmap unterscheidet sich von der klassischen tracerouteoder der Windows-Methode tracert. Nmap führt nach dem Scan eine Traceroute durch und wählt anhand der Scan-Ergebnisse einen Port und ein Protokoll aus, die das Ziel wahrscheinlich erreichen. Es beginnt mit einem hohen TTL-Wert und zählt abwärts, während viele herkömmliche Traceroute-Tools bei eins beginnen und aufwärts zählen. Daher ist die Routenausgabe von Nmap an den Scan und die durchgeführten Sondierungen gebunden; sie stellt keine vollständige Karte aller möglichen Routen oder des Rückwegs dar.
Führen Sie einen Nmap-Traceroute in vier Schritten durch
1. Installieren Sie Nmap und überprüfen Sie, ob es funktioniert.
Laden Sie Nmap von der offiziellen Nmap-Downloadseite herunter . Wählen Sie das Installationsprogramm für Windows oder macOS oder folgen Sie der offiziellen Installationsanleitung für Ihre Linux-Distribution. Öffnen Sie die Eingabeaufforderung, PowerShell, das Terminal oder eine Linux-Shell und geben Sie den Befehl ein nmap --version. Falls der Befehl nicht gefunden wird, schließen Sie die Installation ab oder fügen Sie Nmap zu Ihrem Suchpfad hinzu.
Einige Scan- und Traceroute-Funktionen benötigen erhöhte Berechtigungen für die Paketerfassung oder den Zugriff auf Raw-Sockets. Unter macOS oder Linux versuchen Sie, dem Befehl ein Präfix voranzustellen, sudofalls Nmap ein Berechtigungsproblem meldet. Unter Windows öffnen Sie das Terminal gegebenenfalls mit Administratorrechten. Verwenden Sie nur die für Ihren autorisierten Test erforderliche Berechtigungsstufe.
2. Wählen Sie einen Host, den Sie testen dürfen.
Für sichere Übungszwecke erlaubt das Nmap-Projekt explizit Nmap-Scans von bestimmten scanme.nmap.orgHosts. Diese Berechtigung ist jedoch eingeschränkt: Testen Sie keine Exploits oder Denial-of-Service-Angriffe und beschränken Sie die Anzahl der Scans auf maximal ein Dutzend pro Tag. Für andere Hosts ist die vorherige Zustimmung des Netzwerkbetreibers erforderlich. Die rechtlichen Hinweise und Nutzungsrichtlinien von Nmap erläutern den Umfang des Testhosts und die Bedeutung der Scanberechtigungen.
3. Beginnen Sie mit einem Befehl, der nur den Pfad angibt.
Führen Sie diesen Befehl unter macOS oder Linux aus:
sudo nmap -sn --traceroute scanme.nmap.org
Unter Windows lassen Sie dies weg sudound verwenden Sie gegebenenfalls ein Terminal mit Administratorrechten:
nmap -sn --traceroute scanme.nmap.org
Verwenden Sie -sndiese Option --traceroute, um Hosterkennung und Pfadverfolgung ohne Portscan anzufordern.
Die Nmap-Host-Erkennungsreferenz beschreibt beide Optionen. Nmap sendet weiterhin Netzwerk-Probes; -sndies bedeutet „kein Port-Scan“, nicht „kein Datenverkehr“. Wenn Sie stattdessen einen bestimmten Dienst untersuchen müssen, verwenden Sie einen eng begrenzten Port-Scan gegen einen autorisierten Host, z. B. mit `nmap --port-scan` nmap -p 443 --traceroute your-authorized-host.example. Dieser prüft TCP-Port 443 vor dem Tracing und kann mehr Datenverkehr senden als der Befehl, der nur den Pfad prüft.
4. Lesen Sie die Hop-Liste und speichern Sie sie, falls sie nützlich ist.
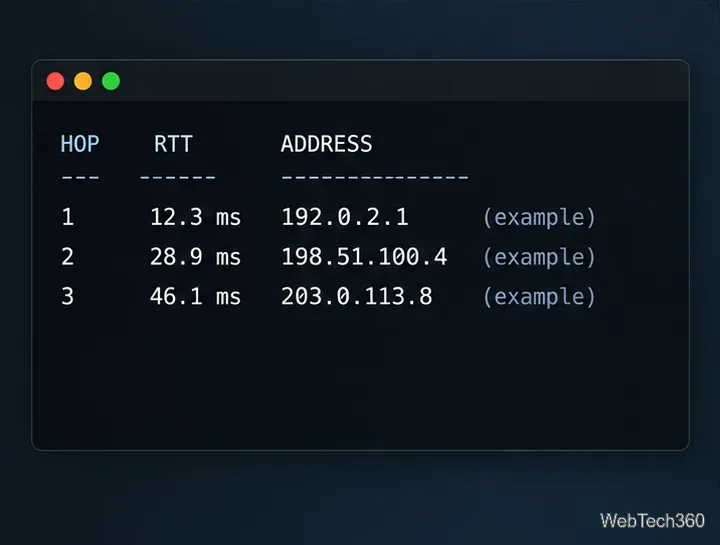
Suchen Sie nach dem TRACEROUTEAbschnitt und seinen Spalten „ HOP“, RTT„“ und ADDRESS„“. Eine Hop-Nummer markiert die beobachtete Position entlang der Route. Die Round-Trip-Time (RTT) ist die Zeit, die eine Anfrage benötigt, um diesen Hop zu erreichen und eine Antwort zurückzusenden; sie ist keine Einwegmessung und misst nicht direkt die Verbindung selbst. Adressen werden entweder als IP-Adressen oder, bei erfolgreicher Namensauflösung, als Hostnamen angezeigt.
Beispielhaftes Layout: Hop-Adressen und Antwortzeiten variieren je nach Netzwerk und Tageszeit.
Um eine Kopie im Normaltextformat zum Vergleich zu behalten, fügen Sie die Ausgabeoption von Nmap hinzu:
Führen Sie beim Vergleich der Ergebnisse denselben Befehl im selben Quellnetzwerk aus. Eine geänderte Route kann Routingänderungen, Lastverteilung oder temporäre Filterung widerspiegeln und muss nicht zwangsläufig auf einen Fehler hinweisen.
Fehlerbehebung bei fehlenden oder verwirrenden Hops
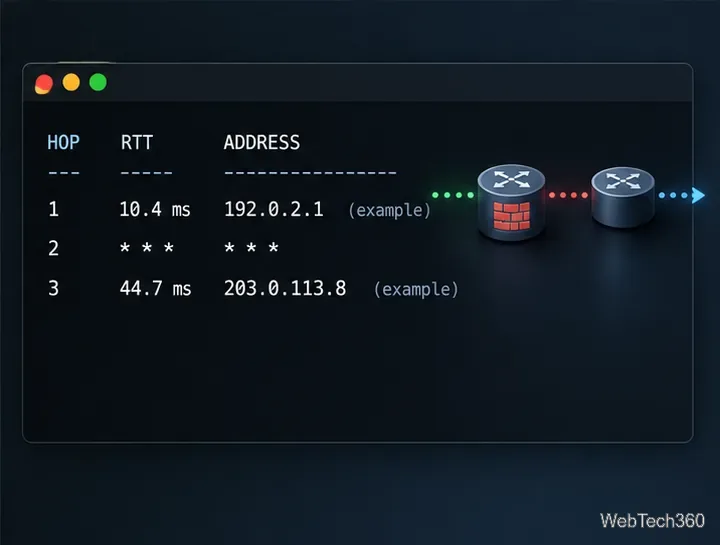
Ein Sternchen* * * bedeutet, dass Nmap vor Ablauf des Timeouts keine verwertbare Antwort auf diese Anfrage erhalten hat. Ein Router kann Antworten filtern oder deren Rate begrenzen und den Datenverkehr trotzdem weiterleiten. Daher beweist ein einzelner erfolgloser Hop nicht, dass der Pfad unterbrochen ist.
Die Ablaufverfolgung startet nicht: Stellen Sie sicher, dass der Hostname aufgelöst wird, das Ziel auf Erkennungsanfragen antwortet und Sie über die erforderlichen Berechtigungen verfügen. Wenn Sie das Ziel kontrollieren, überprüfen Sie dessen Firewall und die Netzwerkregeln zwischen diesem und Ihrem Scanner.
Namen verlangsamen die Anzeige: Fügen Sie -nbeispielsweise hinzu, um umgekehrte DNS-Abfragen zu überspringen sudo nmap -n -sn --traceroute scanme.nmap.org.
Latenzsprünge an einem einzelnen Hop: Betrachten Sie dies als Hinweis, nicht als Beweis für eine Überlastung des Routers. ICMP-Antworten können verzögert oder nachrangig behandelt werden, und die Hin- und Rückrouten können sich unterscheiden.
Ein stiller Zwischenknoten kann den Datenverkehr weiterhin weiterleiten; spätere Knoten antworten möglicherweise normal.
Nmap --tracerouteist nützlich, wenn Sie neben Host-Erkennung oder Port-Scan-Ergebnissen auch Pfadinformationen benötigen. Lesen Sie die Hop-Liste als Beleg für eine einzelne Quelle zu einem bestimmten Zeitpunkt mithilfe bestimmter Sonden. Firewalls, Load Balancing und asymmetrisches Routing können Teile des Bildes verbergen oder verfälschen.