Startseite
» NETZWERK-ADMIN
»
Ingress vs. Egress: Worin liegt der Unterschied in der Netzwerktechnik?
Ingress vs. Egress: Worin liegt der Unterschied in der Netzwerktechnik?
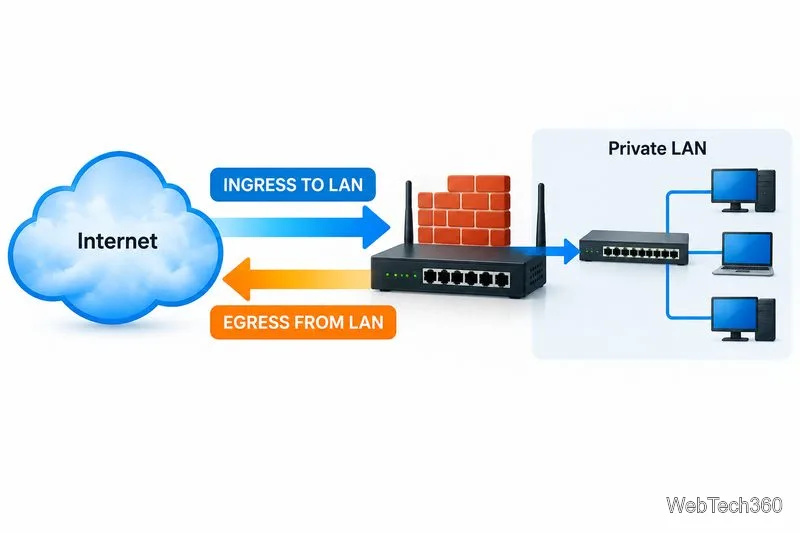
Ingress bezeichnet Netzwerkverkehr, der in ein definiertes Netzwerk, Gerät oder eine Schnittstelle gelangt; Egress bezeichnet Verkehr, der dieses Netzwerk verlässt. Die Begriffe beziehen sich auf den Messpunkt und sind keine permanenten Bezeichnungen für ein Datenpaket. Eine Anfrage von einem Laptop an einen Cloud-Dienst stellt Egress aus dem Laptop- oder Büronetzwerk und Ingress zum Cloud-Dienst dar. Cloud-Plattformen definieren Ingress üblicherweise als eingehende und Egress als ausgehende Pakete für Firewall-Regeln. Siehe die Definition von Ingress- und Egress-Verkehr bei Google Cloud .
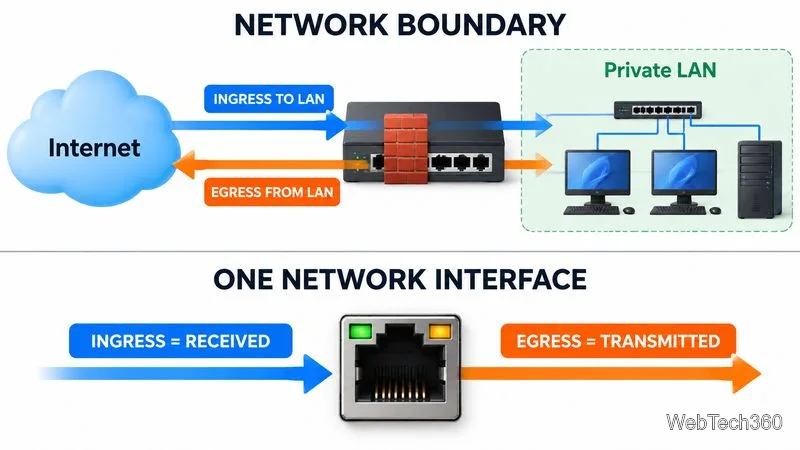
An der LAN-Grenze wird der in das private Netzwerk eintretende Datenverkehr als Ingress bezeichnet; der austretende Datenverkehr als Egress.
Eingang vs. Ausgang auf einen Blick
Begriff
Bedeutung im Verhältnis zur gewählten Grenze
Beispiel
Ingress
Eingehend; vom Ziel empfangen
Eine Verbindung, die an einem Webserver oder einer virtuellen Cloud-Maschine ankommt
Ausgang
Ausgehend; gesendet vom Ziel
Ein Laptop lädt eine Datei in den Cloud-Speicher hoch.
Warum der Standpunkt wichtig ist
Stellen Sie sich vor, ein Mitarbeiter öffnet eine Website. Die Anfrage verlässt den Laptop des Mitarbeiters und das Firmennetzwerk (LAN) – sie stellt also einen ausgehenden Datenverkehr dar. Sobald das Datenpaket das Firmen-Gateway erreicht, gelangt es über die LAN-Schnittstelle in das Gateway und verlässt es über die Internet-Schnittstelle. Auf dem Server der Website handelt es sich bei derselben Anfrage um einen eingehenden Datenverkehr. Die Antwort erfolgt auf dem umgekehrten Weg.
Deshalb zeigen Netzwerktools möglicherweise Datenverkehr (eingehend/ausgehend) , empfangen/gesendet oder Rx/Tx an, anstatt nur eingehenden und ausgehenden Datenverkehr. Der „Eingehend“-Wert eines Dashboards beschreibt in der Regel den Datenverkehr, der von der jeweiligen Schnittstelle empfangen wird – nicht unbedingt den Datenverkehr, der in Ihr gesamtes Netzwerk gelangt. Prüfen Sie immer, ob es sich um einen Host, eine Schnittstelle, ein Subnetz, eine Firewall, eine Cloud-Ressource oder das gesamte Netzwerk handelt.
Ein- und Ausgang hängen von der Grenze ab: Eine Sichtweise auf Netzwerkebene unterscheidet sich von einer Sichtweise auf eine einzelne Schnittstelle.
Wie man den Ein- und Ausgang überwacht
Netzwerküberwachungssoftware erfasst Schnittstellenzähler, Durchsatz, Fehler und verworfene Pakete, Latenz und Geräteverfügbarkeit. Das Simple Network Management Protocol (SNMP) fragt üblicherweise unterstützte Switches, Router, Firewalls und Server ab. Die MIB-Spezifikation der IETF Interfaces Group (RFC 2863) definiert ifInOctetsZähler ifOutOctetsfür empfangene und gesendete Bytes. Verwenden Sie nach Möglichkeit 64-Bit-Hochleistungszähler auf schnellen Verbindungen.
SNMP zeigt das Datenverkehrsvolumen an, aber nicht immer, welche Anwendungen oder Endpunkte es verursacht haben. NetFlow, IPFIX, sFlow oder jFlow können Quell-/Ziel-IPs, Ports, Protokolle und Datenverkehrsvolumina hinzufügen. Die Paketerfassung liefert detailliertere Informationen, benötigt aber mehr Speicherplatz und kann sensible Daten offenlegen. Verwenden Sie nach Möglichkeit SNMPv3 und beschränken Sie den Überwachungszugriff.
Netzwerküberwachungstools zur Bewertung
SolarWinds Network Performance Monitor überwacht die Schnittstellenauslastung, den Gerätezustand, Pfade, Warnmeldungen und Leistungstrends in Netzwerkumgebungen.
ManageEngine OpManager bietet Geräte- und Schnittstellenüberwachung, Transparenz des Datenverkehrs, Erkennung und Berichtsfunktion; zusätzliche Funktionen zur Flussanalyse hängen von den ausgewählten Komponenten ab.
Paessler PRTG kombiniert SNMP-Schnittstellenüberwachung mit Flussprotokollen und konfigurierbaren Bandbreitenwarnungen.
Vergleichen Sie Geräteunterstützung, Protokolle, Datenspeicherung, Benachrichtigungsfunktionen, Bereitstellung und die Anzahl der benötigten Schnittstellen oder Metriken. SNMP zeigt die Gesamtbandbreite an; Flussdaten helfen, die Bandbreitenverursacher zu identifizieren. Überwachung allein blockiert den Datenverkehr nicht.
Datenabfluss in der Datensicherheit
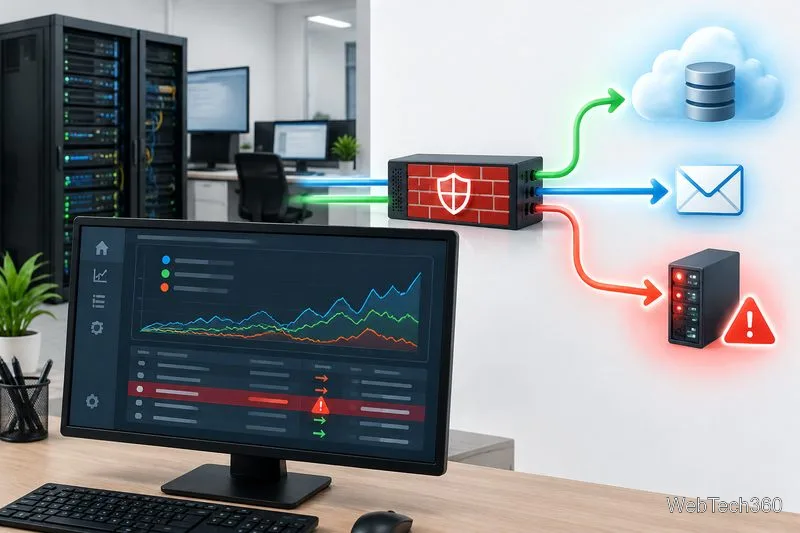
Ausgehender Datenverkehr ist normal; das Risiko besteht in unautorisiertem Datenabfluss , beispielsweise durch das Senden sensibler Dateien an private E-Mail-Adressen, nicht genehmigte Cloud-Dienste oder verdächtige externe Server. Ein großer Upload allein beweist noch keine Sicherheitslücke. Achten Sie auf neue Zieladressen, ungewöhnliche Datenmengen, unbekannte Anwendungen oder Konten, Aktivitäten außerhalb der Geschäftszeiten oder Übertragungen, die vom üblichen Datenverkehr des Unternehmens abweichen.
Die Überwachung des ausgehenden Datenverkehrs ist am nützlichsten, wenn ungewöhnliche Zielorte und Transfermuster eine Untersuchung auslösen.
Verwenden Sie gestaffelte Steuerelemente anstatt sich auf ein einzelnes Dashboard zu verlassen:
Richtlinien festlegen: Genehmigte Dienste auflisten, sensible Daten klassifizieren und die Regeln für die Datenweitergabe erläutern.
Ausgehende Zugriffe einschränken: Verwenden Sie Firewall-Regeln, sichere Web-Gateways oder DNS-Filter, um unnötige Ziele und Dienste zu begrenzen.
Protokolle sammeln: Firewall-, Endpunkt-, Identitäts-, Cloud- und Dateizugriffsereignisse korrelieren; bei aussagekräftigen Abweichungen vom normalen Datenverkehr Alarm auslösen.
Schützen Sie sensible Daten: Erwägen Sie Maßnahmen zur Verhinderung von Datenverlust (DLP) und Endpunktkontrollen für Uploads, Kopien und Wechseldatenträger. Testen Sie die Richtlinien, um Störungen des regulären Arbeitsablaufs zu vermeiden.
Wo SIEM-Tools passen
Eine SIEM-Plattform (Security Information and Event Management) zentralisiert Protokolle und korreliert Ereignisse, sodass Analysten möglichen Datendiebstahl oder kompromittierte Konten untersuchen können. Sie ergänzt Firewall-Regeln, DLP (Data Loss Protection) oder Endpunktschutz, ersetzt diese aber nicht. Zu den Optionen gehören SolarWinds Security Event Manager , Splunk Enterprise Security und ManageEngine Log360 . Vergleichen Sie die aktuellen Funktionen, Lizenzbedingungen, Datenvolumen und Aufbewahrungsfristen.
Eine kurze Checkliste
Notieren Sie die genaue Grenze: Host, Schnittstelle, Subnetz, Firewall oder Cloud-Ressource.
Bitte prüfen Sie, was das Tool mit eingehend/ausgehend, empfangen/gesendet und Rx/Tx meint.
Basisdatenverkehr nach Richtung, Ziel, Protokoll, Zeit und Geschäftsprozess.
Richten Sie sinnvolle Benachrichtigungen ein und legen Sie fest, wer diese untersucht.
Testen Sie die Ausgangsbeschränkungen sowohl für genehmigte Arbeitsabläufe als auch für nicht autorisierte Ziele.
Kurz gesagt: Ingress bedeutet „hinein“ und Egress bedeutet „hinaus“, aber erst, nachdem Sie identifiziert haben, welcher Datenverkehr ein- bzw. austritt. Nutzen Sie Schnittstellenzähler und Flussdaten, um die Leistung zu verstehen, und korrelieren Sie anschließend die ausgehende Aktivität mit Identitäts-, Endpunkt- und Anwendungsprotokollen, um Sicherheitsrisiken zu untersuchen.
(37) Kommentare
Leonard123 -
Ich wette, viele Leute verstehen diese Begriffe nicht. Es wäre cool, noch mehr Artikel dazu zu haben
Balou die Katze -
Wie in einem guten Spiel: Die Ingress-Phase ist entscheidend für den gesamten Verlauf! Das finde ich spannend
Sven die Katze -
Ich habe mich lange mit diesen Themen beschäftigt. Wenn man es erst einmal versteht, wird alles einfacher!
Hanna L. -
Vielen Dank für die gute Erklärung! Hat mir echt geholfen, das Thema zu verstehen
Anna B. -
Das Bild, das du von Ingress und Egress erstellt hast, ist sehr hilfreich! Ich werde das Wissen anwenden.
Lisa und ihr Hund -
Ich habe so viel über Egress gelernt! Es ist wichtig, das im Blick zu behalten, besonders bei Netzwerken
Júlia S. -
Frage: Können die Begriffe auch in der Netzwerksicherheit unterschiedlich verwendet werden? Würde mich über eine Antwort freuen
Sara und die Technik -
In meiner Schule haben wir das Thema auch schon besprochen. Ein sehr aktuelles Thema für alle!
Emma K. -
Schöne Erklärung! Hat wirklich geholfen, das Ganze besser zu verstehen und ich werde es in meiner Arbeit anwenden
Julia dankbar -
Ich bin echt froh, dass ich diesen Beitrag gefunden habe! Hat mir enorm weitergeholfen. 😊
Felix der Forscher -
Ich fand die Erklärung sehr klar! Ich glaube, ich werde das Thema weiter vertiefen
Oskar der Optimist -
Ich kann den Artikel nur empfehlen! Eine gute Einführung für Anfänger, die Neu im Thema sind.
Franz W. -
Kann mir jemand helfen? Ich habe Schwierigkeiten, den praktischen Unterschied zwischen den beiden zu verstehen
Max Müller -
Ich finde den Unterschied zwischen Ingress und Egress sehr interessant! Es ist wichtig, das zu verstehen, besonders in der IT.
Kira P. -
Habe ich das richtig verstanden, dass Ingress in die Systeme und Egress aus ihnen heraus führt? Fände mehr Infos super!
Jannik M. -
In der Informatik ist es wichtig, die Netzwerkrichtlinien zu kennen. Super Beitrag, der das verdeutlicht
Pia aus Frankfurt -
Super Beitrag! Wenn es um IT-Sicherheit geht, ist das Wissen um Ingress/Egress entscheidend!
Felix der Wanderer -
Ich bringe regelmäßig meinen Hund Gassi, der ist wie ein kleiner Ingress. Vielleicht sollte ich mal einen Artikel über Egress schreiben
Nico der Neugierige -
Kann jemand erklären, wie es mit Cloud-Systemen aussieht? Sind die Prinzipien gleich
Lena IT -
Ich stimme dir zu, Max! In der heutigen Zeit ist es entscheidend zu verstehen, was Ingress und Egress bedeutet
Stefan aus Berlin -
Ich habe gerade ein Projekt, wo ich beide Begriffe anwenden muss. Diese Informationen helfen mir wirklich weiter
Marie C. -
Ich merke gerade, wie oft ich das die letzten Wochen gehört habe, ohne zu wissen, was es bedeutet! Danke
Johanna Z. -
Ich hätte nie gedacht, dass es so viele Unterschiede gibt. Danke, dass ihr das thematisiert habt
Sophie Schmidt -
Toller Beitrag! Ich wusste nicht, dass es so viele Facetten gibt. Danke fürs Teilen
Marie -
Ich finde den Vergleich von Ingress und Egress einfach klasse! Es macht das Lernen viel spannender
Klaus der Technik-Freak -
Es ist wirklich interessant, wie oft wir die Begriffe im Alltag benutzen, ohne darüber nachzudenken
Marco -
Ich wäre dankbar, wenn jemand einen Link zu weiterführenden Ressourcen teilen könnte. Das wäre echt hilfreich
Lea V. -
Ich benutze die Begriffe schon lange, aber nie wirklich gewusst, was sie genau bedeuten. Danke für die Aufklärung
Katja D. -
Ich finde es faszinierend, dass die Begriffe auch in verschiedenen Disziplinen verwendet werden! Hat mich zum Denken angeregt
Leonard 1122 -
Ich liebe es, wenn ich solch interessante Artikel finde! Sie machen das Lernen viel einfacher
Tim H. -
Beim Lesen ist mir aufgefallen, wie wichtig es ist, den Unterschied zwischen diesen Begriffen in der alltäglichen Kommunikation klar zu machen
Aline86 -
Wo finde ich mehr Informationen dazu? Ich würde gerne tiefer in diesem Thema eintauchen
Hannes L. -
Wow, danke! Ich glaube, damit kann ich nun auch meinen Freunden die Unterschiede erklären.
Max datamaster -
Viel Spaß beim Lernen! Das Thema wird oft übersehen, aber auch Unterhaltungen bringen einen weiter!
Martin 82 -
Das Thema ist echt spannend! Icharbeite in der Logistik und Ingress/Egress spielen eine große Rolle in meinem Job.
TommyT -
Ich kann die Begriffe aus meiner eigenen Erfahrung im Netzwerkschutz bestätigen! Sind sehr wichtig.
Nina N. -
Wusstet ihr, dass auch bei Transporten diese Begriffe von Bedeutung sind? Egress kann die gesamte Logistik beeinflussen.










Leonard123 -
Ich wette, viele Leute verstehen diese Begriffe nicht. Es wäre cool, noch mehr Artikel dazu zu haben
Balou die Katze -
Wie in einem guten Spiel: Die Ingress-Phase ist entscheidend für den gesamten Verlauf! Das finde ich spannend
Sven die Katze -
Ich habe mich lange mit diesen Themen beschäftigt. Wenn man es erst einmal versteht, wird alles einfacher!
Hanna L. -
Vielen Dank für die gute Erklärung! Hat mir echt geholfen, das Thema zu verstehen
Anna B. -
Das Bild, das du von Ingress und Egress erstellt hast, ist sehr hilfreich! Ich werde das Wissen anwenden.
Lisa und ihr Hund -
Ich habe so viel über Egress gelernt! Es ist wichtig, das im Blick zu behalten, besonders bei Netzwerken
Júlia S. -
Frage: Können die Begriffe auch in der Netzwerksicherheit unterschiedlich verwendet werden? Würde mich über eine Antwort freuen
Sara und die Technik -
In meiner Schule haben wir das Thema auch schon besprochen. Ein sehr aktuelles Thema für alle!
Emma K. -
Schöne Erklärung! Hat wirklich geholfen, das Ganze besser zu verstehen und ich werde es in meiner Arbeit anwenden
Julia dankbar -
Ich bin echt froh, dass ich diesen Beitrag gefunden habe! Hat mir enorm weitergeholfen. 😊
Felix der Forscher -
Ich fand die Erklärung sehr klar! Ich glaube, ich werde das Thema weiter vertiefen
Oskar der Optimist -
Ich kann den Artikel nur empfehlen! Eine gute Einführung für Anfänger, die Neu im Thema sind.
Franz W. -
Kann mir jemand helfen? Ich habe Schwierigkeiten, den praktischen Unterschied zwischen den beiden zu verstehen
Max Müller -
Ich finde den Unterschied zwischen Ingress und Egress sehr interessant! Es ist wichtig, das zu verstehen, besonders in der IT.
Kira P. -
Habe ich das richtig verstanden, dass Ingress in die Systeme und Egress aus ihnen heraus führt? Fände mehr Infos super!
Jannik M. -
In der Informatik ist es wichtig, die Netzwerkrichtlinien zu kennen. Super Beitrag, der das verdeutlicht
Pia aus Frankfurt -
Super Beitrag! Wenn es um IT-Sicherheit geht, ist das Wissen um Ingress/Egress entscheidend!
Felix der Wanderer -
Ich bringe regelmäßig meinen Hund Gassi, der ist wie ein kleiner Ingress. Vielleicht sollte ich mal einen Artikel über Egress schreiben
Nico der Neugierige -
Kann jemand erklären, wie es mit Cloud-Systemen aussieht? Sind die Prinzipien gleich
Lena IT -
Ich stimme dir zu, Max! In der heutigen Zeit ist es entscheidend zu verstehen, was Ingress und Egress bedeutet
Stefan aus Berlin -
Ich habe gerade ein Projekt, wo ich beide Begriffe anwenden muss. Diese Informationen helfen mir wirklich weiter
Marie C. -
Ich merke gerade, wie oft ich das die letzten Wochen gehört habe, ohne zu wissen, was es bedeutet! Danke
Johanna Z. -
Ich hätte nie gedacht, dass es so viele Unterschiede gibt. Danke, dass ihr das thematisiert habt
Sophie Schmidt -
Toller Beitrag! Ich wusste nicht, dass es so viele Facetten gibt. Danke fürs Teilen
Marie -
Ich finde den Vergleich von Ingress und Egress einfach klasse! Es macht das Lernen viel spannender
Klaus der Technik-Freak -
Es ist wirklich interessant, wie oft wir die Begriffe im Alltag benutzen, ohne darüber nachzudenken
Marco -
Ich wäre dankbar, wenn jemand einen Link zu weiterführenden Ressourcen teilen könnte. Das wäre echt hilfreich
Lea V. -
Ich benutze die Begriffe schon lange, aber nie wirklich gewusst, was sie genau bedeuten. Danke für die Aufklärung
Katja D. -
Ich finde es faszinierend, dass die Begriffe auch in verschiedenen Disziplinen verwendet werden! Hat mich zum Denken angeregt
Leonard 1122 -
Ich liebe es, wenn ich solch interessante Artikel finde! Sie machen das Lernen viel einfacher
Tim H. -
Beim Lesen ist mir aufgefallen, wie wichtig es ist, den Unterschied zwischen diesen Begriffen in der alltäglichen Kommunikation klar zu machen
Aline86 -
Wo finde ich mehr Informationen dazu? Ich würde gerne tiefer in diesem Thema eintauchen
Hannes L. -
Wow, danke! Ich glaube, damit kann ich nun auch meinen Freunden die Unterschiede erklären.
Max datamaster -
Viel Spaß beim Lernen! Das Thema wird oft übersehen, aber auch Unterhaltungen bringen einen weiter!
Martin 82 -
Das Thema ist echt spannend! Icharbeite in der Logistik und Ingress/Egress spielen eine große Rolle in meinem Job.
TommyT -
Ich kann die Begriffe aus meiner eigenen Erfahrung im Netzwerkschutz bestätigen! Sind sehr wichtig.
Nina N. -
Wusstet ihr, dass auch bei Transporten diese Begriffe von Bedeutung sind? Egress kann die gesamte Logistik beeinflussen.