Startseite
» INTERNET
»
Die 11 besten kostenlosen und öffentlichen DNS-Server: Adressen und Funktionen
Die 11 besten kostenlosen und öffentlichen DNS-Server: Adressen und Funktionen
Der beste kostenlose öffentliche DNS-Server hängt von Ihren Bedürfnissen ab: Cloudflare und Google bieten eine unkomplizierte, alltägliche Adressauflösung; Quad9 legt Wert auf die Blockierung bekannter schädlicher Domains; und AdGuard DNS, CleanBrowsing und Control-D bieten nützliche Filteroptionen. Im Folgenden finden Sie elf öffentliche DNS-Dienste mit verifizierten IPv4-Adressen sowie praktische Tipps zur Auswahl und Einrichtung.
Ein Router kann die DNS-Einstellungen an Geräte im gesamten Heimnetzwerk verteilen, wobei einzelne Geräte auch ihre eigenen Einstellungen verwenden können.
Was ist ein öffentlicher DNS-Server?
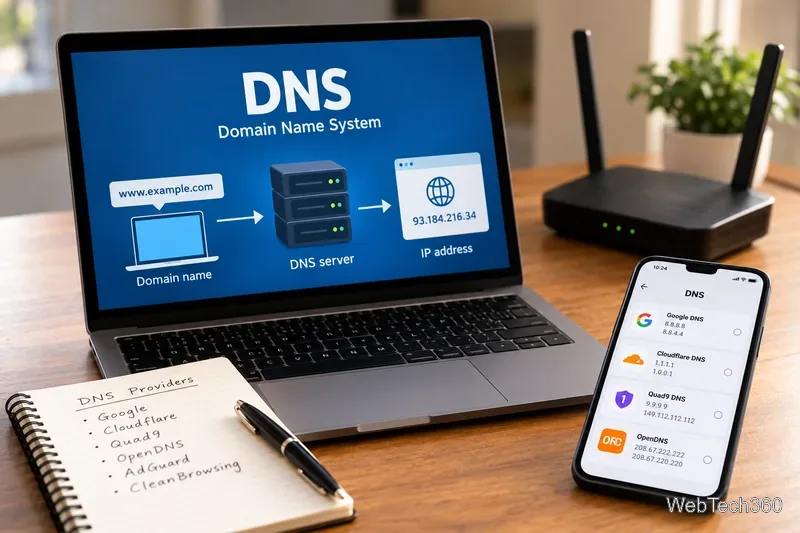
Das Domain Name System (DNS) übersetzt Namen wie example.com in IP-Adressen, die Computer verwenden, um Websites zu erreichen. Ihr Internetanbieter wählt normalerweise einen rekursiven DNS-Resolver für Sie aus. Alternativ können Sie einen öffentlichen DNS-Anbieter nutzen, den Sie auf Ihrem Gerät oder Router konfigurieren können.
Der Wechsel des DNS-Resolvers kann die Zuverlässigkeit der Namensauflösung verbessern oder Phishing-, Malware- und Inhaltsfilter hinzufügen. Er erhöht jedoch nicht die Bandbreite Ihres Internetanschlusses, verhindert nicht jegliches Tracking und fungiert nicht als VPN. Herkömmliches DNS ist in der Regel unverschlüsselt; DNS over HTTPS (DoH) und DNS over TLS (DoT) schützen DNS-Anfragen während der Übertragung, sofern sie korrekt aktiviert sind.
11 beste kostenlose und öffentliche DNS-Server
Jedes der unten aufgeführten Paare enthält primäre und sekundäre IPv4-DNS-Adressen . Verwenden Sie beide Adressen vom selben Anbieter und mit demselben Filterprofil, um konsistente Ergebnisse zu erzielen; es handelt sich hierbei nicht um gemessene Geschwindigkeitsranglisten. Informationen zu IPv6- und verschlüsselten DNS-Endpunkten finden Sie auf der jeweiligen offiziellen Konfigurationsseite des Anbieters.
Für die Familienfilterung: Das Profil von Cloudflare für Malware und Inhalte für Erwachsene verwendet [Name 1] 1.1.1.3und [Name 2 1.0.0.3]; das Profil nur für Malware verwendet [Name 3] 1.1.1.2und 1.0.0.2[Name 4]. OpenDNS FamilyShield verwendet [Name 4 208.67.222.123] und [ 208.67.220.123Name 5]. CleanBrowsing Family verwendet [Name 6 185.228.168.168] und 185.228.169.168[Name 7]. AdGuard Family verwendet [Name 8] 94.140.14.15und 94.140.15.16[Name 9]. Dies sind unterschiedliche Filterprofile, keine austauschbaren Backups.
Das DNS ermittelt die zu einem Domainnamen verknüpfte IP-Adresse; die Wahl eines öffentlichen Resolvers ändert, welcher Dienst diese Suche durchführt.
Wie man den richtigen DNS-Dienst auswählt
Für alltägliches Surfen und zum Schutz der Privatsphäre
Beginnen Sie mit Cloudflare oder Google Public DNS, wenn Sie eine gut dokumentierte, ungefilterte Alternative suchen. Quad9 ist eine gute Wahl, wenn das Blockieren bekannter schädlicher Domains wichtiger ist als die ungefilterte Anzeige aller Hostnamen. Vergleichen Sie die Datenschutzerklärungen der einzelnen Anbieter, anstatt anzunehmen, dass ein öffentlicher DNS-Anbieter niemals Daten verarbeitet oder speichert.
Für Werbung, Malware oder Kindersicherung
AdGuard DNS Default blockiert bekannte Werbe- und Tracking-Domains, während CleanBrowsing und Cloudflare separate Sicherheits- bzw. Familienfilterprofile anbieten. Die DNS-Blockierung erfolgt auf Domainebene: Sie kann nicht zuverlässig jede In-App-Werbung entfernen, den Inhalt einer bestimmten Seite überprüfen oder Kindersicherungen und Endgerätesicherheit ersetzen. Auch legitime Websites können gelegentlich blockiert werden; wechseln Sie in diesem Fall das Profil oder konsultieren Sie die Dokumentation des Anbieters.
Für kundenspezifische Konfigurationen oder regionale Anforderungen
Control-D bietet mehrere kostenlose voreingestellte Resolver, darunter Optionen für ungefilterte, Malware- und Werbe-/Tracker-Filter. Personalisierte Regeln sind jedoch nur in den kostenpflichtigen Funktionen verfügbar. CIRA Canadian Shield bietet die Profile „Privat“, „Geschützt“ und „Familie“ an; wählen Sie die beiden letztgenannten, wenn Filterung Ihr Ziel ist. DNS.WATCH bietet ein veröffentlichtes, ungefiltertes Resolver-Paar. OpenNIC ist eine weitere Community-basierte Alternative, deren öffentliches Resolver-Verzeichnis jedoch je nach Anbieter variiert. Daher sollten alte statische IP-Listen nicht als dauerhaft betrachtet werden.
So ändern Sie die DNS-Server in Windows 11
Öffnen Sie Einstellungen > Netzwerk & Internet und wählen Sie Ihre aktive WLAN- oder Ethernet -Verbindung aus.
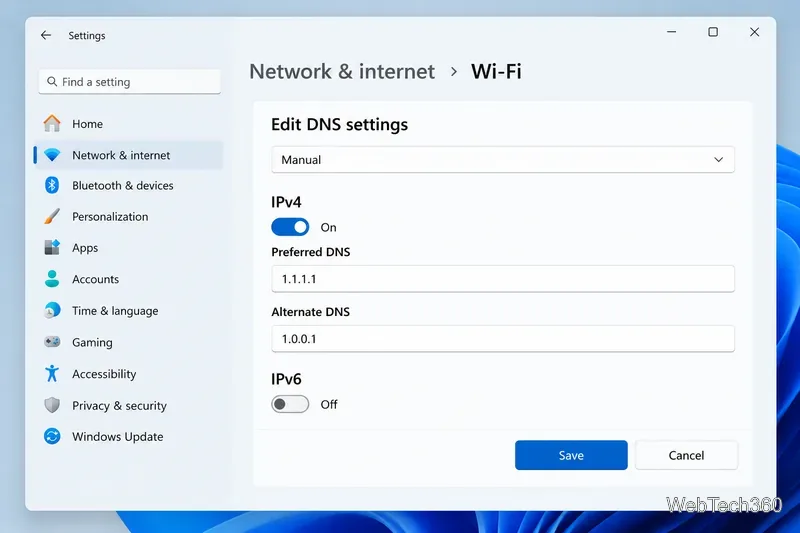
Suchen Sie die DNS-Serverzuweisung , wählen Sie Bearbeiten und ändern Sie die Auswahl von Automatisch (DHCP) auf Manuell .
Aktivieren Sie IPv4 und geben Sie die beiden Adressen aus einer Zeile der Tabelle als bevorzugten DNS-Server und alternativen DNS-Server ein.
Wenn Sie eine DNS-Verschlüsselung wünschen, wählen Sie eine unterstützte DoH-Option oder verwenden Sie die dokumentierte Vorlage Ihres Anbieters, sofern Windows diese Einstellung anbietet. Die alleinige Eingabe von IP-Adressen gewährleistet keine Verschlüsselung.
Wenn Ihr Netzwerk IPv6 verwendet, konfigurieren Sie auch die entsprechenden IPv6-Resolveradressen. Speichern Sie die Einstellungen und öffnen Sie sie anschließend erneut, um Ihre Änderungen zu bestätigen.
Beispiel eines Windows 11-DNS-Einstellungsfensters mit Cloudflare-IPv4-Adressen. Die verfügbaren Steuerelemente für verschlüsseltes DNS können je nach Windows-Konfiguration variieren.
Ändern Sie die DNS-Einstellungen Ihres gesamten Heimnetzwerks in der Verwaltungsoberfläche Ihres Routers, sofern dies unterstützt wird. Einige Browser, VPN-Clients, private DNS-Einstellungen auf Mobilgeräten und verwaltete Netzwerke können die DNS-Einstellungen von Geräten oder Routern überschreiben. Notieren Sie sich daher vor jeder Änderung die vorherigen Einstellungen, um sie bei Bedarf wiederherstellen zu können.
So überprüfen Sie, ob der neue DNS-Server funktioniert
Öffnen Sie einige Ihnen bekannte Websites und nutzen Sie anschließend die Diagnoseseite des jeweiligen Anbieters, sofern verfügbar; Quad9 bietet beispielsweise on.quad9.net an . Führen Sie unter Windows nslookup example.comin der Eingabeaufforderung den Befehl aus, um eine DNS-Abfrage und den von diesem Tool gemeldeten Resolver zu überprüfen. Beachten Sie, dass eine verschlüsselte DNS-Verbindung auf Browserebene, ein VPN oder zwischengespeicherte Antworten ein einzelnes Testergebnis verfälschen können.
Wenn Webseiten nicht mehr erreichbar sind, überprüfen Sie die Adresse auf Tippfehler, trennen Sie das Gerät von der Verbindung und stellen Sie vorübergehend die automatische DNS-Auflösung oder Ihre gespeicherten Einstellungen wieder her. Bei WLAN-Netzwerken mit Captive Portal kann die ursprüngliche DNS-Konfiguration für die Anmeldung erforderlich sein. Deaktivieren Sie Ihren Virenschutz nicht, nur um ein DNS-Problem zu beheben.
Häufig gestellte Fragen
Welcher öffentliche DNS-Server ist der schnellste?
Es gibt keinen allgemeingültigen Gewinner: Die Leistung variiert je nach Standort, Routing des Internetanbieters, Resolver-Cache und Tageszeit. Vergleichen Sie mehrere Anbieter in Ihrem eigenen Netzwerk, anstatt sich auf ein nicht validiertes globales Ranking zu verlassen.
Verbirgt ein öffentliches DNS-System die Browsing-Daten vor meinem Internetanbieter?
Nicht allein. Verschlüsseltes DNS verschleiert zwar DNS-Anfragen während der Übertragung vor einigen Beobachtern, ist aber kein VPN, und Ihr Internetanbieter kann Verbindungen weiterhin über andere Netzwerkmetadaten ermitteln. Auch DNS-Filterung schützt nicht vor allen schädlichen URLs.