Startseite
» LINUX
»
So installieren Sie Ubuntu 24.04 und Windows 11 im Dual-Boot-Modus mit aktiviertem BitLocker
So installieren Sie Ubuntu 24.04 und Windows 11 im Dual-Boot-Modus mit aktiviertem BitLocker
Sie starten den Ubuntu 24.04-USB-Stick, gelangen zum Bildschirm für die Datenträgerkonfiguration und stellen fest, dass der Installer aufgrund aktiviertem BitLocker keine Option für eine sichere Installation neben Windows anbietet. Dies ist zu erwarten: Laut der BitLocker-Referenz für Ubuntu Desktop 24.04 (zuletzt aktualisiert am 7. Januar 2026) kann der Installer ein verschlüsseltes Windows-Laufwerk nicht ausreichend einbinden, um eine sichere Installation daneben zu gewährleisten. Wählen Sie nicht „Datenträger löschen“ und gehen Sie nicht davon aus, dass die vorübergehende Deaktivierung von BitLocker die Windows-Partition für den Installer lesbar macht.
Es gibt zwei sichere Wege. Um von derselben physischen Festplatte aus ein Dual-Boot-System einzurichten, sichern Sie Ihre Daten und den Wiederherstellungsschlüssel, deaktivieren Sie BitLocker in Windows, warten Sie, bis die Entschlüsselung abgeschlossen ist, und installieren Sie Ubuntu anschließend auf dem freien Speicherplatz. Um Windows verschlüsselt zu halten, installieren Sie Ubuntu auf einer separaten, unverschlüsselten physischen Festplatte. Die BitLocker-Anleitung von Ubuntu 24.04 beschreibt diese Einschränkung und die Option mit einer separaten Festplatte. Sie weist außerdem darauf hin, dass es bei einigen Windows-Versionen nicht möglich ist, BitLocker nach der Deaktivierung wieder zu aktivieren. Prüfen Sie dies daher, bevor Sie sich für die Installation auf derselben Festplatte entscheiden.
Kurz gesagt: Der geführte Installer von Ubuntu 24.04 installiert Windows nicht sicher neben einer verschlüsselten Windows-Partition auf derselben Festplatte, solange BitLocker aktiviert ist. Verwenden Sie ein anderes, unverschlüsseltes Laufwerk, wenn BitLocker unbedingt erhalten bleiben muss.
Vor dem Ändern der Partitionen: Bestätigen Sie Ihren Wiederherstellungspfad.
Sichern Sie wichtige Dateien auf einem Speichermedium, das sich nicht auf der Windows-Festplatte befindet, deren Größe Sie ändern möchten. Suchen und überprüfen Sie anschließend den BitLocker-Wiederherstellungsschlüssel, während Windows noch startet. Microsoft beschreibt ihn als 48-stelligen Schlüssel, der sich in Ihrem Microsoft-Konto, einem Geschäfts- oder Schulkonto, auf einem Ausdruck oder in einer gespeicherten Datei befinden kann. Bei einem vom Unternehmen verwalteten Computer muss der IT-Support den Schlüssel möglicherweise abrufen. Bewahren Sie eine Kopie an einem leicht zugänglichen Ort auf, falls Windows beim Start danach fragt; lassen Sie die einzige Kopie nicht auf dem verschlüsselten Laufwerk.
Windows 11 Home unterstützt die Geräteverschlüsselung , die die BitLocker-Verschlüsselung im Hintergrund aktiviert, auch wenn die BitLocker-Systemsteuerung anders aussieht als in der Pro-Version. Überprüfen Sie die Einstellungen unter „Datenschutz und Sicherheit“ > „Geräteverschlüsselung“ oder suchen Sie im Startmenü nach „BitLocker verwalten“ . Microsoft erläutert die Unterschiede im Leitfaden zur Geräteverschlüsselung . Wenn es sich um einen von Ihrem Unternehmen verwalteten PC handelt, fragen Sie den Administrator, bevor Sie die Verschlüsselungs- oder Starteinstellungen ändern.
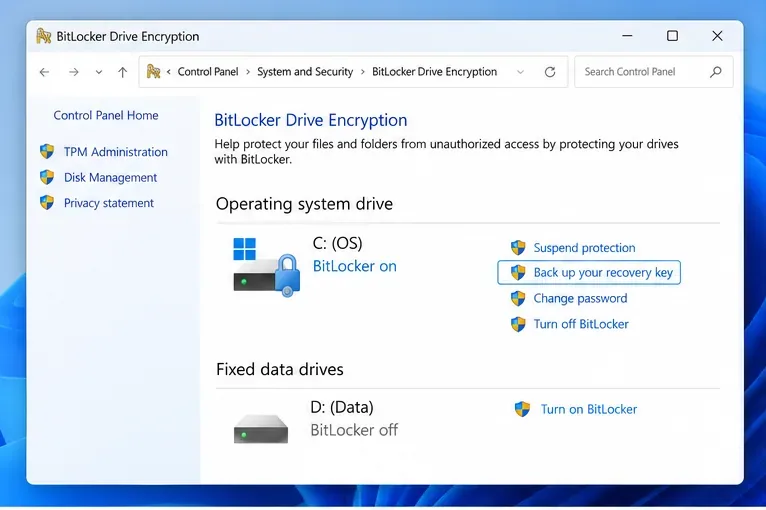
In der Zeile C: werden der BitLocker-Schutz und eine Sicherungsaktion für den Wiederherstellungsschlüssel angezeigt. Die sichtbare Option „Schutz anhalten“ entschlüsselt die Partition nicht.
Schritt 1: Wählen Sie aus, ob BitLocker aktiviert bleiben soll.
Wenn Windows und Ubuntu sich eine physische SSD oder Festplatte teilen, sollten Sie BitLocker vor der Installation vollständig deaktivieren. Unter Windows startet die Option „BitLocker deaktivieren“ die Entschlüsselung; dies unterscheidet sich von „BitLocker-Schutz anhalten“, wodurch die Schutzmechanismen vorübergehend deaktiviert werden, das Volume aber weiterhin verschlüsselt bleibt. Da das Installationsprogramm eine verschlüsselte Partition weiterhin nicht sicher einbinden kann, ist das Anhalten des Schutzes kein Ersatz.
Wenn Windows verschlüsselt bleiben muss, verwenden Sie eine zweite interne SSD, die leer ist oder Daten enthält, die Sie löschen möchten, und installieren Sie Ubuntu ausschließlich auf diesem Laufwerk. Laut Ubuntu-Installationsanleitung kann eine unverschlüsselte separate Festplatte verwendet werden, während die verschlüsselte Windows-Festplatte an ihrem Platz bleibt. Überprüfen Sie vor der Installation Modell und Kapazität des Ziellaufwerks im Installationsprogramm; die Option „Festplatte löschen“ löscht die Daten auf dem ausgewählten Laufwerk.
Schritt 2: Bei einer Installation auf demselben Laufwerk muss Windows vollständig entschlüsselt werden.
Suchen Sie unter Windows im Startmenü nach „BitLocker verwalten“ , öffnen Sie die BitLocker-Laufwerkverschlüsselungs-Systemsteuerung und deaktivieren Sie BitLocker für das Windows-Systemlaufwerk. Falls Ihr PC nur die Geräteverschlüsselung unterstützt, überprüfen Sie den Verschlüsselungsstatus über die Windows-Einstellungen. Die Anleitung für Ubuntu 24.04 empfiehlt, vor der Fortsetzung der Installation eine Datensicherung zu erstellen, die Entschlüsselung abzuschließen, den Computer neu zu starten und Windows sowie Ihre Dateien zu überprüfen.
Warten Sie, bis Windows meldet, dass die Entschlüsselung abgeschlossen ist. Unterbrechen Sie den Vorgang nicht, indem Sie vom USB-Installationsmedium booten. Falls der Status „BitLocker wartet auf Aktivierung“ anzeigt , erklären die Anweisungen von Ubuntu, dass die Festplatte zwar aktiviert, aber noch nicht verschlüsselt sein kann. Befolgen Sie in diesem Fall die dokumentierte Windows-Deaktivierungsprozedur, anstatt Partitionen zu erraten. Wenn Sie den Status nicht bestätigen können, brechen Sie den Vorgang ab und wenden Sie sich an Ihren Geräteadministrator oder den Hersteller.
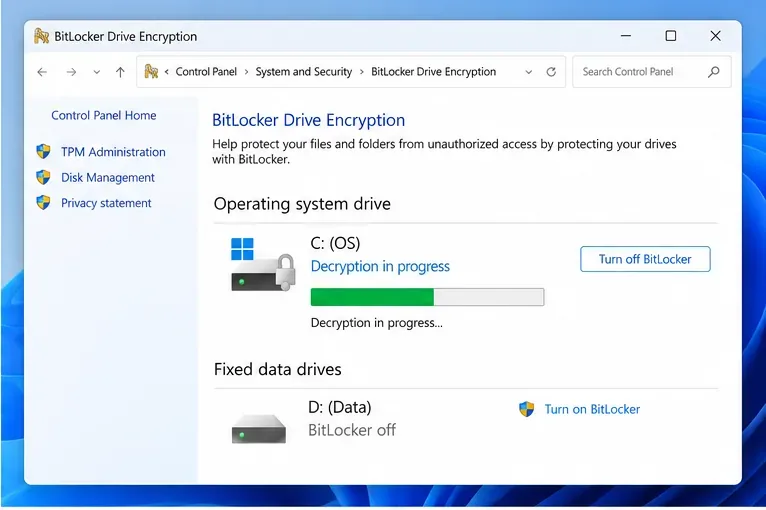
Warten Sie, bis die Entschlüsselung unter Windows abgeschlossen ist, bevor Sie den Ubuntu-Installer neu starten; diese Fortschrittsanzeige ist ein Beispiel und keine Zeitschätzung.
Schritt 3: Nicht zugewiesenen Speicherplatz unter Windows erstellen
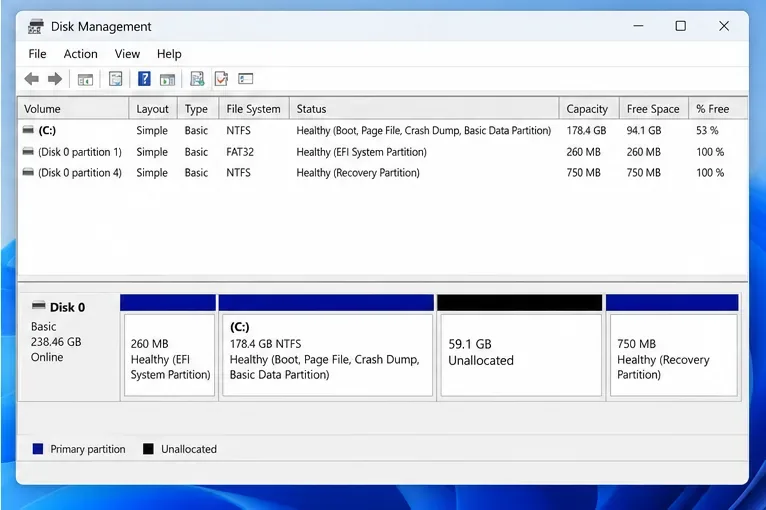
Nach Abschluss der Entschlüsselung öffnen Sie die Datenträgerverwaltung , indem Sie mit der rechten Maustaste auf „Start“ klicken und diese auswählen oder indem Sie Windows + R drücken , „Start“ eingeben diskmgmt.mscund die Eingabetaste drücken. Klicken Sie mit der rechten Maustaste auf das Windows-Laufwerk C: und wählen Sie „Volume verkleinern“ . Geben Sie den Speicherplatz ein, der von C: verkleinert werden soll, und bestätigen Sie. Windows erstellt einen schwarzen Balken mit der Bezeichnung „Nicht zugeordnet“ .
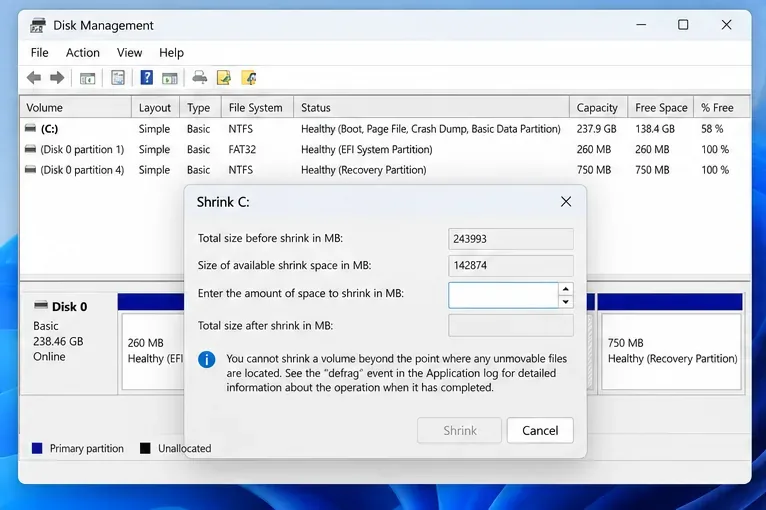
Ubuntu Desktop 24.04 gibt 25 GB als Mindestspeicherplatz an; planen Sie mehr ein, wenn Sie Anwendungen installieren, Dateien speichern oder Updates herunterladen möchten. Die nutzbare Speichermenge hängt vom freien Speicherplatz und den Dateien ab, die Windows nicht verschieben kann. Kopieren Sie daher keine Zahl aus einem Beispielbildschirm. Falls die Datenträgerverwaltung weniger Speicherplatz anzeigt als benötigt, geben Sie Windows-Speicherplatz frei oder wählen Sie ein separates Laufwerk. Lassen Sie den neu gewonnenen Bereich nicht zugewiesen: Erstellen Sie kein NTFS-Volume, weisen Sie ihm keinen Laufwerksbuchstaben zu und formatieren Sie es nicht unter Windows. Die Anleitung von Microsoft zum Verkleinern von Datenträgern erklärt die integrierte Funktion und ihre Grenzen.
Verwenden Sie die Datenträgerverwaltung, um C: unter Windows zu verkleinern. Die im Dialogfeld angezeigten Beispielwerte stellen keine empfohlene Partitionsgröße dar.Nach dem Verkleinern sollte der Speicherplatz für das Ubuntu-Installationsprogramm nicht zugewiesen werden; die angezeigte Kapazität dient nur zur Veranschaulichung.
Schritt 4: Ubuntu 24.04-USB-Stick vorbereiten und starten
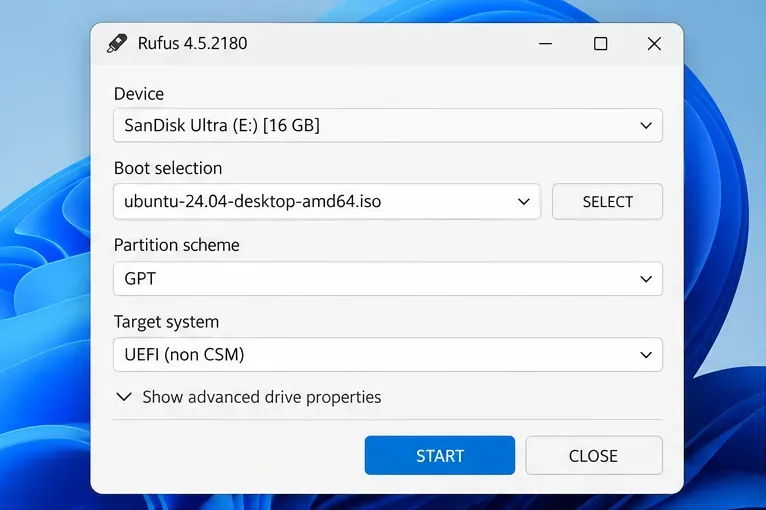
Laden Sie das Ubuntu 24.04 LTS Desktop-Image von der offiziellen Ubuntu-Website herunter und schreiben Sie es auf einen USB-Stick. Unter Windows empfiehlt Ubuntu die Verwendung von Rufus: Wählen Sie den richtigen USB-Stick aus, wählen Sie die Ubuntu-ISO-Datei und starten Sie den Schreibvorgang. Beim Schreiben des Images werden die Daten auf dem ausgewählten USB-Stick gelöscht. Überprüfen Sie daher das Feld „Gerät“ sorgfältig. Verwenden Sie für einen modernen Windows 11-PC die UEFI/GPT-Einstellungen, wie in der Ubuntu-Anleitung zur USB-Erstellung beschrieben .
Starten Sie Ihren Computer neu und wählen Sie über das Einmal-Startmenü den USB-Eintrag mit der Bezeichnung UEFI aus. Lassen Sie Secure Boot aktiviert, es sei denn, die Anweisungen des Herstellers oder ein spezifisches Hardwareproblem erfordern eine Änderung: Ubuntu stellt signierte Startkomponenten für Secure Boot auf unterstützten 64-Bit-PCs bereit. Änderungen an den Firmware-Einstellungen können die von BitLocker beim Start gemessenen Daten beeinflussen. Bewahren Sie daher den Wiederherstellungsschlüssel auch dann bereit, wenn Sie die Verschlüsselung für die Verwendung desselben Laufwerks deaktiviert haben.
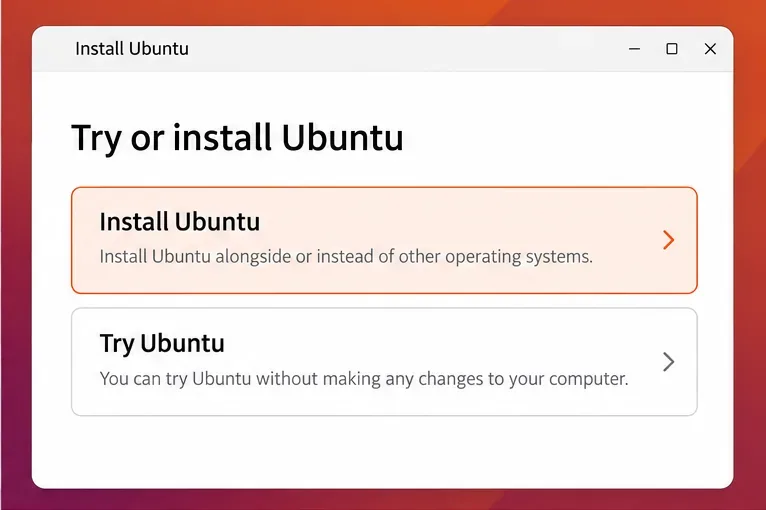
Prüfen Sie das ausgewählte USB-Gerät, bevor Sie die ISO-Datei schreiben; Rufus löscht das Ziellaufwerk beim Erstellen des Installationsmediums.Wählen Sie die Installationsoption, um fortzufahren; „Ubuntu ausprobieren“ öffnet einen temporären Desktop, mit dem Sie zunächst die grundlegende Hardware überprüfen können.
Schritt 5: Installieren Sie die Installation erst, nachdem der Bildschirm „Festplatte“ als sicher angezeigt wird.
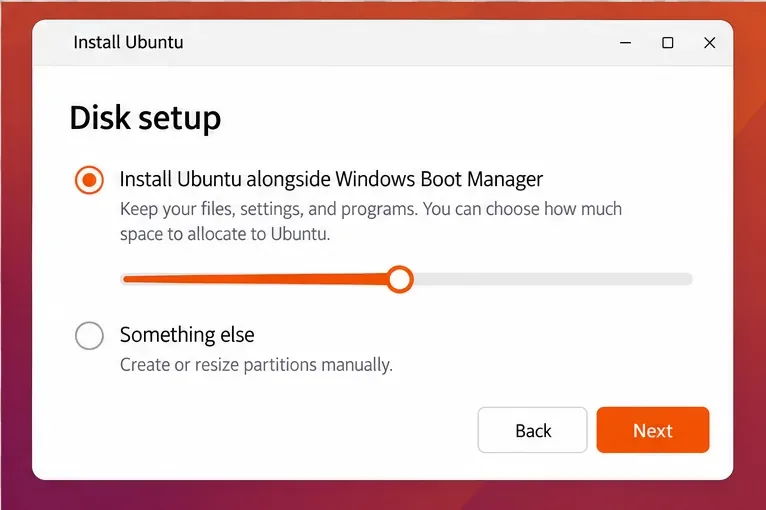
Fahren Sie mit dem Installationsprogramm fort, bis die Datenträgereinrichtung oder der Bildschirm für den Installationstyp angezeigt wird. Wählen Sie bei einer Installation auf demselben Laufwerk nach vollständiger Entschlüsselung die Option „Ubuntu neben dem Windows Boot Manager installieren “, falls diese angezeigt wird. Überprüfen Sie die Laufwerks- und Speicherplatzaufteilung, bevor Sie fortfahren. Die Option „Neben“ des Installationsprogramms soll die bestehende Windows-Installation erhalten und gleichzeitig freien Speicherplatz für Ubuntu zuweisen. Dennoch ist eine Datensicherung vor jeder Partitionsänderung unerlässlich.
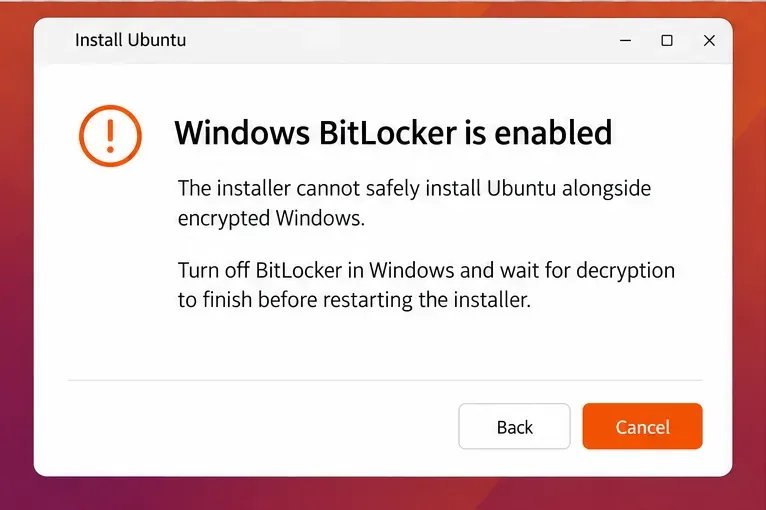
Wenn der Installer weiterhin anzeigt, dass Windows BitLocker aktiviert ist , brechen Sie den Vorgang ab. Starten Sie Windows neu und überprüfen Sie, ob die Entschlüsselung tatsächlich abgeschlossen wurde. Wählen Sie nicht „ Festplatte löschen und Ubuntu installieren“ . Wenn Sie ein separates Laufwerk verwenden, um Windows verschlüsselt zu halten, wählen Sie nur das leere, unverschlüsselte Ubuntu-Ziel aus. Die Ubuntu-Anleitung weist darauf hin, dass beim Löschen einer ausgewählten Festplatte der gesamte Speicherplatz dieser Festplatte belegt wird. Daher ist es entscheidend, das richtige physische Laufwerk zu identifizieren.
Wählen Sie „Etwas anderes“ nur, wenn Sie sich mit EFI-Systempartitionen, Linux-Dateisystemen und der physischen Festplatte, auf der der Bootloader installiert wird, auskennen. Manuelle Partitionierung ist keine Lösung für BitLocker: Ubuntu warnt davor, dass das verschlüsselte Windows-Layout nicht sicher abgebildet werden kann. Auf einem selbstgebauten PC kann der Installer auch Intel RST melden. Stellen Sie den Speichercontroller nicht einfach von RST auf AHCI um; Ubuntu weist darauf hin, dass Windows nach einer solchen Änderung möglicherweise nicht mehr startet, wenn es nicht vorher vorbereitet wurde.
Wenn diese Warnung erscheint, brechen Sie die Installation ab und schließen Sie die Windows-Entschlüsselung ab oder verwenden Sie ein separates, unverschlüsseltes Laufwerk. Wählen Sie nicht „Datenträger löschen“, um die Warnung zu umgehen.Bei Pfaden auf demselben Laufwerk sollte die Option „nebeneinander“ erst nach Abschluss der BitLocker-Entschlüsselung verwendet werden; überprüfen Sie die ausgewählte Windows-Installation und -Zuordnung, bevor Sie fortfahren.
Schritt 6: Testen Sie beide Betriebssysteme und entscheiden Sie sich für eine Verschlüsselung.
Entfernen Sie nach der Installation den USB-Stick, sobald Sie dazu aufgefordert werden, und starten Sie den Computer neu. Je nach PC wird Ihnen möglicherweise ein Ubuntu-Bootmenü angezeigt oder Sie müssen das Einmal-Bootmenü der Firmware öffnen, um Ubuntu oder den Windows Boot Manager auszuwählen . Menü und Bezeichnungen können je nach Hersteller variieren. Starten Sie Ubuntu einmal, starten Sie den Computer anschließend neu und starten Sie Windows. Vergewissern Sie sich, dass sowohl Ihre Windows-Dateien als auch die Ubuntu-Installation geöffnet werden können, bevor Sie die Verschlüsselungseinstellungen erneut ändern.
Halten Sie den Wiederherstellungsschlüssel während der ersten Startvorgänge griffbereit. Ein geänderter Startpfad oder eine Firmware-Änderung können dazu führen, dass BitLocker nach dem Wiederherstellungsschlüssel fragt. Wenn Windows in den Wiederherstellungsmodus wechselt, verwenden Sie den Schlüssel, dessen ID mit der angezeigten Wiederherstellungsschlüssel-ID übereinstimmt. Die Anweisungen von Microsoft erklären, wo Sie den Wiederherstellungsschlüssel finden. Löschen Sie nicht das TPM und formatieren Sie keine Partitionen als Notlösung.
Wenn Sie BitLocker auf demselben Laufwerk deaktiviert haben, aktivieren Sie die Verschlüsselung erst wieder, nachdem Sie überprüft haben, ob Ihre Windows-Version oder die Geräteverschlüsselungseinstellungen dies unterstützen und beide Betriebssysteme zuverlässig starten. Die Dokumentation zu Ubuntu 24.04 weist darauf hin, dass einige Windows-Versionen die Reaktivierung von BitLocker nach der Deaktivierung möglicherweise nicht zulassen. Die erneute Verschlüsselung kann auch die Startparameter verändern. Bewahren Sie daher den Schlüssel auf und befolgen Sie die Vorgehensweise Ihrer Organisation für verwaltete Geräte. Wenn die Wiederherstellungsaufforderung wiederholt angezeigt wird oder Sie den Schlüssel nicht verifizieren können, halten Sie inne und kontaktieren Sie Ihren Administrator oder Gerätehersteller, bevor Sie weitere Änderungen am Startvorgang vornehmen.
Checkliste zur abschließenden Überprüfung
Der Installer nutzte die Option „neben“ von Ubuntu erst, nachdem die Windows-Entschlüsselung auf demselben Laufwerk abgeschlossen war oder Ubuntu auf dem separaten, unverschlüsselten Ziellaufwerk installiert wurde.
Der Windows Boot Manager startet weiterhin Windows, und Ubuntu startet vom Bootmenü aus.
Ihre Windows-Dateien sind vorhanden und lesbar; Ihr Ubuntu-Desktop startet und empfängt Updates.
Der BitLocker-Wiederherstellungsschlüssel ist auch außerhalb des verschlüsselten Laufwerks zugänglich, und Sie haben überprüft, ob Ihre Windows-Edition die Verschlüsselung wieder aktivieren kann.
Die Einstellungen für Secure Boot und den Speicherkontroller wurden nicht willkürlich geändert, um die Installation zu erzwingen.
Dieser Vorgang hängt von der PC-Firmware, der Windows-Version, dem Festplattenlayout und den Unternehmensrichtlinien ab. Wenn Windows die Verschlüsselung nach der Deaktivierung nicht wiederherstellen kann, das Installationsprogramm die verschlüsselte Partition nicht erkennt oder Sie sich nicht sicher sind, welche Festplatte ausgewählt ist, brechen Sie den Vorgang ab, bevor Sie Partitionsänderungen übernehmen. Eine separate Ubuntu-Festplatte oder eine virtuelle Maschine sind in diesem Fall möglicherweise die sicherere Wahl.
Die Abbildungen der Benutzeroberfläche dienen nur der Veranschaulichung; Bedienelemente und Formulierungen können je nach Ubuntu-Version, Windows-Edition, Rufus-Version und PC-Firmware variieren.