Was bedeutet die Meldung „Kein bootfähiges Gerät gefunden“ auf einem UEFI-System genau?
Auf einem UEFI-System bedeutet diese Meldung in der Regel, dass die Firmware keinen geeigneten EFI-Bootpfad gefunden hat. Sie beweist nicht automatisch, dass Debian selbst beschädigt ist. Das installierte Root-Dateisystem kann intakt sein, während der Firmware-Eintrag, die EFI-Systempartition (ESP) oder die Bootloader-Dateien fehlen oder nicht erkannt werden.
Debian 13 „Trixie“ ist die aktuelle stabile Version (Stand: Oktober 2026). Auf amd64-Systemen verwendet Debian normalerweise GRUB für den UEFI-Bootvorgang. Signierte Shim- und GRUB-Komponenten stehen für Secure Boot zur Verfügung. Die UEFI-Dokumentation von Debian erklärt, dass die Firmware üblicherweise eine herstellerspezifische EFI-Datei aus dem ESP lädt, beispielsweise aus dem Verzeichnis `/etc/efi/` EFI/debian/. Weitere Informationen finden Sie in der Debian-UEFI-Dokumentation und im Debian 13 amd64-Installationshandbuch .
Der sinnvollste erste Schritt ist die Ermittlung der fehlerhaften Ebene: Installationsmodus, ESP-Layout, EFI-Dateien, NVRAM-Boot-Eintrag, Secure-Boot-Kompatibilität oder Firmware-Verhalten.
1. Wurde der Debian-Installer im UEFI-Modus gestartet?
Ein häufiges Missverständnis ist, dass die Auswahl von „UEFI“ in den Firmware-Einstellungen garantiert, dass das Installationsprogramm selbst im UEFI-Modus gestartet wird. Viele Systeme stellen denselben USB-Stick zweimal bereit: einmal als UEFI-Eintrag und einmal als Legacy- oder CSM-Eintrag. Wurde das Installationsprogramm im Legacy-Modus gestartet, installiert es möglicherweise einen BIOS-ähnlichen Bootloader anstelle des von der Firmware erwarteten UEFI-Pfads.
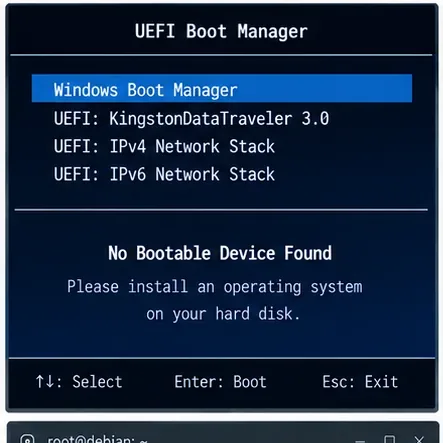
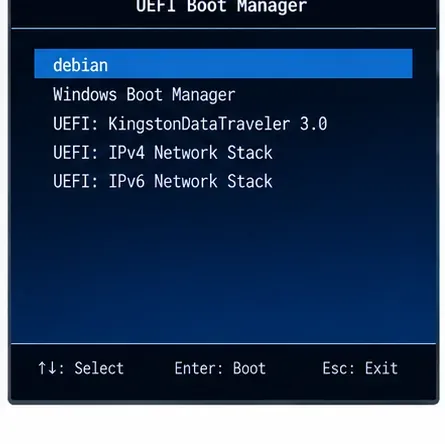
Bildunterschrift: Die Firmware kann UEFI-fähige Geräte auflisten, findet aber trotzdem den Debian-Boot-Eintrag auf der internen Festplatte nicht.
Folgendes wurde bestätigt: Der Debian-Installer unterstützt UEFI und erstellt bei der Installation im UEFI-Modus eine EFI-Systempartition. Die Dokumentation des Debian-Installers unterscheidet außerdem zwischen UEFI und dem BIOS-Kompatibilitätsmodus.
Das hängt von Ihrem Gerät ab: die Bezeichnung im Bootmenü. Dort kann „UEFI: USB“, „EFI USB-Gerät“ stehen oder der Name des USB-Modells verwendet werden, ohne UEFI explizit zu erwähnen.
Maßnahme: Starten Sie den Debian-Installer oder die Live-Umgebung erneut und wählen Sie bewusst den UEFI-Einstiegspunkt. Vermeiden Sie CSM oder Legacy Boot während der Reparatur.
2. Läuft die Rettungsumgebung selbst unter UEFI?
Vor der Reparatur von NVRAM-Einträgen muss sichergestellt werden, dass das Live- oder Rettungssystem Zugriff auf die UEFI-Laufzeitumgebung hat. Wurde es im Legacy-Modus gestartet, efibootmgrkann die Reparatur fehlschlagen, selbst wenn das installierte Debian-System ansonsten korrekt ist.
test -d /sys/firmware/efi && echo "UEFI mode" || echo "Legacy mode"
efibootmgr
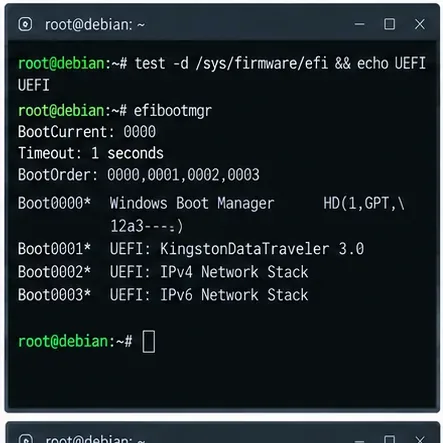
Bildunterschrift: Das Vorhandensein von /sys/firmware/efi bestätigt, dass die aktuelle Rettungssitzung über UEFI gestartet wurde.
Bestätigt: Die GRUB EFI-Wiederherstellungsdokumentation von Debian empfiehlt, das Rettungsmedium im UEFI-Modus zu starten und zu überprüfen /sys/firmware/efioder auszuführen efibootmgr.
Maßnahme: Falls das Verzeichnis fehlt, starten Sie den USB-Stick im UEFI-Modus neu, bevor Sie fortfahren. Versuchen Sie nicht, den UEFI-NVRAM in einer Legacy-gebooteten Rettungssitzung zu reparieren, es sei denn, Sie planen absichtlich eine reine Fallback-Installation.
3. Existiert eine EFI-Systempartition und ist diese korrekt eingebunden?
Die UEFI-Firmware bootet im normalen GRUB-Setup nicht direkt vom Linux-Root-Dateisystem. Sie liest eine EFI-Datei aus dem ESP, der normalerweise ein für die EFI-Nutzung gekennzeichnetes FAT-Dateisystem ist.
lsblk -f
blkid
findmnt /boot/efi
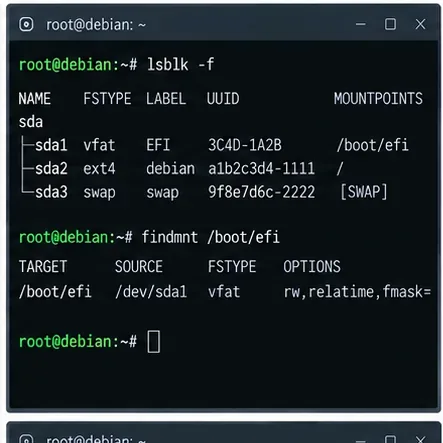
Bildunterschrift: Bei einer typischen Debian UEFI-Installation ist ein FAT ESP unter /boot/efi neben dem Linux-Root-Dateisystem eingebunden.
Bestätigt: Die Installationsdokumentation von Debian identifiziert die EFI-Systempartition als die Partition, die für UEFI-Bootdateien verwendet wird. Debian 13 empfiehlt für aktuelle Bootvorgänge eine großzügig dimensionierte ESP; das Debian UEFI Wiki empfiehlt derzeit 768 MB mit mindestens 300 MB freiem Speicherplatz. Eine kleinere ESP kann jedoch unter Umständen auch funktionieren, sofern ausreichend freier Speicherplatz vorhanden ist.
Gehen Sie nicht davon aus, dass die ESP die erste Partition sein muss oder einen bestimmten Gerätenamen wie z. B. verwenden muss /dev/sda1. NVMe-Systeme verwenden typischerweise Namen wie z /dev/nvme0n1p1. B. .
Vorgehensweise: Ermitteln Sie die ESP anhand des Dateisystemtyps und der Partitionsmetadaten, nicht durch Kopieren eines Gerätenamens aus einem Beispiel. Falls keine ESP existiert, kann deren Erstellung eine Neupartitionierung erfordern und birgt das Risiko von Datenverlust. Sichern Sie Ihre Daten, bevor Sie die Partitionstabelle ändern.
4. Sind die Debian EFI-Bootdateien tatsächlich vorhanden?
Wenn die ESP-Datei normal eingebunden wird, überprüfen Sie ihr Debian-Verzeichnis. Auf einem amd64-Debian-System mit GRUB befinden sich die Dateien üblicherweise unter /boot/efi/EFI/debian/. Bei installierter Secure-Boot-Unterstützung wird normalerweise der Shim-Prozess vor dem Laden des signierten GRUB ausgeführt.
ls -la /boot/efi/EFI/debian/
find /boot/efi/EFI -maxdepth 2 -type f
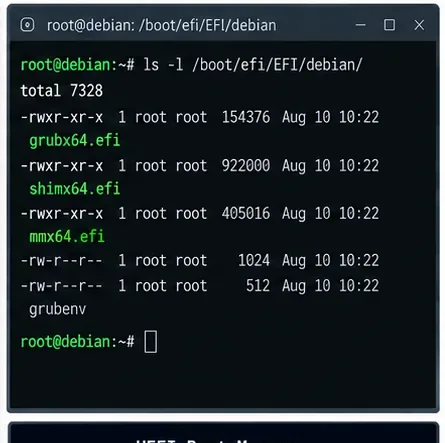
Bildunterschrift: Debian EFI-Loaderdateien unter EFI/debian zeigen an, dass die Bootloaderdateien vorhanden sind, auch wenn die Firmware sie aktuell nicht auswählt.
Bestätigt: Die UEFI-Dokumentation von Debian nennt den üblichen Herstellerpfad EFI/debian/und beschreibt GRUB EFI als Standard-UEFI-Bootloader von Debian. Die Secure-Boot-Dokumentation von Debian gibt an, dass signierte Debian-Kernel und Shim-Integration verfügbar sind.
Vorgehensweise: Falls EFI/debianvorhanden, fahren Sie mit der NVRAM-Prüfung fort, bevor Sie irgendetwas neu installieren. Falls es fehlt, ist eine Neuinstallation von GRUB EFI sinnvoller.
5. Gibt es einen Debian-Eintrag im UEFI NVRAM?
Die Firmware speichert Boot-Einträge normalerweise im NVRAM. Ein ESP kann völlig gültige Debian-Dateien enthalten, obwohl die Firmware keinen Eintrag besitzt, der auf diese verweist.
efibootmgr -v

Bildunterschrift: Ein Debian Boot####-Eintrag, der auf EFI/debian verweist, bestätigt, dass die Firmware einen aufgezeichneten Pfad zum Debian-Loader enthält.
Bestätigt: In der UEFI-Dokumentation von Debian wird das normale UEFI-Modell als eine Bootvariable beschrieben, die auf einen herstellerspezifischen EFI-Loader auf dem ESP verweist.
Was von der Firmware abhängt: Manche Systeme ordnen NVRAM-Einträge neu an, filtern sie, verlieren sie oder ignorieren sie. Die UEFI-Dokumentation von Debian weist ausdrücklich darauf hin, dass sich Firmware-Implementierungen unterscheiden und manche sich in Bezug auf die Bootreihenfolge oder Herstellereinträge fehlerhaft verhalten.
Vorgehensweise: Falls ein Debian-Eintrag existiert, aber hinter einem anderen Eintrag steht, können Sie Debian über das Firmware-Setup-Menü in der Bootreihenfolge nach oben verschieben. Alternativ können Sie die Reihenfolge auch mit dem Befehl `boot####` ändern. efibootmgr -oVerwenden Sie dabei jedoch die tatsächlichen Boot####-Werte Ihres Systems und kopieren Sie keine Zahlen aus einem Beispiel.
6. Wie installiert man GRUB EFI von einem Debian-Rettungsmedium neu?
Verwenden Sie diesen Pfad, wenn die Debian-EFI-Dateien fehlen, der NVRAM-Eintrag nicht vorhanden ist oder die GRUB-Installation offensichtlich fehlgeschlagen ist. Mounten Sie das installierte Root-Dateisystem und dessen ESP, binden Sie die benötigten Pseudo-Dateisysteme ein und wechseln Sie dann per chroot in das installierte System.
Die unten aufgeführten Gerätenamen sind nur Beispiele. Ersetzen Sie die von Ihnen identifizierten Partitionen durch lsblk.
mount /dev/ROOT_PARTITION /mnt
mount /dev/ESP_PARTITION /mnt/boot/efi

mount --bind /dev /mnt/dev
mount --bind /dev/pts /mnt/dev/pts
mount --bind /proc /mnt/proc
mount --bind /sys /mnt/sys
mount --bind /run /mnt/run

chroot /mnt
Bei amd64-Systemen mit GRUB EFI stellen Sie sicher, dass die richtigen Pakete installiert sind, installieren Sie dann den Loader neu und erstellen Sie dessen Menü neu:
apt update
apt install --reinstall grub-efi-amd64 grub-efi-amd64-bin
apt install --reinstall shim-signed

grub-install --target=x86_64-efi   --efi-directory=/boot/efi   --bootloader-id=debian   --recheck

update-grub
efibootmgr -v
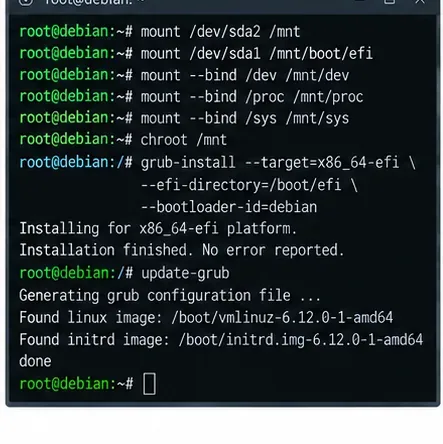
Bildunterschrift: Die Neuinstallation von GRUB EFI aus einer UEFI-gebooteten Rettungsumgebung stellt die Loader-Dateien wieder her und erstellt normalerweise den Debian-Firmware-Eintrag neu.
Bestätigt: Debian dokumentiert die Neuinstallation von GRUB EFI von Live- oder Rettungsmedien, und das aktuelle grub-installHandbuch unterstützt --target, --efi-directory, und --bootloader-id. Siehe die Debian-Anleitung zur Neuinstallation von GRUB EFI und das Debian-Handbuch zu grub-install .
Hinweis: Diese Option sollte nicht --no-nvramfür normale Reparaturen verwendet werden, wenn GRUB einen Firmware-Eintrag erstellen soll. Sie unterdrückt explizit NVRAM-Aktualisierungen.
7. Was passiert, wenn die Firmware einen gültigen Debian-NVRAM-Eintrag ignoriert?
Hier tritt ein weiterer häufiger Irrtum auf: Wenn efibootmgr -vein gültiger Debian-Eintrag angezeigt wird, hilft eine wiederholte Neuinstallation von GRUB möglicherweise nicht. Die Firmware selbst ignoriert oder löscht den Eintrag möglicherweise.
UEFI definiert einen Ausweichpfad für Wechselmedien. Auf x86-64-Systemen ist dies typischerweise EFI/BOOT/BOOTX64.EFI. Die GRUB- --removableOption installiert in diesem Ausweichpfad.
grub-install --target=x86_64-efi   --efi-directory=/boot/efi   --removable

ls -la /boot/efi/EFI/BOOT/
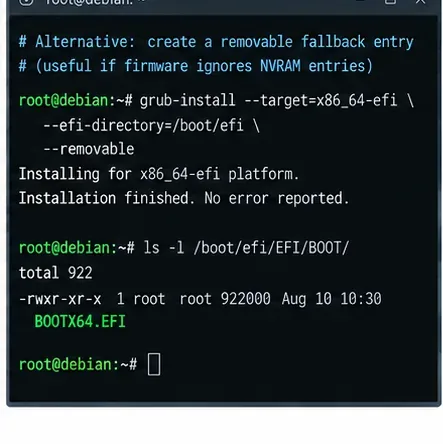
Bildunterschrift: Der UEFI-Fallback-Loader-Pfad kann bei Firmware helfen, die sich weigert, normale Debian-NVRAM-Einträge zu berücksichtigen.
Bestätigt: Das aktuelle Debian grub-install-Handbuch dokumentiert die --removableOption für EFI. Die UEFI-Dokumentation von Debian beschreibt außerdem Ausweichpfade als Workaround für problematische Firmware.
Kompromiss: Der Ausweichpfad ist weniger aussagekräftig als ein normaler herstellerspezifischer NVRAM-Eintrag und kann mit anderen Betriebssystemen oder Tools in Konflikt geraten, die ebenfalls Zugriff darauf erwarten EFI/BOOT/BOOTX64.EFI. Verwenden Sie ihn daher nur als Kompatibilitätslösung und nicht automatisch als erste Wahl.
Vorgehen: Zuerst sollte ein normaler Debian-NVRAM-Eintrag verwendet werden. Der Ausweichpfad sollte nur dann genutzt werden, wenn die Firmware diesen Eintrag nachweislich ignoriert.
8. Könnte Secure Boot die eigentliche Ursache sein?
Secure Boot wird häufig für jeden UEFI-Bootfehler verantwortlich gemacht, doch die Meldung „Kein bootfähiges Gerät gefunden“ beweist allein noch kein Problem mit der Secure-Boot-Signatur. Wenn Secure Boot einen Bootloader ablehnt, zeigen viele Systeme einen Sicherheitsfehler an, anstatt zu behaupten, es sei kein bootfähiges Gerät vorhanden.
Debian unterstützt Secure Boot auf unterstützten Architekturen mithilfe signierter Shim- und GRUB-Komponenten. Debian 13 stellt weiterhin standardmäßig signierte Kernel-Pakete bereit.
mokutil --sb-state
dpkg -l | grep -E 'shim-signed|grub-efi.*signed'
Bestätigt: Die Secure-Boot-Dokumentation von Debian beschreibt die signierte Shim/GRUB-Kette.
Das hängt von den Umständen ab: Benutzerdefinierte Kernel, lokal erstellte GRUB-Binärdateien, unsignierte Drittanbietermodule oder modifizierte Secure-Boot-Schlüssel können das Ergebnis verändern.
Maßnahme: Wenn Sie Standard-Debian-Pakete installiert haben, deaktivieren Sie Secure Boot nicht vorschnell. Überprüfen Sie zunächst, ob shim-signedSecure Boot und die entsprechenden signierten Boot-Komponenten installiert sind. Das vorübergehende Deaktivieren von Secure Boot kann zwar als Diagnosetest dienen, aber wenn das System nur so startet, ermitteln Sie die Ursache für das Fehlschlagen des signierten Pfads, bevor Sie das Problem als gelöst betrachten.
9. Wurde Debian auf einer Festplatte installiert, während sich die ESP auf einer anderen befindet?
Systeme mit mehreren Festplatten bergen eine weitere Fehlerquelle: Das Root-Dateisystem befindet sich möglicherweise auf einer Festplatte, während die während der Installation verwendete ESP auf einer anderen liegt. Wird diese zweite Festplatte entfernt, deaktiviert oder später an einen anderen Controller angeschlossen, kann die Firmware melden, dass kein bootfähiges Gerät verfügbar ist, obwohl die Root-Partition von Debian intakt ist.
lsblk -o NAME,SIZE,FSTYPE,PARTTYPE,PARTUUID,MOUNTPOINTS
findmnt /
findmnt /boot/efi
Maßnahme: Stellen Sie sicher, dass die zu reparierende ESP-Datei zu einer Festplatte gehört, die erhalten bleibt und von der Firmware erkannt wird. Bei RAID- oder Spiegelsystemen entscheiden Sie, ob Sie eine bootfähige ESP-Datei auf mehr als einem physischen Laufwerk benötigen. Die GRUB-Dokumentation von Debian weist darauf hin, dass UEFI-RAID-Konfigurationen ESP-Inhalte auf den Laufwerken erfordern, von denen das System booten soll.
10. Wie überprüfen Sie die Reparatur, bevor Sie den USB-Stick entfernen?
Verlassen Sie sich nicht allein auf eine Erfolgsmeldung grub-install. Überprüfen Sie die Dateien, den Firmware-Eintrag und die Bootreihenfolge, solange die Rettungsumgebung noch verfügbar ist.
efibootmgr -v
ls -la /boot/efi/EFI/debian/
ls -la /boot/efi/EFI/BOOT/ 2>/dev/null || true
update-grub
Bildunterschrift: Die wichtigste abschließende Prüfung ist ein sichtbarer Debian-Boot-Eintrag, den die Firmware auswählen kann, gefolgt von einem erfolgreichen Bootvorgang, nachdem der Rettungs-USB-Stick entfernt wurde.
Verlassen Sie anschließend die Chroot-Umgebung, hängen Sie das Laufwerk ordnungsgemäß aus, fahren Sie den Computer herunter, entfernen Sie den USB-Stick und starten Sie von der internen Festplatte. Falls Debian im Firmware-Menü erscheint, aber weiterhin nicht startet, liegt das Problem nicht mehr in der Meldung „Kein bootfähiges Gerät verfügbar“, sondern in GRUB, dem Kernel, der Initramfs, dem Speicher oder dem Dateisystem.
Welchen Reparaturweg sollten Sie wählen?
| Was Sie beobachten | Am besten geeignete Maßnahme | Warum |
|---|
| Die Rettungsumgebung befindet sich im Legacy-Modus. | Starten Sie den USB-Stick explizit im UEFI-Modus neu. | Die NVRAM-Reparatur erfordert UEFI-Laufzeitzugriff |
| Es gibt keine übersinnlichen Fähigkeiten. | Erstellen Sie zuerst ein Backup und konfigurieren Sie anschließend eine ESP mithilfe eines unterstützten Partitionierungsplans. | UEFI benötigt eine EFI-lesbare Systempartition |
ESP existiert, EFI/debianfehlt aber | Chroot und GRUB EFI neu installieren | Die normalen Debian-Loaderdateien fehlen. |
| EFI-Dateien sind vorhanden, aber kein Debian Boot####-Eintrag existiert. | GRUB neu installieren oder den Firmware-Eintrag neu erstellen | Die Firmware enthält keinen aufgezeichneten Debian-Pfad. |
| Ein gültiger Debian-Eintrag existiert, wird aber von der Firmware ignoriert. | Passen Sie die Bootreihenfolge der Firmware an; ziehen Sie gegebenenfalls den Ausweichpfad in Betracht EFI/BOOT. | Eine wiederholte Neuinstallation von GRUB allein behebt das Firmware-Verhalten möglicherweise nicht. |
| Der Bootvorgang funktioniert nur, wenn Secure Boot deaktiviert ist. | Überprüfen Sie die signierten GRUB-Pakete und den Secure-Boot-Status. | Das Problem liegt wahrscheinlich in der signierten Boot-Kette, nicht in der normalen Boot-Reihenfolge. |
| Das Root-Dateisystem und die ESP befinden sich auf unterschiedlichen Festplatten. | Stellen Sie sicher, dass die ESP-Disk immer vorhanden ist, oder installieren Sie eine geeignete ESP-Disk auf der vorgesehenen Boot-Disk. | Die Firmware kann keinen ESP von einer fehlenden Festplatte laden. |
Was sollten Sie vermeiden?
- Installieren Sie Debian nicht sofort neu, wenn das Root-Dateisystem intakt ist und nur der UEFI-Bootpfad beschädigt ist.
- Formatieren Sie eine vorhandene EFI-Systempartition nicht, ohne vorher zu prüfen, ob diese auch von Windows oder einem anderen Betriebssystem verwendet wird.
- Erstellen Sie keine neue Partitionstabelle nur, weil in einem Tutorial GPT verwendet wird; überprüfen Sie zuerst das aktuelle Layout.
- Kopieren Sie nicht die Boot####-Nummern anderer Rechner in
efibootmgrBefehle.
- Verwenden Sie keine BIOS-spezifischen GRUB-Befehle, beispielsweise
--target=i386-pcbei der Reparatur einer amd64 UEFI-Installation.
- Deaktivieren Sie Secure Boot nicht dauerhaft, es sei denn, Sie haben Beweise dafür, dass die signierte Debian-Bootkette Ihren Anforderungen nicht genügt.
- Gehen Sie nicht davon aus, dass eine erfolgreiche Neuinstallation von GRUB garantiert, dass Ihre Firmware den resultierenden NVRAM-Eintrag berücksichtigt.
Aktueller Debian-Kontext
Debian 13 „Trixie“ bleibt im Oktober 2026 die stabile Version; Debian 13.7 wurde am 12. September 2026 veröffentlicht. Die offizielle Installationsanleitung für Trixie ist die des Debian-Installer-Teams für Debian 13 aus dem Jahr 2025. Wenn Sie eine ältere Debian-Version reparieren, können Paketnamen und Informationen zum sicheren Start abweichen. Verwenden Sie daher die Dokumentation der entsprechenden Version. Weitere Informationen finden Sie unter „ Informationen zu stabilen Debian-Versionen“ .
Offizielle Referenzen



