Startseite
» NETZWERK-ADMIN
»
Behebung des Zimbra-Anmeldefehlers „Konto gesperrt“: Schritte für Benutzer und Administratoren
Behebung des Zimbra-Anmeldefehlers „Konto gesperrt“: Schritte für Benutzer und Administratoren
Wenn der Zimbra Web Client die Meldung „Konto gesperrt“ anzeigt, versuchen Sie nicht, das Passwort erneut einzugeben. Wiederholte Versuche können dazu führen, dass das Konto gesperrt bleibt, und möglicherweise sendet eine ältere Telefon- oder E-Mail-App im Hintergrund ein veraltetes Passwort. Die richtige Lösung hängt davon ab, ob es sich um eine temporäre Passwortsperre, eine vom Administrator eingerichtete Kontosperre oder einen anderen Kontostatus handelt.
Benutzer können die konfigurierte Sperrfrist abwarten und dann das korrekte Passwort einmalig eingeben. Ein Zimbra-Administrator kann den Kontostatus überprüfen und einen verifizierten Benutzer entsperren zmprov. Prüfen Sie zunächst die Ursache fehlgeschlagener Anmeldeversuche, damit das Konto nicht erneut durch dasselbe Gerät oder Skript gesperrt wird.
Was bedeutet „Konto gesperrt“ in Zimbra?
Zimbra kann die Anmeldung nach einer festgelegten Anzahl aufeinanderfolgender fehlgeschlagener Passworteingaben vorübergehend sperren. Administratoren können den Kontostatus auch so setzen, dass lockeddie Anmeldung gezielt gesperrt wird. Diese Zustände hängen zwar zusammen, sind aber nicht identisch: Eine Authentifizierungssperre wird üblicherweise durch den Kontostatus „gesperrt“ angezeigt lockout, während ein vom Administrator festgelegter Status als „gesperrt“ erscheinen kann locked. Die genaue Formulierung, die dem Benutzer angezeigt wird, kann je nach Zimbra-Version und Anmeldepfad variieren. Überprüfen Sie daher den Kontostatus, bevor Sie ihn ändern.
Die Zustellung von E-Mails kann auch bei blockierter Anmeldung fortgesetzt werden. Eine Kontosperrung beweist nicht automatisch, dass das Konto kompromittiert wurde, jedoch sollten wiederholte Anmeldeversuche von einem unbekannten Gerät oder einer unbekannten IP-Adresse untersucht werden, bevor der Zugriff wiederhergestellt wird.
Was sollte der Benutzer zuerst versuchen?
Hören Sie auf, auf jedem Gerät und in jedem E-Mail-Client, der mit dem Postfach verbunden ist, Passwörter einzugeben.
Klären Sie mit dem E-Mail-Administrator der Organisation ab, ob das Konto absichtlich deaktiviert wurde oder ob das Passwort kürzlich geändert wurde.
Bestätigt der Administrator, dass es sich um eine temporäre Passwortsperre handelt, warten Sie die konfigurierte Dauer ab. Geben Sie anschließend das bekannte aktuelle Passwort einmalig auf der normalen Zimbra-Anmeldeseite Ihrer Organisation ein.
Sollte die Anmeldung erneut fehlschlagen, brechen Sie den Vorgang ab und kontaktieren Sie den Administrator. Versuchen Sie nicht, alte Passwörter erneut zu verwenden oder Links zum Zurücksetzen des Passworts aus einer nicht verifizierten Nachricht anzuklicken.
Laut dem Zimbra Tech Center-Hinweis zur Fehlerbehebung kann ein Konto, das nach Ablauf der Sperrfrist noch gesperrt ist, durch eine korrekte Anmeldung reaktiviert werden. Der Hinweis weist außerdem darauf hin, dass sich der Status vor dieser Anmeldung möglicherweise nicht automatisch ändert. Da der Hinweis noch in Bearbeitung ist, sollte dieses Verhalten lediglich als dokumentierte Beobachtung betrachtet und anhand der installierten Zimbra-Version und der lokalen Authentifizierungseinstellungen überprüft werden. Es stellt keine Garantie für jede Installation dar. Lesen Sie den Zimbra-Hinweis zur Fehlerbehebung bezüglich der Sperrfrist .
Wie kann ein Administrator den Kontostatus überprüfen?
Führen Sie administrative Befehle auf einem Zimbra-Server mit einem privilegierten Konto aus. Bei vielen Installationen wechseln Administratoren zunächst zum Zimbra-Systembenutzer. Ersetzen Sie die unten stehende Beispieladresse durch die vollständige E-Mail-Adresse und veröffentlichen Sie keine Passwörter oder vertraulichen Ausgaben in einem öffentlichen Support-Thread.
su - zimbra
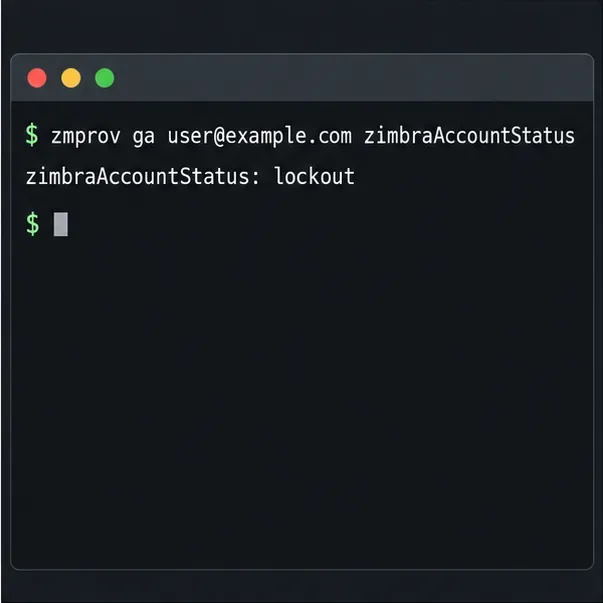
zmprov ga user@example.com zimbraAccountStatus
Ein Terminalbeispiel zeigt, dass die Überprüfung des Kontostatus „Sperrung“ zurückgibt.
Interpretieren Sie den zurückgegebenen Wert, bevor Sie handeln:
lockoutDies deutet auf eine Anmeldesperre hin. Bitte überprüfen Sie den Benutzer, die Wartezeit und die Ursache des letzten fehlgeschlagenen Anmeldeversuchs, bevor Sie die Meldung löschen.
lockedDies könnte darauf hindeuten, dass ein Administrator die Anmeldung absichtlich blockiert hat. Überprüfen Sie zunächst den Kontoinhaber und den Grund für die Sperrung.
closed, maintenance, oder ein anderer Wert verweist auf einen anderen Verwaltungsstatus. Ändern Sie ihn nicht, activeohne zu verstehen, warum er so festgelegt wurde.
Zimbra dokumentiert zmprov gaden Befehl zmprov sowohl zum Abrufen von Kontoinformationen als zmprov maauch zum Ändern eines Kontos. Siehe die Zimbra-Befehlsreferenz zmprov .
Wie kann man eine bestätigte Sperre aufheben?
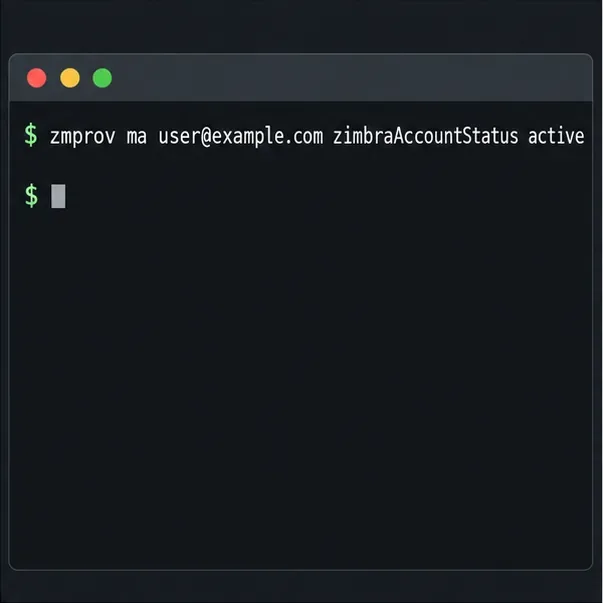
Wenn das Konto verifiziert, der Benutzer autorisiert und die Sperre nicht aus Sicherheitsgründen verhängt wurde, setzen Sie den Kontostatus wieder auf aktiv:
zmprov ma user@example.com zimbraAccountStatus active
zmprov ga user@example.com zimbraAccountStatus
Der Beispielbefehl ändert ein bestätigtes Konto in ein aktives.
Verwenden Sie nur die Adresse eines einzigen Kontos. Führen Sie keine Massenentsperrung für alle Postfächer durch, um einen einzelnen Anmeldefehler zu beheben. Durch das Aktivieren eines Kontos wird die Anmeldeberechtigung wiederhergestellt, jedoch wird dadurch weder ein weiterhin falsches Passwort korrigiert noch verhindert, dass ein Client veraltete Anmeldeinformationen eingibt.
Kann sich der Benutzer nach der Entsperrung nicht anmelden, überprüfen Sie das Passwort gemäß dem von Ihrer Organisation festgelegten Identitätsprozess. Ein Zimbra-Administrator kann ein neues Passwort festlegen zmprov sp user@example.com <new-password>, dies gilt jedoch nur für den Zimbra-Passwortspeicher. Bei Bereitstellungen, die sich über LDAP, Active Directory oder einen Single-Sign-On-Anbieter authentifizieren, ist möglicherweise eine Passwortzurücksetzung oder -entsperrung im jeweiligen externen Identitätssystem erforderlich. Die zmprov spVorgehensweise zum Zurücksetzen des Passworts ist in der Administratoranleitung von Zimbra dokumentiert. Lesen Sie die Anweisungen zum Zurücksetzen des Passworts in Zimbra .
Warum wird das Konto immer wieder gesperrt?
Nach der Wiederherstellung des Zugriffs sollten Sie prüfen, ob eine Quelle weiterhin ungültige Anmeldeinformationen sendet. Häufige Ursachen sind ein Smartphone mit einem alten gespeicherten Passwort, ein Desktop-E-Mail-Programm, ein Tablet, ein Drucker oder Scanner mit authentifiziertem SMTP-Protokoll, ein geplantes Skript oder eine nicht aktualisierte Anwendung. Fragen Sie den Benutzer, welche Geräte und Apps für das Postfach konfiguriert sind, und aktualisieren oder trennen Sie diese vorübergehend, bevor Sie einen weiteren Anmeldeversuch unternehmen.
Überprüfen Sie das Mailbox-Protokoll zum Zeitpunkt der Sperrung. Zimbra protokolliert Meldungen zum Schutz vor fehlgeschlagenen Anmeldeversuchen /opt/zimbra/log/mailbox.log; Protokollformate und Details können je nach Version und Bereitstellung variieren.
Eine Überprüfung der Mailbox-Protokolle kann helfen, wiederholte Authentifizierungsfehler zu identifizieren.
Suchen Sie nach Zeitstempeln und Quelladressen, die mit wiederholten Fehlern in Verbindung stehen. Korrelieren Sie diese mit den Geräten des Benutzers und Ihren Netzwerkprotokollen. Eine bekannte IP-Adresse kann dennoch auf einen veralteten E-Mail-Client hinweisen; eine unbekannte Quelle oder fortgesetzte Anmeldeversuche, nachdem sich der Benutzer nicht mehr angemeldet hat, erfordern eine Sicherheitsüberprüfung. Bewahren Sie relevante Protokolleinträge gemäß den Aufbewahrungsrichtlinien Ihres Unternehmens auf.
Wie sollte man die Aussperrungsrichtlinie überprüfen?
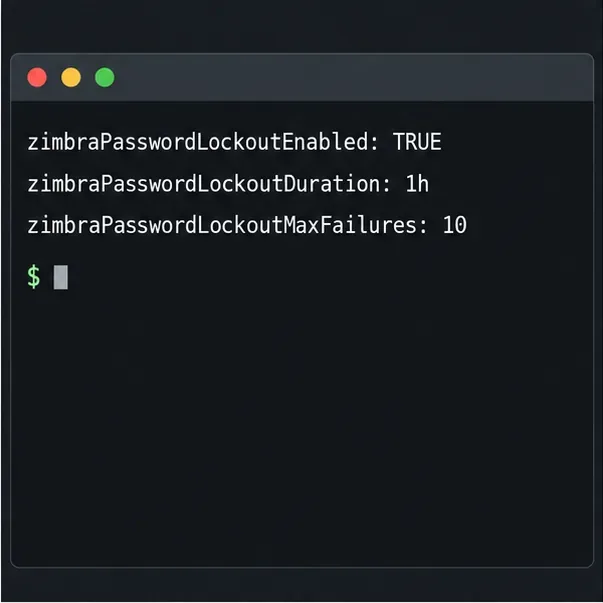
Prüfen Sie die Einstellungen für das Konto oder die Dienstklasse, bevor Sie Schwellenwerte ändern. Zu den Sperrattributen von Zimbra gehören die Aktivierung der Sperre, die Sperrdauer, die maximale Anzahl aufeinanderfolgender Fehler und der Zeitraum, in dem Fehler gezählt werden. Die anwendbaren Werte können vom Konto und seiner Dienstklasse abhängen, und Zimbra-Versionen können sich unterscheiden. Verwenden Sie die Dokumentation, die zu Ihrer installierten Version passt, anstatt anzunehmen, dass ein Beispielwert ein allgemeiner Standardwert ist.
zmprov ga user@example.com zimbraPasswordLockoutEnabled zimbraPasswordLockoutDuration zimbraPasswordLockoutMaxFailures zimbraPasswordLockoutFailureLifetime
Diese Beispielattributwerte dienen nur der Veranschaulichung; bitte prüfen Sie die tatsächlich gültige Richtlinie des Kontos.
Wenn die Einstellungen von einer Dienstklasse übernommen werden, prüfen Sie diese Dienstklasse ebenfalls. Verwenden Sie sie beispielsweise zmprov gc defaultnur, wenn das Konto tatsächlich zu dieser defaultDienstklasse gehört. Deaktivieren Sie die Kontosperrung nicht und erhöhen Sie den Fehlerschwellenwert nicht, nur um die Meldung auszublenden. Korrigieren Sie zuerst veraltete Anmeldeinformationen und wählen Sie anschließend Richtlinienwerte, die ein ausgewogenes Verhältnis zwischen Benutzerzugriff und Schutz vor Passwort-Erraten gewährleisten. Testen Sie jede Richtlinienänderung in einem kleinen, genehmigten Bereich und dokumentieren Sie die vorherigen Werte für ein mögliches Rollback.
Was, wenn es sich um das Administratorkonto handelt?
Wenn es sich bei dem betroffenen Konto um ein Administratorkonto handelt, sollten Sie zunächst keine manuellen Änderungen am Verzeichnis vornehmen. Prüfen Sie, ob es sich um ein von Zimbra verwaltetes Administratorkonto handelt oder ob die Authentifizierung über ein externes Verzeichnis erfolgt. Verwenden Sie ein separates, autorisiertes Administratorkonto oder das dokumentierte Wiederherstellungsverfahren Ihrer Organisation. Zimbra bietet separate Anleitungen zur Wiederherstellung von Administratorpasswörtern und weist darauf hin, dass die externe LDAP- oder Active Directory-Authentifizierung den Wiederherstellungspfad ändert. Lesen Sie die Anleitung von Zimbra zur Wiederherstellung von Administratorkonten .
Falls kein funktionierendes Administratorkonto verfügbar ist, wenden Sie sich bitte an den Zimbra-Dienstleister oder das für das LDAP-Verzeichnis zuständige Team. Vermeiden Sie es, ungeprüfte Anleitungen zur LDAP-Änderung aus Foren zu kopieren: Eine falsche Bindungsidentität oder Verzeichnisänderung kann mehr als nur das betroffene Postfach beeinträchtigen.
Wie überprüft man die Fehlerbehebung?
Nachdem der Kontostatus und die Ursache fehlerhafter Anmeldedaten korrigiert wurden, überprüfen Sie den Kontostatus erneut. Bitten Sie den Benutzer, sich einmalig über den normalen Webclient anzumelden und vergewissern Sie sich, dass keine weiteren Anmeldefehler auftreten. Aktualisieren Sie gespeicherte Passwörter in E-Mail-Anwendungen erst, nachdem das Passwort bestätigt wurde. Sollte der Status wieder auf „gesperrt“ zurückgesetzt werden lockout, gleichen Sie den nächsten Fehlerzeitstempel mit dem Protokoll ab und identifizieren Sie den verbleibenden Client, bevor Sie das Konto erneut entsperren.
Die Lösung funktioniert, wenn sich der Benutzer anmelden kann, das Konto aktiv bleibt und wiederholte Authentifizierungsfehler aufhören. Falls die Authentifizierung trotz aktiver Kontoführung weiterhin fehlschlägt, untersuchen Sie das Passwort, den externen Identitätsanbieter, die Kontorichtlinie und den Dienststatus als separate Ursachen. Das wiederholte Entsperren des Postfachs behebt diese Probleme nicht.