Startseite
» NETZWERK-ADMIN
»
So beheben Sie den Fehler „Verbindung abgelehnt“ in der ownCloud Mobile App
So beheben Sie den Fehler „Verbindung abgelehnt“ in der ownCloud Mobile App
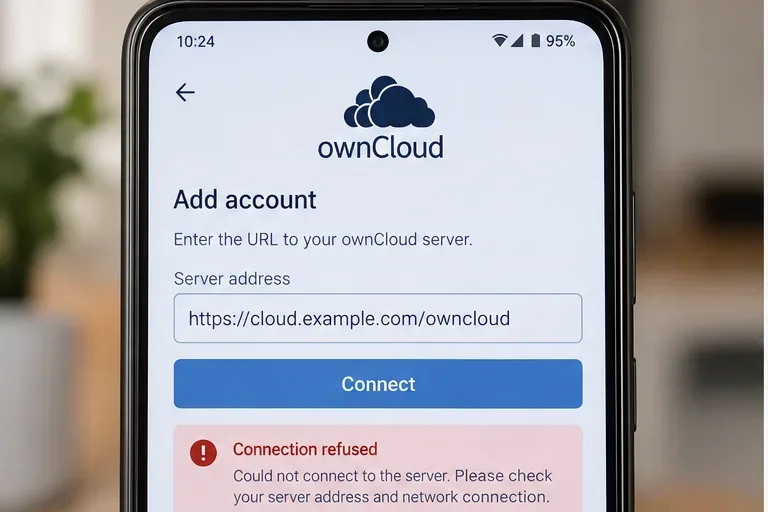
Die Meldung „Verbindung abgelehnt“ in der ownCloud-App deutet in der Regel auf ein Verbindungsproblem hin, noch bevor die Authentifizierung beginnt: Das Smartphone hat zwar eine Adresse erreicht, aber die Verbindung zum angeforderten Netzwerk-Endpunkt konnte nicht hergestellt werden. Der genaue Wortlaut kann je nach Android- oder iOS-Version variieren. Betrachten Sie die Meldung daher eher als Symptom denn als Diagnose.
Beispielhaftes Szenario: Stellen Sie sich ein kleines Designbüro namens Northstar Studio vor. Die Mitarbeiter verbinden sich normalerweise https://cloud.example.com/owncloudüber die ownCloud-Mobil-App. Nach einer Änderung des Reverse-Proxys melden mehrere Telefone „Verbindung verweigert“. Die ownCloud-Weboberfläche funktioniert weiterhin vom Laptop eines Administrators im Büro, jedoch nicht über mobile Daten. Dieses fiktive Szenario dient in diesem Leitfaden dazu, die einzelnen Schritte der Fehlerbehebung zu veranschaulichen; es handelt sich nicht um einen Bericht über eine reale Implementierung oder ein Testergebnis.
Beginnen Sie mit der genauen Serveradresse, die die mobile App erreichen möchte. Eine Verbindungsablehnung erfolgt, bevor eine erfolgreiche Anmeldung bei ownCloud möglich ist.
Zunächst muss man „Verbindung abgelehnt“ von Anmeldefehlern unterscheiden.
Setzen Sie nicht zuerst das Benutzerpasswort zurück. Ein falsches Passwort, ein abgelaufenes Token oder ein OAuth-Problem treten erst auf, nachdem der Client mit dem Server kommunizieren konnte. Eine abgelehnte TCP-Verbindung ist häufiger auf einen falschen Host oder Port, einen gestoppten Webserver oder Proxy, eine Firewall-Regel oder einen Dienst zurückzuführen, der nur auf einer internen Schnittstelle lauscht.
Die aktuelle mobile Dokumentation von ownCloud bestätigt, dass die Apps mit der ownCloud-Server-URL konfiguriert werden. Die ownCloud-WebDAV-Dokumentation besagt außerdem, dass die mobilen Apps die Basis-URL und den Ordner (z. B. `/home / local example.com/owncloud...
1. Überprüfen Sie die URL in der mobilen App.
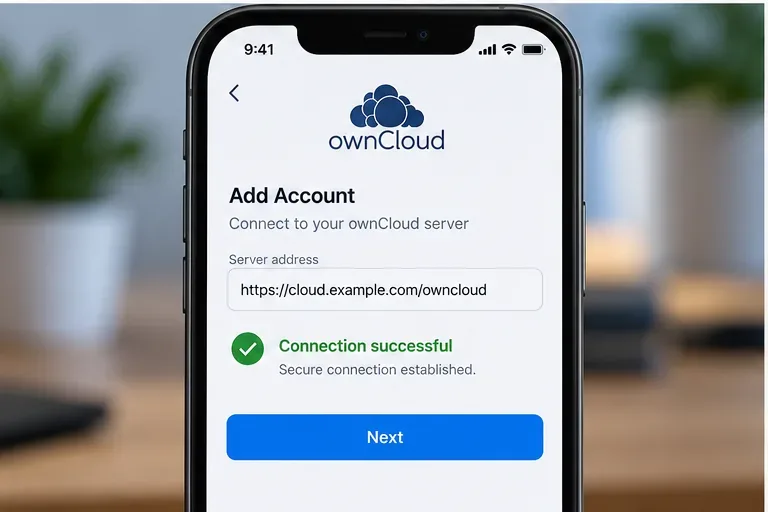
Im Northstar-Beispiel lautet die erwartete URL https://cloud.example.com/owncloud. Überprüfen Sie alle vier Komponenten: Schema, Hostname, optionalen Port und Pfad. Häufige Fehler sind die Verwendung von , http://wenn der öffentliche Dienst nur über HTTPS erreichbar ist, das Weglassen eines nicht standardmäßigen Ports, die Verwendung eines internen Hostnamens, der außerhalb des Büros nicht aufgelöst werden kann, oder die Eingabe eines DAV-Endpunkts anstelle der ownCloud-Basis-URL.
Die Android-Dokumentation besagt, dass die App die Verbindung nach Eingabe der Server-URL und der Zugangsdaten testet und einen SSL-fähigen Server empfiehlt, damit die Verbindung über HTTPS hergestellt werden kann. Die iOS-Dokumentation prüft beim Hinzufügen eines Kontos ebenfalls die Server-URL, die Authentifizierungsmethode und das TLS-Zertifikat. Weitere Informationen finden Sie im ownCloud-Verbindungsleitfaden für Android und im ownCloud-Kontoleitfaden für iOS .
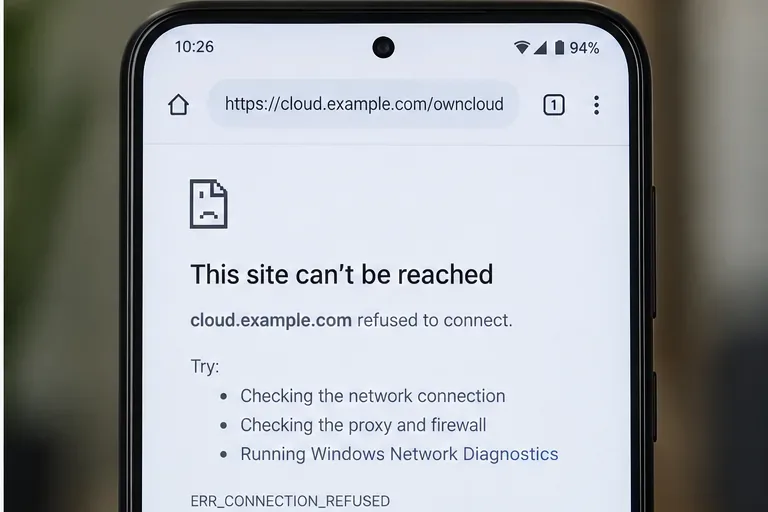
Öffnen Sie dieselbe URL im Browser Ihres Telefons. Falls auch der Browser die Verbindung verweigert, überprüfen Sie die Netzwerkverbindung und den Webdienst-Endpunkt anstatt der App-Anmeldeinformationen.
2. Testen Sie dieselbe URL außerhalb der App.
Öffnen Sie auf dem betroffenen Telefon die exakte ownCloud-URL in einem Browser. Dies ist ein schneller Indikator. Lädt der Browser die ownCloud-Seite, die App jedoch nicht, überprüfen Sie das App-spezifische Zertifikat, die Weiterleitung, die OAuth-Authentifizierung oder die Kontokonfiguration. Falls Browser und App im selben Netzwerk nicht funktionieren, fahren Sie mit Server- und Netzwerkprüfungen fort.
Testen Sie auch über mehrere Netzwerke. In unserem Beispiel mit Northstar funktioniert das WLAN im Büro, die Mobilfunkdaten jedoch nicht. Dies deutet eher auf ein Problem mit einem öffentlichen DNS-Server, einer Firewall, NAT oder einem Reverse-Proxy hin als auf ein Problem mit dem ownCloud-Benutzernamen.
3. Überprüfen Sie, ob der öffentliche Endpunkt tatsächlich zuhört.
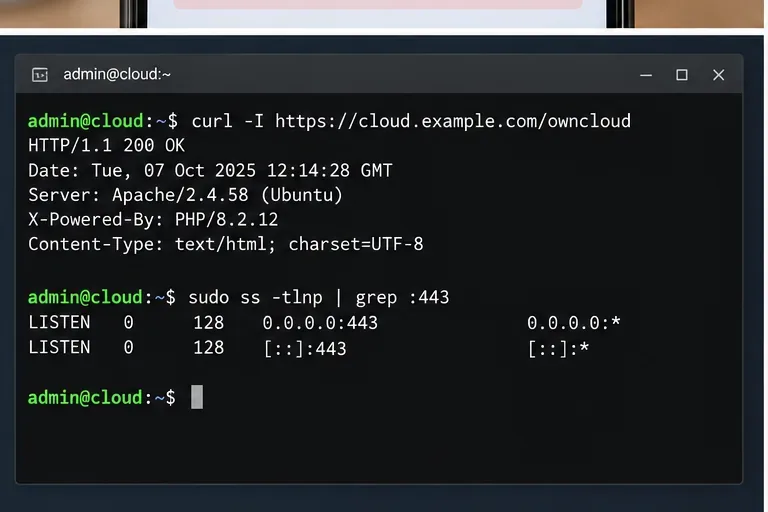
Testen Sie von einem Rechner aus, der den Server erreichen kann, die URL und den Listening-Socket. Befehle wie die folgenden sind nützliche Ausgangspunkte:
curl -I https://cloud.example.com/owncloud
sudo ss -tlnp | grep -E ':80|:443'
Eine erfolgreiche HTTP-Antwort muss nicht zwingend erforderlich sein 200; eine Weiterleitung kann ebenfalls beweisen, dass ein Webdienst antwortet. Entscheidend ist, ob eine TCP-Verbindung akzeptiert wird. Falls kein Dienst auf dem erwarteten öffentlichen Port lauscht, beheben Sie dies, bevor Sie die ownCloud-Anwendungseinstellungen ändern.
Serverseitige Prüfungen können bestätigen, ob HTTPS antwortet und ob ein Prozess auf Port 443 lauscht.
4. Überprüfen Sie den Webserver oder den Reverse-Proxy.
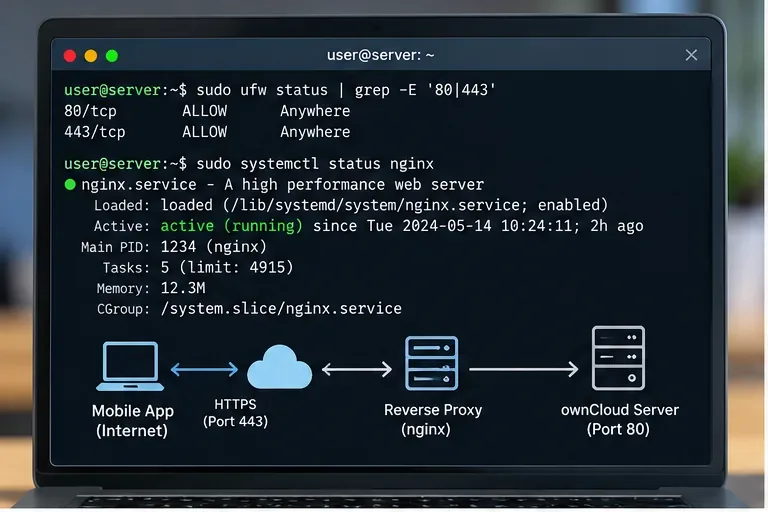
Viele ownCloud-Implementierungen verwenden Apache, NGINX, HAProxy, Traefik oder einen anderen Proxy vor der Anwendung. Stellen Sie sicher, dass der öffentlich zugängliche Dienst läuft, an die vorgesehene Schnittstelle gebunden ist und den Datenverkehr an das eigentliche ownCloud-Backend weiterleitet. Ein gestoppter Proxy, der nur an eine bestimmte Schnittstelle gebunden ist 127.0.0.1oder für den falschen Upstream-Port konfiguriert ist, kann zu einer sofortigen Ablehnung führen.
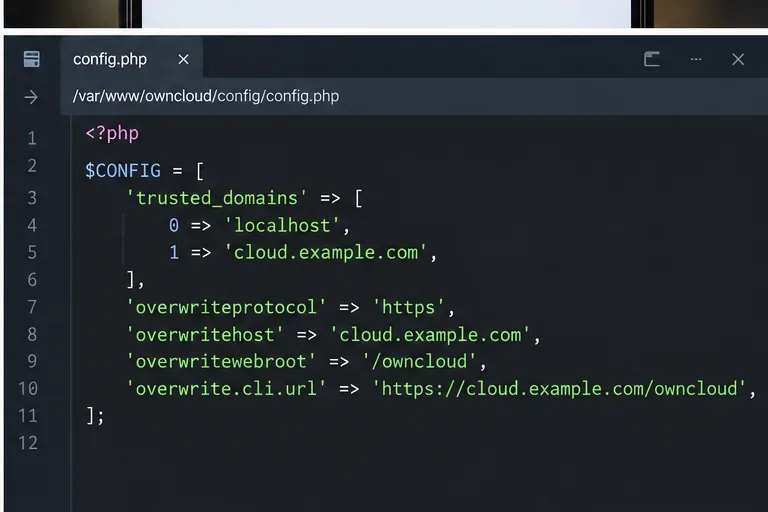
ownCloud dokumentiert Reverse-Proxys explizit und verlangt, dass die Proxy-Adressen, denen ownCloud vertrauen soll, unter `/etc/properties` konfiguriert werden trusted_proxies. Außerdem werden Überschreibungseinstellungen für Fälle beschrieben, in denen die automatische Erkennung von Hostnamen, Protokollen oder Webroots hinter einem Proxy fehlschlägt. Siehe ownClouds Konfigurationsleitfaden für Reverse-Proxys .
Wenn ein Proxy vor ownCloud geschaltet ist, überprüfen Sie sowohl den Internet-seitigen Listener als auch den Pfad vom Proxy zum ownCloud-Backend.
5. Firewall, NAT und Netzwerkpfad überprüfen
Funktioniert HTTPS auf dem Server selbst, aber nicht von einem Telefon außerhalb des LANs, überprüfen Sie die Host-Firewall, die Cloud-Sicherheitsgruppe, den Router bzw. die NAT-Regel sowie alle vorgelagerten Unternehmensfirewalls. Für eine normale HTTPS-Bereitstellung muss TCP-Port 443 unter der öffentlichen Adresse erreichbar sein. Wenn Sie absichtlich einen benutzerdefinierten Port verwenden, muss dieser Port freigegeben und in der URL angegeben werden.
Deaktivieren Sie die Firewall nicht dauerhaft. Identifizieren Sie stattdessen den benötigten Listener und erlauben Sie nur den für Ihre Architektur erforderlichen Datenverkehr. Im Northstar-Szenario lautet die entscheidende Frage nicht: „Ist die Firewall aktiv?“, sondern: „Kann ein externer Client die für ownCloud veröffentlichte Adresse und den Port erreichen?“
Durch Umschalten zwischen WLAN und mobilen Daten lässt sich praktisch feststellen, ob die Verbindungsverweigerung über einen bestimmten Netzwerkpfad erfolgt.
6. Überprüfen Sie TLS-Zertifikate und Weiterleitungen, nachdem der Port erreichbar ist.
Ein Zertifikatsproblem unterscheidet sich von einer direkten TCP-Verweigerung, tritt aber häufig unmittelbar nach Behebung der Erreichbarkeitsprobleme auf. Laut der aktuellen iOS-Dokumentation prüft die App beim Hinzufügen eines Servers TLS-Zertifikate und ermöglicht dem Benutzer die Überprüfung der Zertifikatsdetails. Die Android-Dokumentation beschreibt ebenfalls Warnungen für Zertifikate, die nicht verifiziert werden können.
Verwenden Sie nach Möglichkeit ein Zertifikat, dessen Hostname mit dem öffentlichen ownCloud-Hostnamen übereinstimmt und dessen Zertifikatskette vom Gerät als vertrauenswürdig eingestuft wird. Beachten Sie außerdem die HTTP-zu-HTTPS-Weiterleitungen. Die iOS-Sicherheitsdokumentation weist darauf hin, dass Weiterleitungen während des Anmeldevorgangs nicht automatisch erfolgen; Benutzer werden um ihre Zustimmung gebeten. Weitere Informationen finden Sie in der ownCloud-Sicherheitsdokumentation für iOS .
Sobald Erreichbarkeit und TLS korrekt sind, sollte der mobile Client in der Lage sein, über die anfängliche Serververbindungsprüfung hinauszugehen.
7. Bestätigen Sie die Verwaltung von ownCloud-vertrauenswürdigen Domains und Proxy-URLs.
Sobald der Webserver Verbindungen akzeptiert, überprüfen Sie, ob ownCloud den vom Telefon verwendeten Hostnamen erkennt. ownCloud benötigt URLs, die für den Zugriff auf den Server verwendet werden und zugelassen sein müssen trusted_domains. Dies ist wichtig, wenn Sie einen neuen öffentlichen Hostnamen einführen, den Dienst migrieren oder eine zuvor interne Installation freigeben.
Bei einer klassischen Installation sollten Sie die Konfiguration prüfen, anstatt sie blind zu bearbeiten. Sie können occdie konfigurierten Domänen wie folgt auslesen:
Falls der öffentliche Hostname fehlt, fügen Sie ihn mithilfe der dokumentierten occ config:system:setSyntax für einen ungenutzten Array-Index hinzu. Die offizielle Befehlsreferenz finden Sie in der ownCloud-Befehlsdokumentation zu `occ` . Für Container-Bereitstellungen stellt die aktuelle ownCloud-Dokumentation entsprechende Domänen- und Proxy-bezogene Einstellungen über Umgebungsvariablen wie `domain.property` und `proxy.proxy` OWNCLOUD_TRUSTED_DOMAINSbereit OWNCLOUD_TRUSTED_PROXIES.
Vertrauenswürdige Domänen und Überschreibungseinstellungen werden relevant, sobald der Netzwerkendpunkt erreichbar ist, insbesondere hinter einem Reverse-Proxy.
8. Testen Sie erneut mit dem ursprünglichen Telefon und vergleichen Sie die Ergebnisse.
Kehren Sie zum betroffenen Gerät zurück und testen Sie die Schritte in einer kontrollierten Reihenfolge: Laden Sie zuerst die URL im Browser, fügen Sie dann das ownCloud-Konto hinzu oder verbinden Sie es erneut, öffnen Sie anschließend die Dateiansicht und prüfen Sie, ob ein Verzeichnis angezeigt wird. Wiederholen Sie den Vorgang einmal über WLAN und einmal über mobile Daten, falls der Dienst über beides funktionieren soll.
Im Beispiel Northstar stellt der Administrator fest, dass der Ersatz-Reverse-Proxy nur auf der privaten Schnittstelle auf Port 443 lauscht. Die korrekte Bindung des öffentlichen Listeners würde erklären, warum der Zugriff im Büro funktionierte, der Zugriff über Mobilfunk jedoch verweigert wurde. Dies ist lediglich ein Beispiel für die Argumentation und keine Aussage über einen realen ownCloud-Vorfall.
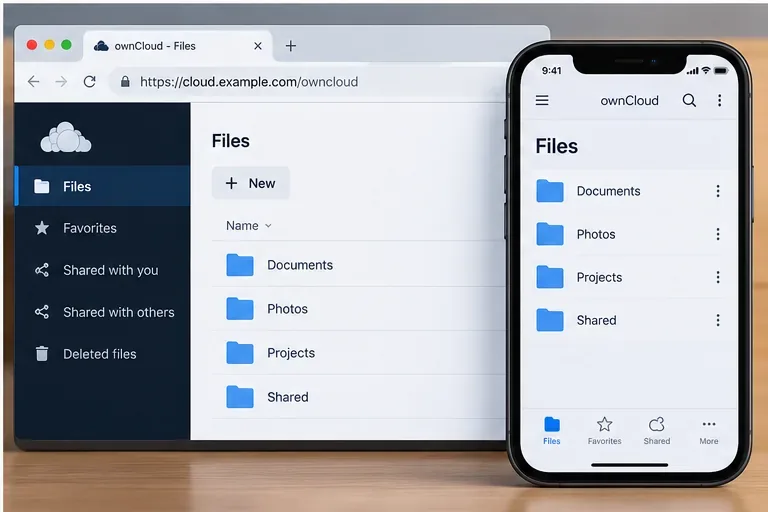
Ein sinnvoller letzter Test besteht darin, zu prüfen, ob sowohl die Weboberfläche als auch die mobile App denselben Server erreichen und die erwartete Dateihierarchie anzeigen können.
Schnelldiagnosetabelle
Was Sie beobachten
Nützlichster nächster Check
Sowohl die App als auch der mobile Browser werden abgelehnt.
Die Verbindung wurde erfolgreich hergestellt, aber die Anmeldung schlug fehl.
Anmeldeinformationen, OAuth2, Zwei-Faktor-Authentifizierung oder Token-Richtlinie
Was man nicht zuerst ändern sollte
Ändern Sie keine Passwörter, Datenbankeinstellungen, Dateiberechtigungen oder PHP-Speicherlimits, nur weil die mobile App „Verbindung abgelehnt“ meldet. Diese Einstellungen können zwar bei anderen ownCloud-Fehlern relevant sein, sollten aber nicht als erstes überprüft werden, wenn der Client überhaupt keine Netzwerkverbindung herstellen kann. Ignorieren Sie Zertifikatswarnungen ebenfalls nicht dauerhaft, anstatt eine öffentliche TLS-Konfiguration zu korrigieren.
Checkliste zur abschließenden Überprüfung
Das Telefon verwendet die vorgesehene ownCloud-Basis-URL, einschließlich des korrekten Schemas, Hostnamens, Pfads und gegebenenfalls des nicht standardmäßigen Ports.
Der Hostname wird aus dem Netzwerk, in dem das Telefon angeschlossen ist, korrekt aufgelöst.
Ein öffentlicher Webserver oder ein Reverse-Proxy lauscht am erwarteten TCP-Port.
Host-, Cloud-, Router- und Upstream-Firewalls lassen den beabsichtigten Datenverkehr zu.
Der Reverse-Proxy kann das ownCloud-Backend erreichen.
Das TLS-Zertifikat ist für den öffentlichen Hostnamen geeignet und wird vom Gerät akzeptiert.
Der Hostname ist in der Trusted-Domain-Konfiguration von ownCloud vorhanden.
Sowohl die Weboberfläche als auch die mobile App funktionieren in jedem Netzwerk, das von der Bereitstellung unterstützt werden soll.
Ab Oktober 2026 veröffentlicht ownCloud aktuelle Dokumentationen für seinen Classic-Server sowie separate mobile Clients für Android und iOS. Da sich Bezeichnungen und Bildschirmdarstellungen zwischen den App-Versionen ändern können, empfiehlt sich die oben beschriebene Vorgehensweise zur Fehlerbehebung: Zuerst die Netzwerkverbindung prüfen, dann das Verhalten von Proxy und TLS überprüfen und erst dann die Einstellungen für die ownCloud-Anwendung und -Authentifizierung anpassen.