Startseite
» NETZWERK-ADMIN
»
So installieren Sie ownCloud Infinite Scale mit Docker Compose unter Ubuntu
So installieren Sie ownCloud Infinite Scale mit Docker Compose unter Ubuntu
Sie schließen eine Docker Compose-Installation ab, führen den Befehl aus docker compose up -dund können ownCloud trotzdem nicht erreichen. Dies ist das häufigste Fehlermuster bei Infinite Scale: Die Container sind zwar vorhanden, aber DNS, TLS, Speicherpfade oder eine erforderliche Umgebungsvariable verhindern die Nutzung des Stacks.
Diese Anleitung verwendet den von ownCloud für eine Einzelserver-Bereitstellung dokumentierten, produktionsorientierten Docker-Compose-Ansatz. Die aktuelle ownCloud-Dokumentationsseite ist zwar unter der Entwicklungsdokumentation für Version 9.0 veröffentlicht, weist aber explizit darauf hin, dass das herunterladbare Produktionsbeispiel die neueste stabile Version verwendet und aktuell auf den stabilen 8.2-Branch verweist. Diese Unterscheidung ist wichtig: Kopieren Sie keine Entwicklungs-Image-Tags auf einen Produktionsserver, es sei denn, Sie benötigen ausdrücklich einen Entwicklungs-Build.
Die folgende Konfiguration eignet sich für den Heimgebrauch und kleine Organisationen, die eine Infinite Scale-Instanz hinter einem Reverse-Proxy mit HTTPS betreiben möchten. Sie setzt Ubuntu LTS, Docker Engine, das Docker Compose-Plugin, eine eigene Domain und Administratorrechte für den Server voraus. Das ownCloud-Produktionsbeispiel empfiehlt ca. 4–6 GB RAM für die standardmäßig aktivierten Dienste und erfordert mindestens die ownCloud-Domain; optionale Bürointegrationen benötigen eigene Subdomains.
Bevor Sie beginnen: Lösen Sie zuerst die Fragen zum Netzwerk und Speicher.
Laden Sie nicht zuerst die Compose-Dateien herunter. Bestätigen Sie zunächst die Punkte, die sich am schwierigsten beheben lassen, nachdem der Stack bereits läuft:
DNS: Ihr gewählter Hostname, z. B. ocis.example.com, muss in die öffentliche IP-Adresse des Servers aufgelöst werden.
Firewall und NAT: Für eine Installation mit Internetzugang müssen die TCP-Ports 80 und 443 für den Reverse-Proxy und die Zertifikatsübertragung erreichbar sein. Für die Administration wird üblicherweise SSH über TCP-Port 22 benötigt.
Persistenter Speicher: Docker-verwaltete Volumes sind zwar praktisch, aber Produktionssysteme profitieren in der Regel von festgelegten Pfaden für Konfigurations- und Benutzerdaten, um Backups und Kapazitätsplanung zu vereinfachen.
E-Mail-Absender: Das in ownCloud dokumentierte Beispiel erfordert SMTP_SENDERdie Einstellung, auch wenn Sie noch keinen funktionierenden SMTP-Relay konfiguriert haben.
Wichtig ist nicht die von diesen Befehlen ausgegebene Versionsnummer. Sie bestätigen lediglich, dass beide Befehle erfolgreich ausgeführt wurden und Compose verfügbar ist docker compose. Die ownCloud-Anleitung empfiehlt, Docker aus dem offiziellen Docker-Repository zu installieren, anstatt auf die in Ubuntu integrierten Docker-Pakete zurückzugreifen, da diese möglicherweise nicht aktuell sind.
Vergewissern Sie sich, dass Docker Engine und das Docker Compose-Plugin installiert sind, bevor Sie den ownCloud-Stack herunterladen.
2. Laden Sie das offizielle stabile Compose-Beispiel herunter.
ownCloud bietet ein vollständiges Compose-Bereitstellungsbeispiel, anstatt Administratoren aufzufordern, eine Produktionsumgebung von Grund auf neu zu erstellen. Zum Zeitpunkt der Überprüfung besagt die Dokumentation, dass der aktuelle Produktions-Download auf dem stable-8.2Branch basiert, da die Dokumentation zu Version 9.0 noch als Entwicklungsversion gekennzeichnet ist.
Der offizielle Workflow lädt das deployments/examples/ocis_fullVerzeichnis herunter, überträgt das resultierende Archiv auf den Server und extrahiert es unter einem Pfad wie beispielsweise /opt/compose/ocis/ocis_full. Der genaue Archivname kann sich mit dem stabilen Zweig ändern. Verwenden Sie daher den Download-Link aus der aktuellen ownCloud-Dokumentation, anstatt einen Dateinamen aus einem älteren Tutorial fest zu kodieren.
Nach dem Entpacken in das Bereitstellungsverzeichnis wechseln und den Inhalt überprüfen:
cd /opt/compose/ocis/ocis_full
ls -la
Sie sollten die Compose-Dateien, das Konfigurationsverzeichnis und .envdie im Beispiel bereitgestellte Datei sehen. Wenn Sie ein bereits extrahiertes Beispiel aktualisieren, erstellen Sie vorher eine Sicherungskopie .env. ownCloud warnt davor, dass das Extrahieren eines neueren Pakets die vorhandene Sicherungskopie überschreiben kann.
3. Konfigurieren Sie die .env-Datei sorgfältig.
Die meisten Probleme beim ersten Start lassen sich auf die Umgebungsvariablen-Datei zurückführen. Bearbeiten Sie diese .envim extrahierten Verzeichnis und gehen Sie die Einstellungen in einer festgelegten Reihenfolge durch.
Legen Sie die öffentliche Domäne fest
Verwenden Sie OCIS_DOMAINden Hostnamen, der bereits zum Server aufgelöst wird, z. B. `example.com` ocis.example.com. Wenn Sie Collabora oder ONLYOFFICE aktivieren, konfigurieren Sie auch deren dokumentierte Hostnamen. Verwenden Sie keine Domain, .envdie von Ihren DNS-Einträgen abweicht.
TLS vorbereiten
Für eine Bereitstellung mit Internetanbindung verwendet das offizielle Beispiel Traefik und Let's Encrypt. Verwenden Sie TRAEFIK_ACME_MAILeine echte E-Mail-Adresse, über die Sie die Kontrolle haben. ownCloud empfiehlt, zunächst die Let's Encrypt-Testzertifizierungsstelle zu nutzen, die Zertifikatsausstellung zu überprüfen und erst dann auf die Produktionsumgebung umzuschalten. Dadurch verringert sich das Risiko, bei der Fehlersuche an die Let's Encrypt-Ratenbegrenzungen zu stoßen.
Daten- und Konfigurationsspeicherorte auswählen
Wenn Sie einen auf dem Host eingebundenen Speicher verwenden möchten, legen Sie die Pfade OCIS_CONFIG_DIRentsprechend OCIS_DATA_DIRIhren geplanten persistenten Pfaden fest. Stellen Sie sicher, dass das zugrunde liegende Dateisystem über ausreichend Kapazität verfügt und dass Ihr Sicherungsprozess sowohl Konfigurations- als auch Datendaten umfasst.
SMTP-Absender festlegen
Definieren Sie mindestens die folgenden Angaben: [Hier sollten die SMTP_SENDERMindestangaben eingefügt werden]. Sie können den vollständigen SMTP-Host, Port, Benutzernamen, Passwort, Authentifizierungsmethode und Sicherheitseinstellungen hinzufügen, sobald Sie bereit sind, Benachrichtigungen zu senden.
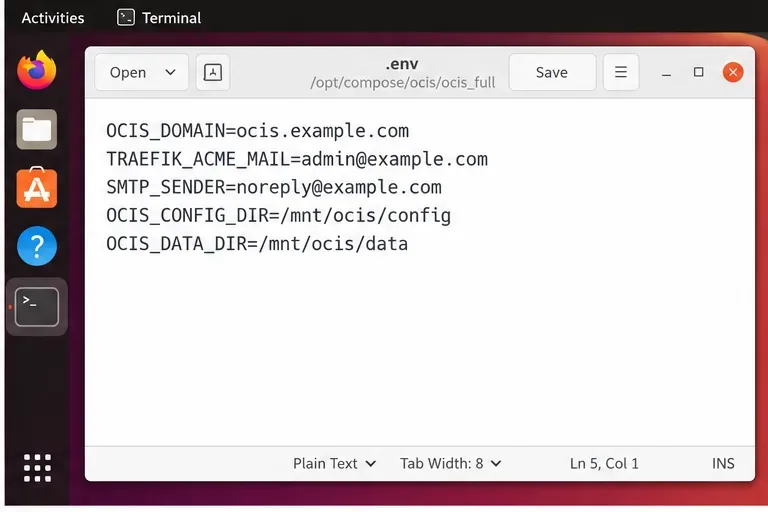
Die zentrale .env-Datei steuert die Domäne, die E-Mail-Adresse für Zertifikatskontakte, den E-Mail-Absender und die Pfade für die dauerhafte Speicherung.
4. Überprüfen Sie die Compose-Konfiguration und starten Sie anschließend den Stack.
Bevor Sie Container abrufen und starten, weisen Sie Compose an, die zusammengestellte Konfiguration zu rendern und zu validieren:
docker compose config
Falls dies fehlschlägt, korrigieren Sie die Syntax oder fehlenden Variablen, bevor Sie fortfahren. Diese Prüfung ist wesentlich schneller als die Diagnose einer nur teilweise gestarteten Bereitstellung.
Führen Sie docker compose config vor dem Start aus, damit Syntax- und Variablenprobleme frühzeitig erkannt werden.
Wenn die Konfiguration erfolgreich gerendert wurde, starten Sie die Bereitstellung im getrennten Modus:
docker compose up -d
Compose lädt die benötigten Images herunter und startet die im Beispiel definierten Dienste. Beim ersten Ausführen kann dies länger dauern, da Images heruntergeladen und gegebenenfalls Zertifikate angefordert werden müssen.
Starten Sie den konfigurierten ownCloud Infinite Scale Stack mit docker compose up -d.
Falls der erste Start fehlschlägt, beheben Sie die Probleme von den einfachsten zu den schwierigsten.
Containerstatus prüfen
Beginnen Sie mit der Compose-Ansicht, anstatt zu raten, welcher Dienst ausgefallen ist:
docker compose ps -a --format "table {{.Service}} {{.State}} {{.ID}}"
Ein Dienst, der wiederholt beendet wird, ist nützlicher als ein Browserfehler, da er das Problem auf einen einzelnen Container eingrenzt.
Lesen Sie die Traefik-Protokolle auf Zertifikatsprobleme.
ownCloud empfiehlt ausdrücklich, bei HTTPS-Problemen zuerst Traefik zu überprüfen. Typische Ursachen sind eine ungültige ACME-Kontakt-E-Mail-Adresse, geschlossene Ports 80/443 oder ein DNS-Eintrag, der NXDOMAIN zurückgibt oder auf die falsche IP-Adresse verweist. Nach Behebung eines ACME-Problems entfernen Sie gemäß der offiziellen Anleitung nur das Zertifikatsvolume, das die fehlerhaften Testdaten enthält. Löschen Sie nicht alle Volumes.
Überprüfen Sie die ownCloud-Dienstprotokolle.
Ermitteln Sie die Container-ID mit docker compose ps, und überprüfen Sie anschließend deren Protokolle:
docker logs -f <container_id>
Der Initialisierungsprozess kann die Erstkonfiguration beim ersten Start erstellen. ownCloud dokumentiert das Befehlsmuster ocis init || true; ocis serverfür Compose-Bereitstellungen, sodass die Initialisierung übersprungen wird, wenn bereits eine Konfiguration vorhanden ist.
Verwenden Sie docker compose down -v nicht leichtfertig.
Um die Bereitstellung zu stoppen, verwenden Sie Folgendes:
docker compose down --remove-orphans
Fügen Sie keine -vVolumes hinzu, es sei denn, Sie möchten diese absichtlich entfernen. ownCloud weist ausdrücklich darauf hin, dass dadurch Bereitstellungsdaten gelöscht werden können. Falls im Rahmen der TLS-Fehlerbehebung ein temporäres Zertifikat-Volume entfernt werden muss, löschen Sie dieses Volume stattdessen gezielt.
Wie man überprüft, ob die Installation tatsächlich abgeschlossen ist
Eine erfolgreiche docker compose up -dPrüfung ist nur eine einzige. Überprüfen Sie das Ergebnis auf vier Ebenen:
DNS: Der öffentliche Hostname wird zur korrekten Serveradresse aufgelöst.
TLS: Der Browser erreicht die Website über HTTPS ohne Zertifikatswarnung. Falls Sie die Let's Encrypt-Testzertifizierungsstelle bewusst verwendet haben, überprüfen Sie zunächst das Testzertifikat und wechseln Sie dann wie dokumentiert zur Produktionsumgebung.
Container:docker compose ps -a Zeigt die erwarteten Dienste an, die ausgeführt werden, anstatt neu gestartet oder beendet zu werden.
Anwendung: Sie können die konfigurierte ownCloud-URL öffnen, sich mit den anfänglichen Administrator-Anmeldeinformationen, die Sie festgelegt oder abgerufen haben, anmelden, einen Ordner erstellen und eine kleine Testdatei hochladen.
Bei einer Neuinstallation lautet der Standardbenutzername des Administrators laut Dokumentation „“ admin, das Passwort kann entweder manuell während der Konfiguration festgelegt oder über die dokumentierten Startprotokoll-/Zurücksetzungsverfahren ermittelt werden. Ändern Sie das anfängliche Passwort umgehend und verwenden Sie auf einer Produktionsinstallation keine bekannten Standardanmeldeinformationen.
Sobald der grundlegende Dateidienst funktioniert, können optionale Kollaborationskomponenten oder erweiterte Integrationen hinzugefügt werden. Dies erst nach erfolgreicher Bereitstellung des Kernsystems durchzuführen, vereinfacht die Fehlersuche erheblich, da ein Fehler in einer Office-Suite, einem externen Identitätsanbieter oder einem Antivirenprogramm nicht mehr mit grundlegenden DNS- und TLS-Problemen vermischt wird.
Wartungshinweise für einen stabilen Betrieb
Vor einem Upgrade sollten Sie Ihre Daten und Konfiguration sichern und die versionsspezifischen Migrationshinweise lesen. Die ownCloud-Dokumentation unterscheidet zwischen routinemäßigen Image-Updates und Upgrades, die Konfigurationsänderungen erfordern können. Ein gängiges Wartungsverfahren besteht darin, den Stack zu stoppen, Images herunterzuladen und mit der Bereinigung verwaister Images neu zu starten. Sie sollten jedoch vor einem Versionswechsel unbedingt den versionsspezifischen Upgrade-Leitfaden konsultieren.
Bei einem Produktionsserver sollten Sie auch die Festplattennutzung überwachen. Docker-verwaltete Volumes sind zwar einfach einzurichten, doch das Speicherwachstum kann unerwartet schnell einsetzen, wenn Betriebssystem und Benutzerdateien dasselbe Dateisystem nutzen. Bei großen Datenmengen empfiehlt es sich, von Anfang an dedizierte Speicherpfade zu verwenden oder diese gemäß der dokumentierten Volume-Prozedur zu migrieren und die korrekten Besitzrechte für den Containerbenutzer festzulegen.