So richten Sie Nextcloud Office mit CODE Docker in 10 Minuten ein
Hinweis für 2026: Die Nextcloud-35-Dokumentation trennt nun Nextcloud Office (basierend auf Euro-Office) von Collabora Online . Collabora Online bleibt eine unterstützte Alternative und kann weiterhin mit dem offiziellen CODE-Docker-Image selbst gehostet werden. Diese Anleitung verwendet den externen Pfad Collabora/CODE. Die Namensgebung ist wichtig, da ältere Anleitungen CODE oft so beschreiben, als wäre es der einzige Server hinter „Nextcloud Office“. Lesen Sie die aktuelle Nextcloud-Office-Übersicht, bevor Sie Anweisungen für ältere Versionen anwenden.
Wenn Ihre Nextcloud-Website bereits über HTTPS funktioniert, Docker installiert ist und Sie einen DNS-Namen wie z. B. „ office.example.comready“ für Collabora haben, kann die Integration selbst in etwa 10 Minuten abgeschlossen werden. DNS-Propagation, Zertifikatsausstellung, Firewall-Änderungen oder die Fehlerbehebung eines Reverse-Proxys können länger dauern und sind in dieser Schätzung nicht enthalten.
Was Sie vor dem Start benötigen
Die schnelle Installationsmethode setzt eine bestehende Nextcloud-Instanz, einen Linux-Host mit Docker-Unterstützung und einen dedizierten HTTPS-Hostnamen für CODE voraus. Nextclouds aktuelles Docker-Beispiel empfiehlt eine separate Subdomain und ein gültiges TLS-Zertifikat. CODE lauscht intern auf Port 9980, während ein Reverse-Proxy die sichere Erreichbarkeit für Browser und Nextcloud gewährleistet.
Ein funktionierender Nextcloud-Server, der unter einer URL wie z. B. erreichbar ist https://cloud.example.com.
Docker Engine auf dem Host, auf dem der Code ausgeführt wird.
Ein DNS-Eintrag, der beispielsweise office.example.comauf Ihren Reverse-Proxy verweist.
Ein gültiges HTTPS-Zertifikat für den Hostnamen des Büros.
Administratorzugriff auf Nextcloud und Root- oder Sudo-Zugriff auf den Docker-Host.
Die aktuelle Installationsdokumentation von Nextcloud besagt, dass der integrierte CODE-Server am einfachsten für den persönlichen Gebrauch oder kleine Teams geeignet ist, empfiehlt jedoch eine dedizierte Collabora Online-Installation für eine bessere Performance. Das offizielle Collabora/CODE-Image auf Docker Hub ist das unten verwendete.
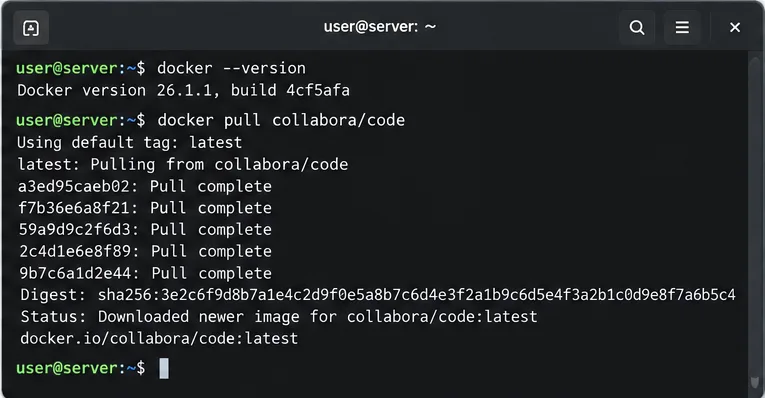
Überprüfen Sie zuerst Docker und laden Sie dann das offizielle Collabora CODE-Image herunter. Die angezeigte Docker-Version dient nur der Veranschaulichung; verwenden Sie eine aktuell auf Ihrem Host unterstützte Docker-Version.
Schritt 1: Laden Sie das CODE-Docker-Image herunter.
Prüfen Sie auf dem Docker-Host, ob Docker verfügbar ist, und laden Sie das offizielle Image herunter:
Das latestTag eignet sich gut für eine kurze Einrichtungsanleitung, da Collabora häufig Updates veröffentlicht. In einer Produktionsumgebung empfiehlt es sich, eine bestimmte, getestete Version festzulegen und gezielte Aktualisierungen einzuplanen, anstatt unerwartete Image-Änderungen während eines Neuaufbaus zuzulassen.
Schritt 2: Starten Sie den Code für Ihren Nextcloud-Host.
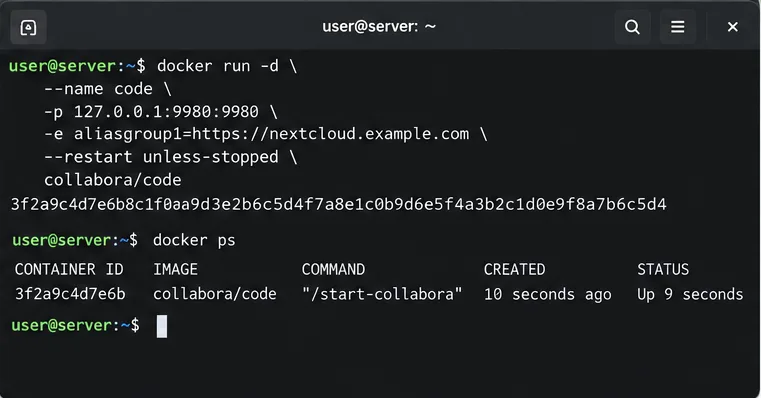
Das aktuelle Nextcloud-Docker-Beispiel verwendet aliasgroup1einen Hostnamen, um CODE mitzuteilen, welcher Nextcloud-Host integriert werden darf. Ersetzen Sie den Beispiel-Hostnamen durch Ihre tatsächliche Nextcloud-URL:
Durch die Bindung an 127.0.0.1den Reverse-Proxy wird verhindert, dass Port 9980 direkt aus dem Internet erreichbar ist, wenn dieser auf demselben Server läuft. Läuft Ihr Proxy auf einem anderen Rechner, konfigurieren Sie die Netzwerkregeln so, dass nur der Proxy CODE erreichen kann; geben Sie Port 9980 nicht einfach für alle frei.
Führen Sie CODE auf 127.0.0.1:9980 aus, wenn ein Reverse-Proxy auf demselben Host den öffentlichen HTTPS-Endpunkt bereitstellt.
Schritt 3: HTTPS und einen Reverse-Proxy vor den CODE schalten.
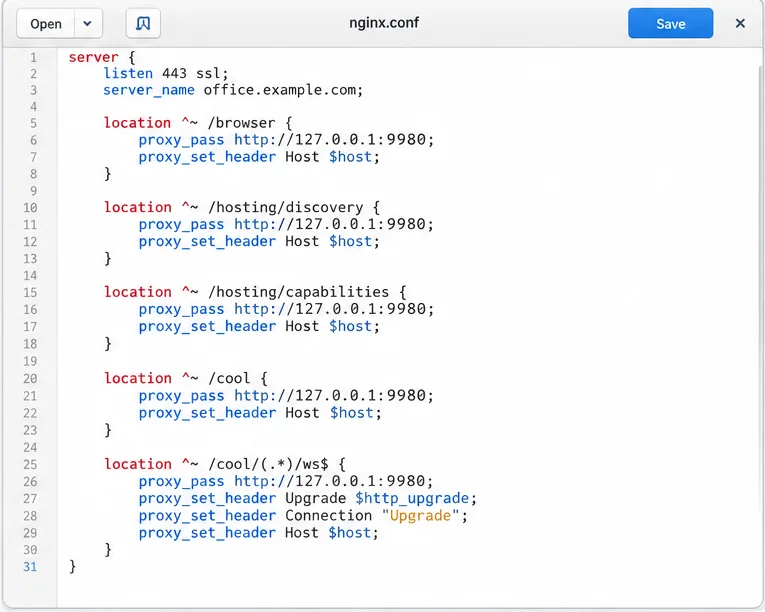
Nextcloud dokumentiert die benötigten Collabora-Pfade als `<Pfad1>` /browser, /hosting/discovery` /hosting/capabilities<Pfad2>`, /cool/adminws` /cool<Pfad3>`, `<Pfad4>`, `<Pfad5>`, `<Pfad6>`, ` /cool/.../ws<Pfad6>`, `<Pfad6>`, `<Pfad7 ...
Ihr Reverse-Proxy muss die Collabora-Endpunkte für Browser, Discovery, Capabilities, /cool und WebSocket weiterleiten. Stellen Sie sicher, dass das Upstream-Protokoll dem SSL-Modus Ihres CODE-Containers entspricht.
Für Nginx behält das folgende kompakte Beispiel die standardmäßige interne HTTPS-Verschlüsselung von CODE bei und beendet öffentliche TLS-Verbindungen bei Nginx. Verwenden Sie Ihre eigenen Zertifikatspfade:
Dies ist bewusst ein minimales Routing-Beispiel und keine vollständige Nginx-Sicherheitsgrundlage. Wenn Sie CODE stattdessen mit deaktiviertem internem TLS ausführen, ändert sich der Upstream-Server, http://127.0.0.1:9980und der Container muss entsprechend konfiguriert werden. Verwenden Sie kein HTTP-Proxy-Ziel in einem CODE-Container, der weiterhin HTTPS erwartet.
Schritt 4: Überprüfen Sie den öffentlichen CODE-Endpunkt
Bevor Sie die Nextcloud-Einstellungen ändern, öffnen Sie diese URL in einem Browser:
https://office.example.com/hosting/discovery
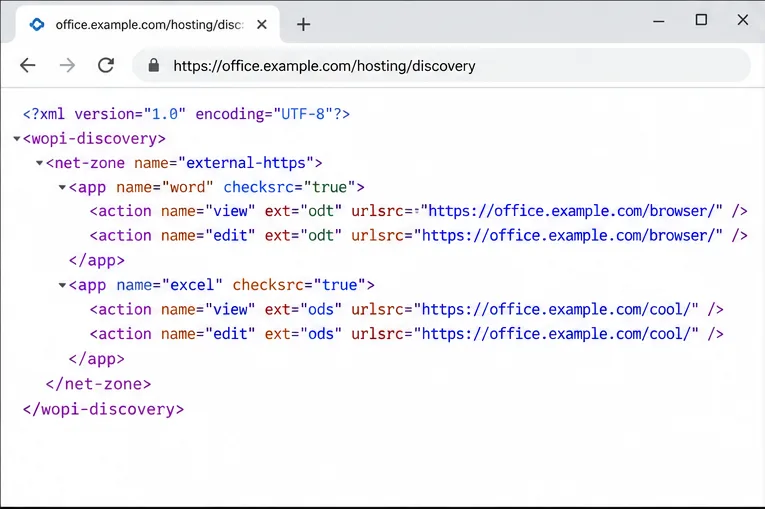
Eine gültige Antwort von /hosting/discovery ist eine schnelle Möglichkeit, zu bestätigen, dass der öffentliche CODE-Endpunkt und der Reverse-Proxy antworten.
Sie sollten eine WOPI-Erkennungs-XML-Datei erhalten und keine Proxy-Fehlermeldung, Zertifikatswarnung oder einen Verbindungsabbruch. Sie können dies auch über die Befehlszeile testen:
curl -fsS https://office.example.com/hosting/discovery | head
Falls dies fehlschlägt, beheben Sie zuerst Probleme mit DNS, TLS, dem Proxy oder dem Container. Die Verbindung von Nextcloud mit einem fehlerhaften Endpunkt erschwert die Fehlersuche nur zusätzlich.
Schritt 5: Nextcloud-Bürointegration aktivieren
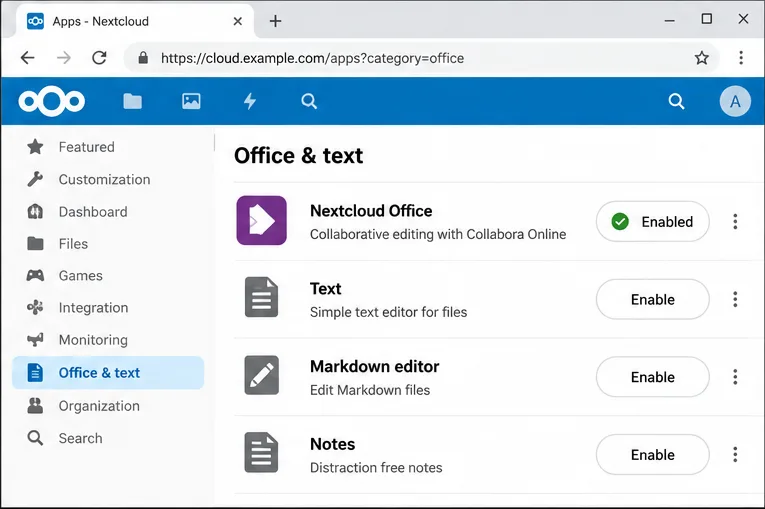
Melden Sie sich als Administrator bei Nextcloud an, öffnen Sie „Apps“ , gehen Sie zu „Office & Text“ und aktivieren Sie die für Ihre Installation verfügbare Office-Integrations-App. Das aktuelle Nextcloud Collabora Docker-Beispiel weist Administratoren weiterhin an, die „Nextcloud Office“-App zu installieren und anschließend den externen Server in den Office-Verwaltungseinstellungen zu konfigurieren, obwohl die Nextcloud-35-Übersicht nun zwischen Euro-Office und Collabora unterscheidet.
Aktivieren Sie die Office-Integrations-App in Nextcloud, bevor Sie die Adresse des externen CODE-Servers eingeben.
Falls Ihre Nextcloud-Version leicht abweichende Bezeichnungen verwendet, orientieren Sie sich an den Produktnamen in Ihrer eigenen Verwaltungsoberfläche und gehen Sie nicht davon aus, dass ein älterer Screenshot exakt übereinstimmt.
Schritt 6: Nextcloud auf den externen CODE-Server verweisen
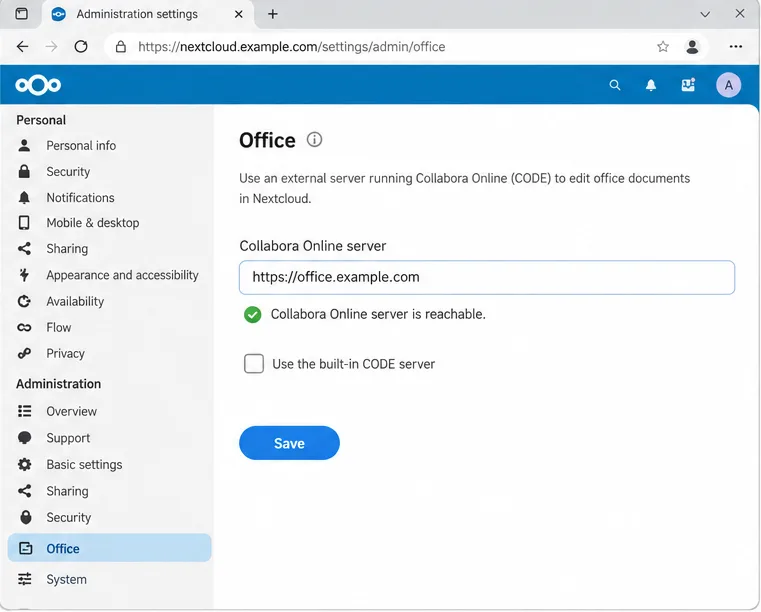
Öffnen Sie die Administrationseinstellungen → Office . Wählen Sie die Option „Externer Collabora/Office-Server“ und geben Sie Folgendes ein:
https://office.example.com
Auf der Office-Administrationsseite wird die externe Collabora-URL eingegeben, nachdem der Proxy erreichbar ist.
Speichern Sie die Einstellungen und warten Sie auf die Verbindungsprüfung von Nextcloud. Nextcloud empfiehlt, auf beiden Seiten dasselbe Protokoll zu verwenden, vorzugsweise HTTPS. Eine erfolgreiche Prüfung bedeutet, dass Nextcloud den Collabora-Endpunkt erreichen kann. Dies beweist jedoch noch nicht, dass jede Browser-WebSocket-Route und jede WOPI-Anfrage während einer tatsächlichen Bearbeitungssitzung funktionieren wird.
Schritt 7: WOPI-Anfragen einschränken
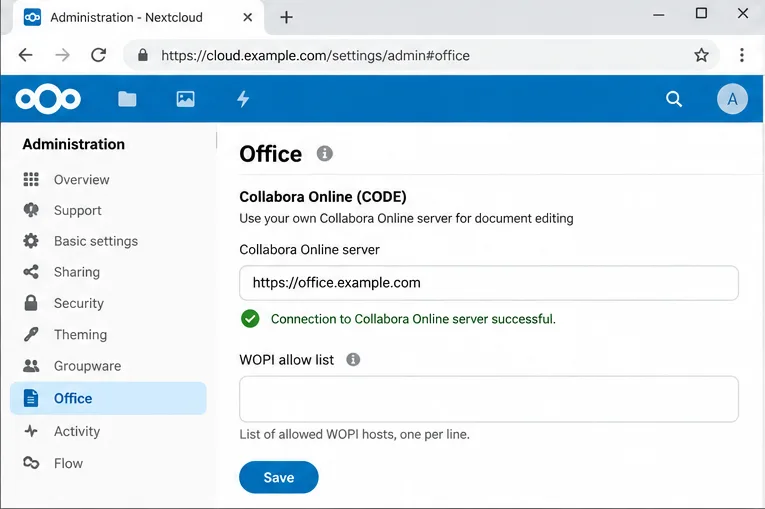
Nachdem die grundlegende Verbindung funktioniert, optimieren Sie die WOPI-Konfiguration. Die aktuelle Konfigurationsanleitung von Nextcloud empfiehlt dringend, WOPI-Anfragen auf die IP-Adressen der Collabora-Server zu beschränken, die Dateien anfordern sollen. Verwenden Sie dazu in den Administrationseinstellungen unter „Office“ das Feld „Zulassungsliste für WOPI-Anfragen“, sofern verfügbar.
Nach erfolgreicher Verbindungsherstellung sollten Sie die WOPI-Zulassungsliste überprüfen, damit nur die erwarteten Collabora-Serveradressen Dateien anfordern können.
Dies ist eine wichtige Sicherheitsmaßnahme, da Collabora über den WOPI-Ablauf Dokumente im Auftrag von Nextcloud-Nutzern abruft und schreibt. Verwenden Sie IP-Adressen oder Netzwerke, die tatsächlich den Pfad Ihres CODE-Servers gemäß Ihrer Bereitstellung repräsentieren. Fügen Sie keinen Hostnamen in ein Feld für die IP-Zulassungsliste ein, nur weil er dem Feld für die Server-URL ähnlich sieht. Informationen zu den aktuellen Optionen finden Sie in der Konfigurationsanleitung für Collabora und WOPI von Nextcloud.
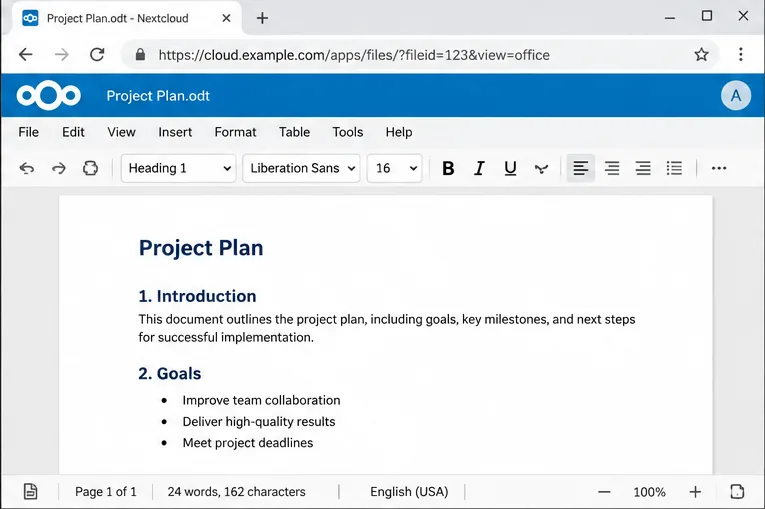
Schritt 8: Öffnen Sie ein echtes Dokument und bestätigen Sie das Speichern.
Erstellen Sie eine kleine ODT- oder DOCX-Datei in Nextcloud, öffnen Sie diese, geben Sie einen Satz ein, schließen Sie den Editor und öffnen Sie die Datei erneut. Dadurch wird die gesamte Kette überprüft: Browser → öffentlicher CODE-Hostname → Reverse-Proxy → CODE → WOPI-Anfrage an Nextcloud → Speichern im Speicher.
Der letzte Test ist praktischer Natur: Erstellen oder öffnen Sie ein Dokument und überprüfen Sie, ob der Editor geladen wird, Änderungen akzeptiert und diese in Nextcloud speichert.
Die Einrichtung ist nicht abgeschlossen, nur weil die Office-Einstellungsseite anzeigt, dass der Server erreichbar ist. Ein optimales Ergebnis liegt vor, wenn der Editor ohne Verbindungswarnung geladen wird, das Dokument bearbeitet werden kann und die gespeicherten Änderungen nach dem erneuten Öffnen erhalten bleiben. Falls die Editor-Oberfläche geladen wird, die Bearbeitung aber abbricht, überprüfen Sie zunächst die /cool/.../wsWebSocket-Verbindung. Kann der Editor die Datei gar nicht laden, prüfen Sie die CODE-Protokolle, die Nextcloud-Protokolle, die DNS-Auflösung zwischen beiden Servern und die Regeln der WOPI-Zulassungsliste.
Checkliste zur schnellen Fehlerbehebung
Symptom
Zuerst prüfen
Nextcloud meldet, dass der Büroserver nicht erreichbar ist.
/hosting/discoveryVom Nextcloud-Host über HTTPS öffnen .
Der Browser erhält einen 502- oder 504-Fehler.
Prüfen Sie, ob der Container läuft und der Proxy erreichbar ist 127.0.0.1:9980.
Editor öffnet sich, dann wird die Verbindung getrennt.
Überprüfen Sie die WebSocket-Upgrade-Header und die /cool/(...)/wsRoute.
Zertifikatsfehler
Korrigieren Sie die öffentliche Zertifikatskette und stellen Sie sicher, dass die konfigurierte URL den korrekten Hostnamen verwendet.
WOPI-Zugriff verweigert
Überprüfen Sie die WOPI-Zulassungsliste von Nextcloud und die von CODE zugelassene Nextcloud-Hostkonfiguration.
Funktioniert in einem Netzwerk, aber nicht in einem anderen.
Prüfen Sie Split-DNS, Firewall-Regeln und ob sowohl Nextcloud als auch CODE die öffentlichen Namen des jeweils anderen auflösen können.
Halten Sie CODE auf dem neuesten Stand, ohne dass Aktualisierungen zu Überraschungen werden.
Collabora veröffentlicht regelmäßig Code-Updates. Auf der offiziellen Docker Hub-Seite werden aktiv gepflegte Tags angezeigt, und die Upgrade-Anleitung von Nextcloud besagt, dass Docker-Bereitstellungen aktualisiert werden, indem ein neueres Image heruntergeladen und der Container neu erstellt wird. Für einen Heimserver latestist dies in der Regel ausreichend. Im geschäftlichen Einsatz empfiehlt es sich jedoch, einen getesteten Tag zu verwenden, die Versionshinweise zu lesen, die Konfiguration zu sichern und das Upgrade während eines Wartungsfensters durchzuführen.
Beachten Sie auch den Umfang von CODE. Docker Hub beschreibt CODE als Entwicklungsversion für Privatanwender, während die Nextcloud-Dokumentation für größere oder sicherheitskritische Installationen auf die unterstützten Enterprise-Optionen verweist. Eine 10-minütige Docker-Einrichtung ist ideal für eine persönliche Cloud, ein Testsystem oder ein kleines Team, ersetzt aber keine Kapazitätsplanung, Überwachung, Datensicherung oder Enterprise-Support.
Endergebnis
Sobald der Container läuft, das HTTPS-Proxying korrekt funktioniert, /hosting/discoveryAnfragen beantwortet werden, die Nextcloud-Integration auf den entsprechenden Hostnamen verweist https://office.example.com, WOPI eingeschränkt ist und ein Dokument geöffnet und gespeichert werden kann, ist die Integration abgeschlossen. Entscheidend ist nicht die Anzahl der Befehle, sondern die Konsistenz des Netzwerkpfads. Nextcloud, CODE, der Reverse-Proxy und die Browser der Nutzer müssen alle die erwarteten HTTPS-Hostnamen mit den korrekten WebSocket- und WOPI-Routen erreichen können.