Startseite
» WINDOWS
»
So beenden Sie den abgesicherten Modus in Windows 10 (und halten ihn deaktiviert)
So beenden Sie den abgesicherten Modus in Windows 10 (und halten ihn deaktiviert)
Die meisten Windows 10-PCs verlassen den abgesicherten Modus nach einem normalen Neustart. Falls Ihr Computer jedes Mal in den abgesicherten Modus zurückkehrt, löschen Sie die Einstellung für den abgesicherten Start in der Systemkonfiguration (MSConfig). Wenn Sie sich nicht anmelden können, verwenden Sie die Windows-Wiederherstellungsumgebung (WinRE) und entfernen Sie die dauerhafte Einstellung für den abgesicherten Start aus dem entsprechenden Windows-Starteintrag.
1. Starten Sie den PC normal neu.
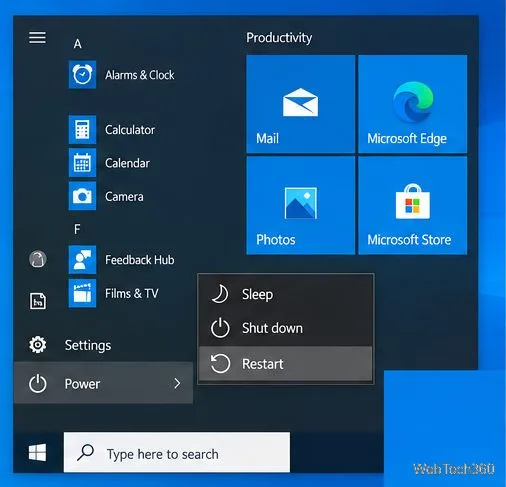
Wenn Sie Windows im abgesicherten Modus über die Starteinstellungen gestartet haben, starten Sie Windows neu. Wählen Sie dazu auf dem Desktop „ Start“ > „Ein/Aus“ > „Neu starten“ . Wählen Sie nicht „Herunterfahren“, wenn Sie direkt zum vorherigen Startvorgang zurückkehren möchten.
Verwenden Sie Start > Ein/Aus > Neustart, um eine einmalige Sitzung im abgesicherten Modus zu beenden.
Wenn der blaue Bildschirm mit den Starteinstellungen bereits geöffnet ist, drücken Sie die Eingabetaste , um Windows normal zu starten. Laut Microsoft reicht in der Regel ein Neustart aus, um den abgesicherten Modus zu beenden; Informationen zu den Optionen im Bildschirm finden Sie in der Anleitung zu den Windows-Starteinstellungen .
2. Deaktivieren Sie den abgesicherten Modus, falls Windows immer wieder in den abgesicherten Modus zurückkehrt.
Wenn Windows nach einem Neustart erneut im abgesicherten Modus startet, kann die Option für den abgesicherten Start in MSConfig weiterhin aktiviert sein. Deaktivieren Sie sie, während Sie angemeldet sind:
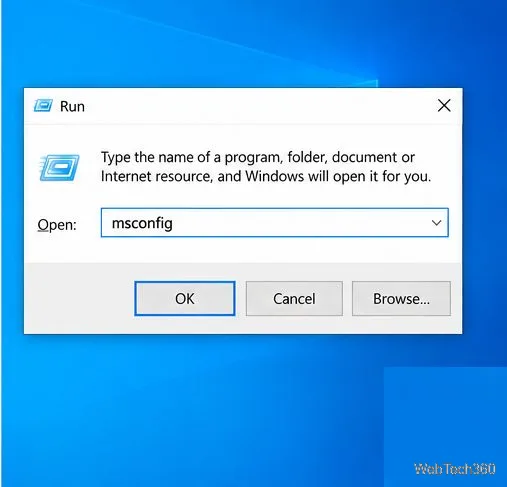
Drücken Sie die Windows-Taste + R , um das Ausführen-Fenster zu öffnen.
Geben Sie msconfig ein und wählen Sie dann OK .
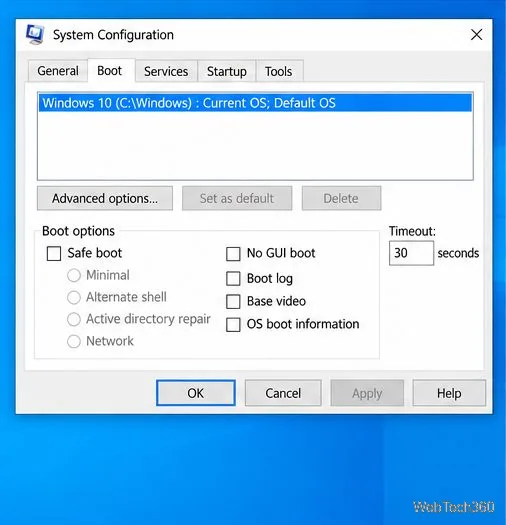
Öffnen Sie in der Systemkonfiguration die Registerkarte „Boot“ .
Deaktivieren Sie unter „Startoptionen“ die Option „ Abgesicherter Start“ . Belassen Sie die anderen Optionen unverändert.
Wählen Sie „Anwenden“ und „OK“ . Wenn Windows Sie zum Neustart auffordert, speichern Sie Ihre geöffnete Arbeit und wählen Sie „Neustart“ .
Geben Sie msconfig in die Ausführen-Funktion ein, um die Systemkonfiguration zu öffnen.Deaktivieren Sie auf der Registerkarte „Boot“ den abgesicherten Modus und übernehmen Sie die Änderung.
Ändern Sie im Rahmen dieser Reparatur keine Optionen wie „ Alternative Shell“ oder „Alle Starteinstellungen dauerhaft speichern“ . Die relevante Änderung ist das Deaktivieren des abgesicherten Modus.
3. Entfernen Sie ein mit BCDEdit gesetztes Safe-Boot-Flag.
Verwenden Sie diese Option nur, wenn Sie zuvor mit BCDEdit den abgesicherten Modus erzwungen haben oder MSConfig bereits gelöscht ist. BCDEdit ändert die Windows-Startkonfiguration. Führen Sie den Befehl daher von einem Administratorkonto aus und wählen Sie den aktiven Windows-Eintrag aus.
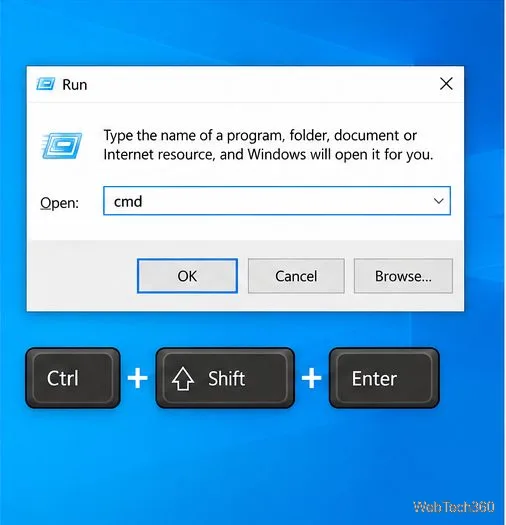
Drücken Sie die Windows-Taste + R , geben Sie „cmd“ ein und drücken Sie anschließend Strg + Umschalt + Eingabe, um die Eingabeaufforderung als Administrator zu öffnen. Bestätigen Sie die Benutzerkontensteuerung, falls diese angezeigt wird.
Ausführen bcdedit /deletevalue {current} safebootund die Eingabetaste drücken. Dadurch wird die Option „Abgesicherter Start“ aus dem aktuellen Windows-Starteintrag entfernt.
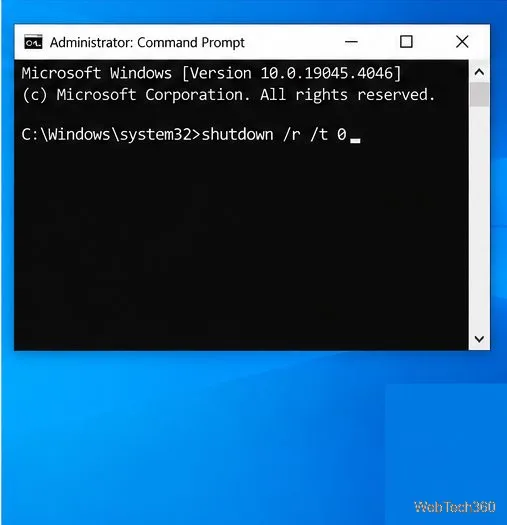
Starten Sie den Computer über Start > Ein/Aus > Neustart neu. Wenn Sie die Befehlszeile bevorzugen, speichern Sie zuerst Ihre geöffnete Arbeit und führen Sie dann den Befehl aus shutdown /r /t 0.
Durch Drücken von Strg + Umschalt + Eingabe wird die Eingabeaufforderung mit Administratorrechten geöffnet.Der Neustartbefehl ist optional; das Startmenü funktioniert auch.
Microsoft dokumentiert den Befehl BCDEdit /deletevalue zum Entfernen einer Startoption. Falls der Befehl meldet, dass das Element nicht gefunden werden kann, versuchen Sie keine zufälligen Bezeichner; verwenden Sie stattdessen die unten beschriebenen Wiederherstellungsschritte, um den Windows-Starteintrag zu überprüfen.
4. Deaktivieren Sie den abgesicherten Modus, wenn Sie sich nicht anmelden können.
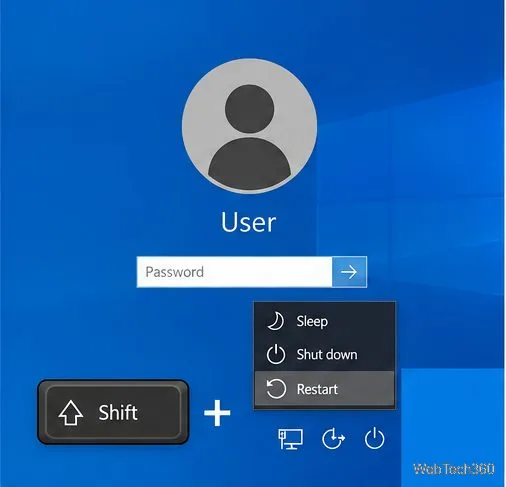
Sie können die Wiederherstellungstools direkt vom Anmeldebildschirm aus öffnen, ohne den Desktop aufrufen zu müssen. Halten Sie dazu auf dem Anmeldebildschirm die Umschalttaste gedrückt und wählen Sie „Ein/Aus“ > „Neustart“ . Der PC öffnet dann die Windows-Wiederherstellungsumgebung (WinRE). Weitere Möglichkeiten zum Aufrufen der WinRE, beispielsweise über ein Wiederherstellungslaufwerk oder Windows-Installationsmedien, beschreibt Microsoft in seinem Leitfaden zur Windows-Wiederherstellungsumgebung .
Halten Sie die Umschalttaste gedrückt, während Sie „Neustart“ auswählen, um die Windows-Wiederherstellungsumgebung zu öffnen.
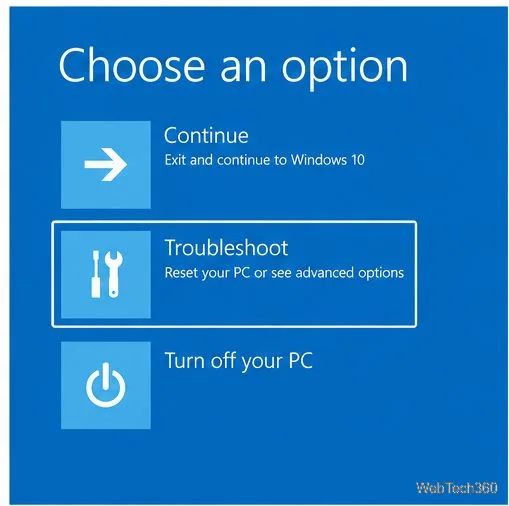
Wählen Sie unter „Option auswählen“ die Option „ Problembehandlung“ .
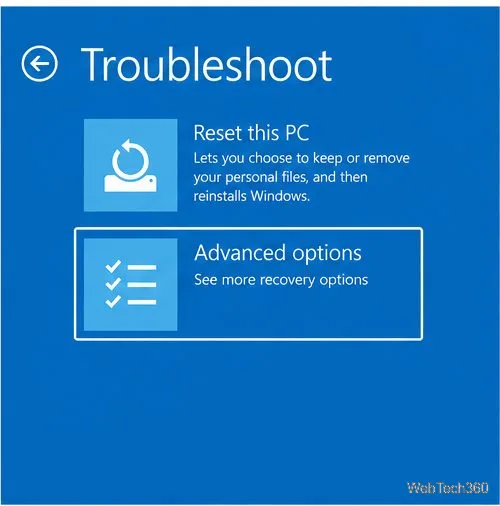
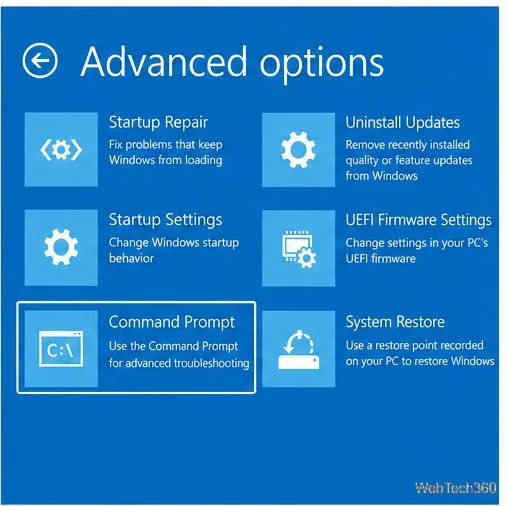
Wählen Sie „Erweiterte Optionen“ und anschließend „Eingabeaufforderung“ .
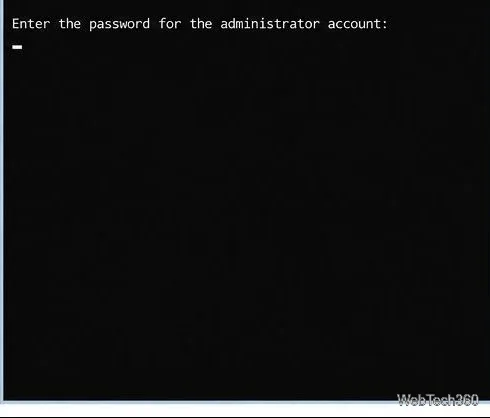
Wählen Sie bei Aufforderung ein Administratorkonto aus und geben Sie dessen Kennwort ein. Eine PIN wird hier möglicherweise nicht akzeptiert. Wenn das Laufwerk verschlüsselt ist, fordert WinRE unter Umständen auch den BitLocker-Wiederherstellungsschlüssel an.
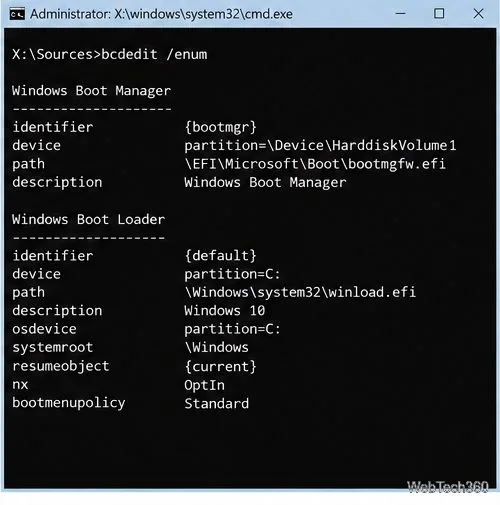
Geben Sie an der Eingabeaufforderung den Befehl ein bcdedit /enumund drücken Sie die Eingabetaste. Suchen Sie den Eintrag im Windows-Bootloader für die Windows-Installation, die immer wieder im abgesicherten Modus startet. Notieren Sie sich die Kennung dieses Eintrags.
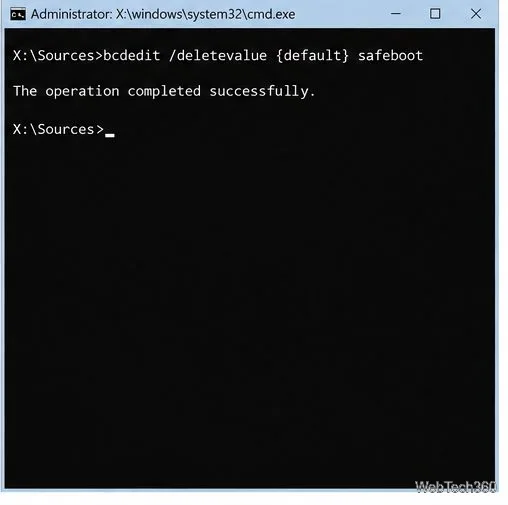
Wenn der Eintrag einen safebootWert enthält, entfernen Sie ihn, bcdedit /deletevalue {default} safebootsobald sein Bezeichner leer ist {default}. Weicht der Bezeichner ab, ersetzen Sie ihn {default}durch den exakt angegebenen Bezeichner, einschließlich der geschweiften Klammern.
Geben Sie den exitBefehl ein, schließen Sie die Eingabeaufforderung und wählen Sie „Weiter “ oder starten Sie den PC neu.
Wählen Sie „Problembehandlung“, um zu den Wiederherstellungstools zu gelangen.Öffnen Sie die erweiterten Optionen im Menü „Problembehandlung“.Wählen Sie „Eingabeaufforderung“, um den Boot-Eintrag zu überprüfen.WinRE verlangt möglicherweise das Kontopasswort, bevor die Eingabeaufforderung geöffnet wird.Verwenden Sie die angezeigte Kennung für die Windows-Installation, die Sie reparieren müssen.Entfernen Sie lediglich den Wert „safeboot“ aus dem entsprechenden Windows-Loader-Eintrag.
Wenn Windows weiterhin im abgesicherten Modus startet
Prüfen Sie, ob der abgesicherte Modus in MSConfig deaktiviert ist und ob der Befehl BCDEdit die tatsächlich verwendete Windows-Installation ausgewählt hat. Falls bcdedit /enumfür diesen Loader keine Einstellung für den abgesicherten Modus angezeigt wird, ändern Sie keine weiteren Starteinträge: Möglicherweise liegt ein anderes Startproblem vor als eine erzwungene Endlosschleife im abgesicherten Modus. Handelt es sich um einen verwalteten Arbeits- oder Schul-PC, fragen Sie den Administrator, bevor Sie die Startkonfiguration ändern.
Diese Schritte ändern das Startverhalten; sie setzen Windows nicht zurück und löschen keine persönlichen Dateien. Detaillierte Informationen zu den Befehlen finden Sie in der BCDEdit-Referenz und der Shutdown-Befehlsreferenz von Microsoft .