Inicio
» ADMINISTRADOR DE RED
»
Cómo configurar la autenticación de dos factores (2FA) en la consola de administración de Zimbra
Cómo configurar la autenticación de dos factores (2FA) en la consola de administración de Zimbra
Lo más importante: en la documentación actual de Zimbra Daffodil, la Consola de administración es donde se habilita o se requiere la autenticación de dos factores para una cuenta o Clase de Servicio (COS), pero un administrador registra su segundo factor en el Cliente web de Zimbra. Después del registro, se le solicita al mismo administrador que ingrese el segundo factor al iniciar sesión en la Consola de administración. Considerar estos dos pasos como etapas separadas evita el error de configuración más común.
Esta guía se basa en la documentación de administración de Zimbra Daffodil (v10) disponible en octubre de 2026. Las etiquetas de los menús pueden variar ligeramente entre las versiones clásica y moderna de la aplicación web, por lo que Zimbra indica explícitamente que la página de inscripción puede aparecer en Preferencias > Cuentas o Seguridad . Consulte la Guía de administración de Zimbra Daffodil para obtener el flujo de trabajo definitivo.
Lo que realmente estás configurando
Zimbra separa la política del registro. La política indica si la autenticación de dos factores (2FA) está disponible o es obligatoria, y qué métodos pueden usar los usuarios. El registro vincula una cuenta de administrador específica a una aplicación de autenticación o, si la implementación lo permite, a un método de verificación por correo electrónico de recuperación. Zimbra documenta la política de 2FA tanto a nivel de cuenta individual como a nivel de COS.
Para un despliegue a gran escala, COS suele ser el punto de partida más sencillo, ya que aplica configuraciones consistentes a todas las cuentas asignadas a esa clase. Para un proyecto piloto, una única cuenta de administrador puede ser más segura, ya que permite validar el comportamiento de inicio de sesión antes de ampliar la política. Si gestiona administradores delegados, Zimbra también admite la autenticación de dos factores (2FA) para esas cuentas, siempre que cuenten con los permisos adecuados.
Antes de comenzar
Utilice una cuenta de administrador que pueda acceder a la consola de administración. En una instalación típica, Zimbra documenta la consola en https://server.domain.com:7071/.
Asegúrese de que el administrador también pueda iniciar sesión en el cliente web de Zimbra, ya que la inscripción se completa allí.
Si planea usar TOTP, asegúrese de tener una aplicación de autenticación compatible. TOTP significa contraseña de un solo uso basada en el tiempo: la aplicación genera códigos de verificación de corta duración a partir de una clave secreta compartida.
Si tiene previsto permitir la verificación por correo electrónico, confirme que la configuración de recovery-email sea la adecuada para su implementación. Zimbra Daffodil documenta el correo electrónico como un factor de autenticación de dos factores (2FA) adicional.
Antes de implementar la autenticación de dos factores (2FA) en un servidor de gran tamaño, realice pruebas con al menos un administrador y documente un plan de recuperación. Una implementación deficiente puede impedir el acceso a la consola a los usuarios, incluso cuando el servidor funciona correctamente.
Paso 1: Inicie sesión en la consola de administración de Zimbra.
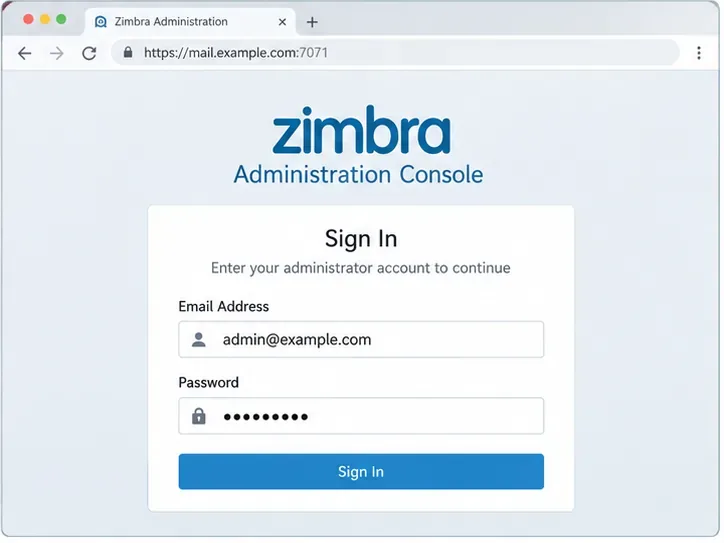
Abra la consola de administración mediante HTTPS e inicie sesión con la dirección de administrador completa y la contraseña. En una instalación típica, Zimbra utiliza el puerto 7071 como puerto predeterminado para la consola de administración. Su implementación podría estar detrás de un proxy inverso o utilizar otro patrón de acceso; en ese caso, utilice la URL administrativa habitual de su organización.
El inicio de sesión del administrador es el punto de partida para cambiar la política de autenticación de dos factores (2FA). El nombre de host exacto puede diferir de este ejemplo.
Paso 2: Abra la Clase de Servicio que desea proteger
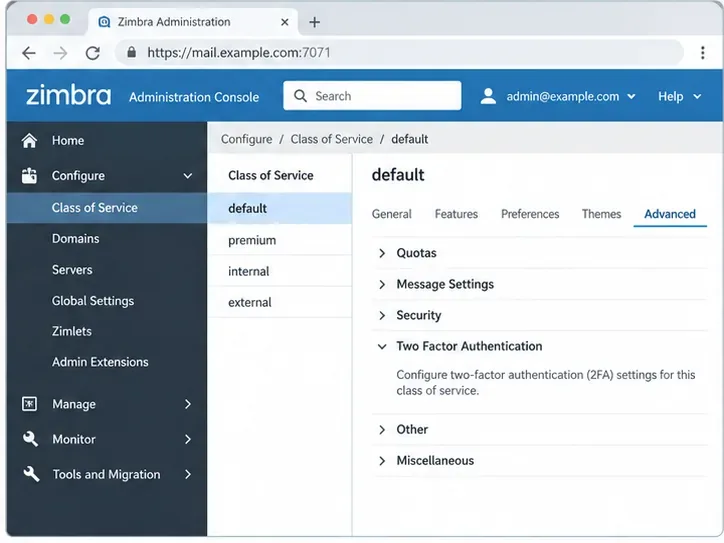
Para una política que abarque toda la clase de servicio (COS), vaya a Configurar > Clase de servicio , seleccione la COS correspondiente, abra Avanzado y busque Autenticación de dos factores . La guía oficial indica esta ruta como Inicio > Configurar > Clase de servicio > COS > Avanzado > Autenticación de dos factores .
Si solo desea proteger una cuenta existente, vaya a Administrar > Cuentas , edite la cuenta, abra Avanzado y desplácese hasta la sección Autenticación de dos factores. Empezar con una sola cuenta es una forma sensata de validar el comportamiento antes de aplicarlo a toda una clase.
La página COS Advanced es donde Zimbra expone la configuración de políticas para la autenticación de dos factores.
Paso 3: Habilite la disponibilidad de la autenticación de dos factores antes de que la necesite.
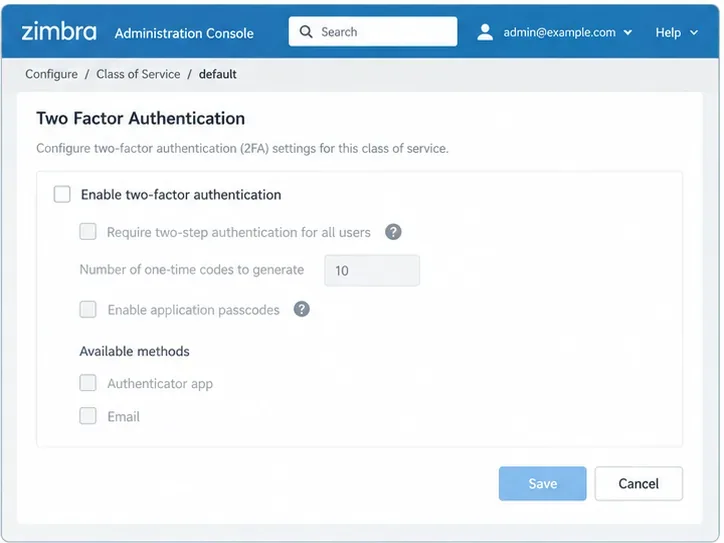
Marque la opción "Habilitar autenticación de dos factores" . Esto activa la función para la cuenta o COS seleccionada. No confunda esta configuración con "Requerir autenticación de dos pasos" : habilitarla permite la inscripción; requerirla la hace obligatoria.
Esa distinción es importante durante una implementación por fases. Por ejemplo, primero puede habilitar la autenticación de dos factores (2FA) para un COS de administrador, registrar y probar dos o tres cuentas de administrador y solo entonces activar el requisito. La documentación oficial de Zimbra sobre 2FA describe ambos controles por separado.
Antes de la activación, las opciones de autenticación de dos factores (2FA) dependientes no estarán disponibles. Primero, habilite la función y luego seleccione la política que realmente necesita.
Paso 4: Elija los métodos y la configuración de política relacionada.
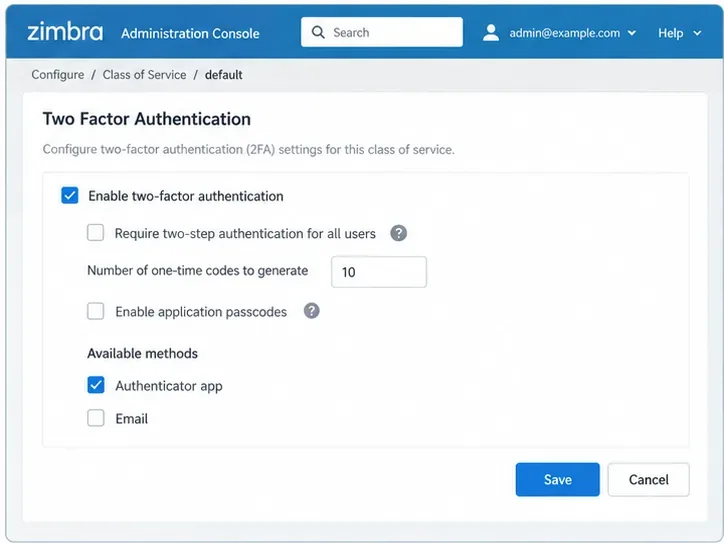
Tras habilitar la función, seleccione los métodos de autenticación de dos factores (2FA) permitidos por su versión y despliegue. La documentación actual de Zimbra Daffodil indica que la aplicación de autenticación y el correo electrónico son métodos compatibles cuando están habilitados. La guía oficial de Zimbra de 2024 también muestra que los administradores pueden permitir la aplicación de autenticación, el correo electrónico o ambos.
La misma área de política puede incluir Requerir autenticación de dos pasos , la cantidad de códigos de recuperación de un solo uso que se generarán y Habilitar códigos de acceso de aplicación . Los códigos de acceso de aplicación están destinados a clientes heredados que no pueden completar un flujo interactivo de 2FA. No los habilite automáticamente solo porque existen; úselos únicamente cuando tenga un requisito del cliente y un proceso operativo para revocarlos.
Una política de ejemplo habilita la autenticación de dos factores (2FA) y permite el uso de una aplicación de autenticación. Requerir 2FA es una decisión aparte y puede implementarse gradualmente más adelante.
Paso 5: Registre al administrador en el cliente web de Zimbra.
Ahora, salga de la consola de administración e inicie sesión en el cliente web de Zimbra con la misma cuenta de administrador. Este es un detalle que a menudo se pasa por alto: la guía Daffodil de Zimbra indica que las cuentas de administrador deben configurar su propia autenticación de dos factores (2FA) desde la interfaz del cliente web.
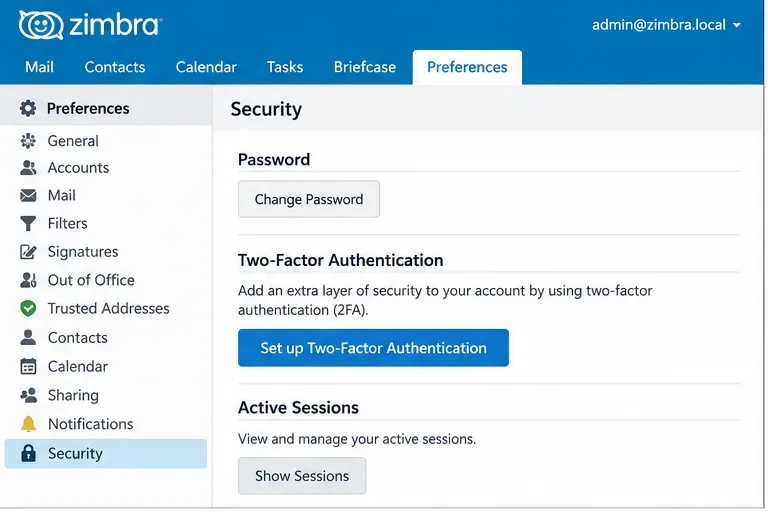
Abre Preferencias , luego Cuentas o Seguridad (según la versión de la interfaz), busca Autenticación de dos factores e inicia la configuración. Si no aparece ninguna opción de configuración, primero confirma que la autenticación de dos factores esté habilitada para esa cuenta a través de su configuración o política COS heredada.
El registro de administradores se realiza en el cliente web, no completamente dentro de la consola de administración.
Paso 6: Seleccione un método de verificación.
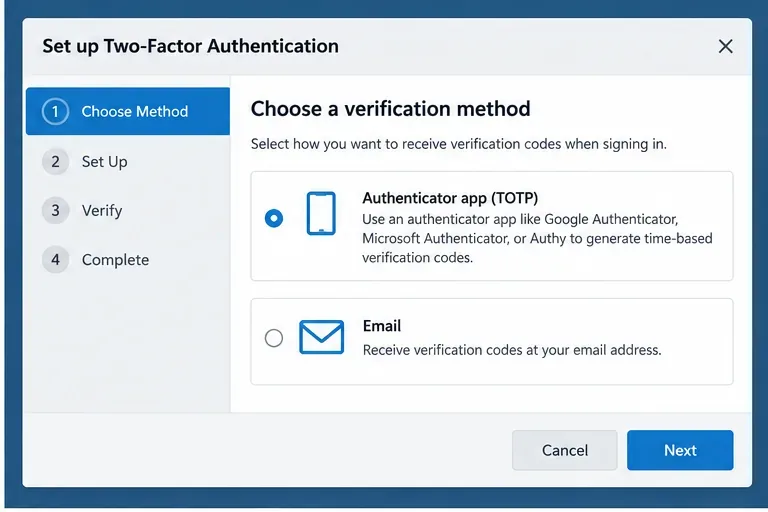
Elija el método que permita su política. Una aplicación de autenticación utiliza códigos TOTP y no depende de recibir un mensaje al iniciar sesión. La verificación por correo electrónico utiliza un correo electrónico de recuperación como factor adicional cuando este método está habilitado y configurado. Si su organización permite ambos, decida qué método se ajusta mejor a sus requisitos operativos y de recuperación, en lugar de asumir que son intercambiables.
Para las cuentas de administrador con privilegios, también conviene considerar qué sucede si el segundo factor de autenticación deja de estar disponible. Un método solo es útil si permite recuperar el acceso sin debilitar la cuenta ni crear una solución alternativa insegura.
Seleccione un método que permita la política del administrador. Las opciones disponibles pueden variar según la versión de Zimbra y la configuración de implementación.
Paso 7: Complete la configuración del autenticador y verifique un código.
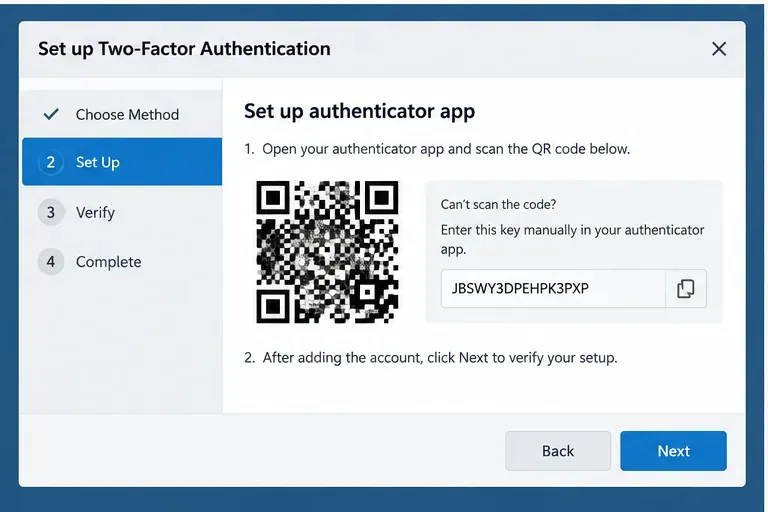
Si elige una aplicación de autenticación, siga el proceso de configuración en pantalla, agregue la cuenta de Zimbra a la aplicación e ingrese el código de verificación solicitado por Zimbra. La interfaz puede mostrar un código QR o una clave secreta, según la versión del cliente. Considere la clave secreta como información confidencial; cualquier persona que la obtenga podría generar códigos TOTP válidos.
Tras la inscripción, guarde de forma segura los códigos de recuperación de un solo uso si su configuración los proporciona. La guía actual de Modern Web App explica que cada código de recuperación se puede usar una sola vez y recomienda guardarlos en un lugar seguro. La misma guía documenta los códigos de acceso de las aplicaciones de correo electrónico que no pueden solicitar el segundo factor: Guía del usuario de Zimbra Daffodil Modern Web App .
El proceso de inscripción del autenticador vincula la cuenta de Zimbra con una aplicación TOTP, tras lo cual Zimbra solicita un código para confirmar la configuración.
Paso 8: Pruebe un nuevo inicio de sesión en la consola de administración.
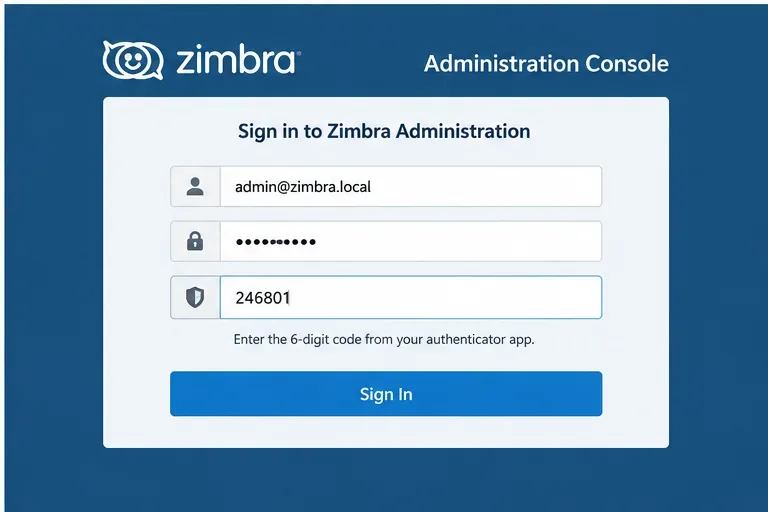
Cierre sesión en la consola de administración y el cliente web, y luego inicie una nueva sesión en la consola de administración. Ingrese el nombre de usuario y la contraseña del administrador. Un administrador registrado correctamente deberá completar el paso de verificación adicional. La guía del administrador de Zimbra indica que, una vez habilitada la autenticación de dos factores (2FA) para la cuenta de administrador, se requiere el código para iniciar sesión tanto en el cliente web como en la consola de administración.
No considere que el cambio esté completo hasta que esta prueba sea exitosa. Si solo con la contraseña aún se puede iniciar sesión, verifique nuevamente si modificó la cuenta o el COS previsto, si la cuenta completó la inscripción y si hereda el COS esperado. Si el inicio de sesión falla después de la etapa de contraseña, utilice su proceso de recuperación documentado en lugar de modificar repetidamente configuraciones irrelevantes.
La condición para que el sistema funcione correctamente es un nuevo inicio de sesión en la consola de administración que requiere el segundo factor de autenticación registrado después de la contraseña.
¿Debería habilitar o requerir la autenticación de dos factores (2FA)?
Configuración
Lo que hace
Cuando sea apropiado
Habilitar la autenticación de dos factores
Habilita la autenticación de dos factores (2FA) para la cuenta o el COS.
Programas piloto, implementación gradual, inscripción voluntaria antes de la aplicación de la normativa.
Requiere autenticación de dos pasos
Hace que el segundo factor sea obligatorio para el ámbito seleccionado.
Una vez que los administradores se hayan inscrito y se hayan probado los procedimientos de recuperación.
Aplicación de autenticación
Utiliza códigos de un solo uso basados en el tiempo.
Es conveniente que los administradores puedan mantener un método de autenticación específico.
Correo electrónico
Utiliza un correo electrónico de recuperación configurado como factor adicional.
Solo si su versión de Zimbra, la configuración del correo electrónico de recuperación y la política de seguridad lo permiten.
Códigos de acceso de la aplicación
Proporciona credenciales para clientes que no pueden realizar el proceso interactivo de autenticación de dos factores (2FA).
Compatibilidad con clientes heredados, con emisión y revocación controladas.
Qué comprobar si faltan las opciones de autenticación de dos factores (2FA).
Primero, verifique la versión y edición de Zimbra que está utilizando, en lugar de asumir que las capturas de pantalla de otra versión son válidas. Luego, compruebe si la autenticación de dos factores (2FA) está disponible para la cuenta a través de su configuración de COS o de nivel de cuenta, y si el administrador tiene los permisos necesarios. Zimbra también documenta las licencias y los derechos de las funciones en Daffodil, por lo que un entorno con funciones de seguridad faltantes debe verificarse con su licencia activada y la información de soporte oficial, en lugar de aplicar atributos a ciegas.
En la documentación antigua de la wiki de Zimbra también se indica que la autenticación de dos factores (2FA) se introdujo en la versión 8.7 y que los servidores de correo más antiguos no eran compatibles. Esto es relevante principalmente para entornos heredados o con versiones mixtas; para una implementación actual, siga la documentación que corresponda a la versión de Daffodil instalada.
Cómo saber que la configuración ha finalizado
El proceso habrá finalizado cuando se cumplan las cuatro condiciones: la cuenta o el COS previsto tenga habilitada la autenticación de dos factores (2FA); el administrador haya registrado un método permitido en el cliente web; los códigos de recuperación o los procedimientos de reserva aprobados estén documentados cuando corresponda; y no se pueda iniciar sesión en la consola de administración solo con la contraseña.
Si su objetivo es proteger únicamente a un administrador con altos privilegios, utilice la configuración a nivel de cuenta y pruebe dicha cuenta. Si su objetivo es la aplicación a nivel de toda la organización, valide primero un COS piloto y, a continuación, amplíe la política de forma gradual. La configuración básica es sencilla; lo que requiere atención es la secuencia de implementación, la recuperación y la compatibilidad con clientes que no pueden completar el flujo normal de autenticación de segundo factor.
Referencias oficiales
Guía del administrador de Zimbra Daffodil (v10) : acceso a la consola de administración, configuración de la autenticación de dos factores (2FA) de la cuenta/COS, inscripción de administradores, correo electrónico como 2FA e inicio de sesión con 2FA en la consola de administración.