Ubuntu Linux est construit à partir de la branche Debian Unstable et utilise les mêmes technologies sous-jacentes, telles que Apt, les packages DEB et d'autres composants de base. C'est ce qu'on appelle un « dérivé » de Debian Linux.
Bien qu'Ubuntu soit un dérivé de Debian, les utilisateurs de Debian ne peuvent pas utiliser les PPA très facilement. La raison? Les PPA sont une technologie unique à Ubuntu et nécessitent un logiciel spécialisé pour interagir avec Launchpad. De plus, étant donné qu'Ubuntu est basé sur Debian Unstable, la plupart des utilisateurs de Debian n'auront pas les packages à jour requis par les PPA.
Avant que nous commencions
dans ce guide, nous verrons comment ajouter des PPA Ubuntu à la main. C'est un processus fastidieux, mais c'est le moyen le plus sûr de s'y prendre, car il est important de comprendre comment les PPA fonctionnent sur le système, et que tous les PPA ne fonctionnent pas bien Debian. Si vous n'aimez pas la méthode manuelle, essayez d'utiliser la commande ci-dessous. Cela devrait vous permettre d'utiliser les commandes PPA, comme sur Ubuntu.
sudo apt install software-properties-common
Faire une sauvegarde des sources logicielles
L'activation des PPA sur Debian implique d'apporter des modifications au fichier sources à l'intérieur du /etc/apt/répertoire. Par conséquent, c'est une bonne idée de faire une sauvegarde de ce fichier. De cette façon, si des problèmes surviennent avec les PPA, ils peuvent facilement être annulés.
Pour faire une sauvegarde de vos sources logicielles dans Debian, commencez par faire une copie du sources.listfichier avec la commande cp . Gardez à l'esprit que cette commande doit être effectuée en tant que root avec la commande sudo .
sudo cp /etc/apt/sources.list /etc/apt/sources.list.bak
Sinon, si vous n'avez pas activé sudo, utilisez la commande su .
su - cp /etc/apt/sources.list /etc/apt/sources.list.bak
À tout moment, si quelque chose ne va pas et que vous devez restaurer la sauvegarde, procédez comme suit dans un terminal.
Étape 1 : supprimez le fichier de liste de sources rompu /etc/apt/à l'aide de la commande rm.
sudo rm /etc/apt/sources.list
ou
su - rm /etc/apt/sources.list
Étape 2 : faites une copie du fichier de sauvegarde et renommez-le comme sources.listavec la commande cp.
sudo cp /etc/apt/sources.list.back /etc/apt/sources.list
ou
su -
cp /etc/apt/sources.list.bak /etc/apt/sources.list
Étape 3 : Utilisez la commande apt update pour actualiser les sources du logiciel. Cette commande supprimera les PPA et restaurera les référentiels par défaut.
sudo apt mise à jour
Trouver des PPA pour Debian
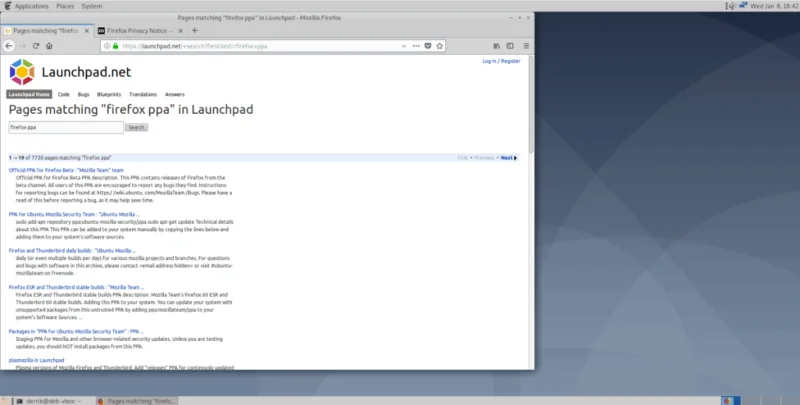
Il est préférable de trouver des PPA à ajouter à Debian avec le site Web Launchpad.net . La raison? Les moteurs de recherche comme Google ou Bing ou DuckDuckGo omettent souvent certains PPA, pour des raisons inconnues.
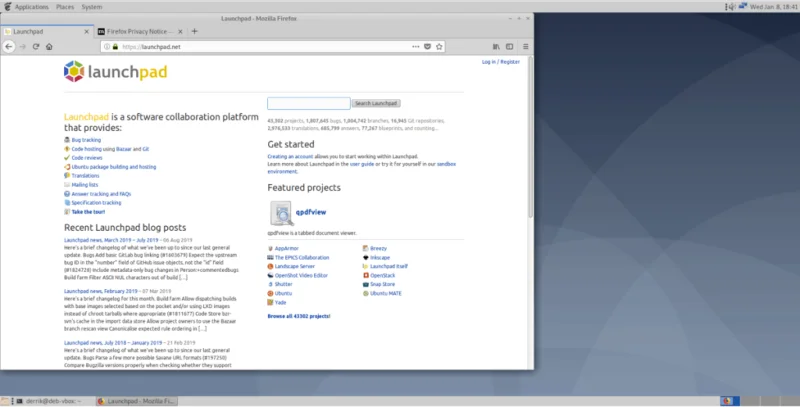
Si vous souhaitez trouver un nouveau PPA à utiliser sur votre PC Debian Linux, procédez comme suit. Par exemple, pour trouver un PPA pour la dernière version de Firefox, vous utiliserez le terme de recherche suivant.

firefox ppa
À partir de là, cliquez sur la page PPA avec la souris et vous serez redirigé vers la page PPA. À partir de là, vous verrez la description du PPA, suivie de « Ajout de ce PPA à votre système » et les instructions spécifiques à Ubuntu sur la façon de l'installer.
Ajouter le PPA à Debian
Maintenant que vous avez localisé un PPA à utiliser avec Debian, vous devrez ajouter le référentiel de logiciels au système. Suivez les instructions étape par étape pour savoir comment ajouter le PPA sur votre PC Debian.
Étape 1 : Sur la page PPA, localisez le texte vert qui dit « Détails techniques sur ce PPA ». Ensuite, cliquez dessus avec la souris pour le révéler. Ces détails sont les informations complètes du référentiel qui doivent être ajoutées au sources.listfichier.
Étape 2 : Lancez une fenêtre de terminal sur le bureau en appuyant sur Ctrl + Alt + T ou Ctrl + Maj + T sur le clavier. Ensuite, utilisez le terminal pour ouvrir le sources.listfichier dans l'éditeur de texte Nano.
sudo nano -w /etc/apt/sources.list
ou
su - nano -w /etc/apt/sources.list
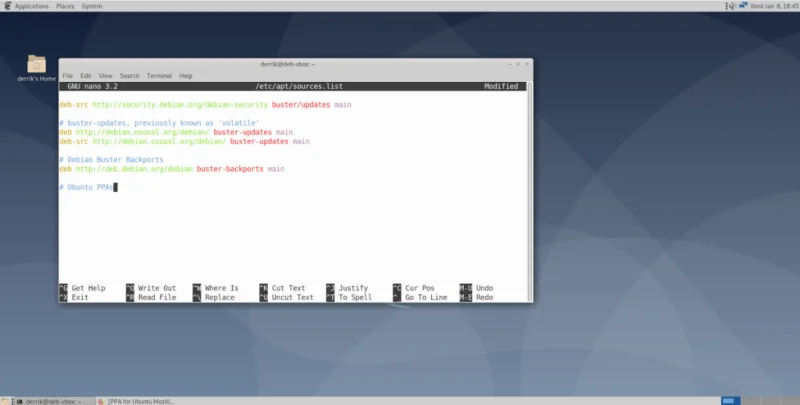
Étape 3 : Accédez au bas du sources.listfichier en appuyant sur la touche Flèche bas du clavier. Ensuite, écrivez le texte suivant.

# Ubuntu PPAs
Étape 4 : Prenez le code dans la section « Détails techniques » et copiez-le dans votre presse-papiers. Assurez-vous de tout copier.
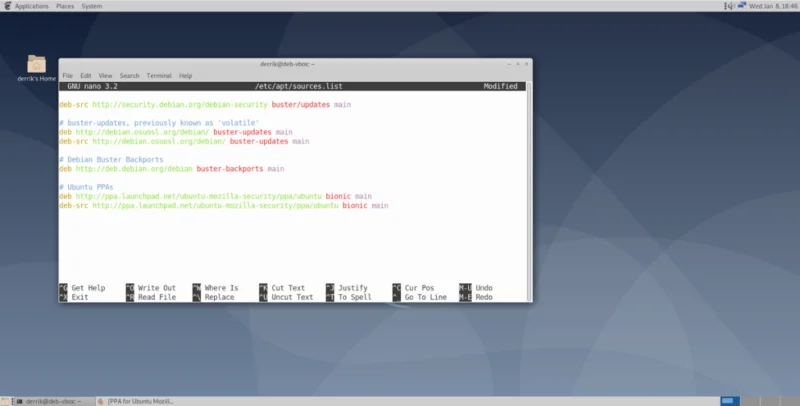
Étape 5 : Accédez à l'éditeur de texte Nano dans le terminal et appuyez sur Entrée pour créer une nouvelle ligne sous # Ubuntu PPA. Ensuite, appuyez sur Ctrl + Maj + V pour coller le code.
Étape 6 : Parcourez le code collé sous # Ubuntu PPAs, et localisez YOUR_UBUNTU_VERSION_HERE. Effacez-le et remplacez-le par " Bionic" si vous utilisez Debian 10 Buster. Ubuntu 18.04 Bionic Beaver et Debian 10 Buster sont très identiques dans les packages, donc les PPA définis sur Bionic ont généralement les meilleures chances de fonctionner.
Si vous avez plusieurs PPA à ajouter à Debian, veuillez les coller tous sous # Ubuntu PPAs. Cela vous aidera à savoir quels référentiels sont des PPA.
Remarque : le code ci-dessous est un exemple. Vos URL PPA seront différentes.

deb https://ppa.launchpad.net/ubuntu-mozilla-security/ppa/ubuntu bionic main
deb-src https://ppa.launchpad.net/ubuntu-mozilla-security/ppa/ubuntu bionic main
Étape 7 : Enregistrez les modifications apportées au fichier sources.list en appuyant sur Ctrl + O et quittez-le avec Ctrl + X .
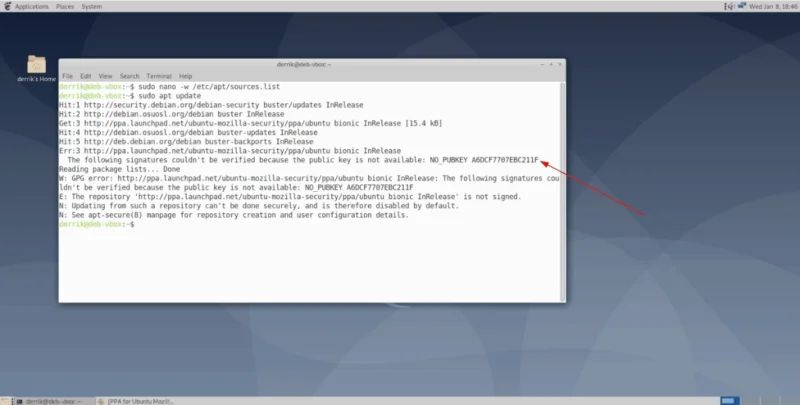
Étape 8 : exécutez la commande apt update . Une fois la commande exécutée, une erreur se produira. Cette erreur est « Les signatures suivantes n'ont pas pu être vérifiées car la clé publique n'est pas disponible : NO_PUBKEY. »
À l'aide de votre souris, mettez en surbrillance le numéro à côté de "NO_PUBKEY" et enregistrez-le dans le presse-papiers avec Ctrl + Shift + C .

Étape 9 : utilisez la commande de récupération de clé GPG pour corriger l'erreur « NO_PUBKEY » avec le PPA que vous avez ajouté au système. Assurez-vous de coller le numéro copié sur votre clavier après –recv-keys .
Pour coller le numéro de clé, appuyez sur Ctrl + Maj + V .
sudo apt-key adv --keyserver hkp://keyserver.ubuntu.com:80 --recv-keys YOUR-KEY-NUMBER-ICI
Étape 10 : réexécutez la commande apt update et assurez-vous qu'il n'y a pas d'erreurs. En supposant qu'il n'y ait pas d'erreurs, installez votre logiciel à partir du PPA.