Accueil
» LINUX
»
Comment installer Google Chrome sur Gooroom OS sans enfreindre les règles de sécurité
Comment installer Google Chrome sur Gooroom OS sans enfreindre les règles de sécurité
L'installation de Google Chrome sur Gooroom OS est techniquement similaire à son installation sur Debian, mais une question supplémentaire doit être posée au préalable : s'agit-il d'une installation Gooroom classique ou d'un poste de travail géré de manière centralisée et sécurisé ? Cette distinction est plus importante que la commande Chrome elle-même.
En octobre 2026, le projet Gooroom indique que sa version commune 4.x actuelle est la 4.5. Ses notes de version mentionnent une image ISO amd64, un noyau Linux 6.1, APT 2.6.1 et des paquets basés sur Debian 12. Le projet documente également la protection de l'intégrité des exécutables et la gestion centralisée comme options de sécurité. Il est important de noter que l'image ISO commune publique n'inclut pas par défaut les fonctionnalités de renforcement de la sécurité de Gooroom, bien que les organisations puissent les ajouter. Consultez la page de téléchargement officielle de Gooroom , les notes de version de Gooroom 4.5 et la présentation de la sécurité de Gooroom .
Ce guide utilise donc une approche respectueuse des politiques de gestion : vérifier d’abord la machine, installer uniquement le paquet Debian signé par Google si l’installation locale est autorisée, maintenir les protections Gooroom activées et s’arrêter si la politique de gestion bloque le paquet.
Illustration du bureau Gooroom OS. Le thème exact du bureau peut varier selon la version ou l'organisation.
Ce que vous devez savoir avant d'installer Chrome
APT est le gestionnaire de paquets utilisé par les systèmes de la famille Debian pour installer des logiciels et résoudre les dépendances. Un paquet .deb est le format de paquet logiciel utilisé par Debian et les distributions compatibles. Gooroom 4.5 intègre APT, et Google prend officiellement en charge Chrome sur Debian 10 64 bits et versions ultérieures ; ce format de paquet est donc parfaitement adapté à la base Gooroom 4.x actuelle.
Cela ne signifie pas automatiquement que vous êtes autorisé à l'installer. Gooroom a été conçu pour les environnements de travail sécurisés, et sa documentation officielle décrit une protection des exécutables qui vérifie les signatures et empêche l'exécution de programmes non autorisés. Il offre également une gestion centralisée des terminaux. Sur une machine appartenant à l'organisation, ces contrôles font partie intégrante de la conception de la sécurité et ne constituent pas une faille à contourner.
Action : avant de télécharger un logiciel sur un appareil professionnel, scolaire, gouvernemental, de défense ou tout autre appareil géré par votre organisation, vérifiez que les navigateurs tiers et les dépôts de paquets externes sont autorisés. Si votre organisation exige que les logiciels proviennent d’un dépôt interne ou d’un déploiement administrateur, privilégiez cette méthode.
Étape 1 : Confirmez votre version de Gooroom et l’architecture de votre processeur
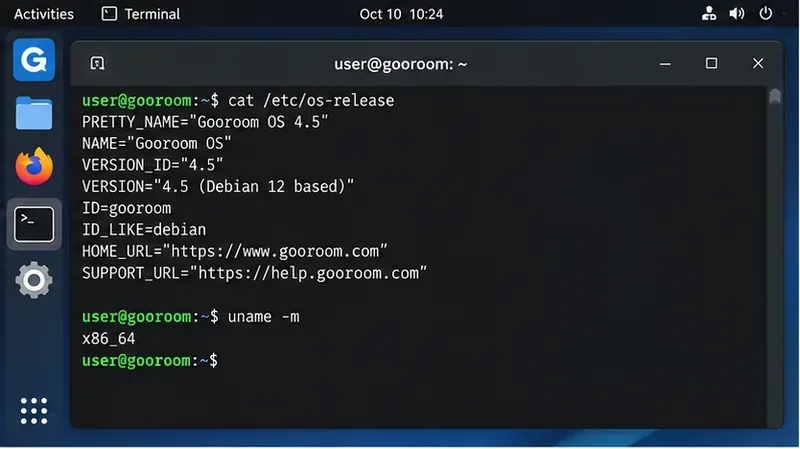
Ouvrez le Terminal et examinez le système d'exploitation et son architecture. Ces commandes permettent uniquement de lire les informations système :
cat /etc/os-release
uname -m
Sur l'image commune officielle de Gooroom 4.5, vous devriez vous trouver sur le chemin amd64/x86-64. Si uname -mvous rencontrez des problèmes x86_64, choisissez le paquet .deb 64 bits Debian/Ubuntu de Google. Ne présumez pas qu'une image ou un paquet conçu pour une autre architecture de processeur fonctionnera.
Utilisez le terminal pour confirmer la version de Gooroom installée et l'architecture du processeur avant de sélectionner un paquet Chrome.
On confond souvent « basé sur Debian » et « sûr et conforme aux politiques ». Compatibilité et autorisation sont deux choses différentes. Un paquet peut s'installer correctement tout en enfreignant la politique logicielle de l'organisation.
Étape 2 : Vérifier si le point de terminaison semble être géré
Il n'existe pas de commande unique permettant à l'utilisateur final de vérifier si un appareil Gooroom est géré ou non. Les organisations peuvent personnaliser Gooroom et les détails de déploiement de GPMS peuvent varier. Vous pouvez toutefois recueillir des indices sans rien modifier :
Ces commandes listent les paquets et services installés contenant le nom Gooroom. Leur résultat est purement informatif ; la présence ou l’absence d’un paquet particulier ne constitue pas une preuve définitive de son statut de gestion.
Action : si l’appareil est enregistré au sein d’une organisation ou si vous n’êtes pas certain que le logiciel soit autorisé, demandez à l’administrateur si Google Chrome est approuvé. Ne désactivez pas la protection des exécutables, le démarrage sécurisé, les agents de stratégie ou les services Gooroom dans le seul but de réussir l’installation.
Étape 3 : Téléchargez Chrome uniquement depuis Google.
Évitez de télécharger des versions repackagées de Chrome depuis des portails de logiciels, des sites miroirs aléatoires ou des scripts qui ajoutent des clés de signature inconnues. Sur un système où la sécurité est primordiale, il est essentiel de réduire le nombre de sources de confiance.
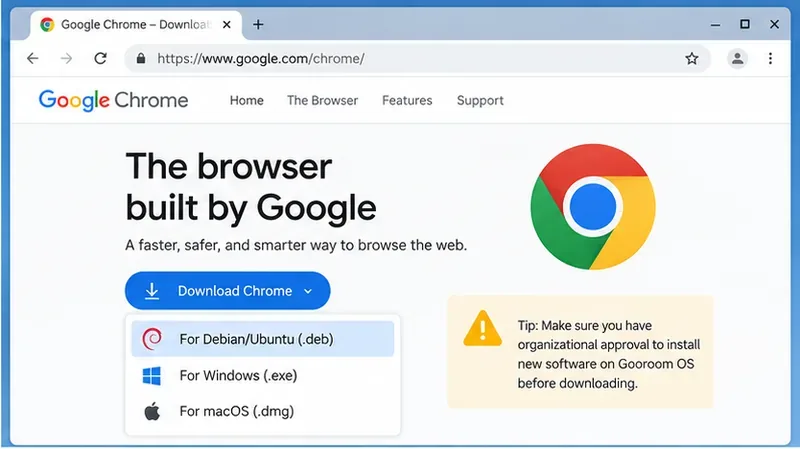
Choisissez le fichier .deb Debian/Ubuntu sur la page de téléchargement officielle de Chrome de Google.Google propose un paquet Debian/Ubuntu pour les systèmes Linux 64 bits compatibles.
Étape 4 : Installez le fichier .deb téléchargé avec APT
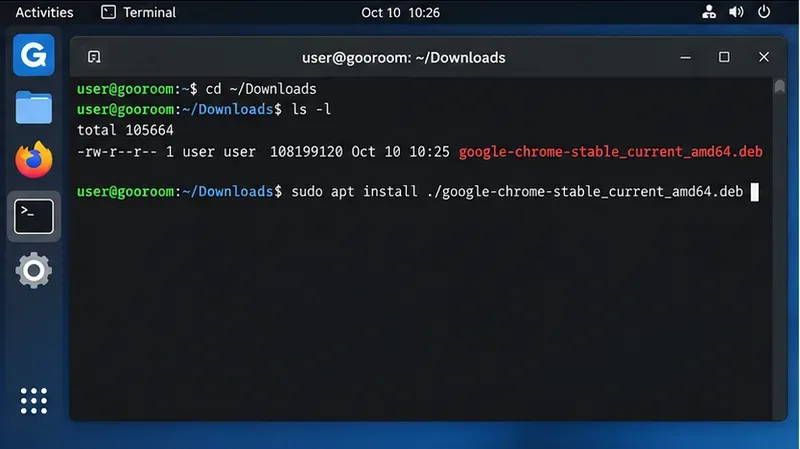
Pour une installation standard de Gooroom 4.5 amd64, le fichier téléchargé porte généralement un nom similaire à celui-cigoogle-chrome-stable_current_amd64.deb : . Vérifiez que le fichier est présent :
cd ~/Downloads
ls -lh google-chrome*.deb
Vérifiez que le package Chrome téléchargé se trouve bien dans votre dossier Téléchargements avant de l'installer.
Installez ensuite le fichier exact que vous avez téléchargé :
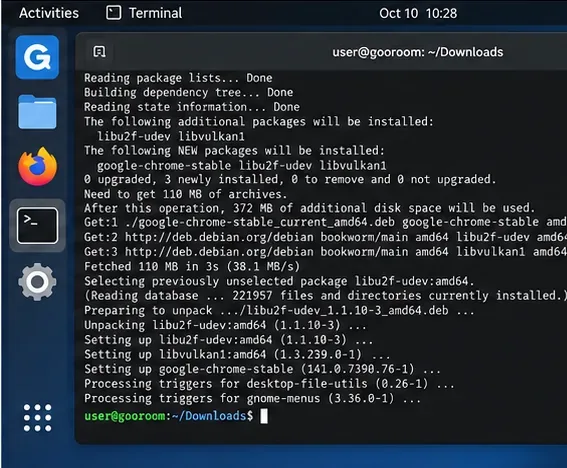
L'utilisation de cette commande apt install ./package.debpermet à APT de résoudre les dépendances à partir des dépôts configurés. Un mot de passe administrateur est requis. Veuillez lire le résumé de la transaction avant de l'accepter. Si APT signale que l'opération est bloquée par une politique de sécurité, une protection contre l'exécution ou des privilèges insuffisants, arrêtez-vous. Il s'agit d'une décision de sécurité à prendre avec l'administrateur, et non d'une raison de désactiver les contrôles de sécurité.
APT installe Chrome et résout les dépendances requises à partir des dépôts configurés du système.
Alternative à l'interface graphique, lorsque votre version fournit un installateur de paquets
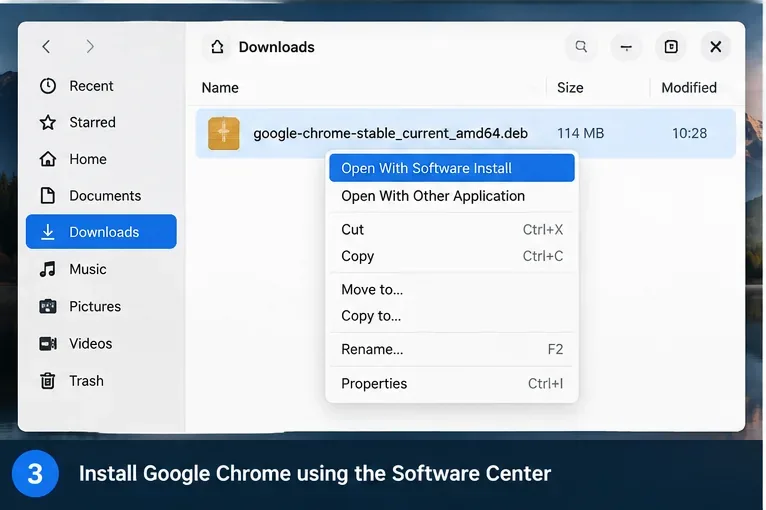
Certaines versions de Gooroom pour ordinateur peuvent associer les fichiers .deb à un programme d'installation graphique. Si c'est le cas pour votre version, l'ouverture du paquet téléchargé peut proposer une option d'installation et vous demander votre mot de passe administrateur. Les applications de bureau variant selon la version de Gooroom et la configuration de votre organisation, la méthode décrite ci-dessus (via le terminal) est la plus fiable.
Si votre version de Gooroom propose un installateur de paquets graphique, vous pouvez y ouvrir le fichier .deb téléchargé au lieu d'utiliser le terminal.
Étape 5 : Comprendre ce qui arrive aux mises à jour
Google indique que l'installation de Chrome sous Linux ajoute généralement le dépôt de logiciels Google afin que le gestionnaire de paquets puisse maintenir Chrome à jour. Google publie également les clés de signature Linux utilisées pour vérifier ses paquets. Vous pouvez consulter les informations officielles sur la page des dépôts de logiciels Google pour Linux .
Sur un ordinateur personnel non géré, cette solution est pratique car les correctifs de sécurité du navigateur sont distribués via les mises à jour de paquets classiques. En revanche, sur un terminal Gooroom soumis à une gestion stricte, un dépôt externe peut nécessiter une approbation. Certaines organisations dupliquent en interne les paquets approuvés ou déploient des versions corrigées via la gestion des terminaux.
Action : ne bloquez pas les mises à jour de Chrome pour éviter une restriction administrative. Si les dépôts externes sont interdits, demandez à l’administrateur de fournir Chrome via le canal logiciel officiel. Google documente les méthodes de gestion des mises à jour Linux, mais il s’agit de décisions de déploiement et non d’une solution de contournement pour les utilisateurs finaux. Consultez la documentation de Google sur la gestion des mises à jour Linux .
Étape 6 : Lancez Chrome et vérifiez l’état du navigateur et de la politique de sécurité.
Lancez Chrome depuis le menu des applications ou exécutez :
google-chrome
Vous pouvez vérifier la version installée avec :
google-chrome --version
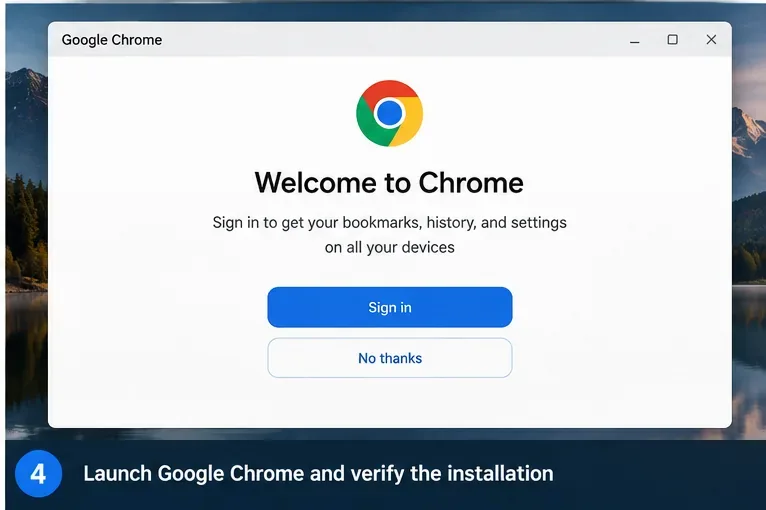
Lancez Chrome après l'installation et vérifiez que le navigateur s'ouvre normalement.
Pour les politiques d'entreprise spécifiques à Chrome, saisissez `/etc/chrome.gov/chrome` chrome://policydans la barre d'adresse. Sous Linux, les administrateurs peuvent également déployer des fichiers JSON de politique Chrome à des emplacements tels que `/etc/chrome.gov /chrome`. /etc/opt/chrome/policies/managedGoogle documente ce modèle dans son guide de gestion des politiques Chrome .
Ne confondez pas les politiques de Chrome avec celles de Gooroom OS. chrome://policyLes rapports de politique de navigateur connus de Chrome ne prouvent pas l'absence de protection des exécutables Gooroom, de règles GPMS, de contrôles réseau ou d'autres restrictions de points de terminaison.
Que faire en cas d'échec de l'installation ?
« Permission refusée » ou accès sudo inexistant
Votre compte n'est pas autorisé à installer des paquets système. Sur un poste de travail géré par l'organisation, ce comportement est normal. Veuillez demander à l'administrateur de déployer Chrome plutôt que d'essayer d'obtenir ou de contourner des privilèges élevés.
Le paquet s'installe, mais Chrome ne fonctionne pas.
Sur un déploiement Gooroom sécurisé, la protection des exécutables bloque les programmes non autorisés ou non approuvés. La documentation officielle de Gooroom décrit explicitement le blocage des programmes installés sans autorisation. Ne désactivez pas cette protection. Capturez le message d'erreur et transmettez-le à l'administrateur afin que le package puisse être approuvé selon la procédure habituelle de l'organisation.
APT signale une erreur de clé de signature ou de dépôt
Ne contournez pas la vérification de signature en marquant un dépôt non vérifié comme fiable. Assurez-vous d'abord qu'il s'agit bien du dépôt officiel de Google et comparez les informations de la clé de signature avec la documentation de Google. Les erreurs de signature de paquet constituent des signaux de sécurité et ne doivent pas être ignorées.
Vous avez installé Chrome avant de consulter la politique
Si l'ordinateur est géré et que Chrome n'a pas été approuvé, informez l'administrateur plutôt que de tenter de dissimuler la modification. Sur une machine non gérée, Chrome peut être désinstallé sudo apt remove google-chrome-stable. Sur une machine gérée, laissez le service informatique décider si la configuration du dépôt associé doit également être supprimée ou remplacée par un miroir interne.
Chrome ou Gooroom Browser : lequel utiliser ?
Gooroom intègre déjà un navigateur basé sur Chromium, conçu selon son modèle de sécurité. La présentation officielle de Gooroom décrit des processus de navigation distincts pour les navigateurs de confiance et ceux qui ne le sont pas, ainsi que des politiques de sécurité différenciées. Chrome peut rester nécessaire pour certaines applications web d'entreprise, le flux de travail d'un compte Google, une extension, une matrice de tests ou une exigence de support fournisseur, mais il ne remplace pas automatiquement le navigateur Gooroom.
Pour une installation Gooroom personnelle, l'utilisation de Chrome est principalement un choix de compatibilité. Dans le cadre d'un déploiement en environnement de travail géré, le choix du navigateur est également une décision d'architecture de sécurité. Si une application fonctionne avec le navigateur Gooroom, conserver le navigateur pris en charge par l'organisation simplifie généralement la maintenance et les politiques de sécurité. Si Chrome est requis, la solution la plus simple consiste en un déploiement approuvé par l'administrateur, avec une configuration centralisée des mises à jour et de la politique relative au navigateur.
Liste de vérification pour une installation sécurisée
Veuillez vérifier la version et l'architecture de Gooroom avant de télécharger un paquet.
Déterminez si le point de terminaison est géré de manière centralisée ou s'il bénéficie d'une sécurité renforcée.
Utilisez uniquement le paquet .deb officiel de Google pour Debian/Ubuntu.
Installez-le avec le gestionnaire de paquets habituel ; ne désactivez pas les fonctions de sécurité de Gooroom.
Vérifiez si la politique de votre organisation autorise l'ajout du dépôt de mises à jour de Google.
Vérifiez que Chrome démarre, reste à jour et reçoit toutes les politiques d'entreprise requises.
Si une politique bloque l'installation ou l'exécution, arrêtez-vous et utilisez la méthode de déploiement approuvée par l'administrateur.
La règle la plus sûre est simple : considérez un blocage de stratégie Gooroom comme une instruction, et non comme un obstacle. Sur un système Gooroom 4.5 non géré, l’installation du paquet .deb officiel de Google avec APT est simple. Sur un terminal géré, l’installation correcte est celle que votre organisation peut approuver, mettre à jour, auditer et prendre en charge.