Accueil
» LA TOILE
»
Avis sur ZeroSSL : Gestion abordable des certificats SSL et API REST
Avis sur ZeroSSL : Gestion abordable des certificats SSL et API REST
ZeroSSL est un service d'autorité de certification avec validation de domaine (DV) conçu pour ceux qui recherchent plus qu'un simple émetteur de certificats. Il combine des certificats SSL/TLS gratuits de 90 jours avec une console d'administration web, des outils de validation de domaine, l'automatisation ACME, des fonctionnalités de surveillance et une API REST pour la gestion des certificats. Pour les développeurs et les petites équipes, son principal atout réside dans la possibilité de combiner gestion manuelle et automatisation au sein d'un même service.
La version précédente de cette évaluation est désormais obsolète. ZeroSSL fait maintenant partie de HID Global Corporation, elle-même filiale d'ASSA ABLOY, et la durée de ses certificats, ses offres, sa documentation API et ses options d'automatisation ont évolué. Le résumé ci-dessous reflète la documentation officielle et les tarifs actuels de ZeroSSL.
Ce que ZeroSSL offre
ZeroSSL délivre des certificats DV ; elle ne propose pas de certificats à validation d'organisation (OV) ni à validation étendue (EV). Ses options actuelles incluent des certificats valables 90 jours et une couverture annuelle, ainsi que des options pour un seul domaine, plusieurs domaines et avec caractères génériques. ZeroSSL détaille les types de certificats disponibles dans son guide officiel .
Certificats de 90 jours : disponibles dans le forfait gratuit, avec l’automatisation ACME également disponible pour une émission gratuite de 90 jours.
Certificats annuels : la couverture annuelle est désormais assurée par plusieurs émissions. Suite aux modifications de validité prévues pour le secteur en 2026, ZeroSSL indique que les certificats doivent être renouvelés au plus tard le 199e jour, au lieu d’être émis une seule fois pour une année complète.
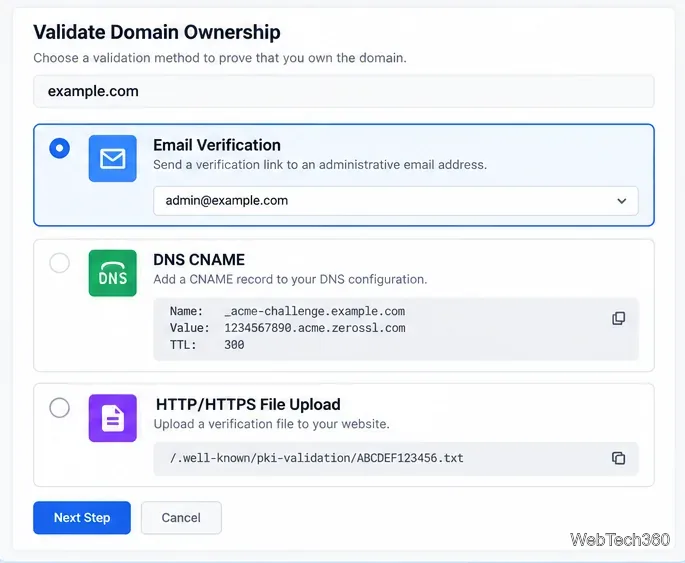
Options de validation : la validation par e-mail, par DNS CNAME et par fichier HTTP/HTTPS est prise en charge, et ZeroSSL peut générer automatiquement une CSR dans le flux de travail Web.
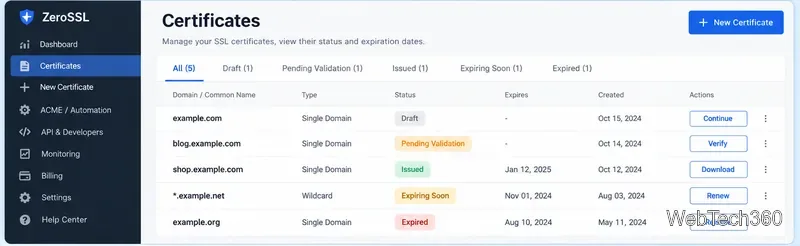
Gestion : le tableau de bord permet de suivre l'état des certificats, leur expiration, leur validation, leur renouvellement et les téléchargements.
Automatisation : les développeurs peuvent utiliser ACME ou l’API REST ZeroSSL selon qu’ils aient besoin d’un renouvellement automatique standard ou d’une logique de cycle de vie de certificat personnalisée.
La gestion des certificats s'articule autour de leur statut, de leur expiration, de leur renouvellement et des actions de téléchargement.
Création de certificats et validation de domaine
La procédure en ligne est simple : saisissez le ou les domaines, choisissez le type de certificat, fournissez ou générez une CSR, puis prouvez que vous contrôlez le domaine. La documentation de validation de ZeroSSL indique que la vérification par e-mail, la validation DNS CNAME et le téléchargement de fichiers HTTP sont les principales options.
La validation par e-mail est pratique lorsqu'une boîte mail administrative approuvée est disponible. La validation DNS CNAME est souvent préférable pour les équipes d'infrastructure car elle ne nécessite pas le placement d'un fichier sur le serveur web. La validation par fichier HTTP/HTTPS requiert le placement du fichier de validation ZeroSSL à l'emplacement spécifié. Après leur émission, les certificats peuvent être téléchargés dans des formats adaptés à l'installation sur le serveur. Les instructions de téléchargement de ZeroSSL recommandent également de protéger soigneusement toute clé privée téléchargée.
ZeroSSL prend en charge plusieurs méthodes de validation du contrôle de domaine, notamment l'e-mail, le CNAME et le téléchargement de fichiers.
Avis sur l'API REST ZeroSSL
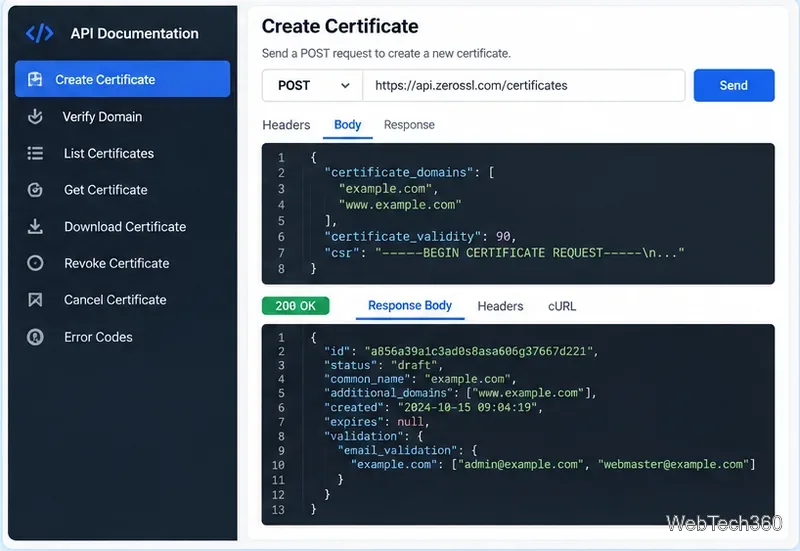
L'API REST est la partie la plus utile de ZeroSSL pour les équipes qui ont besoin de gérer les certificats au sein d'une application, d'un pipeline de déploiement ou d'un plan de contrôle interne. L'API utilise https://api.zerossl.comet authentifie les requêtes . La documentation développeuraccess_key actuelle couvre la création, la vérification, l'affichage, la récupération, le téléchargement, la révocation et l'annulation des certificats, la validation des CSR, les opérations sur les certificats d'autorité de certification et les codes d'erreur.
Tâche
Fonctionnement typique d'une API
Liste des certificats
GET /certificatesavec des filtres de statut, de type, de recherche et de pagination
Obtenir un certificat
GET /certificates/{id}
Créer un certificat
POST /certificates
Annuler un projet ou un certificat en attente
POST /certificates/{id}/cancel
Télécharger un certificat émis
GET /certificates/{id}/download/{method}
Le point de terminaison de téléchargement prend actuellement en charge les réponses ZIP, JSON, PEM, chain et XML ; les anciens returnformats sont obsolètes. Les opérations sur les listes prennent également en charge la pagination et les filtres spéciaux expiring_soon. Les réponses d'erreur sont structurées au format JSON avec un code numérique et un type texte, ce qui facilite leur traitement par programmation.
Étant donné que la clé d'accès est une information d'identification, ne la publiez pas dans des dépôts publics, des captures d'écran ni dans le code côté client.
L'API REST est conçue pour la création programmatique de certificats, les vérifications d'état, la validation et les téléchargements.
Automatisation ACME versus API REST
Pour le renouvellement standard des certificats de serveur, ACME est généralement la solution la plus simple . La documentation ACME de ZeroSSL détaille le point de terminaison https://acme.zerossl.com/v2/DV90et utilise les identifiants de liaison de compte externe (EAB). Ce service est compatible avec les clients ACME tels que acme.sh, win-acme, Caddy/CertMagic, Certbot, etc.
ZeroSSL indique que les certificats ACME de 90 jours sont gratuits et peuvent inclure des certificats multi-domaines et des certificats génériques. Utilisez plutôt l'API REST lorsque vous avez besoin d'un inventaire au niveau de l'application, de flux de validation personnalisés, de rapports ou d'une orchestration du cycle de vie plus poussée que celle offerte par l'émission et le renouvellement ACME classiques.
Prix et limitations actuelles
Le 22 octobre 2026, la page de tarification publique de ZeroSSL affichait une offre gratuite et quatre formules payantes : Basic, Premium, Business et Platinum. L’offre gratuite comprenait trois certificats de 90 jours. Les formules payantes offraient davantage de certificats, un nombre annuel de certificats plus élevé, une capacité accrue pour les certificats génériques, un support technique plus complet et des fonctionnalités supplémentaires. Les prix et les quotas étant susceptibles d’évoluer, il était recommandé de consulter la page de tarification en vigueur avant de souscrire un abonnement.
La principale limitation est que ZeroSSL est un service exclusivement DV . De plus, la mention « Annuel » ne signifie plus qu'un certificat reste valide pendant 365 jours : les réglementations actuelles du secteur exigent un renouvellement durant cette période. Les équipes doivent donc considérer l'automatisation et la surveillance des expirations comme essentielles, et non optionnelles.
Verdict
ZeroSSL est idéal si vous recherchez un tableau de bord convivial pour les interventions manuelles ponctuelles, tout en ayant besoin d'une automatisation simple via ACME ou l'API REST. La version gratuite convient aux petits déploiements, tandis que les abonnements payants sont plus pertinents lorsque le nombre de certificats, la couverture annuelle, le support ou la gestion centralisée augmentent. Pour la plupart des systèmes de production, la configuration optimale de ZeroSSL consiste à automatiser les renouvellements avec ACME et à réserver l'API REST aux flux de travail nécessitant une orchestration personnalisée.