Accueil
» LINUX
»
5 outils de chiffrement Linux incontournables pour une meilleure sécurité des données
5 outils de chiffrement Linux incontournables pour une meilleure sécurité des données
Pour chiffrer des données sous Linux, le meilleur outil dépend des données à protéger. Actuellement, les solutions les plus performantes pour la plupart des utilisateurs sont VeraCrypt pour les volumes chiffrés portables, cryptsetup avec LUKS pour les disques et partitions Linux, Cryptomator pour les dossiers synchronisés avec le cloud, gocryptfs pour les répertoires chiffrés légers et GnuPG pour les fichiers et messages individuels. Ces options sont mieux maintenues et plus pratiques que les anciennes solutions recommandées comme CipherShed ou GNOME EncFS Manager.
Une distinction importante : un VPN chiffre le trafic réseau, tandis que les outils ci-dessous protègent les données stockées. Un VPN ne remplace pas le chiffrement des disques ou des fichiers.
Comparaison rapide des meilleurs outils de chiffrement Linux
Interface graphique et interface de ligne de commande
cryptsetup + LUKS
Disques Linux, partitions et chiffrement complet du disque
CLI
Cryptomator
Dossiers chiffrés stockés dans Dropbox, Nextcloud, OneDrive ou des services similaires
Interface graphique
gocryptfs
Répertoires chiffrés rapides et flux de travail de synchronisation cloud
CLI
GnuPG
Chiffrer ou signer des fichiers et des messages individuels
Interface de ligne de commande (CLI), avec interfaces optionnelles
1. VeraCrypt : idéal pour les conteneurs chiffrés et les disques amovibles
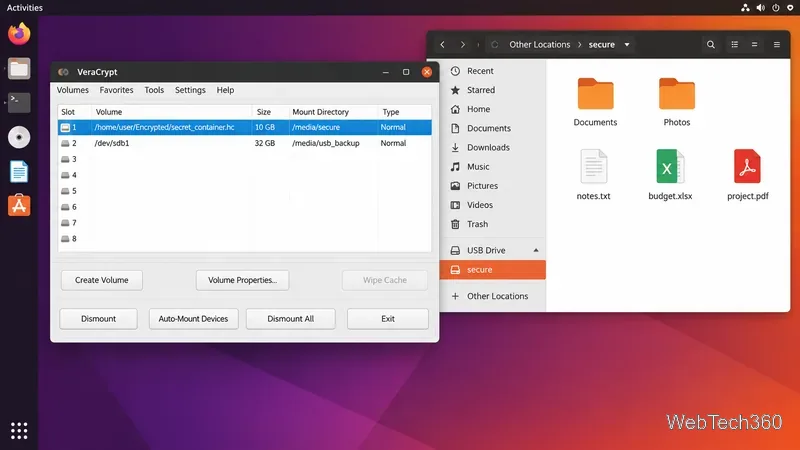
VeraCrypt est un excellent choix si vous souhaitez un conteneur chiffré fonctionnant comme un disque virtuel, ou si vous devez protéger une clé USB ou une partition non système. Sa documentation prend en charge les volumes hébergés sur des fichiers, ainsi que les volumes hébergés sur des partitions et des périphériques, et le projet propose des versions Linux pour les architectures x86-64 et ARM64.
VeraCrypt est particulièrement utile pour transférer des données chiffrées entre Linux, Windows et macOS. La page de téléchargement officielle propose actuellement une AppImage, des installateurs Linux génériques et des paquets Debian. Privilégiez les téléchargements officiels de VeraCrypt plutôt que les sites tiers, car les outils de sécurité doivent être maintenus à jour.
Une fois déverrouillé, un volume chiffré monté est accessible comme un dossier normal.
2. cryptsetup avec LUKS : idéal pour le chiffrement natif des disques Linux
Si votre objectif est de chiffrer un disque Linux, un SSD, une partition ou un périphérique de stockage par blocs, cryptsetup avec LUKS est la solution standard pour Linux. Le projet cryptsetup décrit LUKS comme un format de volume chiffré géré avec métadonnées et plusieurs emplacements de clés ; par défaut, cryptsetup utilise LUKS2 lors de la création de nouveaux volumes LUKS.
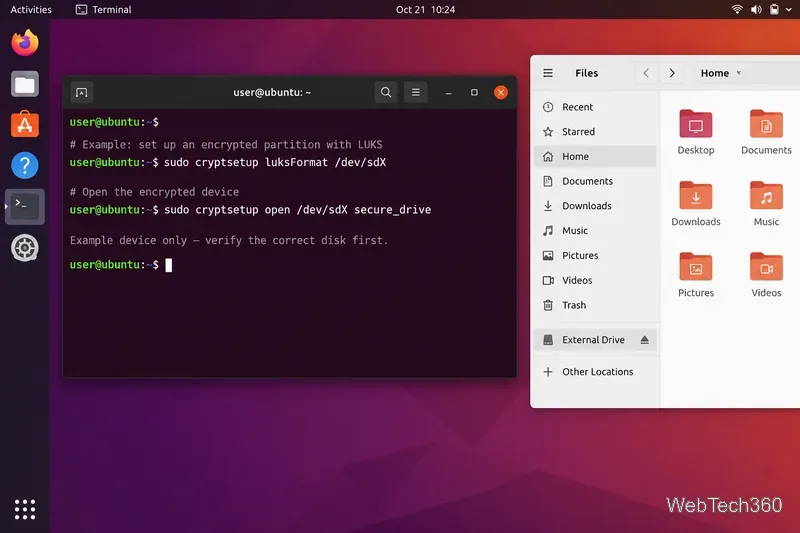
Cet outil est puissant, mais il convient de l'utiliser avec précaution. Des commandes telles que cryptsetup luksFormatl'initialisation d'un périphérique peuvent effacer des données si vous sélectionnez le mauvais disque. Sauvegardez d'abord vos fichiers importants, vérifiez soigneusement les noms des périphériques et conservez une copie de l'en-tête LUKS des volumes chiffrés importants. Consultez le manuel officiel de cryptsetup et la FAQ de cryptsetup avant de modifier les partitions.
cryptsetup est conçu pour les périphériques de stockage par blocs chiffrés ; vérifiez toujours le périphérique cible avant le formatage.
3. Cryptomator : idéal pour les dossiers cloud chiffrés
Cryptomator est l'option la plus accessible pour ceux qui recherchent une application graphique. Elle crée des coffres-forts chiffrés que vous pouvez placer dans un dossier synchronisé avec le cloud, tout en affichant les fichiers non chiffrés via une interface système classique. Sa documentation indique que les noms de fichiers et l'arborescence des répertoires sont chiffrés, conformément au format du coffre-fort.
4. gocryptfs : le meilleur système de fichiers chiffré léger pour Linux
gocryptfs est un système de fichiers superposé chiffré, conçu spécifiquement pour Linux. Le texte chiffré est stocké dans un répertoire, et une vue déchiffrée est montée ailleurs. Cette approche est idéale pour stocker des fichiers chiffrés dans un dossier cloud synchronisé sans chiffrer l'intégralité du disque.
Le guide de démarrage rapide du projet propose des paquets pour Debian/Ubuntu et Fedora, ainsi que des binaires précompilés. Il recommande également de conserver le répertoire chiffré dans votre dossier de synchronisation cloud et le point de montage en clair à l'extérieur. Commencez par le guide de démarrage rapide officiel de gocryptfs . Comme pour tout système de chiffrement, sauvegardez vos données et votre matériel de récupération.
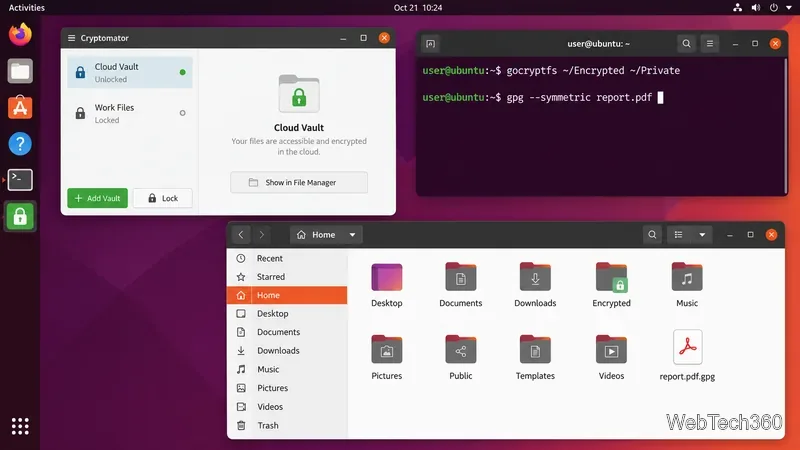
Différents outils de chiffrement peuvent coexister : un coffre-fort graphique pour le stockage cloud et des outils en ligne de commande pour les dossiers ou les fichiers individuels.
5. GnuPG : idéal pour les fichiers individuels, les messages et les signatures
GnuPG, qui implémente OpenPGP, demeure l'un des outils de sécurité en ligne de commande les plus utiles sous Linux. Il permet de chiffrer des fichiers à l'aide de la clé publique du destinataire, d'effectuer un chiffrement symétrique avec une phrase de passe et de créer ou de vérifier des signatures numériques. De ce fait, il est plus adapté au chiffrement de documents, d'archives, de flux de travail de messagerie et à la vérification de logiciels qu'au chiffrement complet de disques.
Quel outil de chiffrement Linux devez-vous installer ?
Choisissez votre solution en fonction des données à protéger. Utilisez VeraCrypt pour les conteneurs chiffrés portables, LUKS pour les disques et partitions Linux, Cryptomator pour une gestion simplifiée des coffres-forts dans le cloud, gocryptfs pour des répertoires chiffrés performants et GnuPG pour les fichiers individuels et les signatures. Pour les données importantes, conservez des sauvegardes distinctes : le chiffrement protège la confidentialité, mais ne permet pas de récupérer les fichiers perdus suite à une panne matérielle, une suppression accidentelle ou un oubli de la clé de chiffrement.