Accueil
» LINUX
»
Comment chiffrer une clé USB sous Linux avec VeraCrypt
Comment chiffrer une clé USB sous Linux avec VeraCrypt
Sous Linux, vous pouvez chiffrer une clé USB avec VeraCrypt en créant un volume VeraCrypt hébergé sur la clé ou sur l'une de ses partitions. La procédure est simple, mais irréversible : la clé ou la partition sélectionnée est formatée et les fichiers qui y sont stockés sont effacés.
Important : Sauvegardez vos données avant de continuer. Il n’est pas nécessaire de supprimer manuellement chaque partition au préalable, mais assurez-vous de sélectionner le bon périphérique USB dans VeraCrypt. Ce guide suppose que vous créez un nouveau volume chiffré plutôt que de conserver les données existantes.
Avant de chiffrer la clé USB
Installez VeraCrypt depuis la page de téléchargement officielle . Le projet propose actuellement la version stable 1.26.29 et fournit des AppImages Linux, des installateurs génériques, des paquets Debian/Ubuntu, des paquets RPM et des versions ARM64. Utiliser la page de téléchargement officielle vous permet également d'éviter les liens obsolètes et de vérifier les signatures ou sommes de contrôle publiées.
Avant d'ouvrir l'assistant, connectez la clé USB et identifiez-la. Sous Linux, une commande comme ` lsblk -o NAME,SIZE,FSTYPE,MODEL,MOUNTPOINTSls` permet de comparer le chemin d'accès, la capacité, le modèle et les partitions montées. Ne vous fiez pas /dev/sdbuniquement au nom du périphérique, car celui-ci peut changer entre deux redémarrages ou lorsque d'autres disques sont connectés.
Chiffrez la clé USB avec VeraCrypt
1. Ouvrez VeraCrypt et lancez l'assistant de volume.
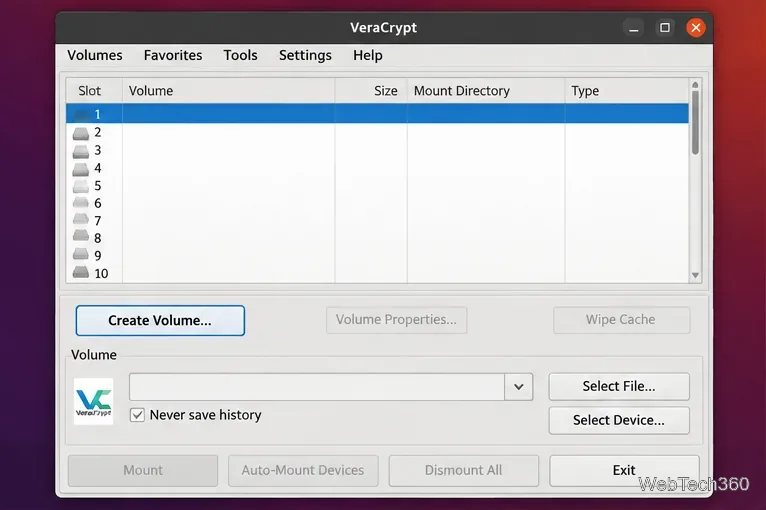
Lancez VeraCrypt et cliquez sur Créer un volume . VeraCrypt prend en charge les conteneurs hébergés sur des fichiers et les volumes hébergés sur des partitions/périphériques ; pour une clé USB chiffrée, il vous faut cette dernière option.
Commencez par la fenêtre principale de VeraCrypt et ouvrez l'assistant de création de volume.
2. Choisissez l'option de partition ou de lecteur
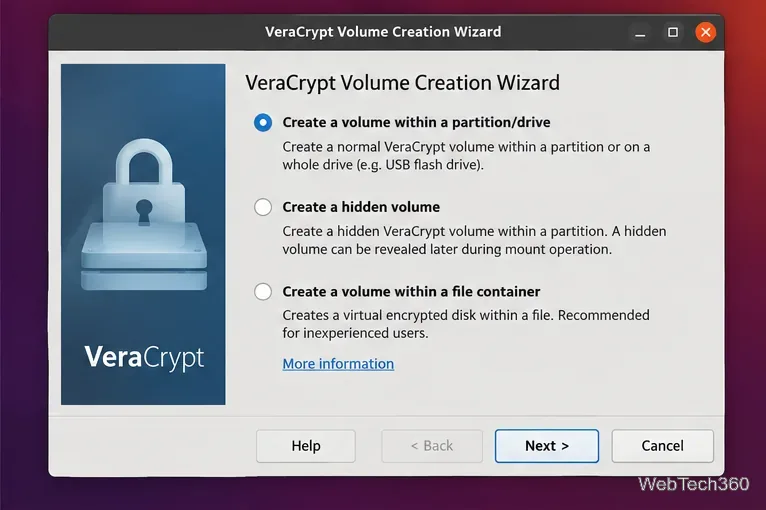
Sélectionnez l'option permettant de créer un volume au sein d'une partition ou d'un lecteur. La formulation peut varier selon la plateforme ou la version ; la documentation VeraCrypt parle de volume hébergé sur le périphérique . Cliquez sur Suivant .
Choisissez l'option hébergée sur l'appareil plutôt qu'un conteneur de fichiers.
3. Créez un volume VeraCrypt standard
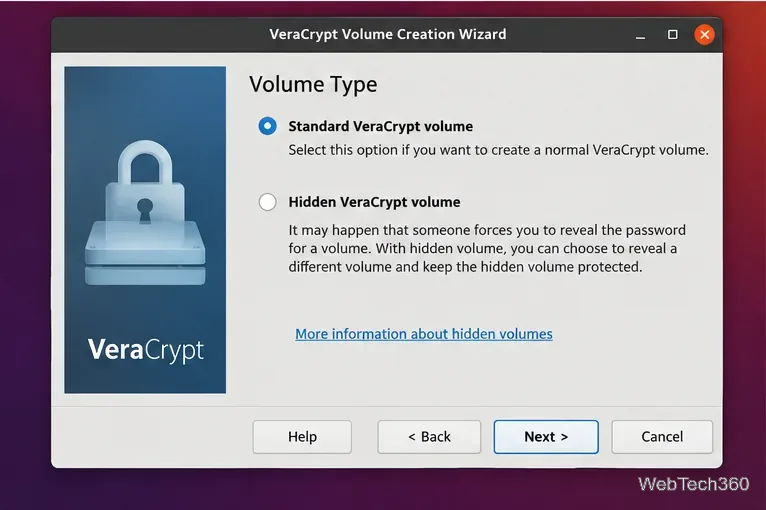
Choisissez le volume VeraCrypt standard, sauf si vous avez spécifiquement besoin d'un volume caché et que vous comprenez ses exigences supplémentaires. Pour une clé USB chiffrée classique, l'option standard est la plus simple.
Un volume standard est le choix habituel pour une clé USB cryptée.
4. Sélectionnez le périphérique USB approprié
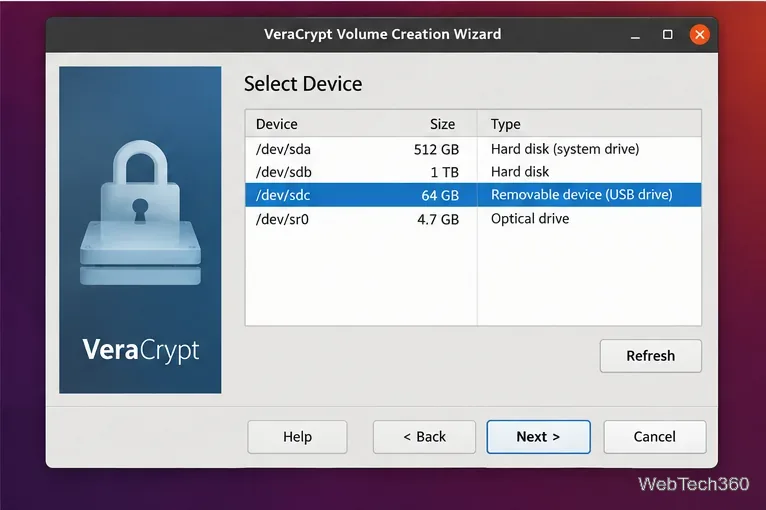
Cliquez sur « Sélectionner un périphérique » , puis choisissez le périphérique USB ou la partition souhaitée. Assurez-vous que sa taille et son identité correspondent à celles affichées lsblk. Vérifiez attentivement cet écran : formater une entrée incorrecte peut entraîner la perte de données sur un autre disque.
Avant de continuer, veuillez vérifier le périphérique USB en indiquant son chemin d'accès et sa capacité.
5. Examinez les options de chiffrement
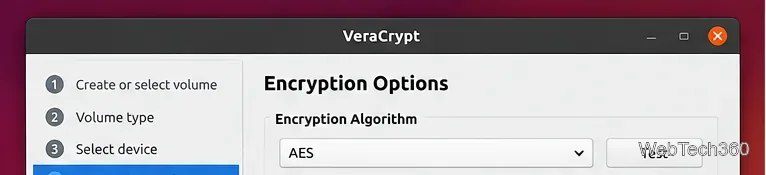
Pour la plupart des utilisateurs, conserver les paramètres de chiffrement par défaut de VeraCrypt est suffisant. Le programme prend en charge plusieurs algorithmes de chiffrement, et les versions plus récentes offrent également des options supplémentaires de dérivation de clés pour les volumes non système. Ne modifiez ces paramètres que si vous avez une exigence particulière de compatibilité ou de politique de sécurité. La documentation officielle de création de volumes explique les options disponibles.
Vérifiez les paramètres de chiffrement et conservez les valeurs par défaut, sauf si vous avez une raison particulière de les modifier.
6. Définissez un mot de passe de volume robuste
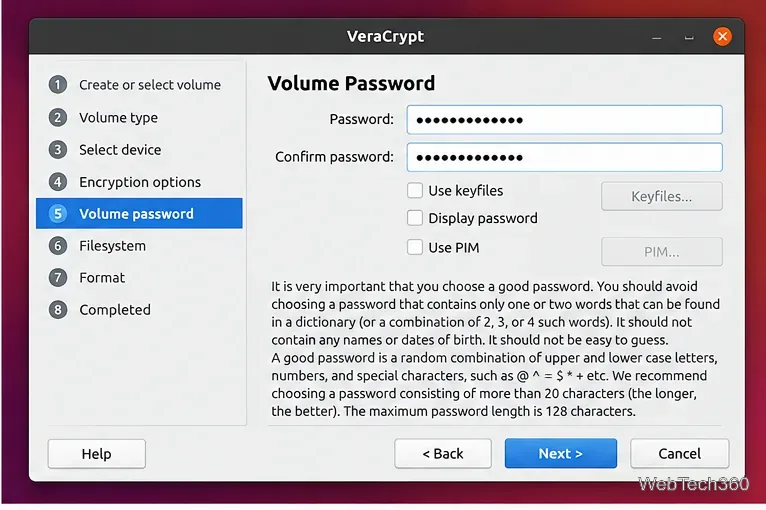
Saisissez un mot de passe long et unique, puis confirmez-le. N’utilisez pas un mot de passe de connexion ou un mot de passe facile à deviner. Si vous ne pouvez pas vous en souvenir avec certitude, conservez-le en lieu sûr ; sans les identifiants corrects, les données chiffrées seront pratiquement irrécupérables.
Créez et confirmez un mot de passe fort pour le volume USB chiffré.
7. Choisissez le système de fichiers et formatez le volume.
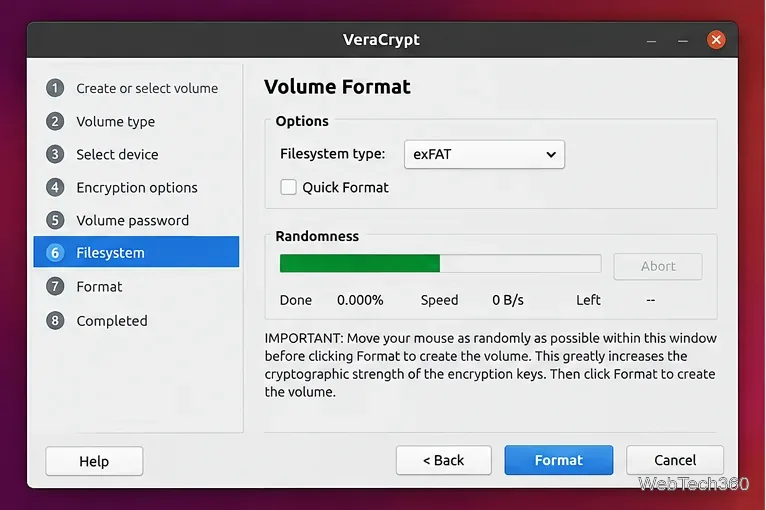
Choisissez un système de fichiers en fonction de l'utilisation prévue de la clé USB. exFAT est un choix pratique si la clé doit être utilisée sous Linux, Windows et macOS. Pour une utilisation exclusivement sous Linux, ext4 est un choix courant. La version Linux de VeraCrypt permet de créer des volumes FAT, ext2, ext3, ext4, NTFS, exFAT et Btrfs si le formateur système requis est disponible. Le système FAT est moins adapté si vous avez besoin de fichiers individuels de plus de 4 Gio.
En cas de doute concernant le formatage rapide , laissez cette option décochée ; la documentation de VeraCrypt recommande le formatage standard en cas de doute. Déplacez le curseur dans l'assistant lorsque vous y êtes invité pour ajouter de l'aléatoire, puis cliquez sur Formater . La durée de création dépend de la capacité du disque et de l'activation ou non du formatage rapide.
Sélectionnez le système de fichiers, désactivez le formatage rapide en cas de doute, et créez le volume chiffré.
8. Montez la clé USB chiffrée lorsque vous en avez besoin.
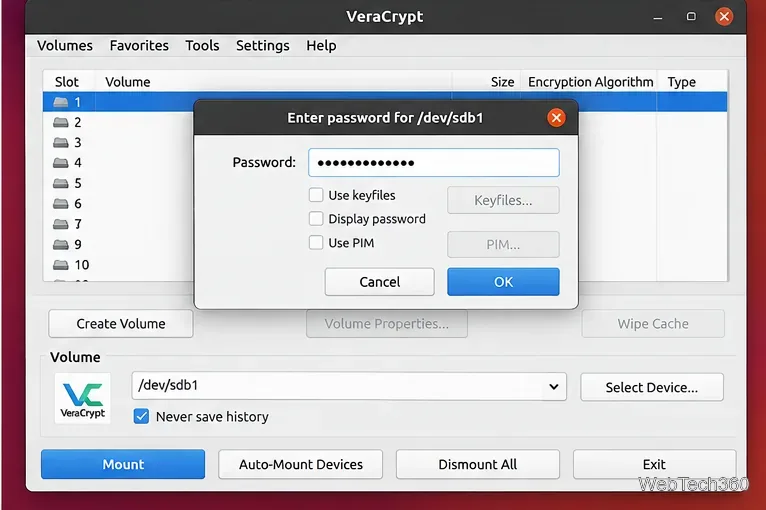
Une fois le volume créé, retournez dans VeraCrypt. Utilisez « Sélectionner un périphérique » pour choisir le volume USB chiffré, sélectionnez un emplacement disponible et cliquez sur « Monter ». Vous pouvez également utiliser l’option « Montage automatique des périphériques » . Saisissez le mot de passe du volume lorsque vous y êtes invité. Le guide de montage officiel décrit les options de montage disponibles.
Montez la clé USB chiffrée via VeraCrypt et saisissez le mot de passe du volume.
Utilisez la clé USB cryptée en toute sécurité
Démontez le volume VeraCrypt avant de débrancher le disque. Terminez d'abord les transferts de fichiers, démontez-le dans VeraCrypt, puis retirez le périphérique USB de Linux en toute sécurité.
Ne reformatez pas la partition chiffrée lorsqu'elle est démontée. VeraCrypt avertit que le formatage d'un volume hébergé sur le périphérique en dehors de son état monté détruit le volume VeraCrypt.
Conservez une copie de sauvegarde distincte de vos fichiers importants. Le chiffrement protège la confidentialité ; il ne protège pas contre les pannes de clé USB, les suppressions accidentelles ou les dommages physiques.
Utilisez VeraCrypt sur les autres ordinateurs qui doivent y accéder. Les volumes VeraCrypt sont multiplateformes, mais le système de fichiers à l'intérieur du volume chiffré doit également être pris en charge par le système d'exploitation.
Pour les flux de travail en ligne de commande sous Linux, VeraCrypt propose également une interface texte, incluant la création interactive de volumes veracrypt -t -c. Consultez la documentation officielle en ligne de commande pour Linux et macOS afin de connaître les options prises en charge et les consignes de sécurité.