Accueil
» LINUX
»
Comment configurer en toute sécurité les paramètres d'isolation du navigateur de Gooroom OS
Comment configurer en toute sécurité les paramètres d'isolation du navigateur de Gooroom OS
L'isolation du navigateur Gooroom OS se configure différemment d'une simple option de confidentialité comme la suppression de l'historique ou l'ouverture d'une fenêtre de navigation privée. La documentation produit de Gooroom décrit un navigateur Gooroom basé sur Chromium capable d'appliquer différentes autorisations utilisateur selon le site de destination, de bloquer certaines URL et les sites malveillants, et de supprimer les données utilisateur à la fermeture du navigateur. Elle décrit également la gestion centralisée des politiques via le système de gestion de la plateforme Gooroom (GPMS). Les menus et les champs de politique varient selon la version et le déploiement, et la documentation publique consultée pour ce guide ne fournit pas de procédure d'installation détaillée, universelle et à jour.
Pour cette raison, suivez la procédure de configuration sécurisée suivante : identifiez le navigateur installé et son administrateur, définissez les règles du site, faites-les appliquer par l’administrateur autorisé via la méthode de gestion prévue, et vérifiez les droits d’accès des utilisateurs. Ne présumez pas qu’un paramètre Chrome ou un menu d’une autre version de Gooroom s’applique à votre installation.
Que signifie l'isolation du navigateur dans Gooroom ?
L'isolation du navigateur sépare les activités web et les autorisations afin que le contenu d'un contexte de navigation ait moins d'impact sur un autre contexte ou sur l'appareil. Dans la documentation Gooroom, ce modèle est associé à la sécurité du navigateur Gooroom et aux différentes politiques applicables aux sites de confiance et aux sites non fiables. Un site de confiance est un site explicitement autorisé par une organisation pour un usage professionnel précis ; un site non fiable est soumis à une politique plus restrictive. Ces étiquettes et les autorisations qui en découlent doivent être définies par votre organisation, et non déduites de l'apparence d'un site web.
Cela diffère de l'isolation de site , une architecture de sécurité Chromium qui place le contenu du site dans des processus distincts. Google documente cette fonctionnalité au niveau du navigateur pour Chrome géré, mais cela ne prouve pas que chaque version de Gooroom expose les mêmes options ni que la modification des politiques Chrome configure les contrôles de navigateur basés sur la confiance de Gooroom. N'utilisez pas chrome://flagsles paramètres génériques de Chrome Entreprise comme substitut à la méthode de gestion documentée de Gooroom.
La brochure officielle du produit Hancom Gooroom date du 19 août 2022. Elle décrit les fonctionnalités du navigateur et du système de gestion des stratégies de groupe (GPMS) à cette date, et non une disposition de menu garantie pour chaque image actuelle. Le dépôt de code source public du navigateur Gooroom présente une branche/étiquette Gooroom 4.0 et une activité continue jusqu'en 2026, mais le code source ne constitue pas un guide d'utilisation. Avant toute modification de la stratégie, veuillez vérifier auprès de votre administrateur la version de votre appareil, le package du navigateur et le déploiement local.
Avant de modifier un paramètre
Veuillez vérifier si votre appareil est une installation autonome de Gooroom OS, un terminal géré par un organisme gouvernemental ou une entreprise, ou une image personnalisée fournie par un prestataire de services. Un terminal géré peut recevoir ses paramètres de sécurité de manière centralisée.
Notez la version du système d'exploitation et celle du navigateur Gooroom. Si le navigateur possède une page « À propos », notez la version affichée ; sinon, contactez le service d'assistance ou l'administrateur système. N'installez pas un autre package Chromium pour découvrir les paramètres.
Renseignez-vous auprès de la personne responsable de la gestion des stratégies de groupe (GPMS) ou de la politique de sécurité des terminaux de l'organisation. Un utilisateur standard peut utiliser le navigateur attribué, mais pas modifier les règles de confiance des URL.
Préparez une petite liste de tests : une URL professionnelle autorisée, une URL publique ordinaire et une URL que la politique de sécurité doit bloquer. Utilisez des destinations de test approuvées par l’organisation ; n’effectuez jamais de tests avec des identifiants sensibles ou des données confidentielles en production.
Définissez le comportement à adopter concernant les téléchargements, l'accès au presse-papiers, l'impression, le stockage local et les données de navigation à la fermeture du logiciel. La brochure publique ne détaille pas toutes ces options ; vérifiez donc lesquelles sont disponibles dans votre version installée.
Étape 1 : Identifier le propriétaire du navigateur et de la gestion
Ouvrez le navigateur fourni avec votre image Gooroom et notez son nom et sa version à l'aide des informations « À propos », si disponibles. Relevez l'édition/la version du système d'exploitation affichée par l'outil de support ou d'inventaire habituel de votre organisation. Vérifiez ensuite si le comportement du navigateur (approuvé/non approuvé) est géré par utilisateur, appareil, service ou de manière centralisée par GPMS. Cela déterminera où les modifications de stratégie doivent être appliquées : un panneau de préférences utilisateur, si votre version en inclut un, ou la console d'administration de l'organisation.
Utilisez les informations « À propos » disponibles sur votre build pour noter la version du navigateur ; ceci est une illustration conceptuelle, et non une capture d’écran de Gooroom.
Si vous ne parvenez pas à identifier la version ou le responsable de la politique, arrêtez-vous avant de modifier les fichiers de configuration. Demandez à l'administrateur système la version du navigateur prise en charge et le flux de travail approuvé. La documentation publique de Gooroom décrit la gestion centralisée des logiciels et des politiques de sécurité, mais ne propose pas de menu utilisateur unique pour ces commandes.
Étape 2 : Définir les destinations concernées par chaque politique
Élaborez une liste concise et vérifiée de classification des URL. Pour chaque entrée, indiquez la finalité, le responsable métier, si la destination est autorisée pour la navigation sécurisée et les restrictions d'accès applicables. Privilégiez les noms d'hôtes exacts aux caractères génériques. Une règle générale, comme l'exclusion d'un domaine de service cloud entier, peut inclure des comptes personnels, du contenu généré par les utilisateurs ou des services sans rapport. Avant le déploiement, demandez à l'équipe de sécurité de résoudre les problèmes de redirection, de sous-domaines et d'URL de fournisseurs d'identité externes.
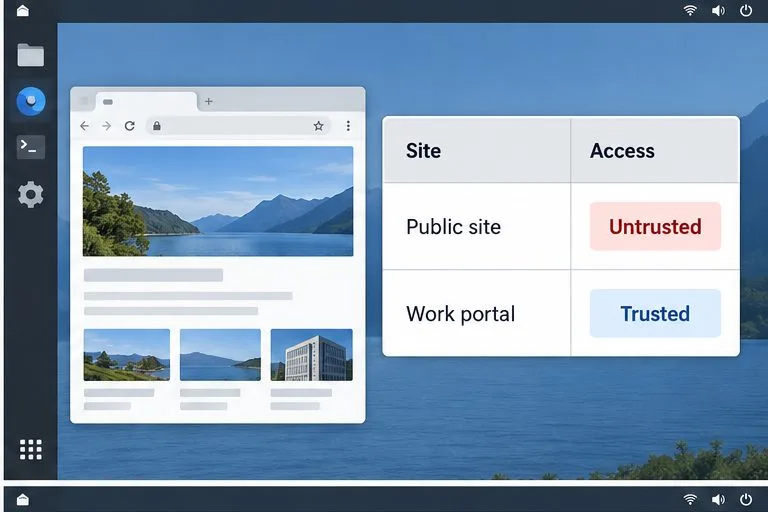
Une courte liste de classification des sites aide l'administrateur à vérifier quelles destinations doivent recevoir chaque politique d'accès ; les étiquettes Gooroom réelles peuvent différer.
Ne considérez pas un site comme fiable uniquement parce qu'il est fréquemment utilisé. Vérifiez auprès de son propriétaire l'identité du site, son objectif commercial, son processus d'authentification et le traitement des données. Si un site requiert des autorisations telles que le téléchargement ou la copie de texte, indiquez clairement la raison commerciale afin que l'administrateur puisse accorder les droits d'accès minimaux nécessaires.
Étape 3 : Demandez à l’administrateur d’appliquer la politique prise en charge
Sur les installations gérées, communiquez la liste des URL autorisées et le comportement attendu à l'administrateur GPMS ou au responsable des terminaux. Demandez-lui de confirmer comment la version installée associe une destination à la navigation de confiance ou non, comment les URL bloquées sont gérées et si la stratégie est attribuée à un groupe d'appareils ou d'utilisateurs. La brochure indique que GPMS prend en charge la création et l'application de stratégies de sécurité aux terminaux ; elle ne précise pas les noms des champs, les boutons ni le chemin de clic actuels. Suivez la procédure fournie pour la version GPMS spécifique à votre organisation.
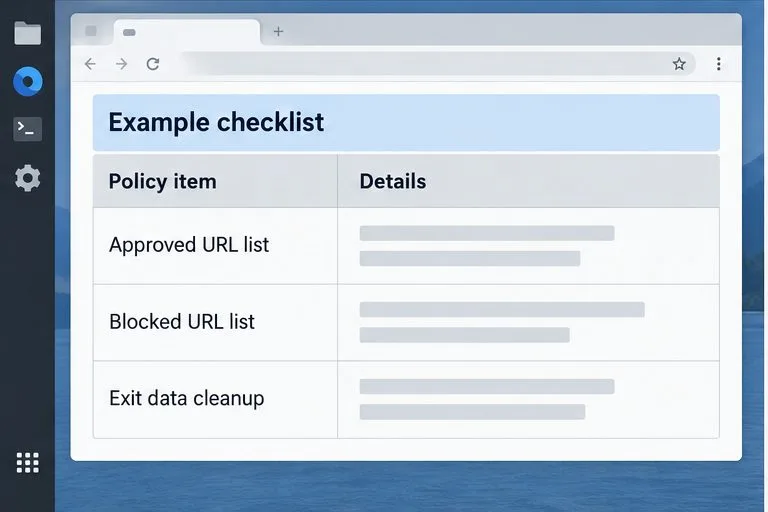
Utilisez cette liste de contrôle pour passer en revue les éléments de politique prévus avec l'administrateur ; il ne s'agit pas de l'interface du système de gestion de la plateforme Gooroom.
Avant d'appliquer les modifications à grande échelle, effectuez un test pilote sur un appareil ou auprès d'un groupe d'utilisateurs restreint. Assurez-vous que la politique a bien été appliquée à l'appareil et que l'administrateur peut la rétablir. Conservez une copie des règles d'URL approuvées et de l'historique des modifications. Si votre appareil n'est pas géré et ne dispose d'aucune page de configuration documentée pour ces contrôles, ne présumez pas que vous pouvez ajouter un comportement de confiance/non-confiance en modifiant les préférences Chromium ; contactez le distributeur ou le fournisseur de déploiement Gooroom pour obtenir le package et les instructions appropriés.
Étape 4 : Tester le comportement du point de vue de l’utilisateur
Une fois que l'administrateur a confirmé l'application de la politique, testez les trois destinations de la liste préparée. Le site professionnel autorisé doit s'ouvrir dans le contexte de confiance attribué à l'organisation, un site public ordinaire doit recevoir le contexte restrictif prévu et l'URL bloquée doit être refusée ou traitée conformément à la politique. L'affichage exact des messages ou des étiquettes du navigateur peut varier selon la version ; vérifiez l'accès obtenu, et non une couleur ou une icône particulière.
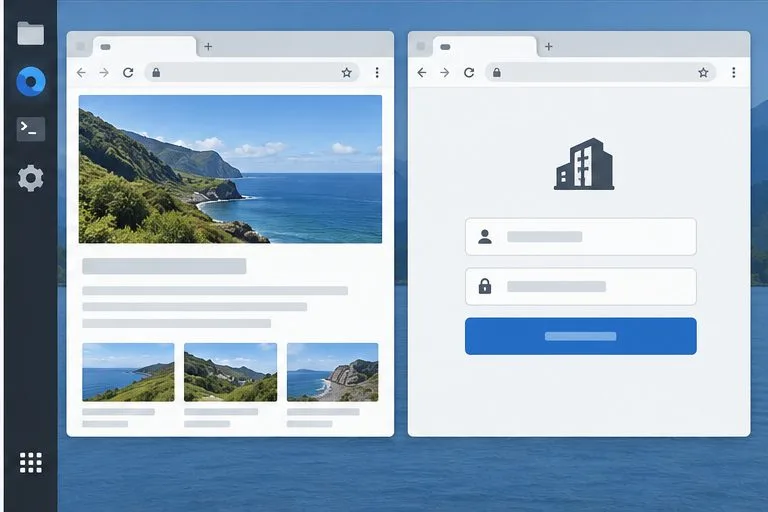
Testez séparément les destinations publiques et professionnelles et vérifiez le comportement d'accès attribué par votre administrateur ; l'interface présentée est conceptuelle.
Vérifiez ensuite les restrictions importantes pour votre organisation : autorisation d’ouvrir des fichiers locaux, de télécharger ou de téléverser des documents, d’imprimer, d’utiliser le presse-papiers ou de conserver des données après la fermeture du site. La brochure de 2022 indique clairement que les données utilisateur sont supprimées à la fermeture de Gooroom Browser, mais la source publique disponible ne précise pas quelles catégories de données sont concernées ni comment ce comportement varie selon les versions. Testez la version déployée avec un compte non sensible et demandez à l’administrateur ce que comprennent les « données utilisateur » avant de vous y fier pour une exigence de conformité.
Problèmes courants et solutions sûres
Une URL s'ouvre dans un contexte de navigation incorrect
Vérifiez l'URL exacte, les redirections et les sous-domaines auprès du responsable de la politique. Un site peut rediriger vers un domaine de connexion ou de contenu distinct qui ne figure pas dans la liste initiale. Demandez à l'administrateur de vérifier la chaîne de destination et de modifier uniquement les entrées nécessaires. Évitez d'ajouter un domaine de premier niveau entier sans autorisation préalable.
Un paramètre est manquant ou se réinitialise après le redémarrage.
Il est possible que le navigateur Gooroom installé ne permette pas de contrôler les paramètres localement, ou qu'une stratégie centrale écrase les modifications locales. Vérifiez votre version et le groupe d'attribution des stratégies. Évitez de modifier fréquemment les fichiers de préférences ou d'installer un navigateur distinct ; ces actions peuvent contourner la configuration gérée et compliquer la prise en charge de l'appareil.
Un site de confiance cesse de fonctionner
Signalez à l'administrateur l'URL concernée, le groupe d'utilisateurs, la version du navigateur, l'heure et l'erreur affichée. Demandez-lui de vérifier les redirections d'authentification et les autorisations requises pour le site. Ne désactivez pas la protection du navigateur globalement comme solution de contournement rapide.
Liste de contrôle de configuration
Les versions du navigateur et du système d'exploitation sont enregistrées.
Le propriétaire de la police et la voie d'administration prise en charge sont connus.
Les destinations de confiance, non fiables et bloquées sont explicitement examinées.
Les politiques sont mises à l'essai et leur attribution au dispositif de test est confirmée.
Les restrictions d'accès, de téléchargement, de presse-papiers ou d'impression, ainsi que le nettoyage à la fermeture sont testés le cas échéant.
L'administrateur a documenté tout comportement non spécifié dans les documents publics de Gooroom pour votre version.
Le modèle de sécurité publié de Gooroom Browser prend en charge les politiques basées sur les sites et le nettoyage des données de navigation, mais l'interface de configuration exacte dépend de la version et du déploiement du produit. Ce guide s'appuie sur la brochure publique Hancom Gooroom du 19 août 2022, le dépôt source public de Gooroom (mis à jour le 6 octobre 2026) et la documentation officielle de Chromium sur l'isolation des sites. Avant de considérer une politique comme active, veuillez vérifier les contrôles en vigueur auprès de l'administrateur ou du fournisseur de l'image installée.