Configurer un volume de données chiffré sur SUSE Linux Enterprise Server est plus simple en divisant la tâche en deux étapes. LUKS (Linux Unified Key Setup) protège un périphérique de stockage par blocs, tel qu'un disque ou une partition. Une fois ce périphérique déverrouillé, Linux expose un périphérique mappé classique sous `/etc/lib` /dev/mapper/, où vous pouvez créer un système de fichiers et le monter comme n'importe quel autre périphérique de stockage.
Ce guide utilise un disque secondaire dédié /dev/sdbcomme exemple. Le volume monté apparaîtra à l'emplacement indiqué /data/secureet le mappage déverrouillé sera nommé securedata. Remplacez ces noms par les valeurs correspondantes sur votre serveur.
Note de version : la procédure en ligne de commande ci-dessous est compatible avec les versions actuelles de SUSE Linux Enterprise Server cryptsetup. La documentation de SUSE Linux Enterprise Server 16.0, publiée en 2026, inclut la prise en charge du stockage chiffré dans Cockpit, tandis que le guide de sécurité et de renforcement de SLES 15 SP7 documente les partitions chiffrées LUKS dans YaST. L’utilisation de l’interface de ligne de commande est privilégiée ici car elle permet de visualiser chaque couche de stockage et facilite le dépannage. Consultez la documentation de SUSE Linux Enterprise Server 16.0 et le guide de chiffrement de SLES 15 SP7 pour obtenir la documentation du fournisseur.
Ce que fait LUKS – et ce qu’il ne fait pas
LUKS est le format standard Linux pour le chiffrement des périphériques de stockage par blocs. Il stocke les métadonnées de chiffrement dans un en-tête LUKS et permet à un volume chiffré d'avoir plusieurs identifiants de déverrouillage. Par défaut cryptsetup, LUKS2 est créé, sauf si vous spécifiez explicitement un autre format.
Le chiffrement protège les données au repos. Si quelqu'un vole un disque éteint, il ne devrait pas pouvoir lire les données chiffrées sans une clé ou une phrase de passe valide. Cependant, une fois le volume déverrouillé et monté, l'accès est contrôlé par les permissions Linux classiques. LUKS ne protège pas les fichiers contre un processus ayant déjà un accès légitime au système de fichiers monté.
Avant de commencer
Préparez les éléments suivants avant d'exécuter des commandes de suppression de données :
- Un disque ou une partition vide dédiée. Ce guide utilise
/dev/sdb.
- Accès root via
sudoun shell root.
- L'
cryptsetuputilitaire. Vérifiez auprès de cryptsetup --version. S'il n'est pas installé, installez le paquet via votre procédure habituelle de gestion des logiciels SUSE.
- Une phrase de passe robuste que vous pouvez récupérer grâce au processus d'authentification approuvé par votre organisation.
- Une sauvegarde récente de toutes les données importantes présentes sur le périphérique cible.
Avertissement critique : cryptsetup luksFormat cette opération écrit un nouvel en-tête LUKS et rend les données existantes sur le périphérique cible inaccessibles. SUSE avertit également que la conversion d'une partition existante en stockage chiffré sur un système en cours d'exécution efface les données de cette partition. Ne poursuivez pas avant d'avoir formellement identifié le périphérique cible.
Étape 1 : Identifier le disque correct
Commencez par lister les périphériques de stockage :
lsblk -o NAME,SIZE,FSTYPE,TYPE,MOUNTPOINTS
lsblk -f
Vérifiez la taille, le nom du périphérique, le système de fichiers existant et les points de montage. Dans cet exemple, /dev/sdbil s'agit d'un disque de 20 Go distinct sans système de fichiers monté. Votre serveur peut utiliser une partition telle que /dev/sdb1, un nom NVMe tel que /dev/nvme1n1p1, ou un disque virtuel tel que /dev/vdb.
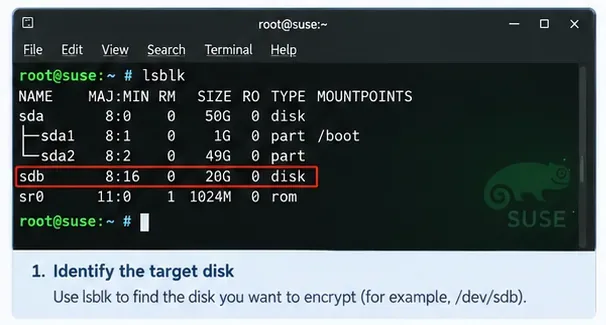
Légende : Vérifiez le périphérique cible par son nom, sa taille et son état de montage avant d’exécuter une commande de formatage LUKS.
Ne désignez pas un disque uniquement par sa lettre. Les noms de périphériques peuvent changer suite à des modifications de la configuration matérielle ou de la machine virtuelle. Avant d'exécuter des commandes destructives, comparez-les lsblkavec votre inventaire de stockage, les paramètres de votre hyperviseur ou les informations de présentation du SAN.
Étape 2 : Initialiser le périphérique avec LUKS
Créer le conteneur chiffré :
sudo cryptsetup luksFormat /dev/sdb
luksFormatInitialise les métadonnées LUKS et demande une confirmation ainsi qu'une phrase secrète. Par défaut, cryptsetup utilise LUKS2. Vous pouvez ensuite consulter le résultat avec :
sudo cryptsetup luksDump /dev/sdb
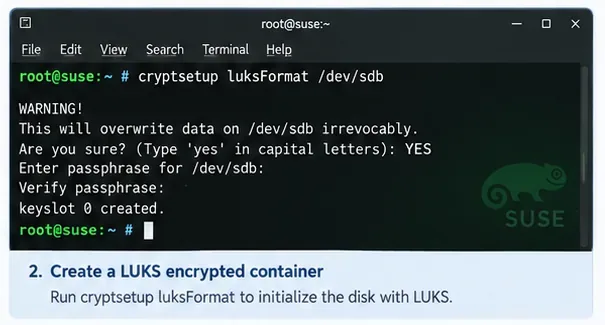
Légende : L’étape de formatage LUKS est destructive, c’est pourquoi cryptsetup demande une confirmation explicite avant de créer le conteneur chiffré.
Évitez d'ajouter des options de chiffrement, de taille de clé ou PBKDF simplement parce que vous les avez vues dans un ancien tutoriel. Cryptsetup et SUSE proposent des valeurs par défaut modernes ; les modifier sans justification documentée peut réduire la compatibilité ou compliquer la récupération.
Étape 3 : Ouvrir l’appareil chiffré
Un conteneur LUKS ne peut pas être formaté avec un système de fichiers normal tant qu'il n'est pas déverrouillé. Ouvrez-le et créez un mappage device-mapper nommésecuredata :
sudo cryptsetup open /dev/sdb securedata
Une fois la phrase secrète saisie, le mappage déchiffré apparaît comme suit :
/dev/mapper/securedata
Vous pouvez le confirmer avec :
sudo cryptsetup status securedata
lsblk -f
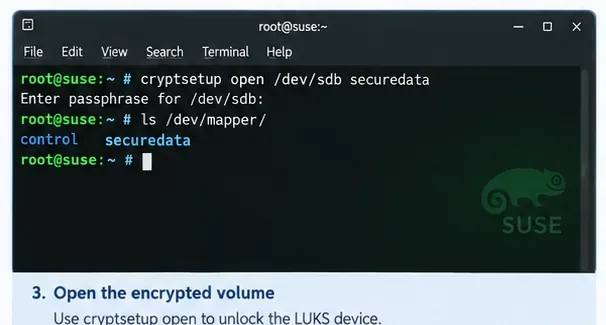
Légende : Le déverrouillage du conteneur LUKS crée un périphérique de bloc mappé nommé securedatasous /dev/mapper.
Étape 4 : Créer un système de fichiers sur le mappage déverrouillé
La couche LUKS chiffre les blocs ; elle ne fournit pas de répertoires ni de fichiers par elle-même. Créez le système de fichiers sur le périphérique mappé, et non sur le disque chiffré brut. Cet exemple utilise ext4 :
sudo mkfs.ext4 /dev/mapper/securedata
Si votre système de stockage requiert XFS ou un autre système de fichiers compatible, utilisez-le. La règle importante est que le système de fichiers doit se trouver sur /dev/mapper/securedatale /dev/sdbrépertoire `/etc/lib ...
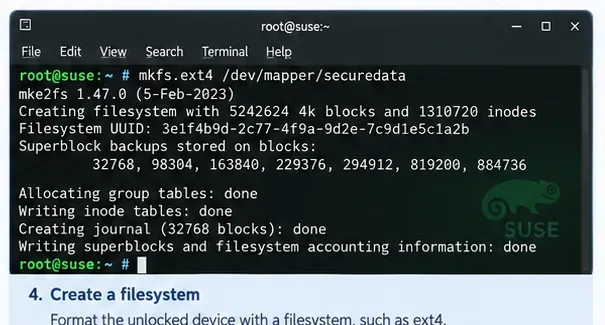
Légende : Créez le système de fichiers Linux normal à l’intérieur du mappage déverrouillé, et non directement sur le disque de support chiffré.
Étape 5 : Créer un point de montage et tester le volume
Créez un répertoire et montez le nouveau système de fichiers :
sudo mkdir -p /data/secure
sudo mount /dev/mapper/securedata /data/secure
df -h /data/secure
Le volume est désormais utilisable. Créez un petit fichier de test si nécessaire, relisez-le, puis supprimez-le. Cela permet de vérifier le chemin complet depuis le déverrouillage LUKS jusqu'au répertoire monté, en passant par le système de fichiers.
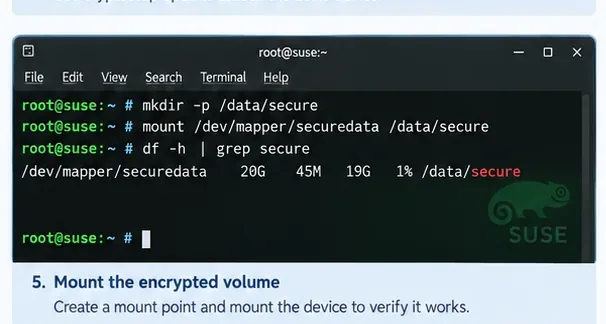
Légende : Un test de montage réussi confirme que le mappage déchiffré et son système de fichiers sont utilisables avant de configurer le comportement au démarrage.
Étape 6 : Enregistrement des UUID stables
Pour une configuration persistante, privilégiez les identifiants stables plutôt que de supposer que le disque sera toujours nommé ainsi /dev/sdb. Affichez à la fois l'UUID LUKS et l'UUID du système de fichiers :
sudo blkid /dev/sdb
sudo blkid /dev/mapper/securedata
Le périphérique brut doit indiquer un type tel que «crypto_LUKS ». Le périphérique mappé doit indiquer le type de système de fichiers et son propre UUID. Il est important de bien distinguer ces deux UUID : l’UUID LUKS identifie le conteneur chiffré, tandis que l’UUID du système de fichiers identifie le système de fichiers qu’il contient.
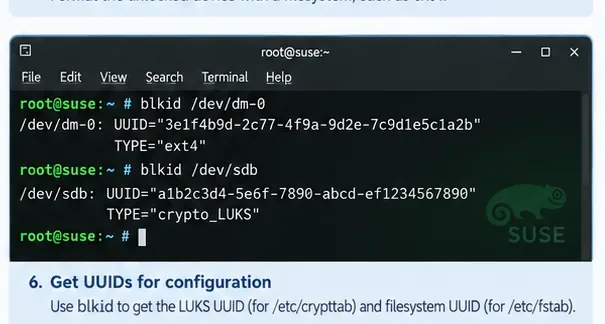
Légende : Le conteneur chiffré et le système de fichiers qu’il contient possèdent des identifiants distincts qui servent à des fins de configuration différentes.
Étape 7 : Configurer le déverrouillage et le montage au démarrage
Sur les systèmes Linux basés sur systemd, /etc/crypttabcette entrée décrit les périphériques de stockage chiffrés qui doivent être ouverts au démarrage. Une entrée de base nécessitant une phrase de passe comporte quatre champs : nom du mappage, périphérique chiffré, fichier de clé et options.
En utilisant l'UUID LUKS de l'étape précédente, voici un exemple d'entrée :
securedata UUID=<LUKS-UUID> none luks
Ajoutez ensuite le système de fichiers monté /etc/fstab. Vous pouvez faire référence au périphérique mappé ou à son UUID. La documentation SUSE SLES 15 SP7 indique que YaST utilise généralement le nom du périphérique mappé pour les nouveaux points de montage LUKS configurés, car il est compatible avec les générateurs systemd. Voici un exemple simple :
/dev/mapper/securedata /data/secure ext4 defaults 0 2
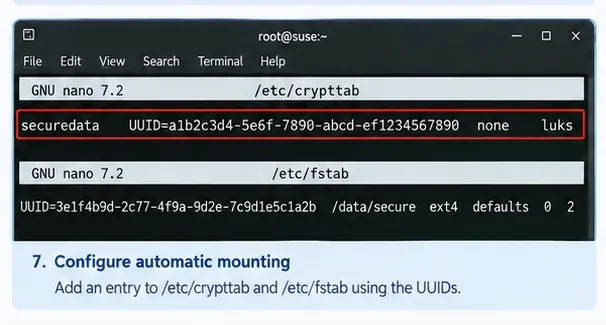
Légende : Cette crypttabentrée ouvre le conteneur chiffré, tandis que cette fstabautre entrée monte le système de fichiers exposé via le périphérique mappeur.
Avant de redémarrer, vérifiez les erreurs simples. Vous pouvez exécuter :
sudo systemctl daemon-reload
sudo mount -a
mount -aCela permet de détecter de nombreux fstabproblèmes, mais ne remplace pas le test de la séquence de déverrouillage au démarrage.
Étape 8 : Redémarrez et vérifiez le chemin de démarrage réel
Pour un volume de données secondaire classique, la modification /etc/crypttabet /etc/fstabla configuration persistante constituent généralement la principale étape. Redémarrez le serveur et vérifiez que vous recevez bien l'invite de phrase secrète attendue, que le mappage LUKS s'ouvre et que le système de fichiers est monté.
sudo reboot

lsblk -f
sudo cryptsetup status securedata
findmnt /data/secure
Si le périphérique chiffré est nécessaire lors de la phase initiale d'initramfs (par exemple, parce qu'il contient un espace de stockage requis avant que le système de fichiers racine normal ne soit entièrement disponible), votre conception peut également nécessiter une régénération d'initramfs dracut. N'ajoutez pas une reconstruction d'initramfs automatique à chaque configuration de volume de données ; sa nécessité dépend du moment où le périphérique doit être disponible au démarrage.
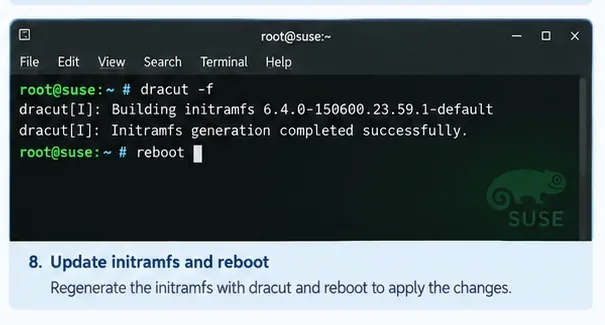
Légende : La reconstruction d’initramfs avec dracutest pertinente pour le stockage chiffré au démarrage précoce ; un volume de données secondaire normal peut ne nécessiter que crypttab, fstab, et un test de redémarrage.
Sauvegarder l'en-tête LUKS
L'en-tête LUKS contient des métadonnées essentielles et des informations sur les emplacements de clés. Une fois le volume opérationnel, il est conseillé d'effectuer une sauvegarde hors ligne de l'en-tête :
sudo cryptsetup luksHeaderBackup /dev/sdb --header-backup-file /root/securedata-luks-header.img
Déplacez ensuite la sauvegarde vers un emplacement protégé, distinct du disque chiffré. Traitez cette sauvegarde comme une donnée sensible : une sauvegarde de l’en-tête et une phrase de passe valide au moment de sa création peuvent suffire à déchiffrer les données. Le projet cryptsetup documente ce comportement dans sa FAQ officielle .
Erreurs courantes à éviter chez les débutants
| Erreur | Pourquoi c'est important | Approche plus sûre |
|---|
Fonctionne luksFormatsur le mauvais disque | Les données existantes deviennent inaccessibles. | Vérifiez d'abord le nom du périphérique, sa taille, ses points de montage et son inventaire de stockage. |
Formatage /dev/sdbavec ext4 après la création du LUKS | Cela écrase la couche LUKS au lieu de créer un système de fichiers à l'intérieur. | Exécuter mkfssur /dev/mapper/securedata. |
| Oubli du mot de passe | LUKS est conçu de telle sorte que les données ne peuvent pas être récupérées sans une clé enregistrée. | Utilisez la procédure de récupération de documents confidentiels approuvée par votre organisation et conservez du matériel de récupération testé. |
| En supposant que le chiffrement remplace les permissions Linux | Les données montées sont accessibles aux processus disposant des autorisations système suffisantes. | Veillez à ce que la propriété, les permissions, la politique SELinux/AppArmor et les contrôles d'application soient appropriés. |
| Utilisation de noms de périphériques instables dans la configuration de démarrage | Les lettres du disque peuvent changer. | Utilisez les UUID ou les noms de mappeurs stables le cas échéant. |
| Passage d'un test de redémarrage | Un montage manuel peut fonctionner même si la configuration au démarrage est incorrecte. | Tester la séquence de redémarrage réelle pendant une fenêtre de maintenance. |
YaST et Cockpit sont des alternatives valables.
Si vous préférez une interface graphique, SUSE propose des interfaces de gestion compatibles. Le guide de sécurité et de renforcement de SLES 15 SP7 documente la configuration des partitions chiffrées dans Expert Partitioner de YaST. La documentation de SUSE Linux Enterprise Server 16.0 décrit également la configuration des partitions chiffrées dans Cockpit, notamment la phrase de passe et les options de chiffrement. Consultez la documentation d'Expert Partitioner de SLES 15 SP7 ou le guide d'administration de Cockpit de SLES 16.0 si votre environnement de travail privilégie ces outils.
Vérification finale
Une configuration réussie doit résister à plusieurs commandes. Vous devriez pouvoir redémarrer, déverrouiller le volume selon la méthode prévue, confirmer que le securedatamappage est actif, vérifier /data/securequ'il est monté et lire les fichiers attendus. Vous devriez également savoir où sont stockés le processus de récupération de la phrase de passe et la sauvegarde de l'en-tête LUKS.
Voici le modèle mental utile à retenir : le disque physique contient un conteneur LUKS ; son déverrouillage crée un périphérique de mappage ; ce périphérique contient le système de fichiers ; et le système de fichiers est monté dans un répertoire. Une fois ces étapes comprises, la plupart des dépannages LUKS deviennent beaucoup plus simples.









