Accueil
» LINUX
»
Comment configurer une connexion VPN sur un ordinateur de bureau Pardus Linux
Comment configurer une connexion VPN sur un ordinateur de bureau Pardus Linux
Vous disposez de l'adresse du serveur VPN, des identifiants ou d'un fichier de configuration, mais Pardus n'affiche aucun type de VPN compatible, refuse d'importer le fichier ou indique « connecté » alors que le réseau privé reste inaccessible. Ces problèmes proviennent généralement de trois sources différentes : le plugin VPN NetworkManager requis est manquant, le profil de connexion est incomplet ou le tunnel est établi mais ses routes et paramètres DNS ne correspondent pas à ceux attendus par le réseau distant.
Ce guide commence par la méthode la moins perturbatrice et aborde ensuite le dépannage plus approfondi. Il s'applique à Pardus 25 Desktop, dont l'archive ISO officielle contient des images GNOME et XFCE de Pardus 25.2 datées du 16 juillet 2026. Les notes de version originales de Pardus 25 indiquent que GNOME 48.4 et Xfce 4.20.2 sont les environnements de bureau pris en charge. NetworkManager étant la couche réseau sous-jacente à ces outils de bureau, les mêmes profils de connexion peuvent également être consultés et contrôlés en ligne de commande.
Avant toute modification, identifiez le VPN que vous utilisez actuellement.
Ne choisissez pas un protocole qui « semble convenir ». Demandez à votre administrateur VPN ou à votre fournisseur le protocole et la méthode d'authentification exacts. Munissez-vous au minimum du nom d'hôte du serveur, du protocole, du nom d'utilisateur (le cas échéant) et de tous les fichiers de configuration ou de certificat. Les environnements d'entreprise peuvent également nécessiter un certificat d'autorité de certification, un certificat client et sa clé privée, un mot de passe à usage unique, un domaine DNS spécifique ou des routes pour les sous-réseaux internes.
OpenVPN : souvent fourni sous forme de .ovpnprofil, parfois avec des fichiers de certificat CA/client séparés.
WireGuard utilise une clé privée, une clé publique du pair, un point de terminaison et des adresses IP autorisées. NetworkManager prend en charge WireGuard nativement, sans passer par un plugin VPN distinct.
OpenConnect : couramment utilisé avec les passerelles compatibles Cisco AnyConnect et certains autres VPN SSL d’entreprise.
IKEv2/IPsec : généralement géré avec le plugin strongSwan NetworkManager.
L2TP/IPsec : nécessite son propre plugin NetworkManager sur les ordinateurs de bureau de la famille Debian.
La documentation VPN actuelle de NetworkManager indique clairement que le protocole PPTP est vulnérable sur le plan cryptographique et déconseille son utilisation. Si votre ancienne organisation vous fournit encore des instructions concernant PPTP, il est préférable de demander une alternative prise en charge plutôt que de considérer PPTP comme une solution de repli courante.
Étape 1 : Ouvrez les paramètres réseau de Pardus
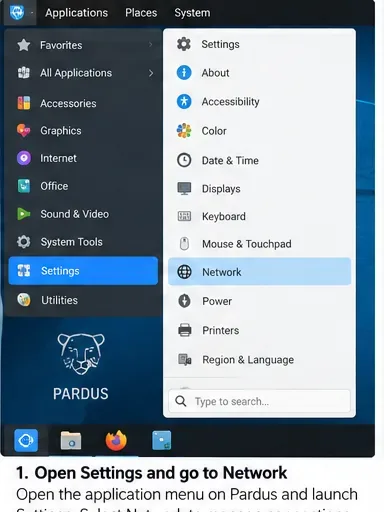
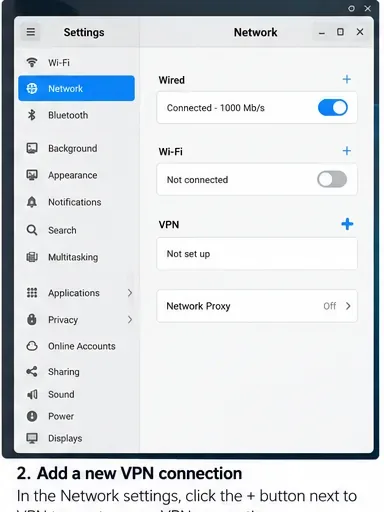
Sous Pardus GNOME, ouvrez les Paramètres et sélectionnez Réseau . L'aide de GNOME explique comment ajouter un VPN depuis la section VPN à l'aide du bouton « + ». Sous Pardus XFCE, la procédure est différente ; l'éditeur de connexion NetworkManager est accessible depuis l'applet réseau, ou via la commande correspondante nm-connection-editorsi cet éditeur graphique est installé.
Ouvrez les Paramètres, puis Réseau. Pardus GNOME et XFCE présentent des interfaces différentes, mais toutes deux gèrent finalement les profils de connexion NetworkManager.
Si la section VPN est présente mais ne propose pas le protocole souhaité, inutile de recréer la connexion. Cela signifie généralement que l'intégration NetworkManager correspondante n'est pas installée.
Étape 2 : Vérifiez que NetworkManager est en cours d’exécution.
Avant toute installation, vérifiez que Pardus utilise NetworkManager correctement :
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
Un ordinateur en bon état de fonctionnement devrait indiquer que NetworkManager est actif. Si le service n'est pas actif, commencez par résoudre ce problème ; un module VPN ne peut pas fonctionner si son service réseau parent est arrêté.
La section VPN permet d'ajouter un nouveau profil dans le panneau réseau GNOME. Si votre protocole est absent de la boîte de dialogue suivante, vérifiez le paquet NetworkManager correspondant.
Étape 3 : Installez le plugin uniquement lorsque votre protocole l’exige.
Pardus est basé sur Debian, et l'ensemble de paquets Debian 13 actuel fournit les mêmes familles de plugins NetworkManager que celles utilisées ici. Installez uniquement ce qui correspond à votre VPN :
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
Les pages officielles des paquets Debian le décrivent network-manager-openvpn-gnomecomme le composant d'interface graphique GNOME pour le plugin OpenVPN de NetworkManager, network-manager-openconnect-gnomecomme l'intégration OpenConnect et network-manager-strongswancomme un plugin NetworkManager pour IKEv2 IPsec. En général, aucun plugin VPN NetworkManager supplémentaire n'est requis pour WireGuard, car NetworkManager le prend en charge nativement depuis la version 1.16.
Après l'installation d'un plugin, fermez puis rouvrez l'éditeur de connexion. Un redémarrage complet est généralement inutile. Si l'interface graphique ne se met toujours pas à jour, le redémarrage de NetworkManager interrompra la connexion réseau. Ne le faites donc que si vous pouvez tolérer une brève déconnexion.
sudo systemctl restart NetworkManager
Étape 4 : Importez un profil fourni au lieu de le ressaisir lorsque cela est possible.
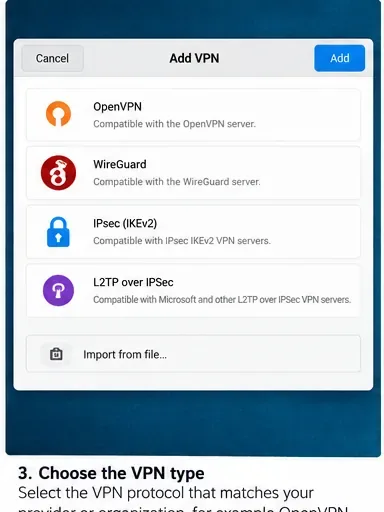
Si votre administrateur vous a fourni un profil OpenVPN, l'importer est généralement plus sûr que de copier manuellement chaque option. Sous GNOME, choisissez l'option permettant d'importer un fichier de configuration VPN enregistré lorsqu'elle est disponible. La liste exacte des options VPN dépend des plugins installés ; par conséquent, tous les systèmes Pardus n'afficheront pas le même menu.
Choisissez le protocole correspondant exactement au serveur. Les options affichées dans la boîte de dialogue « Ajouter un VPN » dépendent des modules complémentaires installés ; ne sélectionnez pas les anciennes options simplement parce qu’elles figurent dans la liste.
NetworkManager documente également une procédure d'importation OpenVPN vianmcli :
nmcli connection import type openvpn file ~/Downloads/company.ovpn
Si cette commande indique que le type de VPN n'est pas pris en charge, vérifiez d'abord que le plugin OpenVPN NetworkManager est installé. Si le fichier contient des directives spécifiques au fournisseur que l'importateur de NetworkManager ne comprend pas, comparez le profil avec les instructions Linux prises en charge par l'administrateur VPN plutôt que de supprimer des lignes inconnues au hasard.
Étape 5 : Saisissez soigneusement les informations d’authentification et de certificat.
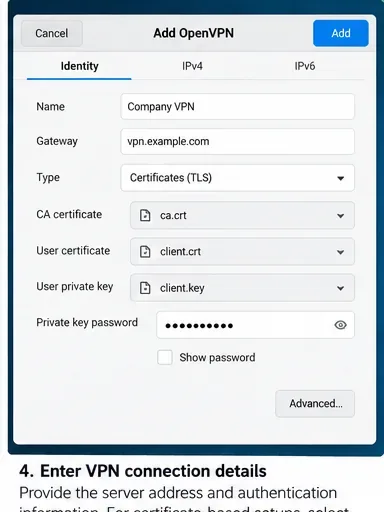
Pour un profil OpenVPN ou IPsec créé manuellement, la passerelle, le type d'authentification, le certificat d'autorité de certification, le certificat utilisateur, la clé privée et les identifiants doivent correspondre à la configuration du serveur. Une erreur fréquente consiste à mélanger un profil avec nom d'utilisateur et mot de passe avec des instructions basées sur un certificat, ou à choisir un fichier d'autorité de certification incorrect.
Renseignez uniquement les champs d'authentification requis par votre architecture VPN. Les déploiements basés sur des certificats peuvent nécessiter un certificat d'autorité de certification, un certificat client et une clé privée ; les déploiements utilisant uniquement un mot de passe emploient un mode d'authentification différent.
Soyez prudent avec les options qui stockent un mot de passe pour tous les utilisateurs. Le choix de stocker ou non un secret de connexion, de le demander à chaque fois ou de le partager à l'échelle du système relève de la politique de l'organisation. NetworkManager peut stocker les secrets de connexion dans son système de profils, et sa documentation indique que les fichiers de connexion peuvent contenir des mots de passe ou des clés privées. Sur les périphériques partagés, privilégiez le niveau d'accès le plus restreint possible tout en répondant à vos besoins opérationnels.
Étape 6 : Autoriser les modifications et se connecter
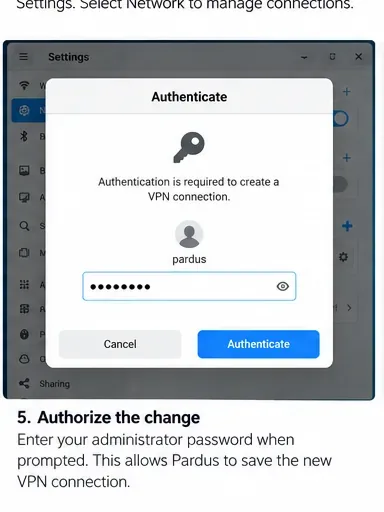
La création ou la modification d'un profil réseau système peut déclencher une invite d'authentification. Saisissez votre mot de passe d'administrateur local uniquement si vous avez initié la modification et que vous en êtes conscient.
Pardus peut demander une autorisation locale avant d'enregistrer une connexion système. Cette autorisation est distincte du mot de passe du compte VPN utilisé pour l'authentification auprès du serveur distant.
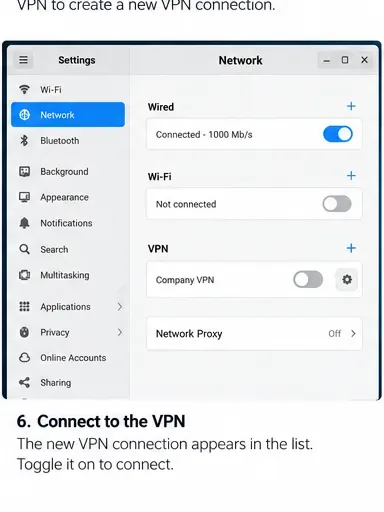
Une fois le profil enregistré, activez-le depuis le panneau Réseau ou le menu Réseau de votre ordinateur. Si votre VPN utilise l'authentification multifacteur ou un mot de passe non enregistré, une autre invite peut s'afficher lors de la connexion.
Activez le profil VPN enregistré depuis les paramètres réseau. La présence d'un profil dans la liste confirme uniquement son enregistrement ; elle ne prouve pas que le serveur VPN distant a accepté la connexion.
Étape 7 : Vérifiez le tunnel au lieu de vous fier uniquement au bouton.
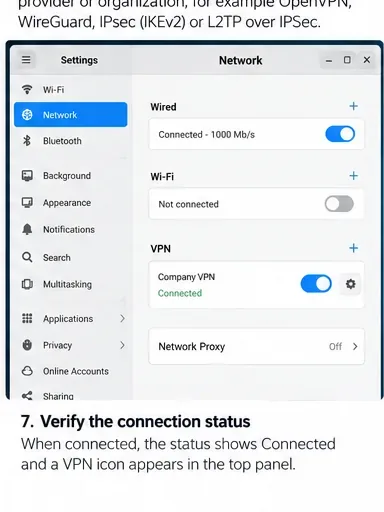
Lorsque l'interface graphique indique « Connecté » , confirmez l'état avec NetworkManager :
nmcli connection show --active
nmcli device status
ip route
ip -6 route
L'état « Connecté » est le premier signe de réussite. Poursuivez les vérifications de routage, de DNS et d'accessibilité avant de considérer la configuration VPN comme terminée.
Pour un VPN à tunnel complet, vous pouvez vous attendre à ce que la route par défaut ou les règles de routage acheminent le trafic Internet via le tunnel. Pour un VPN d'entreprise à tunnel partagé, la route Internet habituelle peut rester inchangée, tandis que seuls certains préfixes privés transitent par le VPN. Par conséquent, le fait que « mon adresse IP publique n'ait pas changé » n'est pas automatiquement synonyme d'échec.
Étape 8 : Tester la ressource que le VPN est censé atteindre
La cible de validation idéale est une ressource interne accessible uniquement via le VPN : par exemple, un nom DNS interne, un portail web, un serveur Git ou une adresse IP privée fournie par votre administrateur. N’inventez pas une adresse privée arbitraire en supposant qu’elle réponde au ping ; de nombreux réseaux bloquent le protocole ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
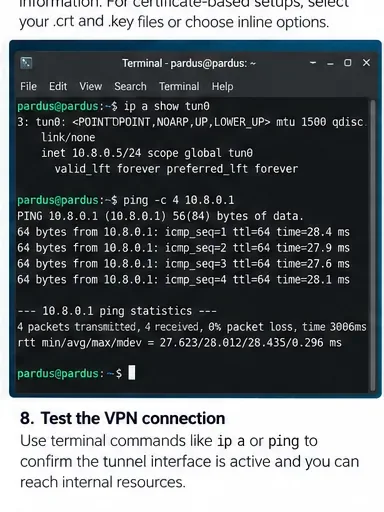
Utilisez les commandes du terminal pour vérifier qu'une interface de tunnel ou une connexion VPN est active et que la destination privée prévue est accessible. Le nom de l'interface et l'adresse interne dépendent de votre VPN.
Pour OpenVPN, l'interface du tunnel est souvent nommée `tunnel` tun0, mais ce nom n'est pas garanti. WireGuard utilise généralement son propre nom d'interface. Utilisez `tunnel` nmcli connection show --activeet `tunnel` ip linkpour identifier l'interface réellement créée par votre système.
Si le VPN se connecte mais que les sites internes restent inaccessibles
Vérifiez d'abord le routage
Exécutez ip routela ip route get INTERNAL_IPcommande. Si la recherche sélectionne votre passerelle Wi-Fi/Ethernet habituelle au lieu du chemin VPN, il se peut que le profil ne contienne pas la route de sous-réseau privé requise. Avant d'ajouter vous-même des routes, demandez à l'administrateur VPN quels préfixes doivent transiter par le tunnel.
Vérifiez ensuite le DNS.
Si les adresses IP privées fonctionnent mais pas les noms d'hôtes internes, le problème vient probablement de la résolution de noms plutôt que du tunnel lui-même. Sur les systèmes utilisant NetworkManager systemd-resolved, resolvectl statusvous pouvez afficher les serveurs DNS et les domaines par lien. Sur les autres configurations, examinez les informations DNS exposées par NetworkManager.
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
Le DNS fractionné est particulièrement important en entreprise : seuls les noms de domaine internes doivent parfois être acheminés vers le serveur DNS de l’entreprise. Remplacer tous les paramètres DNS par un résolveur public peut rendre un tunnel fonctionnel inopérant, car les noms privés ne sont plus résolus.
Utilisez les journaux en cas d'échec d'authentification ou de négociation.
Si la connexion n'atteint jamais l'état connecté, consultez les journaux de NetworkManager pendant la nouvelle tentative :
Recherchez les erreurs de validation de certificat, les messages d'inaccessibilité de la passerelle, les échecs d'authentification ou les erreurs de démarrage des plugins. Évitez de publier des journaux complets sans les avoir vérifiés au préalable, car ils peuvent contenir des noms de serveurs, des noms d'utilisateur, des chemins d'accès aux certificats et des informations réseau.
WireGuard sur Pardus : utilisez la prise en charge native de NetworkManager
WireGuard se distingue des VPN basés sur des plugins mentionnés précédemment. La documentation officielle de NetworkManager indique que WireGuard est pris en charge nativement, et la documentation de référence des paramètres de NetworkManager expose les propriétés spécifiques à WireGuard telles que les clés privées, les pairs, les points de terminaison, les adresses IP autorisées et la persistance de la connexion.
Si vous disposez d'une configuration WireGuard, privilégiez l'importation ou la création d'un profil WireGuard NetworkManager avec les valeurs exactes fournies par votre administrateur. Portez une attention particulière au paramètreAllowedIPs : il détermine les préfixes de destination envoyés au pair. Une configuration contenant `<destination>` 0.0.0.0/0et ::/0`<destination>` correspond généralement à un tunnel complet ; des préfixes plus étroits indiquent un tunnel fractionné.
Quand faut-il arrêter le dépannage de NetworkManager et changer d'approche ?
NetworkManager est une solution adaptée lorsque la technologie VPN bénéficie d'une intégration NetworkManager permanente et que le poste de travail nécessite un profil persistant facilement activable par l'utilisateur. Il convient d'adopter une autre approche si le fournisseur exige des fonctionnalités non prises en charge par son plugin NetworkManager, si le client d'entreprise effectue des contrôles de sécurité des appareils ou une authentification propriétaire, ou si votre administrateur ne prend en charge que le client Linux du fournisseur.
NetworkManager avertit lui-même que certains plugins VPN tiers ne sont plus maintenus. Sa page d'assistance actuelle indique que l'ancien plugin Fortinet SSLVPN est obsolète et suggère OpenConnect pour le protocole Fortinet compatible, plus ancien. Quant au protocole PPTP, il n'est plus maintenu et présente des failles cryptographiques. Par conséquent, la présence d'un plugin dans un dépôt de paquets ne garantit pas qu'il s'agisse d'un protocole à déployer aujourd'hui.
Auto-vérification finale
Avant de considérer la configuration du VPN Pardus comme terminée, déconnectez-vous puis reconnectez-vous une fois et vérifiez à nouveau le résultat. Une configuration correcte devrait réussir les tests suivants :
Le profil VPN attendu s'active sans erreur de plugin ni d'authentification.
nmcli connection show --activeaffiche le profil VPN ou WireGuard lorsqu'il est connecté.
L'itinéraire vers une destination interne approuvée emprunte le tracé du tunnel prévu.
Les noms DNS internes sont résolus lorsque l'organisation s'y attend.
Vous pouvez accéder à au moins un véritable service interne qui fait partie intégrante de l'objectif du VPN.
La déconnexion du VPN supprime, comme prévu, la route ou l'accès privé.
Si la connexion réussit l'authentification mais échoue aux vérifications de routage ou DNS, ne modifiez pas constamment les mots de passe et les certificats. Concentrez vos investigations sur les routes, les domaines DNS, la politique côté serveur et l'architecture de tunnel fractionné requise. Si le protocole lui-même nécessite un plugin obsolète ou non maintenu, la solution la plus durable consiste à migrer vers une technologie VPN actuellement prise en charge plutôt que de forcer le fonctionnement de l'ancienne.