Accueil
» LINUX
»
Comment installer Wireshark sous Linux : Ubuntu, Fedora, Arch et autres distributions
Comment installer Wireshark sous Linux : Ubuntu, Fedora, Arch et autres distributions
Pour installer Wireshark sous Linux, utilisez le gestionnaire de paquets de votre distribution. Les commandes ci-dessous l'installent depuis les dépôts système configurés, ce qui est généralement la méthode la plus simple pour obtenir les mises à jour et l'utilitaire de capture pour votre système. Choisissez la section correspondant à votre distribution ; il n'est pas nécessaire d'ajouter un PPA Ubuntu tiers ni de modifier manuellement la configuration des dépôts d'Arch.
Installez Wireshark depuis votre distribution Linux.
Ouvrez un terminal, saisissez la commande correspondant à votre distribution et validez l'invite du gestionnaire de paquets. L'interface graphique est incluse dans le paquet GUI ; si vous n'avez besoin que de l'analyse en ligne de commande, la plupart des distributions proposent également TShark séparément.
Ubuntu ou Debian
Actualisez l'index des paquets, puis installez Wireshark :
sudo apt update
sudo apt install wireshark
Les commandes apt mettent à jour les informations des paquets et installent Wireshark à partir des dépôts configurés.
Lors de l'installation, les systèmes basés sur Debian peuvent vous demander si les utilisateurs non administrateurs doivent être autorisés à capturer des paquets. Choisissez « Oui » uniquement si vous souhaitez que certains comptes d'utilisateurs capturent le trafic en direct ; le programme d'installation n'ajoute pas automatiquement votre compte au wiresharkgroupe. Si vous choisissez « Non », vous pourrez toujours ouvrir et analyser les fichiers de capture enregistrés.
Fedora
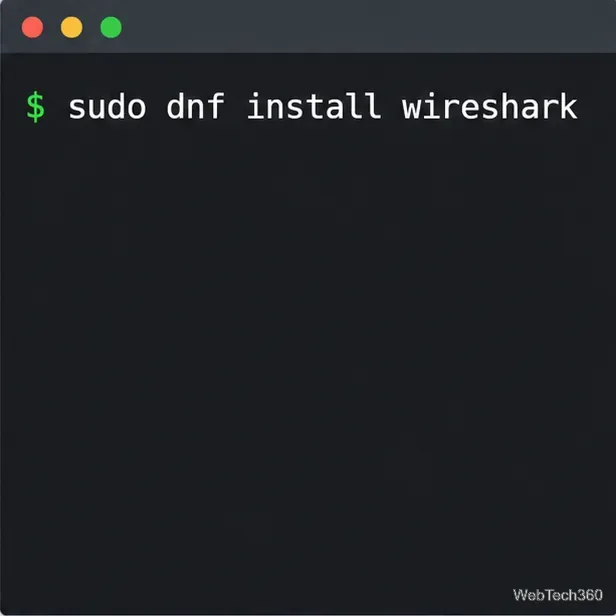
Installez le paquet de dépôt avec DNF :
sudo dnf install wireshark
Utilisez DNF pour installer Wireshark à partir des dépôts configurés de Fedora.
Fedora intègre l'analyseur de bureau Qt sous le nomwireshark ; les outils en ligne de commande sont disponibles séparément wireshark-cli. Le paquet Fedora prépare également un wiresharkgroupe pour la capture en direct contrôlée.
Arch Linux
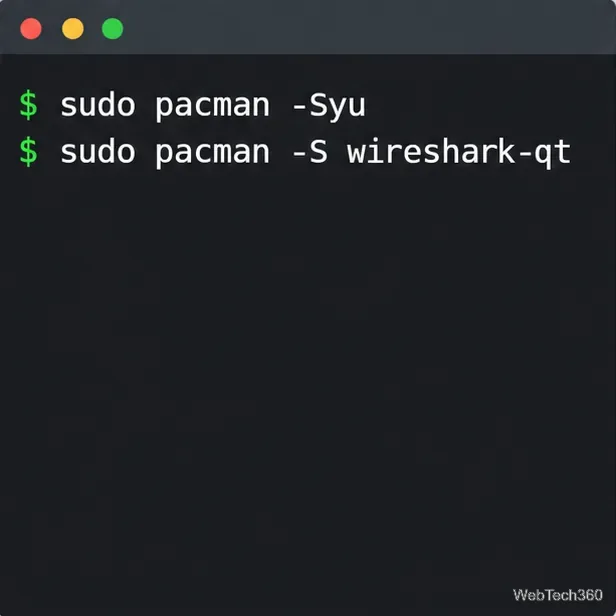
Arch Linux requiert une mise à jour complète du système plutôt qu'une mise à niveau partielle des paquets. Mettez à jour le système, puis installez l'interface Qt :
sudo pacman -Syu
sudo pacman -S wireshark-qt
Installez l'interface Qt depuis le dépôt Extra officiel d'Arch.
Pour une configuration en ligne de commande uniquement, installez wireshark-cliplutôt. Les noms des paquets et le dépôt actuel sont répertoriés dans la base de données des paquets d'Arch Linux .
openSUSE
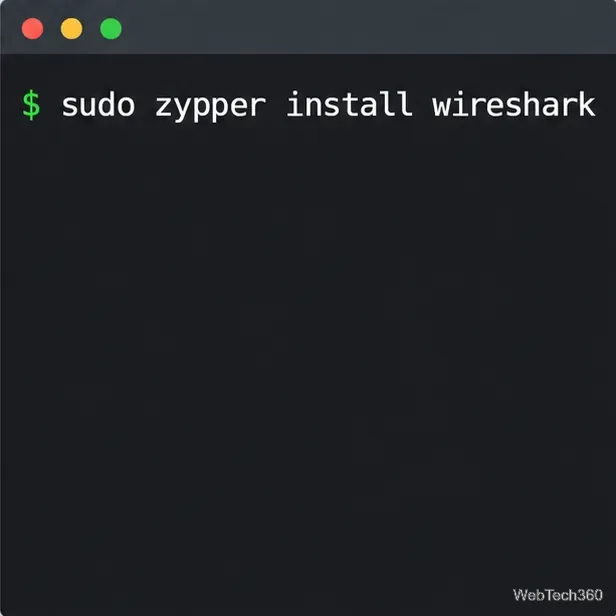
Actualisez les dépôts activés et installez le paquet Wireshark disponible :
sudo zypper refresh
sudo zypper install wireshark
Zypper installe Wireshark à partir des dépôts activés sur le système.
Les noms des paquets peuvent varier d'une version d'openSUSE à l'autre. Si vous souhaitez utiliser l'interface de bureau Qt, vérifiez wireshark-ui-qtsa disponibilité pour votre version à l'aide de la commande ` opensuse-packages` zypper search wiresharkou de la liste des paquets logiciels d'openSUSE . Utilisez les dépôts configurés pour votre version ; les anciennes instructions pour les versions Leap obsolètes peuvent pointer vers des dépôts tiers non fonctionnels.
Installez la version Flatpak
Si votre distribution ne fournit pas de paquet approprié, vous pouvez installer la version Flathub après avoir configuré Flatpak et son dépôt distant Flathub :
Important : La documentation de Wireshark indique que l’environnement Flatpak ne permet pas la capture directe depuis une carte réseau. Utilisez cette version pour analyser les fichiers de capture existants ; pour la capture en direct, installez le paquet natif correspondant à votre distribution Linux. L’application est disponible sur Flathub .
Autoriser la capture de paquets en direct en toute sécurité
L'installation de Wireshark et la capture de paquets nécessitent des autorisations distinctes. Lancez l'application de bureau avec votre compte utilisateur habituel ; n'ouvrez pas l'interface complète de Wireshark sudo. Wireshark sépare l' dumpcaputilitaire de capture du module d'analyse, ce qui permet à ce dernier de s'exécuter avec des privilèges utilisateur standard.
Debian ou Ubuntu : si Wireshark est déjà installé, exécutez-le sudo dpkg-reconfigure wireshark-commonet répondez « Oui » à la question concernant la capture par un utilisateur autre que superutilisateur. Ajoutez ensuite uniquement les comptes de confiance. sudo usermod -aG wireshark "$USER"Déconnectez-vous puis reconnectez-vous pour que la nouvelle appartenance au groupe soit prise en compte.
Sous Fedora ou Arch, les paquets officiels créent et configurent le wiresharkgroupe. Ajoutez votre compte sudo usermod -aG wireshark "$USER", puis déconnectez-vous et reconnectez-vous.
L'abonnement permet d'accéder aux captures réseau en direct, qui peuvent contenir des données sensibles. Limitez cet accès aux comptes qui en ont réellement besoin. La configuration peut varier selon les distributions ; suivez les instructions spécifiques à votre distribution plutôt que de copier les commandes d'autorisation ou de configuration d'une autre version de Linux. Consultez le guide des privilèges de capture de Wireshark pour plus de détails sur votre plateforme.
Ouvrez Wireshark et confirmez l'installation.
Lancez Wireshark depuis le menu des applications de votre bureau, ou exécutez ces commandes :
wireshark --version
wireshark
La première commande affiche la version installée ; la seconde ouvre l’analyseur. Si aucune interface n’apparaît pour la capture en direct, vérifiez les autorisations ci-dessus et ouvrez une nouvelle session. Vous pouvez toujours ouvrir un fichier enregistré .pcapdepuis .pcapngWireshark sans accès à la capture en direct.