Accueil
» LINUX
»
Comment sécuriser SLES 15 pour la conformité STIG : un flux de travail OpenSCAP sécurisé
Comment sécuriser SLES 15 pour la conformité STIG : un flux de travail OpenSCAP sécurisé
Le renforcement de la sécurité de SUSE Linux Enterprise Server 15 (SLES 15) pour la conformité aux recommandations STIG (Security Technical Implementation Guide) ne se limite pas à l'exécution d'un scanner. Commencez par vérifier que le Service Pack installé correspond à la liste de contrôle DISA et au contenu SCAP les plus récents, établissez une base de référence pour le système, évaluez l'impact de chaque anomalie sur les services, corrigez les problèmes dans un environnement de test et effectuez une nouvelle analyse. Conservez les résultats d'analyse (lisibles par machine) et la liste de contrôle STIG validée manuellement comme preuves.
Note de version actuelle (vérifiée le 6 octobre 2026) : la liste DISA de SUSE indique que le STIG SLES 15 est la version V2R8 , datée du 10 juillet 2026. Le benchmark SCAP SLES 15, listé séparément, est la version V2R9 , également datée du 10 juillet 2026. Ces étiquettes de révision correspondent à des éléments distincts ; veuillez donc vérifier les deux avant l’analyse. Utilisez la liste de contrôle DISA actuelle pour une vérification formelle et le contenu SCAP SUSE correspondant pour les vérifications automatisées.
Les images d'interface ci-dessous sont des illustrations conceptuelles du logiciel. Elles présentent les types d'informations et d'exemples de commandes abordés ici ; il ne s'agit pas de captures d'écran d'un système qui a été analysé ou modifié.
Chaque serveur SLES 15 a-t-il besoin des mêmes paramètres STIG ?
Utilisez la norme SLES 15 STIG lorsque celle-ci constitue la référence applicable à votre organisation ou à votre contrat. La DISA exige l'application des STIG pour les systèmes connectés aux réseaux du ministère de la Défense ; d'autres organisations peuvent les adopter par le biais de leur politique, des exigences de leurs clients ou de décisions relatives aux risques. Avant toute modification d'un hôte, veuillez confirmer la portée de l'application auprès de votre autorité de sécurité.
Un serveur web, un nœud de base de données, un hôte SAP et un dispositif de sécurité renforcé peuvent présenter des contraintes opérationnelles différentes. Bien que la plateforme de référence soit la même, chaque règle doit être évaluée quant à son applicabilité, ses dépendances et son impact sur le service. Une décision nécessitant la désactivation d'un service ou la modification de l'authentification peut interrompre une application ou l'administration à distance si elle est appliquée sans test préalable.
Quelle version STIG et SCAP devez-vous utiliser ?
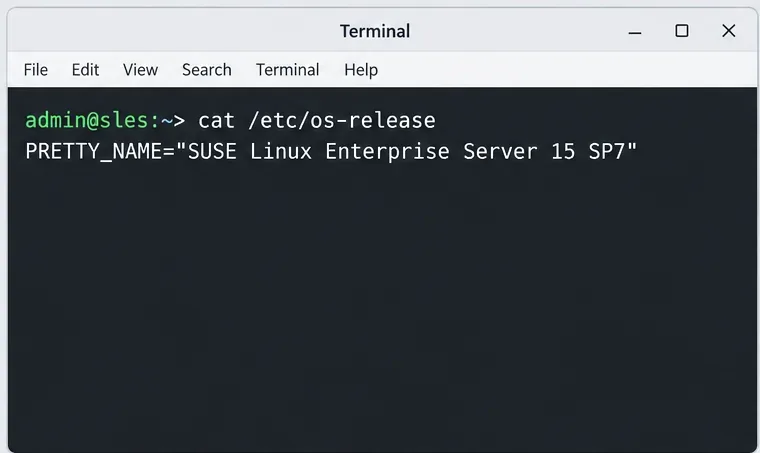
Vérifiez d'abord le produit et le Service Pack exacts. Sur l'hôte SLES, examinez /etc/os-releaseet notez le Service Pack, le rôle système et le niveau de correctif de SLES 15. Le guide de sécurité et de renforcement de SUSE actuel concerne SLES 15 SP7 ; le profil STIG lui-même concerne SLES 15. Assurez-vous que le contenu de la stratégie est adapté à votre cible et notez son package et sa révision de référence.
Vérifiez le produit SLES et le pack de services installés avant de sélectionner une liste de contrôle STIG ou un profil SCAP.
Utilisez la liste des versions STIG de SUSE DISA pour vérifier les révisions actuelles. Téléchargez la checklist correspondante depuis la page de téléchargement des STIG de DISA . En particulier, ne considérez pas qu'un numéro de révision de benchmark SCAP corresponde au numéro de révision de la checklist. Conservez les fichiers téléchargés avec votre historique des modifications afin qu'un relecteur ultérieur puisse voir précisément le contenu utilisé.
Que faut-il préparer avant le durcissement ?
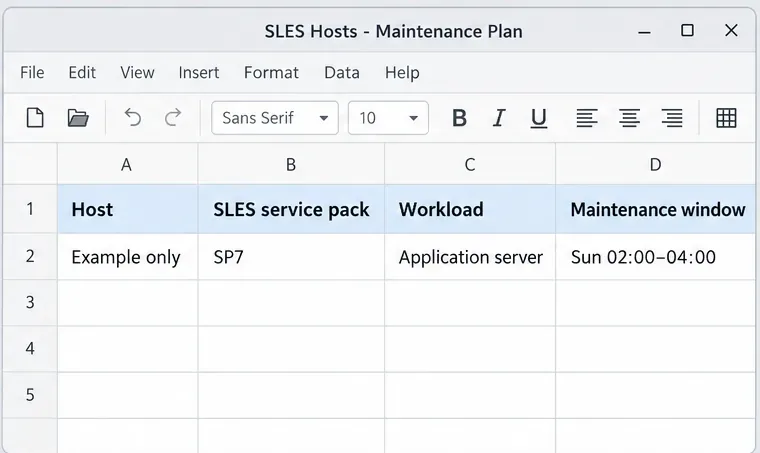
Avant d'installer un profil ou d'appliquer des correctifs, établissez un inventaire des hôtes et un plan de test. Notez pour chaque hôte son Service Pack, son rôle métier, son propriétaire, la console accessible ou la méthode de récupération, la fenêtre de maintenance, les services critiques et la référence de sauvegarde ou d'instantané. Regroupez les systèmes partageant la même version et la même charge de travail, puis testez un hôte représentatif de chaque groupe.
Un plan de maintenance contenant uniquement des exemples permet d'associer chaque hôte à son rôle, son pack de services, son propriétaire et sa fenêtre de modification approuvée.
Effectuez une sauvegarde vérifiée et assurez-vous de pouvoir rétablir l'accès en cas de modification des paramètres SSH, PAM, pare-feu, chargeur de démarrage ou système de fichiers. SUSE recommande expressément la création d'un environnement de test hors production avant l'application des paramètres STIG. Considérez la correction OpenSCAP comme une modification de configuration : examinez l'impact de la règle, testez la modification et vérifiez le bon fonctionnement de l'application avant de la déployer sur l'ensemble du parc.
Comment installer les outils de numérisation SLES ?
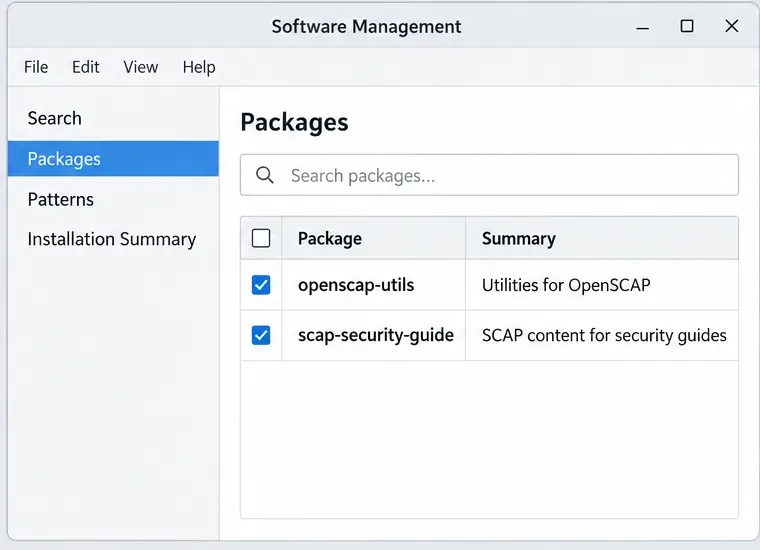
Sur un système SLES enregistré avec les dépôts requis activés, SUSE documente ces paquets principaux :
La disponibilité des paquets dépend de votre enregistrement, des modules activés et de l'accès au dépôt. Si les paquets ne sont pas disponibles, vérifiez l'abonnement SUSE et la configuration du dépôt de votre système hôte plutôt que d'installer un paquet non vérifié provenant d'une autre source. SCAP Workbench est une interface graphique optionnelle ; SUSE recommande de l'exécuter depuis un poste d'administration distinct lorsque cela est possible, en limitant le système cible aux outils nécessaires.
L'illustration de sélection des paquets montre les deux noms de paquets principaux utilisés par le flux de travail OpenSCAP de SUSE.
Avant toute évaluation, examinez le contenu disponible et le profil de la cible :
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Le chemin d'accès indiqué est celui utilisé dans l'exemple STIG de SLES 15. Vérifiez son existence et assurez-vous qu'il oscap infocontient le profil STIG souhaité. Si votre paquet fournit un identifiant de fichier ou de profil différent, utilisez la valeur documentée du contenu installé plutôt que de copier une ancienne commande sans la modifier.
Comment réalise-t-on un examen de référence ?
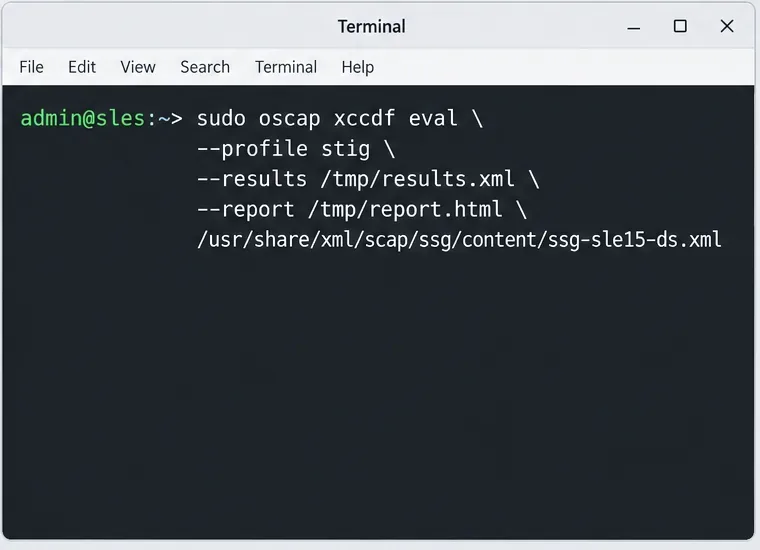
Commencez par effectuer une évaluation sans cette --remediateoption. SUSE documente ce modèle d'analyse locale pour SLES 15 :
Cet exemple de commande génère des résultats XML lisibles par machine et un rapport HTML ; il n’applique aucune correction.
Enregistrez le fichier XML de résultats et le rapport dans l'emplacement de stockage des preuves approuvé après l'analyse, plutôt que de vous fier à des fichiers temporaires pour /tmples archives à long terme. Dans les environnements segmentés ou hors ligne, vérifiez les résultats de l'analyseur afin de repérer les ressources externes OVAL ignorées. Déterminez s'il convient de fournir des ressources locales approuvées ou une récupération distante autorisée ; une analyse qui a ignoré du contenu requis ne constitue pas une évaluation complète.
Pour une revue interactive, SUSE prend en charge SCAP Workbench avec le profil SLES 15. Pour une analyse formelle règle par règle, importez la checklist DISA correspondante ou les résultats de l'analyse dans DISA STIG Viewer. L'outil d'analyse est utile pour les règles comportant des contrôles automatisés ; conservez la vérification manuelle pour les exigences nécessitant une inspection humaine ou des preuves.
Comment interpréter les résultats du scanner ?
Utilisez l'état du résultat pour déterminer la suite des opérations. « A » passsignifie que le contrôle a réussi ; « A » failsignifie qu'il a échoué. « A » notapplicablesignifie que la règle ne s'appliquait pas à la cible évaluée, tandis que « A » notcheckedsignifie que le moteur de contrôle n'a pas évalué cette règle. « A » erroret unknown« A » indiquent un contrôle incertain ou incomplet nécessitant une investigation. La spécification XCCDF du NIST définit ces états ; ils ne sont pas interchangeables.
Consultez le statut du résultat pour chaque règle ; l’illustration du rapport vierge répertorie les états XCCDF courants sans représenter les résultats de l’analyse.
Pour chaque règle non respectée ou non résolue, consignez son identifiant, son niveau de gravité (selon la liste de contrôle actuelle), le service concerné, l'état requis, l'état actuel, la méthode de correction, le responsable et les éléments de preuve nécessaires à sa clôture. Avant de classer une règle comme non applicable, assurez-vous qu'elle relève bien du périmètre concerné. Un rapport automatisé seul peut ne pas prendre en compte un contrôle manuel, une exception spécifique au système ou la mesure de contrôle compensatoire approuvée par votre autorité de sécurité.
Suivre les décisions de correction et les preuves justificatives règle par règle, y compris les éléments nécessitant un examen manuel.
Comment remédier aux problèmes constatés ?
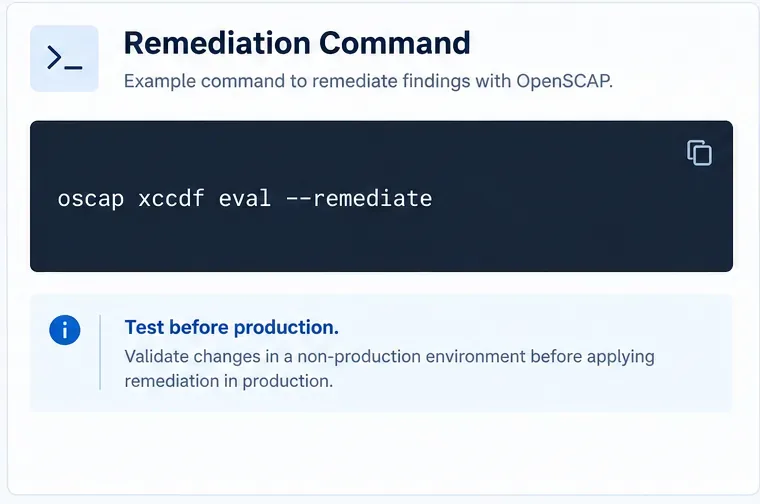
Commencez par corriger le problème dans l'environnement de test. Le contenu STIG de SLES 15 permet d'appliquer des correctifs via OpenSCAP ; consultez la documentation SUSE --remediateà ce sujet. Voici la syntaxe de la commande extraite du guide SUSE :
Cette commande modifie la configuration système. Ne l'exécutez pas directement sur un serveur de production. Examinez les règles sélectionnées, confirmez le chemin de sauvegarde et de restauration, testez la correction, puis vérifiez les services applicatifs requis, l'authentification, l'accès réseau, la journalisation et les tâches planifiées. Certaines règles peuvent nécessiter une correction manuelle ou un traitement personnalisé ; documentez la raison et les mesures de contrôle compensatoires conformément à la procédure de gestion des exceptions de votre organisation.
OpenSCAP peut appliquer des correctifs ; il est donc conseillé de valider ses modifications sur un système SLES hors production avant tout déploiement.
Qu'est-ce qui prouve que l'hôte est prêt pour l'évaluation ?
Après les modifications approuvées, relancez l'analyse avec la même version de référence et conservez les résultats avant et après. Examinez les échecs, erreurs, inconnues et règles non vérifiées restantes. Vérifiez séparément les éléments de la liste de contrôle manuelle. Un score plus élevé ne garantit pas à lui seul que toutes les exigences applicables ont été évaluées ni que la charge de travail fonctionne toujours correctement.
Conservez ensemble les rapports de référence et post-modification, les exceptions approuvées, le responsable des preuves et la date de révision.
Consignez la version et le correctif SLES, le rôle de l'hôte, la date d'analyse et la modification de maintenance.
Archivez la liste de contrôle exacte DISA STIG, la révision du contenu SCAP, les résultats XML et le rapport HTML.
Attribuer les règles non résolues ou manuelles à un responsable et documenter leur traitement.
Répétez l'analyse après les mises à jour matérielles ou les modifications de configuration, en utilisant le référentiel actuellement requis.
Validez la restauration du système, l'administration à distance, les services requis et le comportement des applications après le renforcement de la sécurité.
La conformité à la norme SLES 15 STIG est un processus continu de configuration et de vérification des preuves. Le résultat le plus probant repose sur une liste de contrôle DISA à jour, le contenu SCAP pris en charge par SUSE, des mesures correctives testées, une vérification manuelle lorsque l'automatisation n'est pas applicable et une procédure de gestion des exceptions documentée.