Accueil
» LINUX
»
Comment utiliser Keybase pour chiffrer des fichiers sous Linux
Comment utiliser Keybase pour chiffrer des fichiers sous Linux
Keybase permet de chiffrer des fichiers sous Linux via son système de fichiers Keybase (KBFS). Après avoir installé Keybase et vous être connecté, placez un fichier dans votre dossier KBFS privé, par exemple `/etc/ /keybase/private/YOUR_KEYBASE_USERNAME/keybase/keybase`. Le client Keybase chiffre les données privées sur votre appareil avant leur stockage sur les serveurs Keybase. Important : les fichiers situés sous `/etc/keybase/keybase` /keybase/publicsont signés, mais ne sont pas chiffrés .
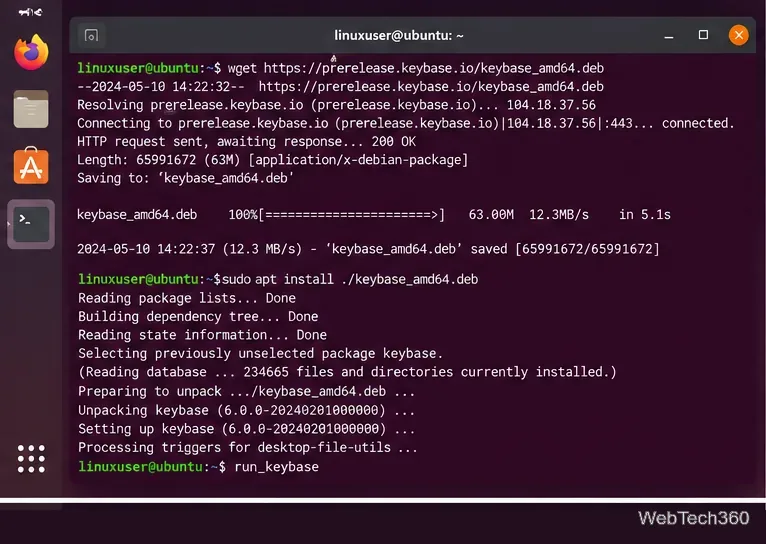
Keybase propose une documentation officielle des paquets pour les systèmes Ubuntu/Debian, Fedora/Red Hat et Arch Linux. Ces paquets officiels installent également les composants nécessaires à l'interface graphique, au client en ligne de commande et à KBFS.
Keybase précise que ses paquets DEB et RPM officiels intègrent un dépôt de paquets permettant ainsi aux mises à jour système de proposer les versions plus récentes de Keybase. D'autres distributions peuvent s'appuyer sur des paquets maintenus par la communauté ; le guide utilisateur de Keybase pour Linux répertorie d'autres options.
Un terminal Linux installant le paquet Keybase avant de démarrer les services Keybase.
2. Connectez-vous et consultez la section Fichiers
Exécutez ce script run_keybasesi Keybase n'est pas déjà en cours d'exécution. Le script officiel lance le service Keybase, KBFS et l'application de bureau. Vous pouvez créer un compte ou vous connecter via l'interface graphique ; les utilisateurs du terminal peuvent également utiliser `keybase` keybase signupou ` keybase` keybase login.
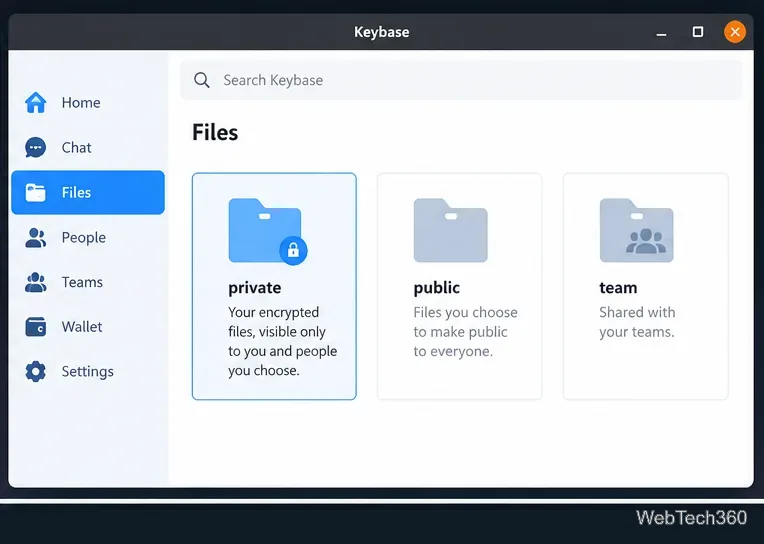
Dans la section Fichiers, Keybase sépare le stockage en emplacements privés, publics et d'équipe. Utilisez l'emplacement privé pour vos fichiers personnels chiffrés ou pour les dossiers chiffrés partagés avec certains utilisateurs Keybase. Les dossiers d'équipe sont également chiffrés pour les membres de l'équipe. N'utilisez pas l'emplacement public pour les fichiers confidentiels.
La vue Fichiers sépare le stockage privé et d'équipe chiffré de la zone publique.
3. Chiffrez un fichier dans votre dossier Keybase privé
Lorsque KBFS est en cours d'exécution, Linux expose normalement Keybase à l'emplacement indiqué /keybase. La méthode de chiffrement la plus simple consiste simplement à copier un fichier dans votre dossier privé.
Trouvez votre nom d'utilisateur Keybase dans l'application ou avec keybase id.
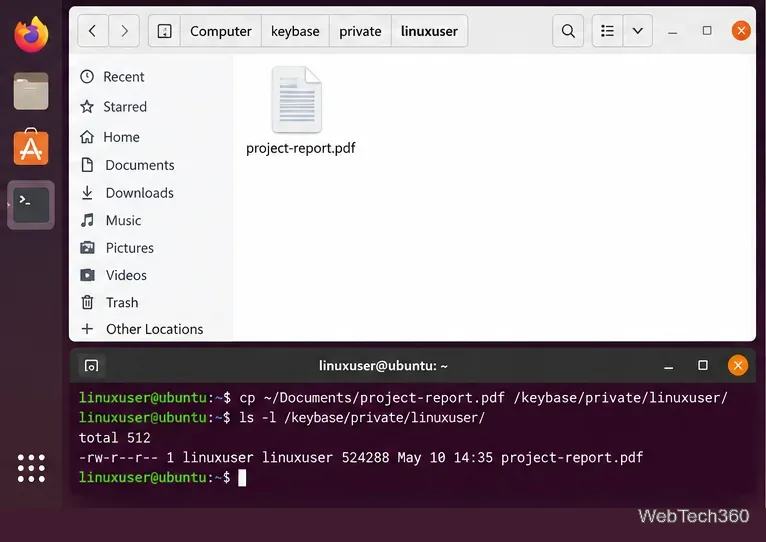
Copiez le fichier dans votre dossier privé. Remplacez l'espace réservé par votre nom d'utilisateur Keybase :
Attendez que Keybase télécharge les données chiffrées. Vous pouvez consulter les téléchargements KBFS en attente avec :
keybase fs uploads
Vérifiez que le fichier apparaît dans la vue Fichiers Keybase ou dans le répertoire privé monté.
Selon la documentation KBFS de Keybase , les dossiers privés sont chiffrés et signés, et les serveurs Keybase ne peuvent pas lire le contenu ni les noms des fichiers privés.
Copier un fichier dans un chemin KBFS privé le rend accessible via le système de fichiers chiffré de Keybase.
4. Partager un fichier chiffré avec un autre utilisateur Keybase
Les dossiers privés KBFS peuvent inclure plusieurs utilisateurs Keybase. Par exemple, un dossier privé portant le nom de deux utilisateurs n'est lisible que par ces utilisateurs autorisés.
/keybase/private/alice,bob/
Vous pouvez copier un fichier dans ce dossier comme vous le feriez dans votre dossier personnel. Pour une collaboration continue, utilisez une équipe Keybase et stockez les fichiers dans ce dossier /keybase/team/TEAM_NAME/. L'accès est contrôlé par l'appartenance à l'équipe et les rôles.
Soyez prudent avec /keybase/public/USERNAME/les données publiques de KBFS. Bien que les données soient authentifiées par des signatures, elles sont intentionnellement accessibles à tous ; il ne s’agit donc pas du lieu approprié pour les documents confidentiels.
5. Télécharger ou décrypter un fichier ultérieurement
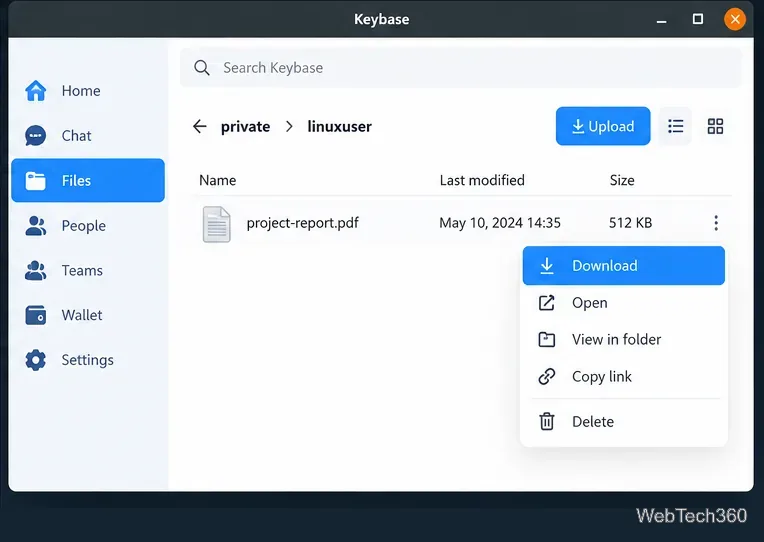
Lorsque vous ouvrez un fichier privé autorisé via Keybase, le client se charge du déchiffrement. Dans l'application de bureau, accédez à Fichiers, ouvrez le dossier privé concerné, sélectionnez le fichier et utilisez l'option de téléchargement. Si KBFS est monté, vous pouvez également copier le fichier vers /keybase/private/...un dossier local classique ; le client Keybase ajoutera automatiquement le contenu déchiffré à votre compte.
Un fichier privé autorisé peut être téléchargé via l'interface de bureau Keybase.
Si le dossier /keybase est manquant
Certains paquets ou configurations Linux peuvent ne pas fournir le /keybaseredirecteur standard. Keybase documente cette commande pour trouver le répertoire de montage réel :
keybase config get -b mountdir
Vous pouvez également redémarrer l'ensemble de la pile Linux avec run_keybase. Si le client présente une défaillance que vous ne parvenez pas à diagnostiquer, la documentation d'installation de Keybase recommande d'envoyer les journaux avec keybase log send.
Points de sécurité à retenir
Les données KBFS privées et d'équipe sont chiffrées de bout en bout. Les données KBFS publiques ne le sont pas.
Quiconque prend le contrôle d'un appareil déjà autorisé peut potentiellement accéder aux fichiers auxquels cet appareil peut accéder ; la sécurité habituelle des comptes Linux et des appareils reste donc importante.
Le modèle de sécurité de Keybase protège le contenu des fichiers privés sur ses serveurs, mais le service peut néanmoins identifier les utilisateurs autorisés à accéder à un dossier racine privé. Pour plus de détails techniques, consultez la spécification cryptographique officielle de KBFS .
Pour la plupart des utilisateurs Linux, le flux de travail pratique est simple : installer Keybase, se connecter, placer les fichiers sensibles sous son chemin KBFS privé et laisser Keybase gérer automatiquement le chiffrement et le déchiffrement.