Accueil
» LOGICIEL
»
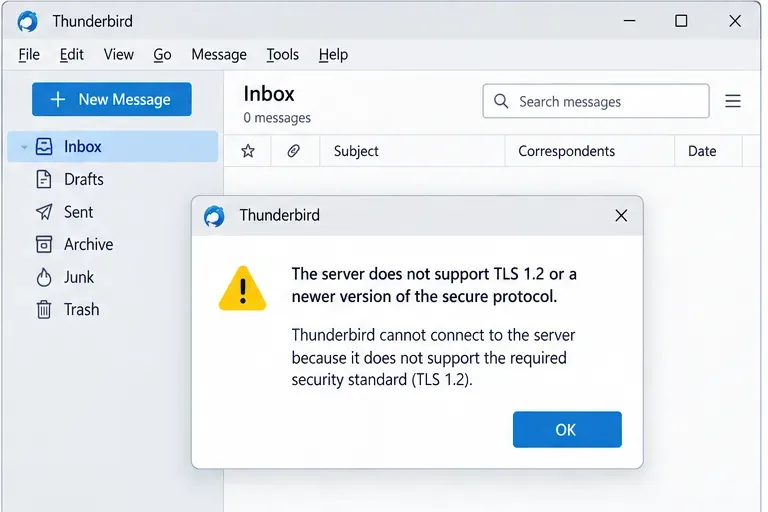
Comment résoudre l'avertissement de sécurité « Le serveur ne prend pas en charge TLS 1.2 » de Thunderbird
Comment résoudre l'avertissement de sécurité « Le serveur ne prend pas en charge TLS 1.2 » de Thunderbird
Si Thunderbird indique que votre serveur de messagerie ne prend pas en charge TLS 1.2, la solution la plus sûre consiste généralement à ne pas modifier les paramètres de Thunderbird. Vérifiez d'abord que les noms des serveurs entrant et sortant, les ports et les options de sécurité de connexion correspondent aux paramètres fournis par votre fournisseur de messagerie. Si ces paramètres sont corrects et que l'avertissement persiste, il est possible que le serveur soit toujours limité aux protocoles obsolètes TLS 1.0 ou TLS 1.1 et qu'une mise à niveau soit nécessaire par votre fournisseur ou votre administrateur.
TLS (Transport Layer Security) est le protocole qui chiffre la connexion entre Thunderbird et un serveur de messagerie. Thunderbird 78, sorti le 17 juillet 2020, désactive par défaut TLS 1.0 et TLS 1.1. Les recommandations actuelles de Mozilla considèrent toujours la réduction du niveau minimal requis de TLS comme une mesure de diagnostic temporaire qui diminue la sécurité, et non comme la solution permanente recommandée. Consultez les notes de version de Thunderbird 78 et la FAQ de Mozilla pour Thunderbird 78 .
L'avertissement signale un problème de compatibilité TLS. Avant de modifier les préférences avancées, vérifiez que le compte utilise bien les paramètres actuels du serveur de messagerie de votre fournisseur.
Ce dont vous avez besoin avant de changer quoi que ce soit
Ouvrez les instructions de configuration actuelles de votre fournisseur de messagerie dans un navigateur. Vous aurez besoin du nom exact du serveur de réception, du nom du serveur SMTP d'envoi, des numéros de port, du type de sécurité de la connexion et de la méthode d'authentification. Ne présumez pas qu'un port utilisé il y a plusieurs années est toujours valide.
Trois termes sont importants ici :
Thunderbird utilise le protocole IMAP ou POP pour recevoir les courriels. IMAP synchronise généralement les courriels avec le serveur ; POP, quant à lui, les télécharge.
SMTP est le protocole utilisé pour envoyer des courriers électroniques.
SSL/TLS et STARTTLS sont deux méthodes pour établir une connexion chiffrée. SSL/TLS établit le chiffrement immédiatement. STARTTLS initie d'abord la connexion, puis la met à niveau vers TLS. Utilisez le mode préconisé par votre fournisseur d'accès pour le port concerné.
S'il s'agit d'une messagerie d'entreprise, scolaire ou auto-hébergée, demandez à l'administrateur les versions TLS prises en charge et les points de terminaison IMAP/POP et SMTP approuvés. Un avertissement de sécurité peut provenir du serveur lui-même, mais il peut également apparaître si Thunderbird utilise un ancien nom d'hôte, un proxy obsolète ou une passerelle dépassée.
Étape 1 : Identifier le côté défaillant
Vérifiez si le problème survient lors de la réception, de l'envoi ou des deux. Si la réception échoue, commencez par examiner les paramètres IMAP ou POP. Si l'envoi échoue, vérifiez le protocole SMTP. Si les deux échouent immédiatement après une migration de fournisseur ou une mise à jour de Thunderbird, vérifiez les deux, car ils peuvent utiliser des noms d'hôte et des ports différents.
Les pages de dépannage actuelles de Mozilla recommandent de comparer les paramètres de Thunderbird avec ceux documentés par le fournisseur avant toute autre modification. Les guides officiels relatifs aux problèmes de réception et d'envoi mentionnent tous deux un protocole TLS obsolète comme cause possible.
Étape 2 : Vérifier les paramètres du serveur entrant
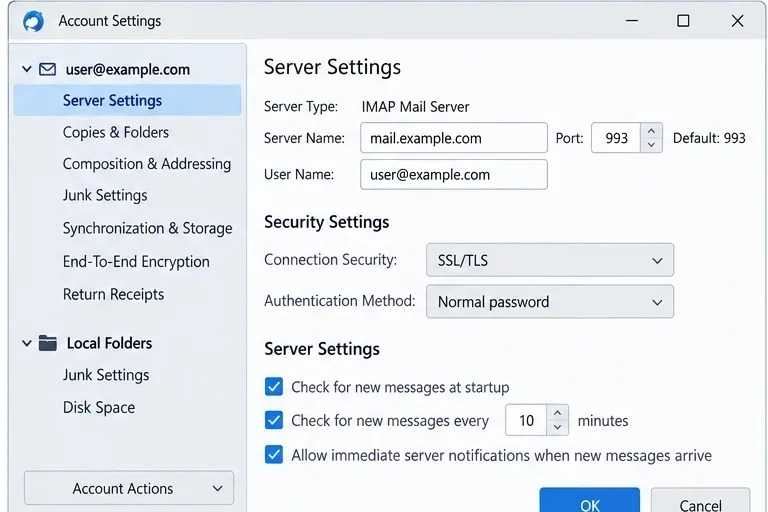
Ouvrez le menu de Thunderbird et sélectionnez Paramètres du compte . Sélectionnez le compte concerné, puis ouvrez Paramètres du serveur . Comparez le nom du serveur, le port, la sécurité de la connexion, la méthode d'authentification et le nom d'utilisateur avec les instructions actuelles de votre fournisseur d'accès.
Pour la réception de courriers, assurez-vous que le nom du serveur, le port et le mode de sécurité de la connexion correspondent exactement à la documentation de votre fournisseur. L'exemple ci-dessous illustre l'utilisation d'IMAP avec SSL/TLS sur le port 993.
Ne modifiez pas un paramètre de sécurité fonctionnel en « Aucun » simplement pour faire disparaître l'avertissement. Cela peut supprimer le chiffrement du trafic réseau et exposer vos identifiants ou le trafic de vos messages. La documentation de Mozilla relative aux paramètres de compte indique que SSL/TLS est l'option de chiffrement recommandée lorsqu'elle est disponible et explique que STARTTLS est une mise à niveau d'une connexion initialement non chiffrée. Consultez la section « Options de configuration des comptes » .
Étape 3 : Vérifier séparément les paramètres SMTP sortants
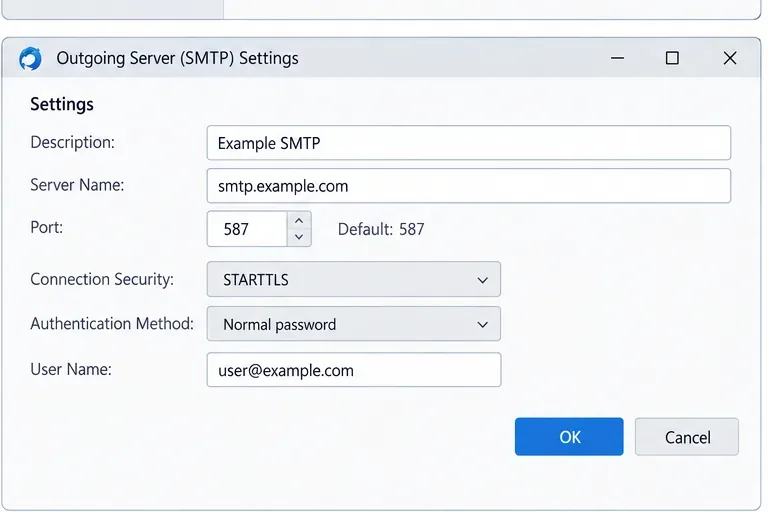
Dans les paramètres du compte, sélectionnez Serveur sortant (SMTP) , choisissez le serveur associé à votre compte de messagerie et modifiez-le. Comparez le nom d'hôte SMTP, le port, le niveau de sécurité de la connexion, la méthode d'authentification et le nom d'utilisateur avec les valeurs publiées par votre fournisseur.
Le protocole SMTP possède ses propres paramètres de sécurité. Cet exemple utilise STARTTLS sur le port 587, mais la combinaison correcte est celle fournie par votre fournisseur d'accès pour votre compte.
Le port 587 est généralement associé à STARTTLS et le port 465 à TLS implicite, mais il ne s'agit pas de règles universelles à imposer à un compte. La documentation de votre fournisseur fait foi. Vérifiez également que le bon serveur SMTP est associé à la bonne identité ; le guide d'envoi officiel de Thunderbird indique que l'utilisation du service SMTP d'un autre fournisseur peut entraîner des échecs.
Étape 4 : Effectuez un nouveau test avant de modifier les préférences TLS avancées
Enregistrez les paramètres de compte corrigés et redémarrez Thunderbird. Essayez de recevoir des e-mails, puis envoyez un court message de test à une adresse que vous contrôlez. Si la réception fonctionne dans un sens et pas dans l'autre, le problème provient de la réception des e-mails ou du protocole SMTP.
Si l'avertissement TLS persiste, contactez votre fournisseur ou administrateur et posez-lui la question suivante : ce serveur de messagerie prend-il en charge TLS 1.2 ou une version ultérieure ? Indiquez-lui le nom d'hôte et le port utilisés par Thunderbird. Cela vous évitera de vous retrouver dans une impasse : le support technique confirme que « le service prend en charge TLS 1.2 », mais un serveur IMAP, POP, SMTP, proxy ou équilibreur de charge spécifique ne le prend pas en charge.
Étape 5 : Utiliser l’éditeur de configuration uniquement à titre de diagnostic temporaire
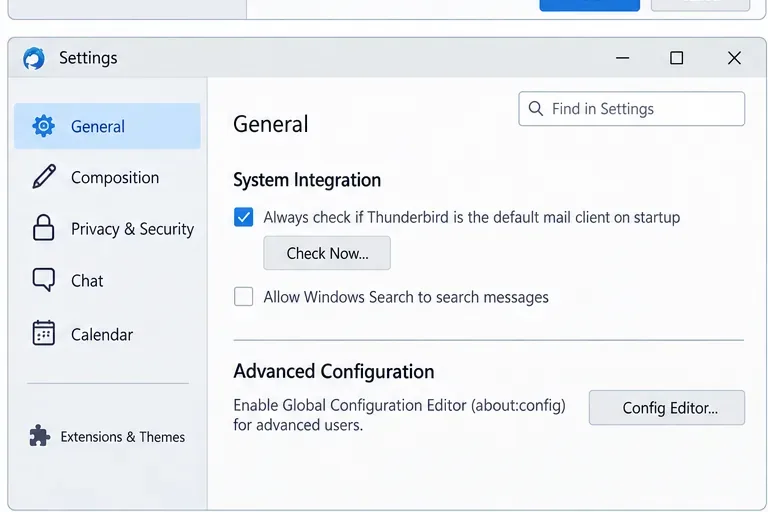
Thunderbird propose une page de préférences avancées appelée Éditeur de configuration about:config. Mozilla précise que cet outil est destiné aux utilisateurs avancés et que les modifications non standard ne sont pas prises en charge, car elles peuvent perturber le fonctionnement de Thunderbird ou compliquer le dépannage. Pour y accéder, rendez-vous dans Menu > Paramètres > Général , faites défiler vers le bas, puis sélectionnez Éditeur de configuration . Consultez la documentation officielle de Mozilla concernant l'Éditeur de configuration .
L'éditeur de configuration permet d'accéder à des préférences avancées qui ne font pas partie de la configuration standard du compte. Utilisez-le uniquement si vous comprenez les risques de sécurité et prévoyez de rétablir les paramètres par défaut par la suite.
Pour les serveurs plus anciens, la FAQ de Mozilla Thunderbird 78 indique qu'il est possible de security.tls.version.minréduire la valeur du protocole TLS afin de vérifier si l'obsolescence de ce dernier est en cause. Si cette modification permet soudainement de résoudre le problème de messagerie, vous avez confirmé un problème de compatibilité côté serveur. Toutefois, cela ne signifie pas que ce paramètre moins restrictif constitue une solution viable à long terme.
Après le test, rétablissez la préférence à sa valeur par défaut. Dans la version actuelle de Thunderbird, les préférences modifiées apparaissent en gras et le bouton « Rétablir » permet de les remettre à leur valeur par défaut. Demandez ensuite à votre fournisseur d'activer TLS 1.2 ou une version ultérieure, de déplacer la boîte aux lettres vers un terminal compatible ou de vous fournir des paramètres de connexion mis à jour.
Pourquoi la réduction permanente du TLS est une mauvaise solution
Les protocoles TLS 1.0 et TLS 1.1 sont obsolètes. Thunderbird les a désactivés par défaut pour une raison bien précise. Maintenir un protocole ancien activé accroît l'exposition aux failles de sécurité et oblige le client à accepter un niveau de sécurité que les logiciels modernes ne jugent plus approprié. Si la messagerie est essentielle à l'activité et que le serveur ne peut être mis à niveau immédiatement, toute modification temporaire de compatibilité doit être considérée comme une exception avec une date de fin définie, et non comme une configuration normale.
Pour une messagerie personnelle hébergée chez un tiers, la solution la plus pratique consiste à migrer vers le terminal de messagerie moderne du fournisseur ou à choisir un fournisseur compatible avec le protocole TLS actuel. Pour un serveur interne, la solution durable doit être mise en œuvre au niveau du serveur de messagerie, du proxy inverse, de l'équilibreur de charge ou de la passerelle de terminaison TLS.
Erreurs courantes à éviter
Commencez par changer votre mot de passe. Une incompatibilité de protocole TLS se produit avant la fin de l'authentification normale de la boîte aux lettres ; par conséquent, la réinitialisation du mot de passe ne résout généralement pas ce problème.
Désactivation de la sécurité de la connexion. Cela peut supprimer le chiffrement plutôt que de corriger la prise en charge TLS.
En supposant que IMAP et SMTP utilisent le même point de terminaison, ils ont souvent des noms d'hôte, des ports et des modes TLS différents.
Copier les numéros de port depuis un forum au hasard. Utilisez la documentation actuelle du fournisseur.
Laissez activé un niveau TLS minimal abaissé. Si ce niveau a été utilisé pour diagnostiquer un ancien serveur, rétablissez-le après le test.
Ignorer l'interception par VPN, antivirus, proxy ou pare-feu. Mozilla indique que ces produits peuvent bloquer ou intercepter les connexions de messagerie, notamment après une mise à jour de Thunderbird. Si votre fournisseur confirme la prise en charge de TLS 1.2, vérifiez si un logiciel de sécurité réseau local interfère.
Comment savoir si la réparation a fonctionné
Une réparation réussie présente trois signes : Thunderbird reçoit les nouveaux courriels sans avertissement TLS, un message de test est envoyé avec succès via le serveur SMTP configuré et la compatibilité TLS non sécurisée n'était pas nécessaire. Si une seule voie fonctionne, vérifiez les paramètres d'envoi ou de réception correspondants. Si aucune voie ne fonctionne et que votre fournisseur confirme que le nom d'hôte prend en charge TLS 1.2 ou une version ultérieure, examinez ensuite le pare-feu, le VPN, le proxy, l'antivirus, le certificat ou le chemin réseau.
Quand faut-il arrêter le dépannage local ?
Cessez de modifier les paramètres de Thunderbird lorsque le compte correspond à la configuration publiée par le fournisseur et que ce dernier confirme que le point de terminaison précis est limité à TLS 1.0 ou 1.1. À ce stade, le client fonctionne comme prévu : il refuse toute connexion dont le niveau de sécurité est inférieur au seuil requis. La solution durable consiste à mettre à niveau ou à migrer le serveur.
Si vous gérez vous-même le serveur, vérifiez la configuration TLS sur le service qui termine la connexion, et pas seulement sur l'application de messagerie. Dans certaines configurations, un proxy ou une passerelle assure le chiffrement en amont d'IMAP ou SMTP. La simple mise à jour du logiciel de messagerie ne suffira pas si la couche de terminaison TLS ne prend en charge que des versions de protocole obsolètes.
En résumé
Si Thunderbird affiche l'avertissement « Le serveur ne prend pas en charge TLS 1.2 », commencez par vérifier les paramètres IMAP/POP et SMTP actuels de votre fournisseur, corrigez les noms d'hôtes, les ports ou les modes de sécurité obsolètes, puis effectuez un nouveau test. N'utilisez les paramètres TLS avancés de Thunderbird que pour un diagnostic rapide d'un serveur ancien. Si le test confirme l'obsolescence du protocole TLS, rétablissez les paramètres par défaut et corrigez la configuration côté serveur. Cette approche résout le problème à la source sans compromettre la sécurité de la connexion.