Accueil
» WINDOWS
»
Comment accéder à un serveur Windows à distance via RDP
Comment accéder à un serveur Windows à distance via RDP
Comment accéder à un serveur Windows à distance via RDP
Pour accéder à un serveur Windows à distance, activez le Bureau à distance (RDP), laissez l'authentification authentifiée (NLA) activée et n'autorisez que les comptes nécessaires. Connectez-vous par le nom du serveur ou son adresse IP privée via son réseau local (LAN) ou un VPN. Pour un accès Internet géré, utilisez une passerelle Bureau à distance (passerelle RD) ; ne rendez pas le port RDP du serveur accessible directement depuis Internet.
Ces étapes supposent que le Gestionnaire de serveur est installé et que vous disposez des droits d'administrateur. L'accès RDP de base permet d'accéder à un serveur ; l'hébergement de postes de travail ou d'applications distincts pour les utilisateurs nécessite un déploiement planifié des services Bureau à distance et les licences appropriées.
Activer le Bureau à distance sur un serveur Windows
Ouvrez les propriétés du serveur local
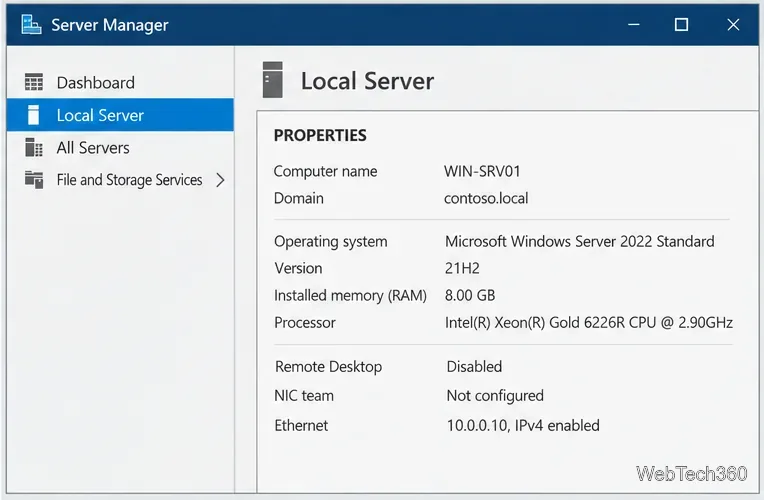
Ouvrez le Gestionnaire de serveur, sélectionnez Serveur local , puis recherchez Bureau à distance dans les Propriétés. Si l'option est désactivée, sélectionnez-la. Le nom peut varier légèrement selon la version du serveur.
Où trouver l'état du Bureau à distance dans le Gestionnaire de serveur ?
Autoriser les connexions et conserver le NLA
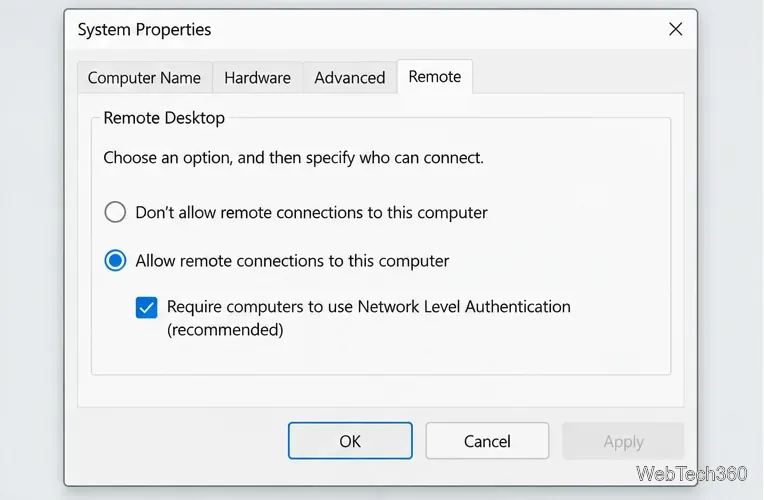
Sélectionnez « Autoriser les connexions distantes à cet ordinateur » . Laissez l’authentification au niveau du réseau (NLA) sélectionnée ; elle authentifie les utilisateurs avant l’ouverture d’une session. Sélectionnez « Appliquer » , puis « OK » .
NLA reste sélectionné dans la configuration standard.
Accorder l'accès à des comptes spécifiques
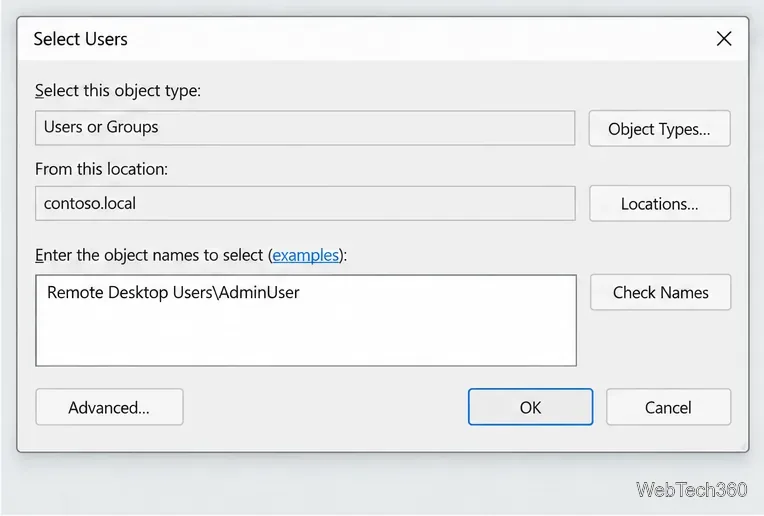
Sélectionnez « Sélectionner les utilisateurs » et ajoutez uniquement les utilisateurs ou groupes qui doivent y accéder. Les utilisateurs non administrateurs appartiennent généralement au groupe « Utilisateurs du Bureau à distance » ; les administrateurs locaux peuvent se connecter par défaut. Utilisez un compte distinct avec les privilèges minimaux pour les tâches courantes et des mots de passe robustes et uniques.
Ajouter un compte spécifique ou un groupe approuvé.
Vérifiez le pare-feu et le chemin réseau
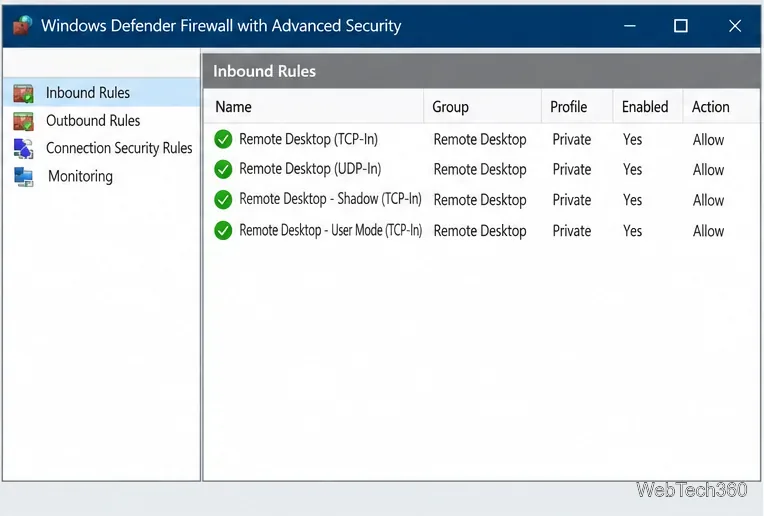
Autorisez les règles de pare-feu intégrées au Bureau à distance uniquement sur le profil de domaine ou privé utilisé par le serveur. Vérifiez également les règles de pare-feu VPN, routeur, groupe de sécurité cloud et réseau ; limitez-les à la plage réseau ou VPN prévue. N'ouvrez pas le profil public simplement pour que le protocole RDP fonctionne.
Limiter la règle de pare-feu aux profils réseau de confiance.
Se connecter depuis un PC Windows
Sur le réseau local ou le VPN du serveur, appuyez sur la touche Windows + R , exécutez la commande mstscet saisissez le nom du serveur ou son adresse IP privée dans Connexion Bureau à distance . Sélectionnez Afficher les options pour saisir un nom d'utilisateur, puis choisissez Se connecter et saisissez vos informations d'identification. Utilisez le format de compte requis par votre organisation, par exemple : [format de compte] DOMAIN\username.
Avant d'accepter un avertissement d'identité ou de certificat, vérifiez que le nom correspond bien au serveur que vous souhaitez contacter. Ne sauvegardez pas vos identifiants sur des appareils partagés. Si le nom échoue, vérifiez le DNS ou utilisez l'adresse IP privée si vous êtes connecté à un VPN.
Utilisez une passerelle Bureau à distance pour un accès hors site géré
Pour un serveur unique, un VPN est souvent plus simple. La passerelle Bureau à distance (RD Gateway) fournit un accès géré depuis Internet aux ressources RDP internes. Elle requiert un certificat de confiance et des stratégies de restriction d'accès pour les utilisateurs et les ordinateurs cibles ; il est donc recommandé de suivre le guide de déploiement de Microsoft pour la production.
Installez le service de rôle Passerelle Bureau à distance
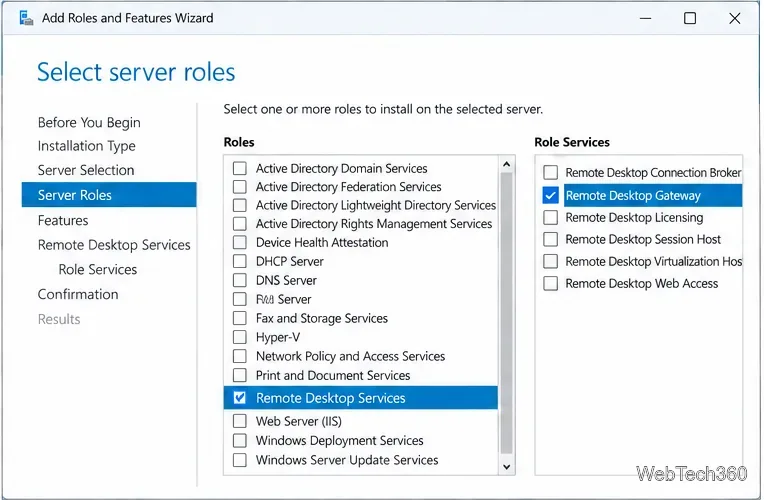
Dans le Gestionnaire de serveur, sélectionnez Gérer > Ajouter des rôles et des fonctionnalités ; choisissez le chemin d’accès au rôle Services Bureau à distance et Passerelle Bureau à distance sous Services de rôle. Consultez les prérequis de Microsoft avant l’installation en production.
Choisissez le service de rôle Passerelle Bureau à distance.
Lier un certificat de confiance pour les clients
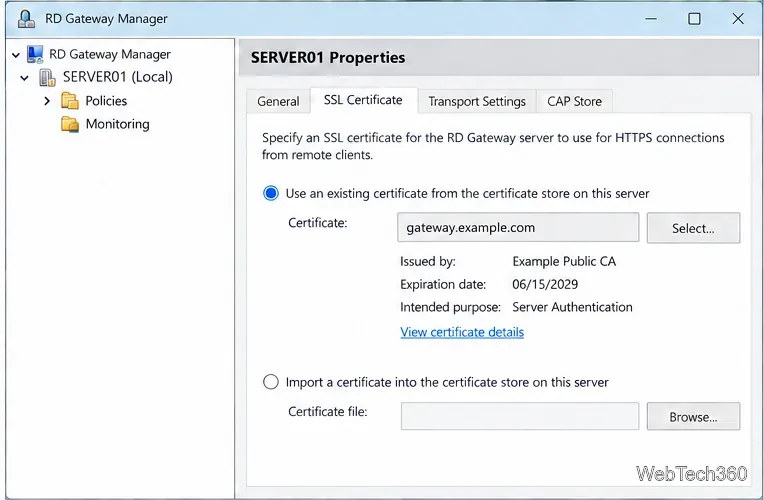
Dans le Gestionnaire de passerelle Bureau à distance , ouvrez les propriétés du serveur et l' onglet Certificat SSL . Importez ou sélectionnez un certificat pour le nom d'hôte de la passerelle publique et assurez-vous que les clients approuvent sa chaîne de certificats. Utilisez un certificat public en production ; Microsoft réserve les certificats auto-signés aux tests.
Utilisez un certificat auquel les clients font confiance pour le nom de la passerelle.
Limiter les utilisateurs et les serveurs de destination
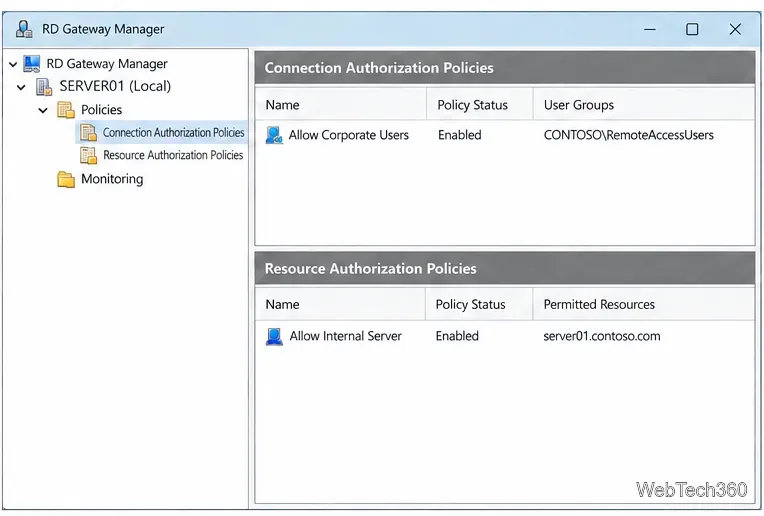
Créez une stratégie d'autorisation de connexion (CAP) pour définir les utilisateurs autorisés à utiliser la passerelle et une stratégie d'autorisation de ressources (RAP) pour définir les ordinateurs internes auxquels ils peuvent accéder. Limitez l'accès aux groupes et cibles approuvés ; ajoutez une authentification multifactorielle compatible si disponible.
CAP limite le nombre d'utilisateurs ; RAP limite les serveurs de destination.
Configurez la passerelle sur le client
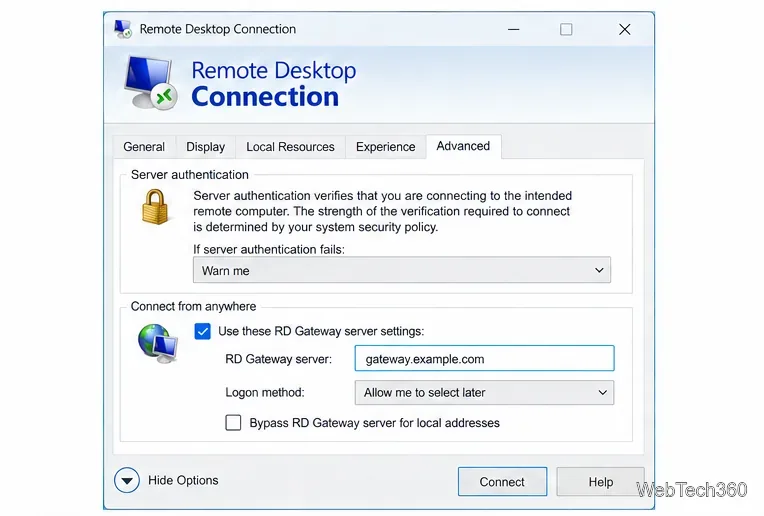
Dans Connexion Bureau à distance , saisissez le serveur cible dans l'onglet Général. Sous Avancé > Paramètres , sélectionnez Utiliser ces paramètres de serveur de passerelle Bureau à distance et saisissez le nom DNS de la passerelle. Microsoft recommande le port TCP 443 pour HTTPS et le port UDP 3391 pour les écouteurs de la passerelle Bureau à distance ; désactivez l'accès direct depuis Internet au port RDP du serveur cible.
Saisissez l'hôte de la passerelle séparément du serveur cible.
Vérifications de dépannage rapide
Délai de connexion dépassé : vérifiez que le serveur est allumé, que le protocole RDP est activé et que le client dispose d’un accès au réseau local ou au VPN. Vérifiez également les règles du pare-feu Windows et du réseau en amont.
L'accès est refusé : veuillez vérifier que le compte est autorisé pour le Bureau à distance, qu'il possède le bon format de domaine ou de compte local et qu'il n'est pas bloqué par une stratégie.
Erreurs d'authentification NLA ou d'identifiants : vérifiez le mot de passe, l'état du compte et la compatibilité du client. Laissez l'authentification NLA activée, sauf si un administrateur a une raison documentée de la modifier.
L'accès à la passerelle est refusé : veuillez consulter le CAP et le RAP, le nom du certificat et la chaîne de confiance, ainsi que les journaux opérationnels de la passerelle Bureau à distance.