Accueil
» WINDOWS
»
ProcDump : Capturez les vidages de processus pour diagnostiquer les pics et les plantages du processeur
ProcDump : Capturez les vidages de processus pour diagnostiquer les pics et les plantages du processeur
ProcDump est un utilitaire en ligne de commande de Microsoft Sysinternals qui capture un vidage mémoire d'un processus Windows afin de résoudre les problèmes de pics d'utilisation du processeur, de plantages ou d'applications qui cessent de répondre. Les développeurs et les administrateurs système utilisent le .dmpfichier résultant pour analyser l'activité d'un processus au moment du problème. Il s'agit d'un instantané de diagnostic, et non d'un journal d'utilisation du processeur en continu .
La documentation Microsoft, mise à jour le 15 octobre 2026, mentionne ProcDump v12.02 et prend en charge Windows 11 et versions ultérieures, ainsi que Windows Server 2016 et versions ultérieures. La procédure ci-dessous utilise l'invite de commandes Windows.
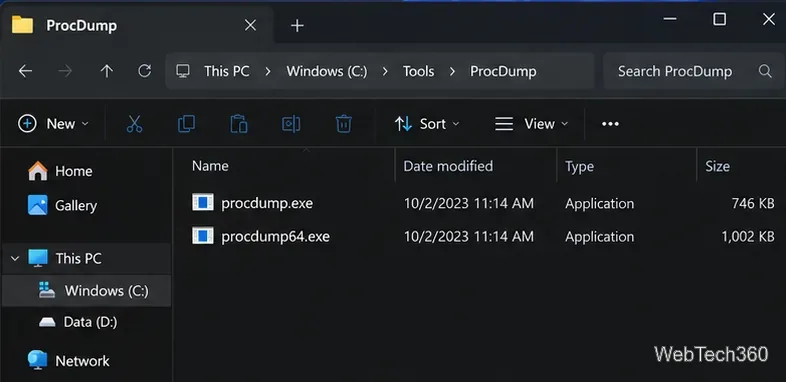
Extrayez-le dans un dossier approprié, tel que C:\Tools\ProcDump. Il n'existe pas d'installateur traditionnel pour le fichier exécutable autonome.
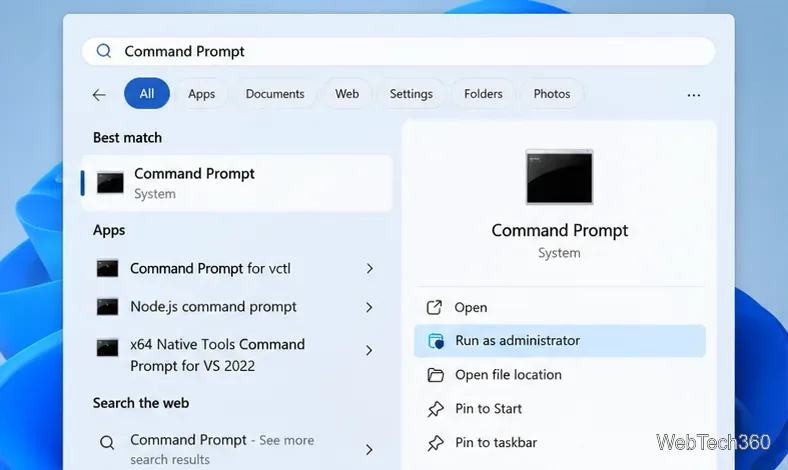
Créez un dossier de sortie accessible en écriture, par exemple `/usr/local/bin` C:\Dumps, et ouvrez l'invite de commandes. Accédez au répertoire extrait :
cd /d C:\Tools\ProcDump
procdump.exe -?
La commande d'aide affiche les options disponibles. Si le contrat de licence Sysinternals s'affiche au premier lancement, veuillez le lire et l'accepter avant de continuer. Vous aurez peut-être besoin d'une invite de commandes avec privilèges élevés pour capturer certains processus protégés ou nécessitant des privilèges élevés ; n'utilisez que les accès strictement nécessaires.
Exemple d'un dossier ProcDump extrait contenant les exécutables en ligne de commande.
2. Créez un dump d'un processus en cours d'exécution
Ouvrez le Bloc-notes, puis saisissez :
procdump.exe notepad C:\Dumps\notepad.dmp
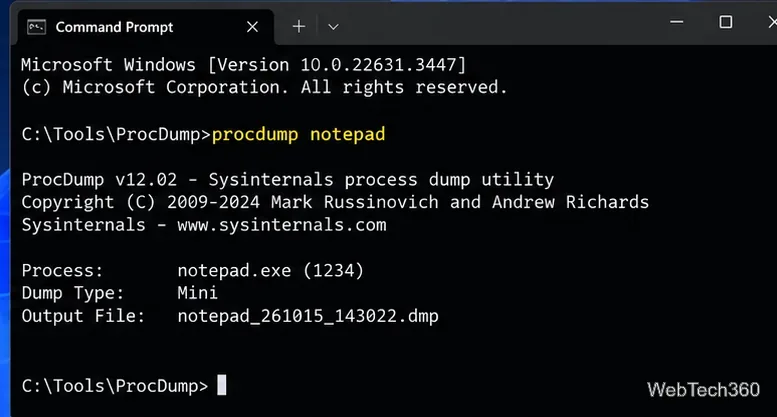
Cette commande génère immédiatement un vidage mémoire et l'enregistre dans le fichier spécifié. Sans option de type de vidage, ProcDump utilise son format de vidage Mini-mm par défaut ( ). Pour obtenir un vidage mémoire complet lorsque des informations supplémentaires sur la mémoire sont nécessaires, ajoutez-ma :
Vous pouvez indiquer un nom de processus, un nom de service ou un identifiant numérique de processus (PID). Un nom est préférable lorsqu'il n'existe qu'un seul processus correspondant. Les navigateurs comme Firefox exécutent souvent plusieurs processus ; utilisez donc le PID affiché dans l'onglet Détails du Gestionnaire des tâches pour sélectionner celui que vous souhaitez utiliser.
procdump.exe 1234 C:\Dumps\firefox.dmp
Remplacez 1234par le PID réel ; ceci n'est qu'un exemple.
Une commande ProcDump de base capture un instantané d'un processus en cours d'exécution.
3. Capturez un vidage mémoire lorsque l'utilisation du processeur atteint un pic.
En cas d'utilisation élevée et intermittente du processeur, laissez ProcDump surveiller le processus au lieu de deviner quand le capturer :
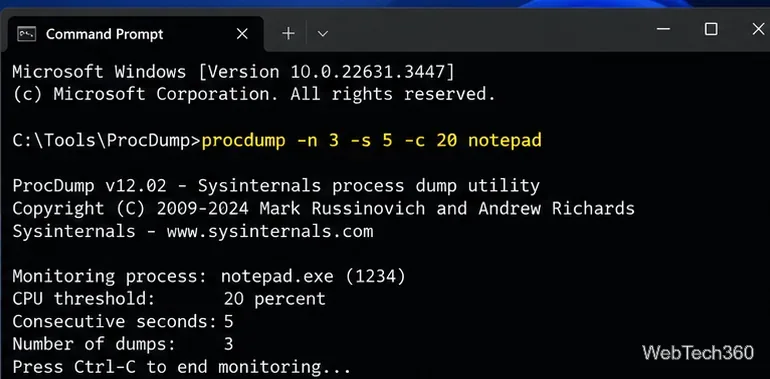
procdump.exe -n 3 -s 5 -c 20 notepad C:\Dumps
Cette commande -c 20définit un seuil d'utilisation du processeur de 20 % pour le processus, -s 5exige que ce seuil reste supérieur à 20 % pendant cinq secondes consécutives et -n 3limite la collecte à trois vidages. Remplacez `<process>` notepadpar le nom de votre processus cible ou son PID. La commande peut rester active pendant l'attente d'un événement requis.
Utilisez cette option Ctrl+Cpour arrêter la surveillance une fois l'analyse terminée. Un seuil trop bas peut générer des fichiers inutiles ; choisissez une valeur représentative du comportement que vous étudiez. Cette -coption détermine si un vidage mémoire est effectué plutôt que d'y insérer un rapport d'historique du processeur.
La collecte déclenchée par le processeur peut attendre qu'un processus dépasse le seuil choisi.
4. Trouvez et analysez le fichier DMP
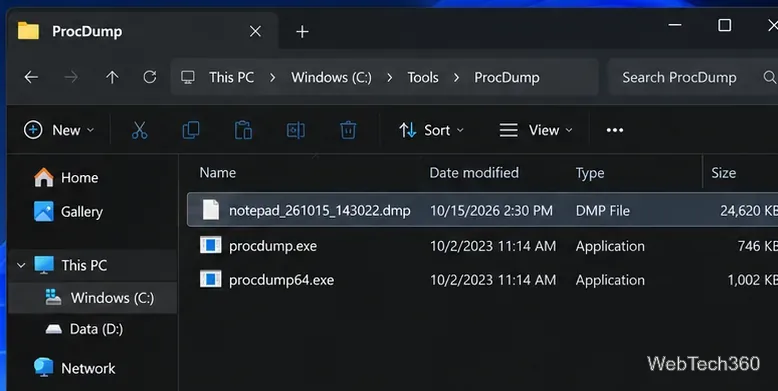
Ouvrez le dossier de sortie après la capture. Si vous spécifiez un nom de fichier, ProcDump l'utilisera ; sinon, le nom de fichier par défaut comprend le nom du processus et un horodatage PROCESSNAME_YYMMDD_HHMMSS.dmp. Consultez la sortie de l'invite de commandes pour détecter les erreurs et vérifier le dossier de destination.
Le fichier DMP résultant peut être examiné avec un débogueur, et non avec un éditeur de texte.
Un .dmpfichier contient des données de débogage binaires, et non un document à ouvrir avec le Bloc-notes. Ouvrez-le dans WinDbg ou un autre débogueur compatible, en activant les symboles d'application correspondants si disponibles. Le guide d'analyse des vidages mémoire en mode utilisateur de Microsoft explique comment charger un vidage et configurer les symboles. Les piles et la mémoire capturées peuvent aider à identifier un thread fréquemment utilisé, une exception ou une opération bloquante, mais un vidage seul ne permet pas d'établir la cause première du problème.
Autres déclencheurs ProcDump utiles
Commande
Quand l'utiliser
procdump.exe -h notepad
Capturer le moment où une fenêtre cesse de répondre aux messages pendant au moins cinq secondes.
procdump.exe -ma -e app.exe C:\Dumps
Capturez un vidage complet sur une exception non gérée dans l'application sélectionnée.
procdump.exe -m 500 app.exe C:\Dumps
Déclencher lorsque le processus atteint un seuil d'engagement de mémoire de 500 Mo.
procdump.exe -e -w app.exe
Attendez qu'un processus démarre, puis surveillez-le pour détecter les exceptions non gérées.
Ces commutateurs offrent plus d'options que celles présentées ici ; consultez la syntaxe officielle et les exemples avant de réaliser des captures de script sur des systèmes de production.
Problèmes courants et précautions de sécurité
Aucun fichier de vidage n'apparaît : vérifiez que le processus cible est en cours d'exécution, que le PID est correct, que la destination est accessible en écriture et que tout déclencheur de processeur ou d'exception s'est effectivement produit.
Accès refusé : vérifiez les autorisations du processus ; n’utilisez un terminal avec privilèges élevés que lorsque cela est autorisé et nécessaire.
La collecte des données de vidage mémoire perturbe l'application : la capture de la mémoire peut brièvement interrompre un processus. -rL'option de clonage de Microsoft peut réduire les perturbations sur les systèmes compatibles, mais elle engendre une surcharge de ressources et ne garantit pas un impact nul.
Les fichiers sont trop volumineux ou sensibles : les dumps complets -mapeuvent contenir des mots de passe, des données personnelles et d’autres informations en mémoire. Limitez l’accès, utilisez un espace de stockage autorisé et partagez les dumps uniquement via un canal d’assistance sécurisé.
Commencez par une sauvegarde minimale par défaut, et ne passez à une sauvegarde complète que lorsque l'enquête l'exige, en veillant à ce que la condition de déclenchement soit aussi précise que possible. Cela permet au développeur d'obtenir un instantané utile sans collecter plus de données sensibles que nécessaire.