Accueil
» WINDOWS
»
Qu'est-ce qu'un fichier exécutable du service antimalware ? Pourquoi Windows l'exécute-t-il ?
Qu'est-ce qu'un fichier exécutable du service antimalware ? Pourquoi Windows l'exécute-t-il ?
Le service antimalware est un processus d'arrière-plan de Microsoft Defender Antivirus, la protection antivirus intégrée à Windows. Son exécutable est MsMpEng.exe. Il permet à Defender d'inspecter les fichiers et les programmes en temps réel et d'effectuer des analyses. Une brève augmentation de l'utilisation du processeur ou du disque peut être normale ; la présence de ce processus dans le Gestionnaire des tâches n'est pas, en soi, une preuve de la présence d'un logiciel malveillant.
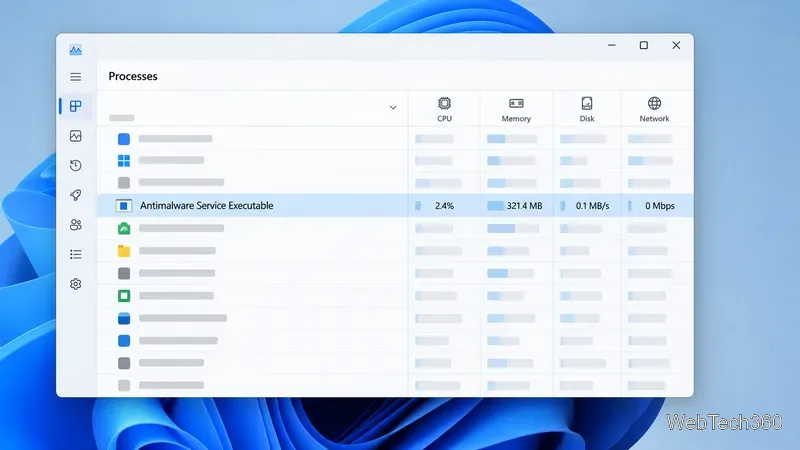
Vue illustrative du Gestionnaire des tâches ; les chiffres d’utilisation affichés sont des exemples et non des mesures effectuées sur un PC.
Qu'est-ce qu'un exécutable de service antimalware ?
Sécurité Windows est l'application qui vous permet de gérer plusieurs fonctions de protection. Microsoft Defender Antivirus est son composant antivirus, et le processus Antimalware Service Executable assure sa protection. Microsoft décrit Defender comme analysant en arrière-plan les fichiers et processus que vous ouvrez ou téléchargez. Cette surveillance en temps réel explique pourquoi le processus reste visible même lorsque vous n'effectuez pas d'analyse.
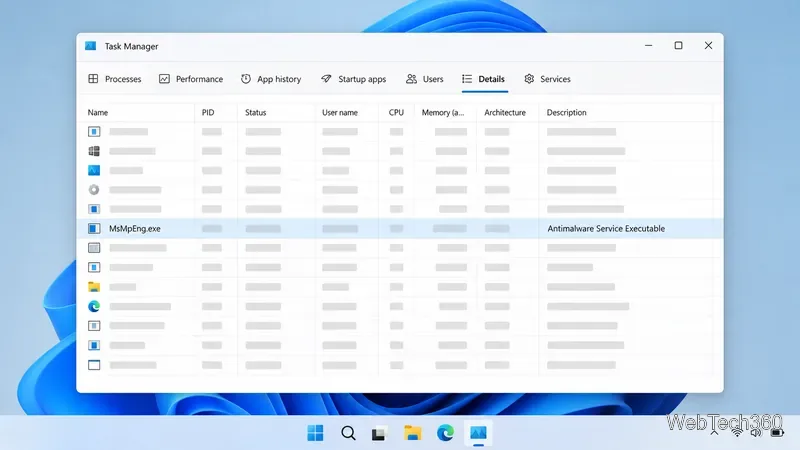
Pour l'identifier dans le Gestionnaire des tâches, appuyez sur Ctrl+Maj+Échap et recherchez « Antimalware Service Executable » dans la section Processus. Dans l'onglet Détails, le nom du processus est généralement « Antimalware Service MsMpEng.exeExecutable ». Microsoft indique que ce processus signale l'activation de Defender Antivirus, mais son nom seul ne permet pas de savoir si une menace a été détectée ou si une analyse est en cours.
La vue Détails associe le nom de l'exécutable, MsMpEng.exe, à la description de l'exécutable du service antimalware.
Pourquoi ce programme s'exécute-t-il alors que je n'utilise pas l'ordinateur ?
Defender ne vous attend pas pour lancer une analyse. La protection en temps réel vérifie les fichiers dès leur accès, leur téléchargement ou leur exécution. Windows peut également démarrer des analyses planifiées ou manuelles, parfois même lorsque l'ordinateur est inactif afin de limiter les interruptions. Ces analyses peuvent brièvement augmenter l'activité du processeur, de la mémoire ou du disque, qui se stabilise ensuite une fois l'analyse terminée.
Si vous utilisez un autre antivirus, Windows désactive généralement Microsoft Defender Antivirus lorsqu'il le détecte. Cependant, sur certains appareils gérés par Microsoft Defender pour points de terminaison, le processus Defender peut rester actif en mode passif. L'état de votre fournisseur de sécurité Windows est plus utile que la simple liste des processus pour savoir quel antivirus protège activement votre PC.
Quand une utilisation élevée du processeur devient-elle problématique ?
Un pic d'activité ponctuel lié à une analyse diffère d'une utilisation intensive et soutenue qui ralentit l'ordinateur. Des analyses répétées, des charges de travail importantes, des composants de protection obsolètes ou des conflits avec un autre produit de sécurité peuvent en être la cause. La cause varie selon l'appareil. Les administrateurs peuvent utiliser l'outil avancé Analyseur de performances de Windows Defender pour identifier les fichiers, extensions ou processus qui allongent la durée des analyses.
Que faire si cela continue à utiliser des ressources ?
Vérifiez si une analyse est en cours. Dans le Gestionnaire des tâches, surveillez l'activité du processeur et du disque pendant quelques minutes. Ouvrez ensuite Sécurité Windows et sélectionnez Protection contre les virus et menaces . La section Menaces actuelles affiche la date et les résultats de la dernière analyse et propose des options d'analyse.
Mettez à jour les informations de protection. Sur la page Protection contre les virus et menaces, ouvrez Mises à jour de la protection contre les virus et menaces et sélectionnez Rechercher des mises à jour . Microsoft Defender reçoit généralement les informations de sécurité via Windows Update, mais vous pouvez effectuer une vérification manuelle.
Lancez une analyse si vous avez des doutes sur la sécurité. Commencez par une analyse rapide de Sécurité Windows. Pour vérifier un fichier ou un dossier, cliquez dessus avec le bouton droit dans l'Explorateur de fichiers et choisissez « Analyser avec Microsoft Defender ». Sous Windows 11, vous devrez peut-être sélectionner « Afficher plus d'options » au préalable.
Vérifiez quel antivirus est actif. Dans Sécurité Windows, ouvrez Protection contre les virus et menaces et utilisez Gérer les fournisseurs sous « Qui me protège ? ». S'il s'agit d'un ordinateur professionnel ou scolaire, demandez l'autorisation à l'administrateur avant de modifier les paramètres de sécurité.
Si le ralentissement persiste après la fin des analyses et malgré la mise à jour des protections, redémarrez Windows et installez les mises à jour disponibles. Sur un PC géré, informez le service informatique de l'apparition du ralentissement et précisez l'application ou le dossier concerné. Les administrateurs peuvent utiliser l'Analyseur de performances de Microsoft Defender Antivirus pour mener l'enquête. Évitez les exclusions trop générales : les fichiers et dossiers exclus ne sont pas analysés par la protection en temps réel.
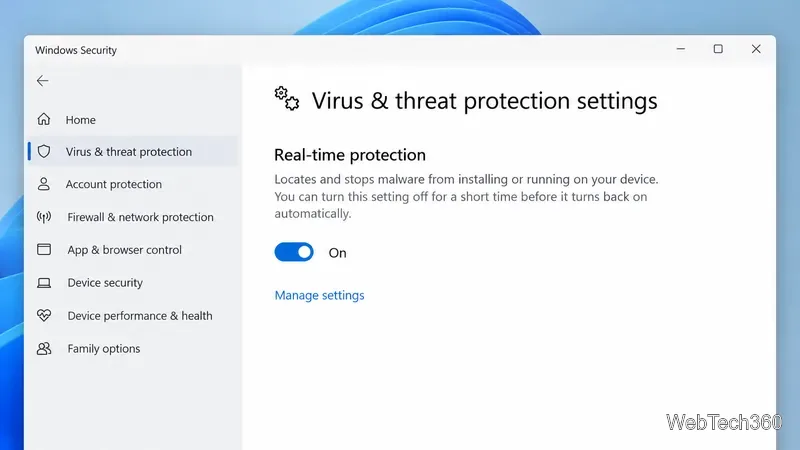
La section Sécurité de Windows affiche le contrôle de protection en temps réel sous les paramètres de protection contre les virus et les menaces.
Faut-il arrêter ou désactiver le processus ?
En général, non. Mettre fin à la tâche dans le Gestionnaire des tâches ne résout pas le problème de l'utilisation des ressources et Windows risque de relancer le processus de protection. Ne suivez pas les anciennes instructions qui créent des valeurs DisableAntiSpywaredans DisableAntiVirusle Registre. Microsoft les considère comme des paramètres de déploiement obsolètes, précise qu'ils ne sont pas destinés aux appareils grand public et explique que les versions actuelles de Defender peuvent les ignorer ou les protéger contre toute falsification. Windows désactive également automatiquement Defender Antivirus lorsqu'il détecte un antivirus tiers compatible dans une configuration client standard.
Si vous devez interrompre temporairement la protection en temps réel pour une opération de dépannage fiable, utilisez le paramètre Sécurité de Windows et non le Registre. Microsoft indique que la protection se réactive automatiquement ; lorsqu’elle est désactivée, les fichiers nouveaux ou téléchargés ne sont pas vérifiés en temps réel. N’utilisez pas cette méthode comme solution permanente pour améliorer les performances. Limitez les exclusions, car elles réduisent la protection.
Est-ce que le fait de masquer l'icône de sécurité Windows résout le problème ?
Non. L'icône de la barre des tâches ou de la zone de notification est indépendante du processus antivirus. Masquer une icône modifie uniquement son affichage dans la barre des tâches ; cela n'interrompt pas l'analyse ni ne réduit l'efficacité de Defender. Si le processus lui-même vous préoccupe, vérifiez plutôt l'activité d'analyse et l'état de la protection.