Home
» AMMINISTRAZIONE DI RETE
»
Come configurare l'autenticazione a due fattori (2FA) nella console di amministrazione di Zimbra.
Come configurare l'autenticazione a due fattori (2FA) nella console di amministrazione di Zimbra.
Il punto più importante: nella documentazione attuale di Zimbra Daffodil, la Console di amministrazione è il luogo in cui si abilita o si richiede l'autenticazione a due fattori per un account o una Classe di servizio (COS), ma l'amministratore registra il proprio secondo fattore nel client web di Zimbra. Dopo la registrazione, allo stesso amministratore viene richiesto di inserire il secondo fattore quando accede alla Console di amministrazione. Trattare queste due fasi come separate previene l'errore di configurazione più comune.
Questa guida si basa sulla documentazione di amministrazione di Zimbra Daffodil (v10) disponibile a ottobre 2026. Le etichette dei menu possono differire leggermente tra le versioni Classic e Modern Web App, pertanto Zimbra specifica che la pagina di registrazione potrebbe apparire in Preferenze > Account o Sicurezza . Per la procedura ufficiale, consultare la Guida di amministrazione di Zimbra Daffodil .
Cosa stai effettivamente configurando
Zimbra separa la definizione delle policy dalla procedura di registrazione. La policy stabilisce se l'autenticazione a due fattori (2FA) è disponibile o obbligatoria e quali metodi gli utenti possono utilizzare. La registrazione associa un determinato account amministratore a un'app di autenticazione o, se la configurazione lo consente, a un metodo di verifica tramite email di recupero. Zimbra documenta la policy relativa alla 2FA sia a livello di singolo account che a livello di COS (Customer Service System).
Per un'implementazione su larga scala, COS è solitamente il punto di partenza più pulito perché applica impostazioni coerenti a tutti gli account assegnati a quella classe. Per un progetto pilota, un singolo account amministratore può essere più sicuro perché consente di convalidare il comportamento di accesso prima di estendere la policy. Se gestisci amministratori delegati, Zimbra supporta anche l'autenticazione a due fattori (2FA) per tali account, a condizione che siano assegnate le autorizzazioni appropriate.
Prima di iniziare
Utilizzare un account amministratore che possa accedere alla Console di amministrazione. In un'installazione tipica, Zimbra documenta la console all'indirizzo https://server.domain.com:7071/.
Assicurati che l'amministratore possa accedere anche al client web di Zimbra, poiché la registrazione viene completata lì.
Se intendi utilizzare TOTP, assicurati di avere a disposizione un'app di autenticazione compatibile. TOTP sta per Time-Based One-Time Password (password monouso basata sul tempo): l'app genera codici di verifica di breve durata a partire da un segreto condiviso.
Se si intende consentire la verifica tramite e-mail, è necessario verificare che la configurazione dell'e-mail di recupero sia appropriata per la propria implementazione. Zimbra Daffodil documenta l'e-mail come fattore aggiuntivo di autenticazione a due fattori.
Prima di imporre l'autenticazione a due fattori (2FA) per un grande centro servizi, è consigliabile effettuare dei test con almeno un amministratore e documentare una procedura di ripristino. Un'implementazione errata può impedire agli utenti di accedere alla console anche quando il server stesso è integro.
Passaggio 1: Accedi alla console di amministrazione di Zimbra.
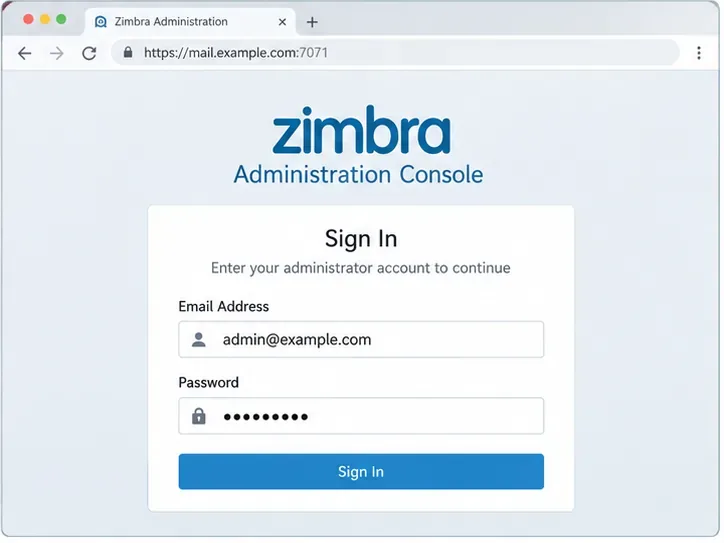
Apri la Console di amministrazione tramite HTTPS ed effettua l'accesso con l'indirizzo IP completo dell'amministratore e la password. In una tipica installazione, Zimbra indica la porta 7071 come porta predefinita della Console di amministrazione. La tua implementazione potrebbe trovarsi dietro un proxy inverso o utilizzare un diverso schema di accesso, quindi, se diverso, utilizza l'URL amministrativo standard della tua organizzazione.
L'accesso come amministratore è il punto di partenza per modificare i criteri di autenticazione a due fattori (2FA). Il nome host esatto potrebbe differire da quello di questo esempio.
Passaggio 2: Apri la classe di servizio che desideri proteggere
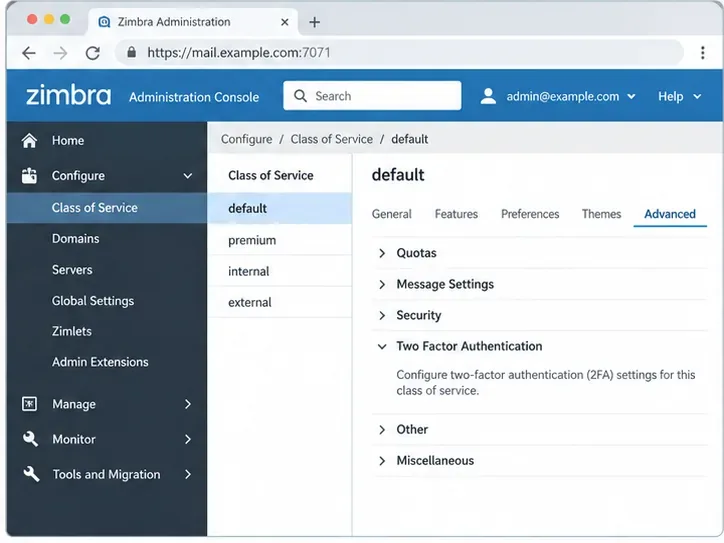
Per applicare una policy a livello di classe di servizio (COS), vai su Configura > Classe di servizio , seleziona la classe di servizio pertinente, apri Avanzate e trova Autenticazione a due fattori . La guida ufficiale indica il percorso Home > Configura > Classe di servizio > COS > Avanzate > Autenticazione a due fattori .
Se desideri proteggere un solo account esistente, vai su Gestisci > Account , modifica l'account, apri Avanzate e scorri fino alla sezione Autenticazione a due fattori. Iniziare con un solo account è un modo sensato per verificare il comportamento prima di applicarlo a un'intera categoria di account.
La pagina COS Advanced è la sezione in cui Zimbra espone le impostazioni dei criteri per l'autenticazione a due fattori.
Passaggio 3: Abilita la disponibilità dell'autenticazione a due fattori prima di averne bisogno
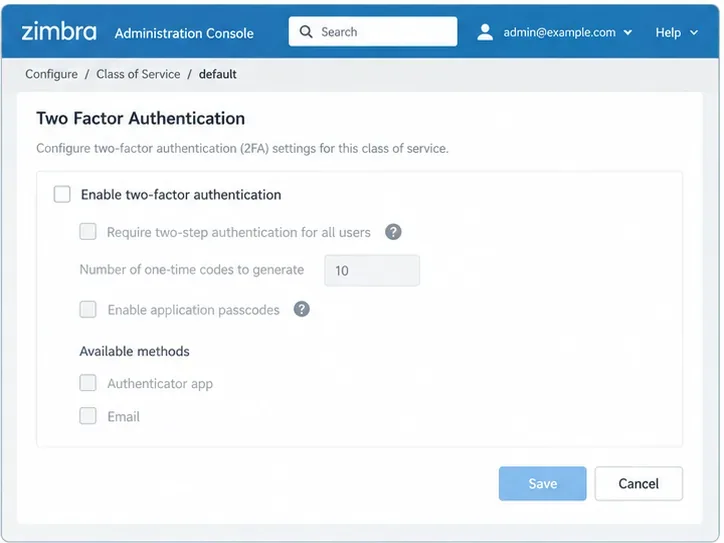
Seleziona "Abilita l'autenticazione a due fattori ". In questo modo la funzionalità sarà disponibile per l'account o il COS selezionato. Non confondere questa impostazione con "Richiedi l'autenticazione a due fattori" : l'attivazione consente la registrazione, mentre la residua la rende obbligatoria.
Questa distinzione è importante durante un'implementazione graduale. Ad esempio, è possibile abilitare prima l'autenticazione a due fattori (2FA) per un COS amministratore, registrare e testare due o tre account amministratore e solo successivamente attivare il requisito. La documentazione ufficiale di Zimbra sull'autenticazione a due fattori descrive entrambi i controlli separatamente.
Prima dell'attivazione, le opzioni di autenticazione a due fattori dipendenti non sono disponibili. Abilita prima la funzione, poi scegli i criteri di cui hai effettivamente bisogno.
Passaggio 4: Scegliere i metodi e le relative impostazioni dei criteri
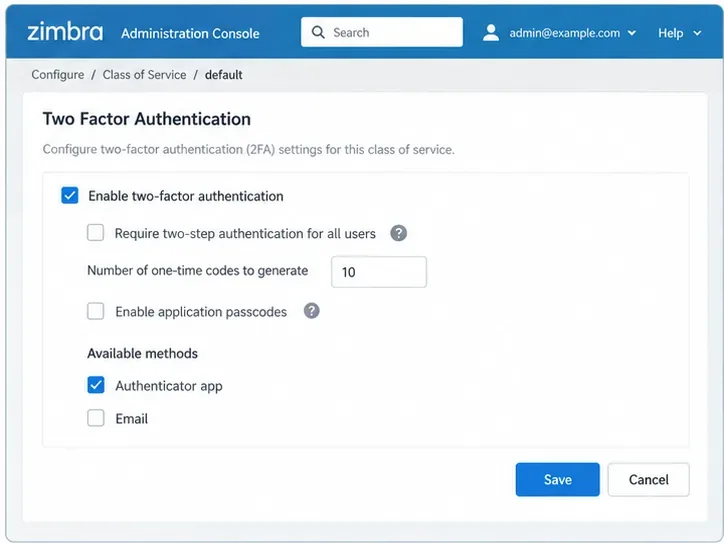
Dopo aver abilitato la funzionalità, scegli i metodi di autenticazione a due fattori (2FA) consentiti dalla tua versione e implementazione. La documentazione attuale di Zimbra Daffodil elenca l' app di autenticazione e l'e-mail come metodi supportati quando abilitati. Anche le linee guida ufficiali di Zimbra del 2024 indicano che gli amministratori possono abilitare l'app di autenticazione, l'e-mail o entrambi.
La stessa area di policy può includere l'opzione "Richiedi autenticazione a due fattori" , il numero di codici di recupero monouso da generare e l'opzione "Abilita codici di accesso per le applicazioni" . I codici di accesso per le applicazioni sono pensati per i client legacy che non possono completare un flusso interattivo di autenticazione a due fattori. Non abilitarli automaticamente solo perché esistono; utilizzali solo quando hai un requisito specifico per il client e una procedura operativa per la loro revoca.
Una policy di esempio abilita l'autenticazione a due fattori (2FA) e consente l'utilizzo di un'app di autenticazione. L'obbligo di autenticazione a due fattori è una decisione separata e può essere implementata gradualmente in un secondo momento.
Passaggio 5: Registrare l'amministratore nel client Web di Zimbra
Ora esci dalla Console di amministrazione e accedi al client web di Zimbra con lo stesso account amministratore. Questo è il passaggio che è facile non notare: la guida di Zimbra per Daffodil afferma che gli account amministratore devono configurare la propria autenticazione a due fattori (2FA) dall'interfaccia del client web.
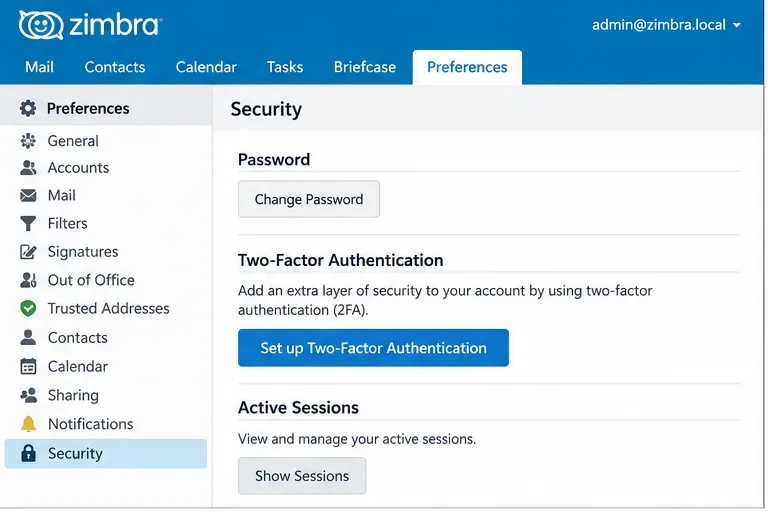
Apri Preferenze , quindi Account o Sicurezza a seconda della versione dell'interfaccia utente, trova Autenticazione a due fattori e avvia la configurazione. Se non viene visualizzata alcuna opzione di configurazione, verifica innanzitutto che l'autenticazione a due fattori sia effettivamente disponibile per quell'account tramite le impostazioni dell'account o i criteri COS ereditati.
La registrazione dell'amministratore avviene tramite il client Web, non interamente all'interno della console di amministrazione.
Passaggio 6: Selezionare un metodo di verifica
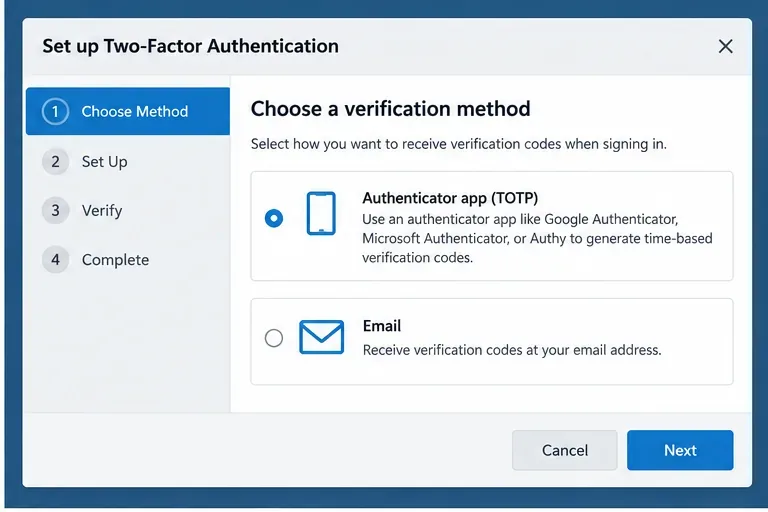
Scegli il metodo consentito dalle tue policy. Un'app di autenticazione utilizza i codici TOTP e non dipende dalla ricezione di un messaggio al momento dell'accesso. La verifica tramite e-mail utilizza un'e-mail di recupero come fattore aggiuntivo, qualora tale metodo sia stato abilitato e configurato. Se la tua organizzazione consente entrambi i metodi, valuta quale si adatta meglio alle tue esigenze operative e di recupero, anziché presumere che siano intercambiabili.
Per gli account amministratore con privilegi elevati, è importante considerare anche cosa succede se il secondo fattore di autenticazione diventa indisponibile. Un metodo è utile solo se permette di recuperare l'accesso senza compromettere la sicurezza dell'account o creare soluzioni alternative non sicure.
Scegli un metodo consentito dalle policy dell'amministratore. Le opzioni disponibili possono variare in base alla versione di Zimbra e alle impostazioni di distribuzione.
Passaggio 7: Completa la configurazione dell'autenticatore e verifica un codice
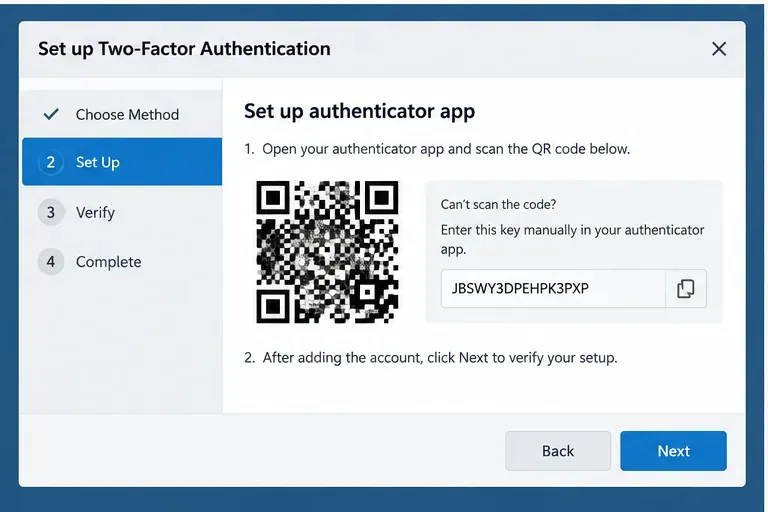
Se scegli un'app di autenticazione, segui la procedura di configurazione a schermo, aggiungi l'account Zimbra all'app e inserisci il codice di verifica richiesto da Zimbra. L'interfaccia potrebbe mostrare un codice QR o un codice segreto da inserire manualmente, a seconda della versione del client. Tratta il codice segreto di configurazione come un'informazione riservata; chiunque lo ottenga potrebbe essere in grado di generare codici TOTP validi.
Dopo la registrazione, conservate in un luogo sicuro i codici di recupero monouso, se previsti dalla vostra configurazione. La guida attuale per le Modern Web App spiega che ogni codice di recupero può essere utilizzato una sola volta e raccomanda di conservarli in un luogo sicuro. La stessa guida documenta i codici di accesso per le app di posta elettronica che non richiedono l'autenticazione a due fattori: Guida per l'utente di Zimbra Daffodil Modern Web App .
La registrazione dell'autenticatore associa l'account Zimbra a un'app TOTP, dopodiché Zimbra richiede un codice per confermare la configurazione.
Passaggio 8: Testare un nuovo accesso alla Console di amministrazione
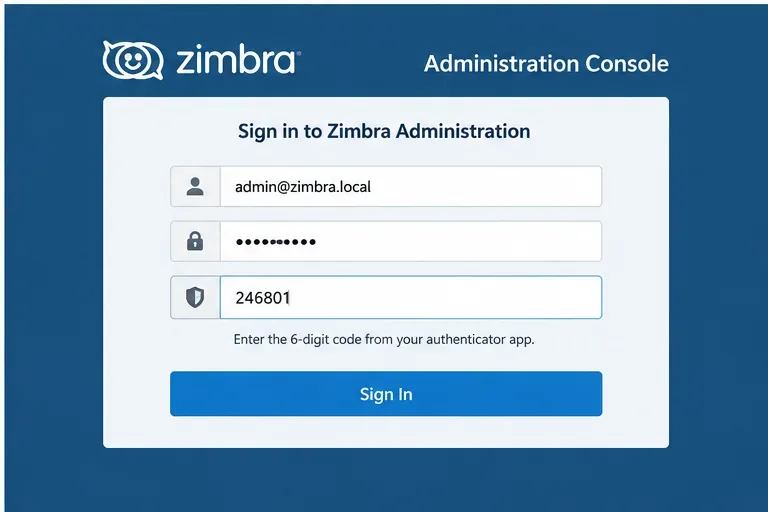
Disconnettiti dalla Console di amministrazione e dal client Web, quindi avvia una nuova sessione della Console di amministrazione. Inserisci il nome utente e la password dell'amministratore. A questo punto, all'amministratore correttamente registrato dovrebbe essere richiesto di completare l'ulteriore passaggio di verifica. La guida per gli amministratori di Zimbra afferma che, una volta abilitata l'autenticazione a due fattori (2FA) per l'account amministratore, il codice è necessario sia per l'accesso al client Web che alla Console di amministrazione.
Non considerare la modifica completata finché questo test non ha esito positivo. Se l'accesso avviene ancora solo tramite password, verifica nuovamente di aver modificato l'account o il COS previsto, che la registrazione dell'account sia stata effettivamente completata e che l'account abbia ereditato il COS previsto. Se l'accesso non riesce dopo la fase di inserimento della password, utilizza la procedura di recupero documentata anziché modificare ripetutamente impostazioni non correlate.
La condizione per il successo è un nuovo accesso alla Console di amministrazione che richiede il secondo fattore di autenticazione registrato dopo la password.
È opportuno abilitare o richiedere l'autenticazione a due fattori (2FA)?
Collocamento
Cosa fa
Quando è adatto
Abilita l'autenticazione a due fattori
Consente l'autenticazione a due fattori (2FA) per l'account o il COS.
Progetti pilota, implementazione graduale, adesione volontaria prima dell'entrata in vigore.
Richiede l'autenticazione a due fattori
Rende obbligatorio il secondo fattore per l'ambito selezionato.
Dopo che gli amministratori si sono registrati e le procedure di ripristino sono state testate.
App di autenticazione
Utilizza codici monouso basati sul tempo.
È positivo quando gli amministratori possono mantenere un metodo di autenticazione dedicato.
E-mail
Utilizza un indirizzo email di recupero configurato come fattore aggiuntivo.
Solo se la versione di Zimbra, la configurazione dell'email di ripristino e le policy di sicurezza lo supportano.
Codici di accesso dell'applicazione
Fornisce le credenziali ai client che non sono in grado di eseguire il flusso interattivo di autenticazione a due fattori (2FA).
Compatibilità con i client legacy, con emissione e revoca controllate.
Cosa verificare se mancano le opzioni di autenticazione a due fattori (2FA)
Innanzitutto, verifica la versione e l'edizione di Zimbra effettivamente in esecuzione, anziché presumere che le schermate di un'altra versione siano compatibili. Successivamente, controlla se l'autenticazione a due fattori (2FA) è disponibile per l'account tramite le impostazioni COS o a livello di account e se l'amministratore dispone dei diritti necessari. Zimbra documenta anche le licenze e i diritti sulle funzionalità in Daffodil, quindi un ambiente con funzionalità di sicurezza mancanti dovrebbe essere verificato confrontandolo con la licenza attivata e le informazioni di supporto ufficiali, anziché imporre attributi indiscriminatamente.
La documentazione wiki di Zimbra più datata indica inoltre che l'autenticazione a due fattori (2FA) è stata introdotta nella versione 8.7 e che i server di posta più vecchi non erano compatibili. Questo è rilevante principalmente per ambienti legacy o con versioni miste; per un'implementazione attuale, fare riferimento alla documentazione corrispondente alla versione di Daffodil installata.
Come sapere se l'installazione è terminata
La procedura è completata quando tutte e quattro le condizioni sono soddisfatte: l'account o il COS in questione ha l'autenticazione a due fattori (2FA) abilitata; l'amministratore ha registrato un metodo di autenticazione consentito nel client Web; i codici di recupero o le procedure di fallback approvate sono documentati, ove applicabile; e un nuovo accesso alla Console di amministrazione non può procedere utilizzando solo la password.
Se il tuo obiettivo è proteggere un solo amministratore con privilegi elevati, utilizza le impostazioni a livello di account e testa quell'account. Se invece il tuo obiettivo è l'applicazione a livello di tutta l'organizzazione, convalida prima un COS pilota, quindi estendi la policy in modo mirato. La configurazione di base è semplice; la parte che richiede attenzione è la sequenza di implementazione, il ripristino e la compatibilità con i client che non sono in grado di completare il normale flusso di autenticazione a due fattori.
Riferimenti ufficiali
Guida per l'amministratore di Zimbra Daffodil (v10) — Accesso alla console di amministrazione, impostazioni 2FA dell'account/COS, registrazione dell'amministratore, email come 2FA e accesso 2FA alla console di amministrazione.