Home
» ANDROID
»
Come effettuare il root di dispositivi Android meno recenti con Framaroot in pochi tocchi
Come effettuare il root di dispositivi Android meno recenti con Framaroot in pochi tocchi
Framaroot era una popolare app per il rooting con un solo clic che permetteva di ottenere l'accesso root su alcuni vecchi telefoni e tablet Android senza bisogno di un computer. Se si possedeva un dispositivo compatibile, la procedura di base consisteva nell'installare l'APK di Framaroot, scegliere l'opzione superutente, selezionare un exploit disponibile e riavviare il dispositivo dopo l'operazione. Si tratta di uno strumento obsoleto, non un metodo affidabile per ottenere i permessi di root sui dispositivi Android moderni.
Framaroot sfrutta vulnerabilità di sicurezza presenti in specifici dispositivi e versioni del firmware. Tali vulnerabilità sono state spesso corrette. L'ultima versione ampiamente documentata, Framaroot 1.9.3, risale al 2014, quindi è consigliabile considerarla una guida per hardware più datato piuttosto che una soluzione di rooting universale e aggiornata.
Cos'è Framaroot e quali dispositivi può essere sottoposti a root?
Sviluppata da alephzain, membro della community di XDA, Framaroot ha racchiuso diversi exploit specifici per dispositivi in un'unica app Android. Storicamente, la sua lista di dispositivi supportati includeva alcuni telefoni e tablet con chipset Qualcomm, MediaTek, Samsung Exynos, OMAP e Huawei. Tra gli esempi discussi nella documentazione originale della community figuravano il Nexus 4, alcuni modelli LG Optimus e alcuni dispositivi Samsung, ASUS, Motorola e Huawei.
Questi nomi sono esempi storici e non una garanzia di compatibilità attuale . Due telefoni con lo stesso nome di modello potrebbero avere firmware diversi e un aggiornamento potrebbe risolvere la vulnerabilità sfruttata da Framaroot. Prima di procedere, verifica il numero di modello esatto, la versione di Android e il numero di build del tuo dispositivo. La discussione originale su Framaroot su XDA è il principale riferimento storico per i dispositivi supportati e i risultati riportati, sebbene il thread più vecchio potrebbe non caricarsi sempre correttamente.
Prima di considerare un exploit Framaroot, verifica il modello esatto, la versione di Android e la build del firmware.
Prima di installare Framaroot
Il rooting modifica il modello di sicurezza del dispositivo. Un tentativo di rooting non riuscito può causare instabilità, perdita di dati o impedire l'avvio del telefono. L'accesso root può anche consentire ad app dannose di accedere a informazioni sensibili. Le linee guida di Google sui dispositivi Android modificati descrivono la perdita di importanti protezioni.
Eseguite il backup dei file personali e di tutti i dati che non possono essere facilmente ripristinati.
Utilizza un dispositivo di riserva più vecchio , non un telefono usato per operazioni bancarie, account di lavoro o altre attività sensibili.
Verifica l'origine dell'APK. Preferisci una versione originale rilasciata dallo sviluppatore. Evita i siti che pubblicizzano una versione aggiornata o funzionante di Framaroot senza fornire prove.
Assicurati che la batteria sia carica e che tu sappia come ripristinare il firmware originale del dispositivo prima di procedere.
Un archivio pubblico di Framaroot 1.9.3 riporta la data di caricamento del 2 ottobre 2014 e il nome del pacchetto com.alephzain.framaroot. Tale informazione storica non garantisce che un APK scaricato da un sito esterno sia affidabile o compatibile con il tuo telefono.
Come effettuare il root di un dispositivo Android meno recente compatibile con Framaroot
Verifica il dispositivo e il firmware. Apri Impostazioni > Informazioni sul telefono (o Informazioni sul tablet ) e annota il modello e la versione di Android. Confrontali con i report di compatibilità storici di Framaroot. Se il tuo dispositivo non trova corrispondenze attendibili, interrompi la ricerca invece di procedere per tentativi.
Scarica l'APK originale di Framaroot. Utilizza un archivio affidabile o una fonte con riferimenti ufficiali dello sviluppatore e verifica il nome del file, l'identità del pacchetto e l'eventuale checksum. Non installare un APK modificato o riconfezionato.
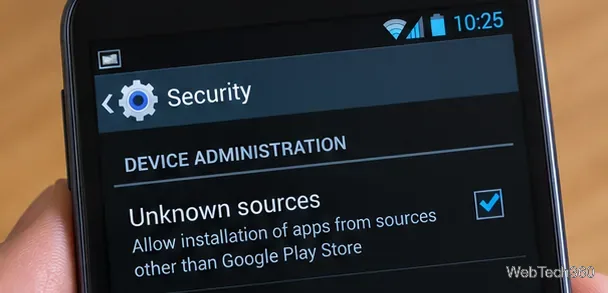
Consenti l'installazione di questo APK sul dispositivo meno recente. Su Android 7.1.1 e versioni precedenti, l'impostazione pertinente è generalmente Impostazioni > Sicurezza > Origini sconosciute , sebbene le denominazioni possano variare a seconda del produttore. Consenti una singola installazione quando il sistema offre questa opzione, quindi disattiva nuovamente l'autorizzazione generale. La documentazione di Google sull'installazione di Android spiega le differenze nelle versioni più recenti. Non disabilitare mai la scansione antimalware né ignorare un avviso di sicurezza importante solo per forzare l'installazione.
Le versioni precedenti di Android presentavano un'impostazione per le origini sconosciute. Ripristina la restrizione dopo aver installato un APK attendibile.
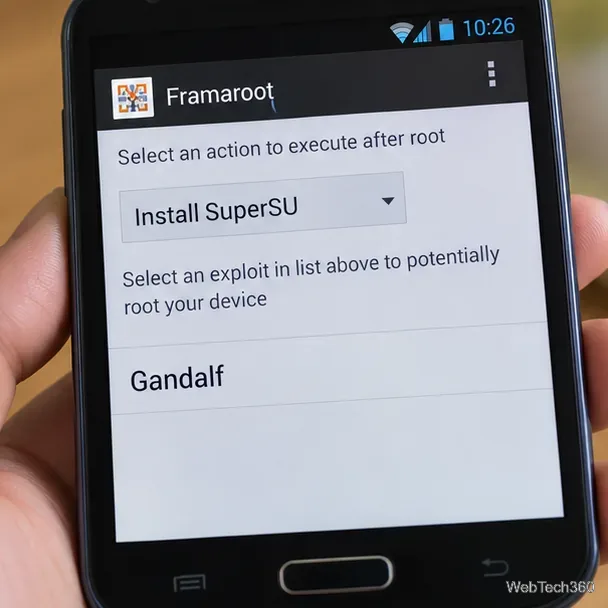
Apri Framaroot e seleziona un'azione. Un'installazione compatibile potrebbe mostrare "Installa SuperSU" o "Installa Superuser" in un menu a tendina, insieme a uno o più exploit denominati come Gandalf, Boromir o Faramir. Questi nomi identificano percorsi di exploit diversi; non sono opzioni intercambiabili garantite per funzionare su ogni dispositivo. Scegli solo un'opzione documentata per il tuo dispositivo specifico.
L'app precedente offriva un'azione di superutente e voci di exploit dipendenti dal dispositivo. Le opzioni esatte variano.
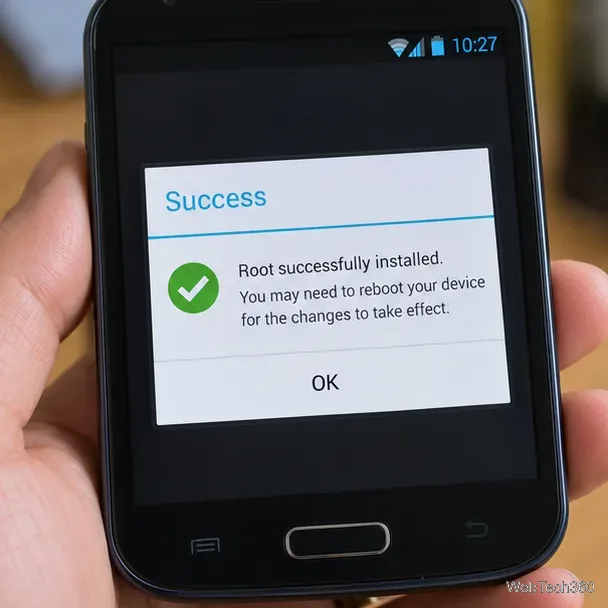
Tocca l'exploit supportato e leggi il risultato. Se Framaroot segnala un esito positivo, segui le istruzioni di riavvio e riavvia il dispositivo. Un errore o la mancanza di un exploit significa che non devi dare per scontato che il telefono sia rootato. Non eseguire ripetutamente exploit non correlati o script di root sconosciuti nel tentativo di forzare il successo.
Il messaggio di successo è solo un'indicazione iniziale; riavvia il sistema e verifica che l'accesso root funzioni effettivamente.
Come verificare se il rooting è andato a buon fine
Dopo il riavvio, cerca l'app di gestione root selezionata durante la configurazione. La sua sola icona non garantisce l'accesso root. Un'app di diagnostica o terminale affidabile può effettuare una richiesta di root; nelle configurazioni supportate, il comando su -c iddovrebbe restituire un'identità contenente uid=0dopo che hai esplicitamente approvato la richiesta. Se non è possibile concedere i permessi di root, considera il tentativo non riuscito.
Non concedere i privilegi di superutente ad app che non riconosci. Le versioni SuperSU e Superuser incluse nelle vecchie release di Framaroot sono obsolete e non devono essere considerate software di sicurezza adatti per un telefono di uso quotidiano.
Perché Framaroot potrebbe fallire
Nessun exploit rilevato: l'applicazione non riconosce alcun exploit potenzialmente utilizzabile per questo dispositivo o firmware.
Un exploit segnala un errore: la vulnerabilità potrebbe essere stata corretta, oppure il dispositivo potrebbe non essere mai stato supportato da quel metodo.
L'operazione sembra essere andata a buon fine, ma i permessi di root non funzionano: il componente di gestione dei permessi di root potrebbe non essere stato installato correttamente oppure potrebbero esserci delle protezioni aggiuntive sul dispositivo che interferiscono.
L'APK non si installerà: restrizioni di sicurezza di Android, autorizzazioni di installazione o problemi di architettura e compatibilità potrebbero impedire l'installazione. Non ignorare un avviso di malware senza aver prima verificato autonomamente il file.
Framaroot in passato offriva anche un'azione di rimozione del root su alcune installazioni, ma non è un metodo di recupero garantito o di ripristino completo della sicurezza. Se si desidera riportare il telefono al suo stato originale, utilizzare un firmware stock verificato e seguire le istruzioni di ripristino specifiche per quel modello. Per i dispositivi Android più recenti, cercare la procedura di sblocco del bootloader documentata dal produttore o la procedura per sviluppatori, invece di affidarsi a un exploit vecchio di decenni.