Home
» LINUX
»
How to Dual-Boot Ubuntu 24.04 and Windows 11 with BitLocker Enabled
How to Dual-Boot Ubuntu 24.04 and Windows 11 with BitLocker Enabled
You boot the Ubuntu 24.04 USB, reach the disk setup screen, and find that the installer will not offer a safe “install alongside Windows” choice because BitLocker is enabled. That is expected: Ubuntu Desktop’s 24.04 BitLocker reference, last updated Jan. 7, 2026, says the installer cannot map an encrypted Windows drive well enough to install alongside it safely. Do not select “Erase disk,” and do not assume that temporarily suspending BitLocker makes the Windows partition readable to the installer.
There are two safe paths. To dual-boot from the same physical drive, back up your data and recovery key, turn BitLocker off in Windows, wait for decryption to finish, and then install Ubuntu into free space. To keep Windows encrypted, install Ubuntu on a separate, unencrypted physical drive. Ubuntu’s 24.04 BitLocker guidance describes this limitation and the separate-drive option. It also cautions that some Windows versions may not let you re-enable BitLocker after turning it off, so check that before taking the same-drive route.
Short answer: Ubuntu 24.04’s guided installer does not safely install alongside an encrypted Windows partition on the same disk while BitLocker remains enabled. Use another unencrypted drive if preserving active BitLocker is a requirement.
Before changing partitions: confirm your recovery path
Back up important files to storage that is not on the Windows disk you plan to resize. Then find and verify the BitLocker recovery key while Windows still starts. Microsoft describes it as a 48-digit key and says it may be held in your Microsoft account, a work or school account, a printout, or a saved file. A work-managed computer may require IT to retrieve it. Keep a copy somewhere accessible if Windows asks for it during startup; do not leave the only copy on the encrypted drive.
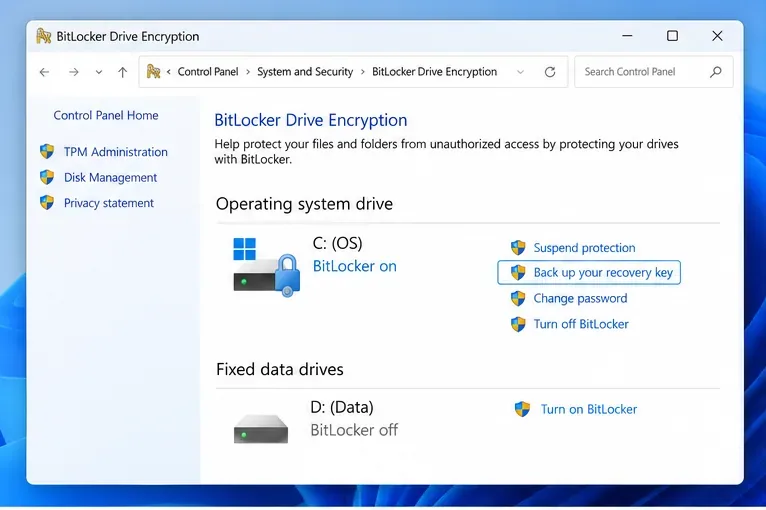
Windows 11 Home can use Device Encryption, which enables BitLocker encryption behind the scenes, even when the BitLocker Control Panel looks different from a Pro system. Check Settings > Privacy & security > Device encryption, or search Start for Manage BitLocker. Microsoft explains the difference in its Device Encryption guide. If this is an organization-managed PC, ask the administrator before changing encryption or boot settings.
The C: row shows BitLocker protection and a recovery-key backup action. The visible “Suspend protection” control does not decrypt the partition.
Step 1: Choose whether BitLocker must stay on
Se la partizione di Windows e Ubuntu condivideranno un'unica unità SSD o un disco rigido fisico, è consigliabile disattivare completamente BitLocker prima dell'installazione. In Windows, "Disattiva BitLocker" avvia la decrittazione; è diverso da "Sospendi protezione", che sospende temporaneamente le protezioni ma lascia il volume crittografato. Poiché il programma di installazione non è comunque in grado di mappare in modo sicuro una partizione crittografata, la sospensione non rappresenta una soluzione alternativa.
Se Windows deve rimanere crittografato, utilizza un secondo SSD interno vuoto o contenente dati che sei disposto a cancellare e installa Ubuntu solo su tale unità. La guida all'installazione di Ubuntu afferma che è possibile utilizzare un disco separato non crittografato mentre il disco di Windows crittografato rimane al suo posto. Verifica il modello e la capacità dell'unità di destinazione nel programma di installazione prima di procedere; l'opzione "Inizializza disco" cancella l'unità selezionata.
Passaggio 2: Per un'installazione sulla stessa unità, decrittografare completamente Windows
In Windows, cerca "Gestisci BitLocker" nel menu Start , apri il Pannello di controllo di BitLocker Drive Encryption e seleziona "Disattiva BitLocker" per l'unità del sistema operativo Windows. Se il tuo PC offre solo la crittografia del dispositivo, utilizza le relative impostazioni di Windows e verifica lo stato di crittografia risultante. Le istruzioni di Ubuntu 24.04 raccomandano di eseguire prima un backup, attendere il completamento della decrittazione, riavviare il computer e controllare Windows e i file prima di tornare al programma di installazione.
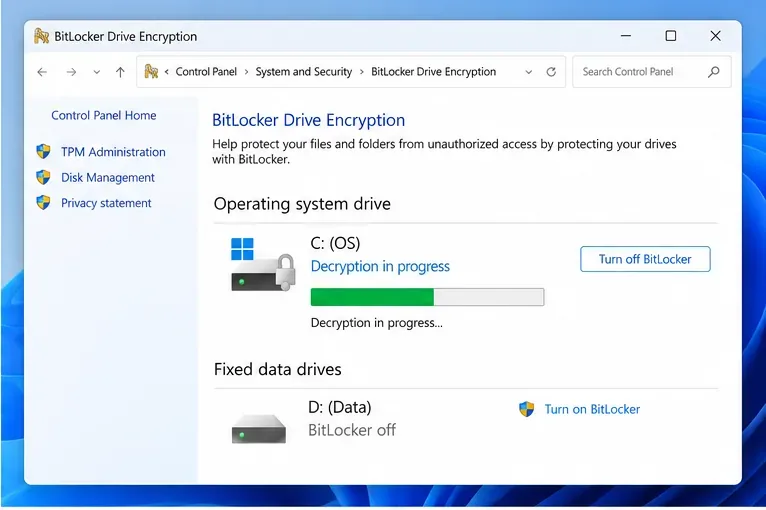
Attendi che Windows segnali il completamento della decrittazione. Non interrompere il processo avviando il programma di installazione da USB. Se lo stato indica "BitLocker in attesa di attivazione" , le istruzioni di Ubuntu spiegano che il disco potrebbe essere abilitato ma non ancora crittografato; segui la procedura di spegnimento di Windows documentata anziché procedere per tentativi. Se non riesci a confermare lo stato, interrompi il processo e chiedi assistenza all'amministratore del dispositivo o al produttore.
Attendi il completamento della decrittazione in Windows prima di riavviare il programma di installazione di Ubuntu; questa schermata di avanzamento è solo un esempio e non una stima dei tempi.
Passaggio 3: Creare spazio non allocato da Windows
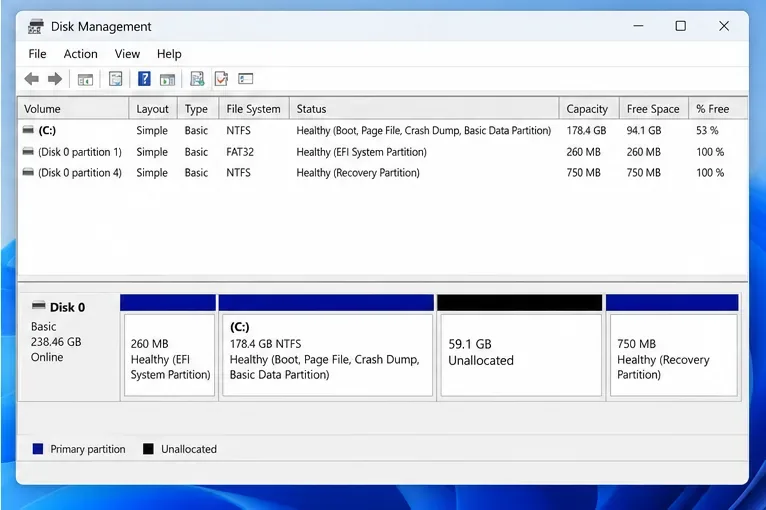
Una volta completata la decrittazione, apri Gestione disco facendo clic con il pulsante destro del mouse su Start e selezionandolo, oppure premendo Windows+R , digitando diskmgmt.msce premendo Invio. Fai clic con il pulsante destro del mouse sul volume C: di Windows e scegli Riduci volume . Inserisci la quantità da rimuovere da C: e conferma. Windows creerà una sezione con una barra nera denominata Non allocato .
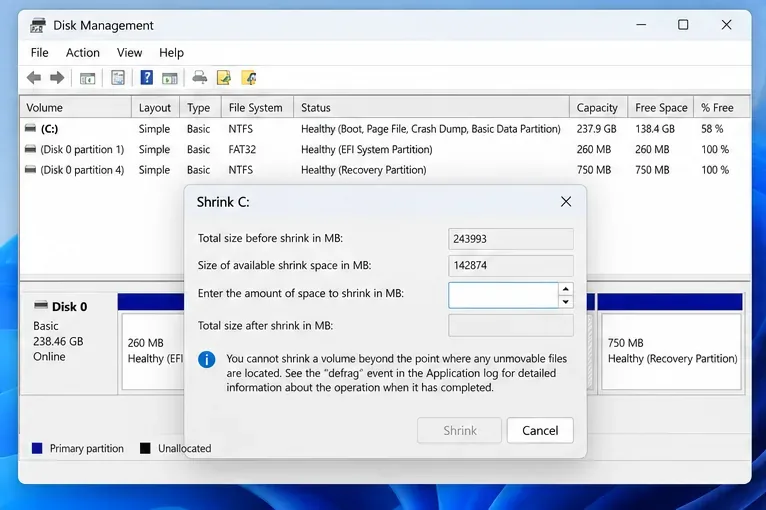
Ubuntu Desktop 24.04 indica 25 GB come requisito minimo di spazio di archiviazione; prevedete più spazio se intendete installare applicazioni, conservare file o scaricare aggiornamenti. La quantità di spazio utilizzabile per la riduzione dipende dallo spazio libero e dai file che Windows non può spostare, quindi non copiate un valore da una schermata di esempio. Se Gestione disco offre meno spazio di quello necessario, liberate spazio di archiviazione in Windows o scegliete un'unità separata. Lasciate la nuova area non allocata: non create un volume NTFS, non assegnatele una lettera di unità e non formattatela in Windows. Le istruzioni di Microsoft per la riduzione del volume spiegano il funzionamento integrato e i suoi limiti.
Utilizza Gestione disco per ridurre le dimensioni dell'unità C: da Windows. Le dimensioni mostrate nell'esempio della finestra di dialogo non rappresentano una dimensione di partizione consigliata.Dopo aver ridotto le dimensioni, lasciare lo spazio non allocato per l'installazione di Ubuntu; la capacità visualizzata è solo a scopo illustrativo.
Passaggio 4: Preparare e avviare la chiavetta USB con Ubuntu 24.04
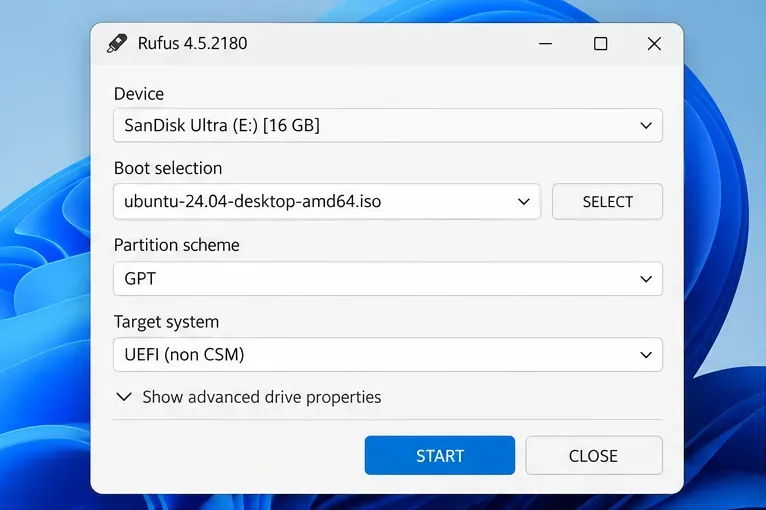
Scarica l'immagine di Ubuntu 24.04 LTS Desktop dal sito ufficiale di Ubuntu e scrivila su un'unità USB. Su Windows, la creazione dell'immagine di Ubuntu avviene tramite Rufus: seleziona l'unità USB rimovibile corretta, scegli l'immagine ISO di Ubuntu e avvia la scrittura. La scrittura dell'immagine cancella il contenuto dell'unità USB selezionata, quindi controlla attentamente il campo Dispositivo. Per un PC Windows 11 moderno, utilizza le impostazioni UEFI/GPT come descritto nella guida alla creazione di unità USB di Ubuntu .
Riavvia il computer e utilizza il menu di avvio temporaneo per selezionare la voce USB che inizia con UEFI. Lascia Secure Boot abilitato a meno che le istruzioni del produttore o un problema hardware specifico non richiedano una modifica: Ubuntu fornisce componenti di avvio firmati per Secure Boot sui PC a 64 bit supportati. La modifica delle impostazioni del firmware può alterare i parametri misurati da BitLocker all'avvio, quindi tieni a portata di mano la chiave di ripristino anche dopo aver disattivato la crittografia per il percorso sulla stessa unità.
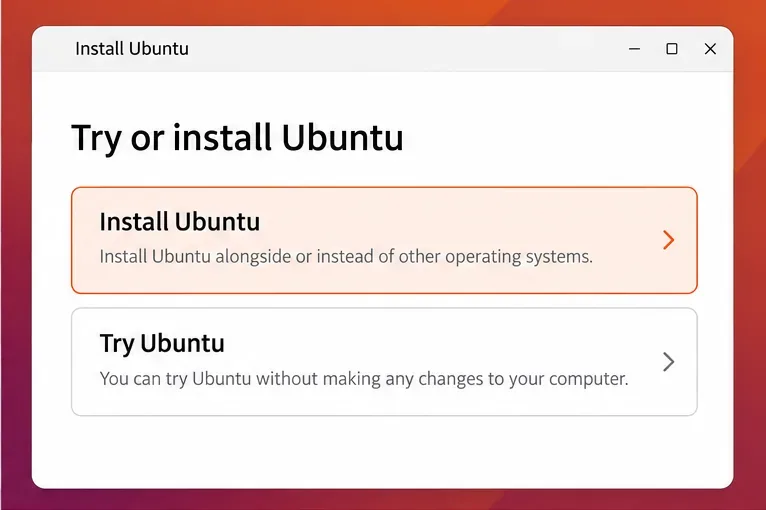
Prima di scrivere l'immagine ISO, verifica il dispositivo USB selezionato; Rufus cancella l'unità di destinazione durante la creazione del supporto di installazione.Scegli l'opzione di installazione per continuare; "Prova Ubuntu" apre un desktop temporaneo che può aiutarti a verificare prima le funzionalità hardware di base.
Passaggio 5: Installare solo dopo che la schermata del disco è sicura
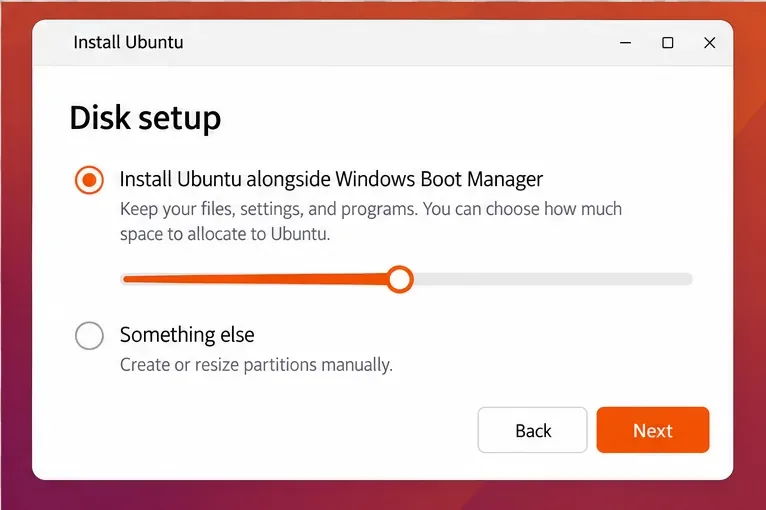
Proseguire con l'installazione fino alla schermata di configurazione del disco o alla schermata di selezione del tipo di installazione. In caso di installazione sulla stessa unità, dopo la decrittazione completa, selezionare " Installa Ubuntu accanto a Windows Boot Manager " se disponibile. Verificare l'unità e l'allocazione dello spazio prima di procedere. L'opzione "accanto" del programma di installazione ha lo scopo di preservare l'installazione di Windows esistente assegnando al contempo spazio libero su disco a Ubuntu, ma è comunque essenziale eseguire un backup prima di qualsiasi modifica alle partizioni.
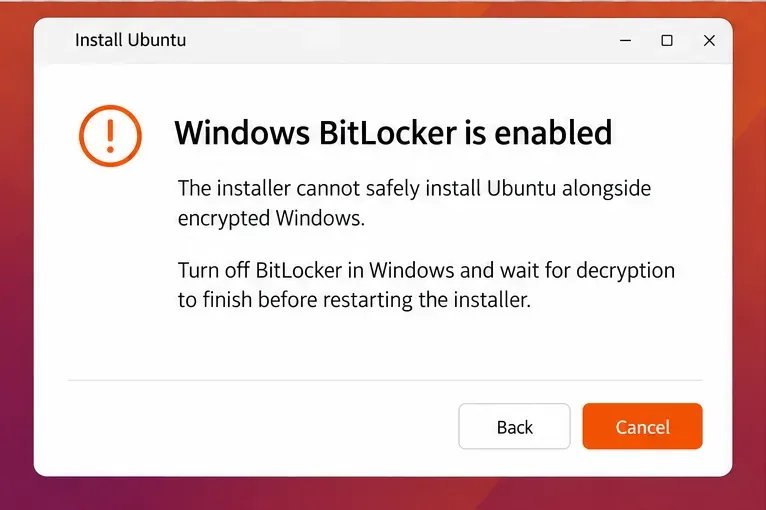
Se il programma di installazione continua a indicare che Windows BitLocker è abilitato , interrompete e annullate l'operazione. Riavviate Windows e verificate che la decrittazione sia effettivamente completata; non proseguite scegliendo " Inizializza disco" e installate Ubuntu . Se utilizzate un'unità separata per mantenere Windows crittografato, selezionate solo l'unità di destinazione Ubuntu vuota e non crittografata. La guida di Ubuntu specifica che la scelta di inizializzare un disco selezionato utilizza l'intero spazio disponibile su tale disco, pertanto è fondamentale identificare l'unità fisica corretta.
Scegli un'altra opzione solo se hai familiarità con le partizioni di sistema EFI, i filesystem Linux e sai quale disco fisico ospiterà il bootloader. Il partizionamento manuale non è una soluzione per BitLocker: Ubuntu avverte che non può mappare in modo sicuro il layout crittografato di Windows. Su un PC assemblato, il programma di installazione potrebbe anche segnalare Intel RST. Non cambiare casualmente il controller di archiviazione da RST ad AHCI; Ubuntu segnala che Windows potrebbe non avviarsi dopo tale modifica, a meno che Windows non venga preparato in anticipo.
Se viene visualizzato questo avviso, annullare l'installazione e completare la decrittografia di Windows oppure utilizzare un'unità non crittografata separata. Non scegliere Inizializza disco per ignorarlo.Nella stessa unità, utilizzare l'opzione "Accanto" solo dopo il completamento della decrittazione di BitLocker; verificare l'installazione di Windows e l'allocazione selezionate prima di continuare.
Passaggio 6: Testare entrambi i sistemi operativi e decidere sulla crittografia
Dopo l'installazione, rimuovi la chiavetta USB quando richiesto e riavvia il computer. A seconda del PC, potresti visualizzare un menu di avvio di Ubuntu oppure potresti dover aprire il menu di avvio temporaneo del firmware per scegliere Ubuntu o Windows Boot Manager . Il menu e le etichette esatte variano a seconda del produttore. Avvia Ubuntu una volta, quindi riavvia il computer e avvia Windows. Verifica che sia i file di Windows che l'installazione di Ubuntu si aprano correttamente prima di modificare nuovamente le impostazioni di crittografia.
Durante i primi avvii, tenete a portata di mano la chiave di ripristino. Una modifica al percorso di avvio o alla misurazione del firmware può indurre BitLocker a richiedere la chiave di ripristino. Se Windows accede alla modalità di ripristino, utilizzate la chiave corrispondente all'ID della chiave di ripristino visualizzato; le istruzioni di Microsoft relative alla chiave di ripristino spiegano dove cercarla. Non cancellate il TPM né formattate le partizioni come soluzione provvisoria.
Se hai disattivato BitLocker sulla stessa unità, riattiva la crittografia solo dopo aver verificato che la tua edizione di Windows o la configurazione di Crittografia dispositivo la supportino e che entrambi i sistemi operativi si avviino correttamente. La documentazione di Ubuntu 24.04 avverte che alcune versioni di Windows potrebbero non consentire la riattivazione di BitLocker dopo la sua disattivazione. La riattivazione della crittografia può anche modificare le impostazioni di avvio, quindi conserva la chiave e segui la procedura della tua organizzazione sui dispositivi gestiti. Se il prompt di ripristino si ripete o non riesci a verificare la chiave, interrompi l'operazione e contatta l'amministratore o il fornitore del dispositivo prima di apportare ulteriori modifiche all'avvio.
Lista di controllo per la verifica finale
Il programma di installazione ha utilizzato l'opzione "alongside" di Ubuntu solo dopo il completamento della decrittazione di Windows sullo stesso disco, oppure dopo che Ubuntu era stato installato su un'unità di destinazione separata non crittografata.
Windows Boot Manager avvia comunque Windows, mentre Ubuntu si avvia dal menu di avvio.
I tuoi file di Windows sono presenti e leggibili; il tuo desktop Ubuntu si avvia e riceve gli aggiornamenti.
La chiave di ripristino di BitLocker è accessibile anche al di fuori dell'unità crittografata e hai verificato se la tua versione di Windows consente di riattivare la crittografia.
Le impostazioni di Secure Boot e del controller di archiviazione non sono state modificate casualmente per forzare l'installazione.
Questa procedura dipende dal firmware del PC, dall'edizione di Windows, dalla configurazione del disco e dalle politiche dell'organizzazione. Se Windows non riesce a ripristinare la crittografia dopo averla disabilitata, se il programma di installazione non riesce a visualizzare la partizione crittografata o se non si è certi di quale disco sia selezionato, interrompere l'installazione prima di accettare qualsiasi modifica alla partizione. Un'unità Ubuntu separata o una macchina virtuale potrebbero essere soluzioni più sicure.
Le immagini dell'interfaccia sono a scopo puramente illustrativo; i comandi e la terminologia possono variare a seconda della versione di Ubuntu, dell'edizione di Windows, della versione di Rufus e del firmware del PC.