- I certificati Secure Boot di Microsoft del 2011 scadranno a giugno 2026.
- I nuovi certificati CA UEFI di Windows 2023 estendono la protezione fino al 2053.
- I dispositivi acquistati a partire dal 2024 in genere includono già i certificati aggiornati.
- I PC più vecchi ricevono l'aggiornamento gradualmente tramite Windows Update.
- È possibile verificare lo stato del certificato utilizzando un comando PowerShell.
Su alcuni dispositivi Windows 11 e Windows 10, i certificati Secure Boot emessi per la prima volta nel 2011 scadranno a giugno 2026. Sebbene Microsoft li stia sostituendo attivamente con i certificati del 2023, è consigliabile verificare che il sistema sia già stato aggiornato ai certificati più recenti per evitare problemi di avvio o di sicurezza.
Secure Boot è una funzionalità di protezione basata sul firmware, integrata nell'Unified Extensible Firmware Interface (UEFI), che garantisce che un dispositivo carichi solo software firmato digitalmente e considerato affidabile dal produttore. Protegge il processo di avvio impedendo modifiche non autorizzate ai componenti di avvio critici prima del caricamento del sistema operativo.
Per raggiungere questo obiettivo, Secure Boot utilizza chiavi crittografiche, note come autorità di certificazione (CA), per convalidare i moduli del firmware e i bootloader. Questi certificati creano una catena di fiducia che impedisce l'esecuzione di codice dannoso durante le prime fasi di avvio.
Come tutti i certificati digitali, le CA di Secure Boot hanno date di scadenza definite. I certificati del 2011, che raggiungeranno la fine della loro validità nel giugno 2026, implicano che i sistemi dovranno installare i nuovi certificati del 2023 per continuare a ricevere aggiornamenti e ad avviarsi normalmente senza errori di convalida della fiducia.
Poiché i certificati digitali hanno una data di scadenza, i sistemi devono installare i certificati del 2023 prima che le CA del 2011 scadano nel giugno 2026, affinché l'avvio e la ricezione degli aggiornamenti continuino a funzionare correttamente.
I dispositivi acquistati a partire dal 2024 in genere includono già i nuovi certificati. Per l'hardware più vecchio, Microsoft li distribuisce tramite Windows Update.
Microsoft identifica e aggiorna automaticamente i certificati di Secure Boot tramite i regolari aggiornamenti di sistema, quindi non è richiesta alcuna azione manuale, a parte mantenere Windows Update abilitato e installare gli aggiornamenti di sicurezza mensili prima della scadenza di giugno 2026. Tuttavia, è sempre consigliabile verificare se il dispositivo dispone dei certificati appropriati.
In questa guida , illustrerò i passaggi per verificare se i certificati Secure Boot 2023 sono già installati sul computer.
Verifica se il tuo PC dispone dei certificati Secure Boot 2023 utilizzando PowerShell.
Per verificare se si dispone dei certificati Secure Boot 2023 "aggiornati" (che sostituiscono quelli in scadenza nel 2026), seguire questi passaggi:
-
Apri il menu Start su Windows 11.
-
Cerca PowerShell (o Terminale ), fai clic con il pulsante destro del mouse sul primo risultato e scegli l'opzione Esegui come amministratore.
-
Digita questo comando per verificare la data di scadenza dei certificati di Secure Boot e premi Invio:
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'
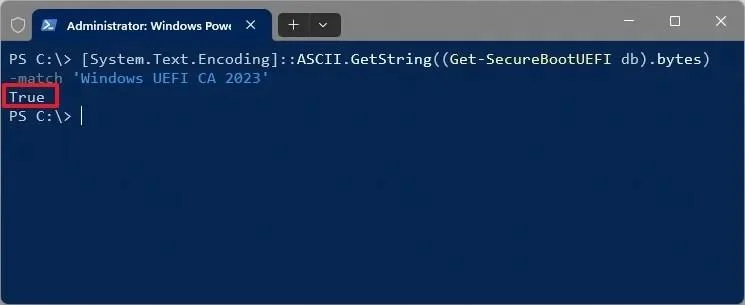
Una volta completati i passaggi, se il risultato è "True", si dispone del nuovo certificato (valido fino al 2053). Se il risultato è "False", è probabile che si stia ancora utilizzando il certificato del 2011 (in scadenza nel 2026).
I certificati Secure Boot 2011 scadranno nel 2026: cosa fa ciascun certificato?
Quasi tutte le moderne catene di Secure Boot si basano sui certificati Microsoft del 2011, che hanno le seguenti date di scadenza :
- Microsoft Corporation KEK CA 2011 (24 giugno 2026).
- Microsoft Corporation UEFI CA 2011 (27 giugno 2026).
- Microsoft Option ROM UEFI CA 2011 (27 giugno 2026).
- Microsoft Windows Production PCA 2011 (19 ottobre 2026).
A titolo informativo, ecco cosa fa ciascun certificato:
- Certificato KEK: Ancora di fiducia che consente l'aggiornamento dei database delle firme di Secure Boot (DB/DBX).
- Certificati CA UEFI: consentono di considerare attendibili le firme dei bootloader e dei componenti del firmware (incluse le applicazioni EFI di terze parti).
- ROM opzionale CA: Si fida dei moduli ROM opzionali del firmware.
- Microsoft Windows Production PCA 2011: garantisce che il bootloader di Windows e i relativi file binari siano considerati attendibili dal firmware in ambiente Secure Boot.
Se i tuoi certificati sono in scadenza, Microsoft e il produttore del tuo computer (OEM) distribuiranno automaticamente aggiornamenti del firmware o aggiornamenti "DBX" tramite Windows Update o aggiornamenti di sistema per registrare i nuovi certificati CA 2023. Puoi sempre installare manualmente i nuovi certificati Secure Boot .
Perché l'ID evento 1801 compare nel Visualizzatore eventi (e perché non si tratta di un errore)
Infine, probabilmente noterete che l'ID evento 1801 appare per l'origine "TPM-WMI (Microsoft-Windows-TPM-WMI)" con il messaggio "BucketConfidenceLevel: In osservazione - Sono necessari ulteriori dati" .
Sebbene possa sembrare un errore, non si tratta di un guasto. Questa voce indica che il sistema operativo ha rilevato certificati Secure Boot aggiornati, ma non li ha ancora applicati al firmware.
Il dispositivo si trova in una fase di test e validazione, mentre Microsoft rilascia gradualmente l'aggiornamento. Poiché le chiavi di Secure Boot risiedono nel firmware UEFI e influenzano la catena di avvio, la transizione viene attentamente coordinata per evitare problemi di avvio.
In parole semplici, l'ID evento 1801 è solo un controllo di stato che indica che Windows sta valutando il dispositivo nell'ambito della distribuzione del certificato Secure Boot. Il messaggio "In osservazione" riflette tale processo di valutazione. Non indica un problema con il TPM, un danneggiamento di Secure Boot o un errore del BIOS. Nonostante venga registrato come errore, ha una funzione puramente informativa.
La transizione del certificato Secure Boot avviene in due fasi. Innanzitutto, Windows 11 (o 10) scarica e memorizza il nuovo certificato all'interno del sistema operativo. Successivamente, dopo i controlli di compatibilità e la convalida, il certificato viene scritto nel firmware di sistema e attivato.
I dispositivi possono rimanere in una fase intermedia tra queste due per un certo periodo di tempo, motivo per cui le voci TPM-WMI potrebbero continuare ad apparire nel Visualizzatore eventi anche se non si riscontra alcun problema.
Verifica se il tuo PC dispone dei certificati Secure Boot 2023 tramite Sicurezza di Windows.
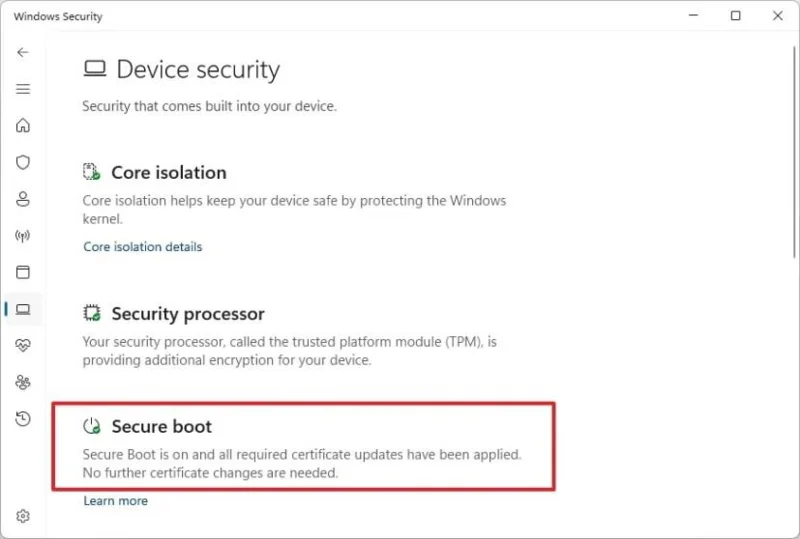
Oltre all'utilizzo di PowerShell, l' app Sicurezza di Windows è stata aggiornata per mostrare lo stato esatto dei certificati di Avvio protetto in scadenza nel 2026.
Per verificare se il computer dispone dei certificati Secure Boot più recenti, segui questi passaggi:
-
Apri Start .
-
Cerca " Sicurezza di Windows" e fai clic sul primo risultato per aprire l'applicazione.
-
Fai clic su Sicurezza dispositivo nel riquadro a sinistra.
-
Conferma il colore e il messaggio del badge di Avvio protetto.
-
(Opzione 1) Il colore verde indica che il sistema è completamente aggiornato con i certificati e i componenti di avvio più recenti.
-
(Opzione 2) Il colore giallo indica che è in sospeso un aggiornamento o che questo è limitato da vincoli di compatibilità.
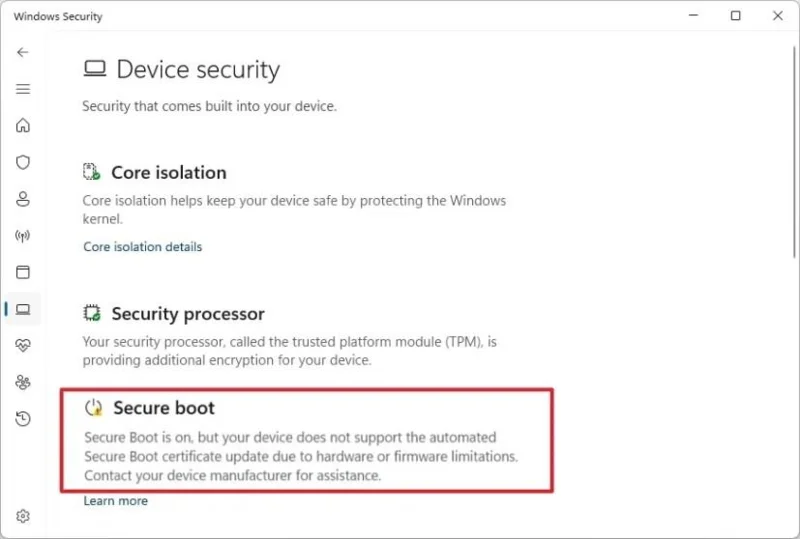
-
(Opzione 3) Il colore rosso indica che il sistema non è in grado di applicare gli aggiornamenti richiesti e necessita di un intervento.
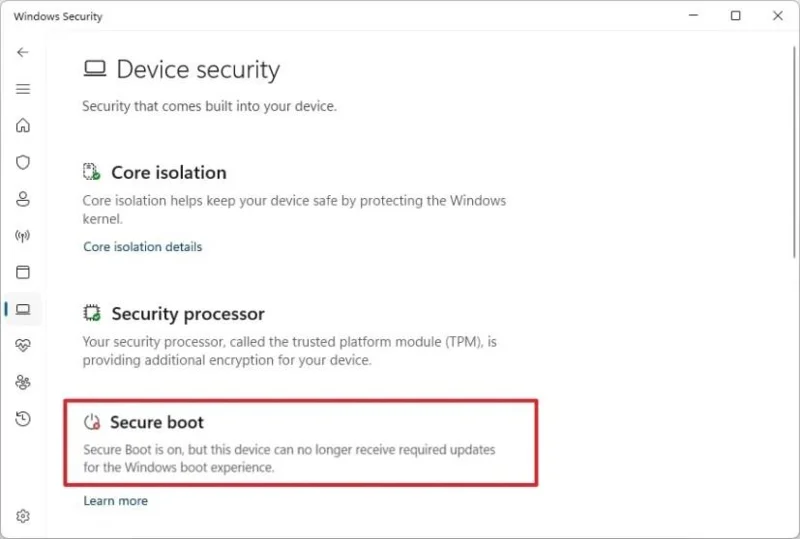
Una volta completati i passaggi, avrai una comprensione più chiara se non è richiesta alcuna azione o se devi procedere con la procedura manuale per aggiornare il firmware del sistema con la versione più recente dei certificati Secure Boot.
Il messaggio visualizzato nell'app Sicurezza di Windows è correlato agli aggiornamenti dei certificati distribuiti tramite Windows Update. Il sistema valuta la compatibilità del firmware, verifica la distribuzione dei certificati e segnala il risultato in tempo reale.
Microsoft sta rilasciando gradualmente questo aggiornamento tramite l'app Windows Update. Se non riesci a verificare lo stato dei certificati, utilizza PowerShell.
Inoltre, a partire da maggio 2026, le notifiche a livello di sistema rifletteranno questi stati, aumentando la visibilità quando è necessario intervenire.