ノジマオンラインの個人情報漏えい:対象情報と利用者が確認すべき対策

ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
Elementで「本人確認ができません」などのセッション警告が表示された場合は、まず「すべての設定」>「セッション」から現在のセッションを確認するのが最も安全な対処法です。既に本人確認済みの別のElementセッション、またはリカバリキーを使用してください。本人確認済みのセッションがなく、有効なリカバリキーも持っていない場合を除き、暗号化IDをリセットしないでください。リセットすると、以前の暗号化されたメッセージ履歴にアクセスできなくなる可能性があります。
Elementの現在のドキュメントでは、「未検証セッション」、「デバイスが検証されていません」、「セッションを検証してください」といった表現が使われています。警告文はElementのバージョンやプラットフォームによって異なる場合があるため、このガイドではラベルではなく、検証済みの基となる状態に焦点を当てています。
Element WebまたはElement Desktopで、プロファイルメニューを開き、「すべての設定」を選択し、「セッション」を選択します。「現在のセッション」セクションで、現在使用しているセッションを探します。Elementの最新のサポートドキュメントによると、検証済みの現在のセッションには緑色の盾マークが表示されるはずです。
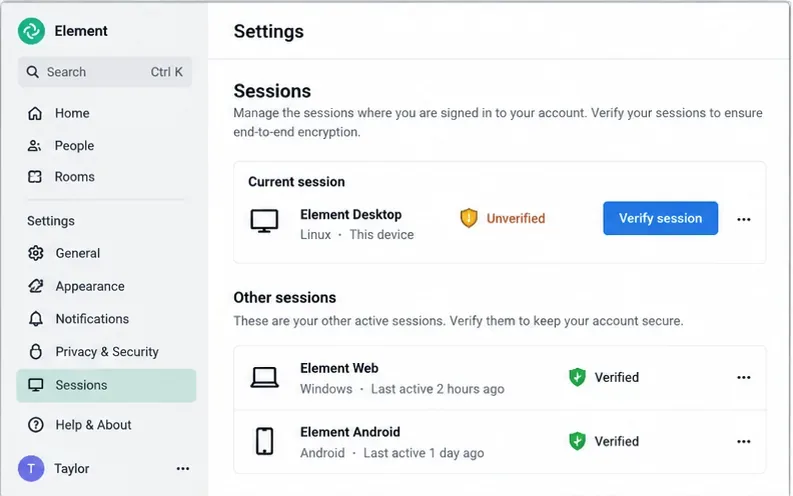
現在のセッションが未検証の場合は、「セッションを検証」を選択してください。Element では、検証を完了するための 2 つの通常の方法、つまり、別の検証済みデバイスから新しいセッションを承認するか、リカバリ キーを使用する方法について説明しています。
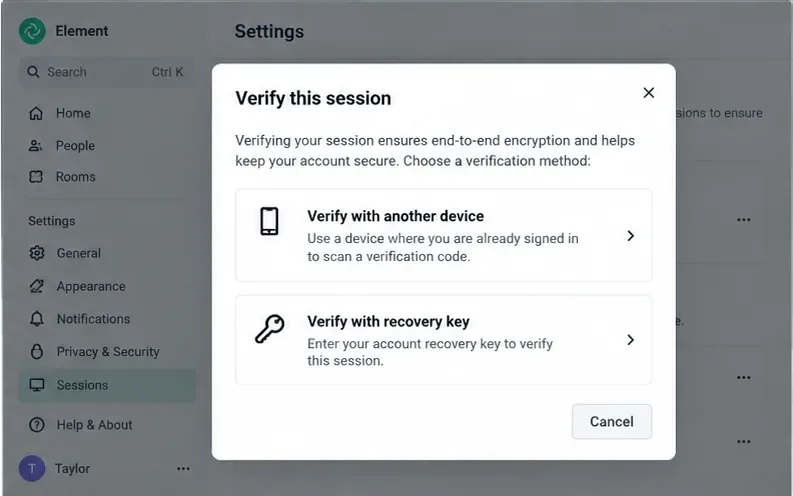
これは通常、すでに認証済みのスマートフォン、別のブラウザ、または別のコンピュータでElementを開いている場合に最適な方法です。認証済みのデバイスをオンラインにして開いたままにしておき、未認証のセッションから認証を開始します。両方のデバイスでプロンプトに従い、Elementに表示される認証情報を比較します。値が一致した場合のみ承認してください。
この方法は、よくある例に当てはまります。例えば、スマートフォンのElement Xが既に認証されている状態で、新しいノートパソコンでElement Desktopにサインインする場合です。この場合、リカバリーキーを入力することなく、スマートフォンが新しいノートパソコンのセッションがあなたのものであることを確認できるのです。
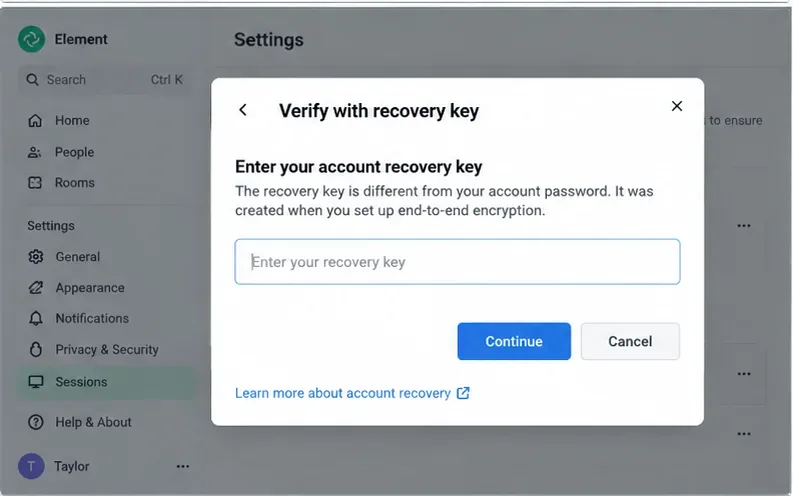
手元に便利な認証済みデバイスがない場合でも、リカバリーキーを保存している場合は、「リカバリーキーで認証」を選択し、プロンプトが表示されたらそのキーを入力してください。Elementは、リカバリーキーはアカウントのパスワードとは別物であることを明記しています。通常のパスワードはアカウントにログインできることを証明するためのものであり、リカバリーキーは、そのアカウントに関連付けられた暗号化IDと暗号化されたデータへのアクセスを復元または確認するために使用されます。
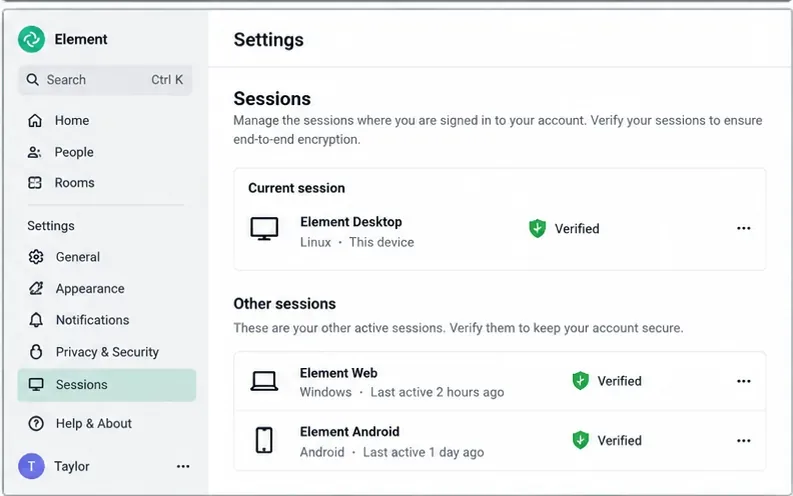
検証が成功したら、「すべての設定」>「セッション」に戻ってください。現在のセッションは検証済みとして表示され、通常はElementのドキュメントに記載されている緑色の盾マークが表示されます。
Matrixでは、同じコンピュータ上で2回のログインが行われた場合でも、それぞれのログインは個別のセッションまたは「デバイス」として扱われます。例えば、同じノートパソコン上でChromeのElement WebとElement Desktopにログインした場合、それぞれ異なるセッションとして認識されます。新しいブラウザプロファイルを作成すると、さらに別のセッションが作成されます。
検証によって、そのセッションはあなたのアカウントの暗号化IDに紐付けられます。これはエンドツーエンド暗号化において重要です。なぜなら、Elementはクロス署名検証を使用して、あなたが承認したセッションと、単に有効なログイン認証情報を持っているだけのセッションを区別するからです。
したがって、本人確認の警告が表示されたからといって、必ずしもパスワードが間違っているとは限りませんし、アカウントが侵害されたことを証明するものでもありません。これは、現在のセッションがElementが期待する信頼できる検証状態に達していないことを意味します。正しい対処法は、セッションページを確認し、認識できるセッションを検証し、認識できないセッションは削除またはログアウトすることです。
| 状況 | 推奨される対策 | なぜ |
|---|---|---|
| 別の検証済みElementセッションがあります | そのデバイスから現在のセッションを確認します。 | これは既存の暗号化されたIDを維持するものであり、通常は最も影響の少ない方法です。 |
| 有効なリカバリーキーをお持ちです | 回復キーを使用して検証する | リカバリキーを使用すると、新しいセッションを検証し、保護された暗号化データへのアクセスを復元できます。 |
| 検証済みのセッションもリカバリーキーもありません。 | 文書に記載されている「確認できません」という復旧/リセット手順は、その結果を十分に理解した上で使用してください。 | Elementは、暗号化IDをリセットすると、以前に暗号化されたメッセージ履歴へのアクセスが失われる可能性があると警告しています。 |
| 見覚えのないセッションが表示されます | 確認しないでください。ログアウトするか削除してアカウントを保護してください。 | 認証は、あなたが管理するセッションに対してのみ許可されるべきです。 |
まず、もう一方のデバイスが単にサインインしているだけでなく、実際に認証されていることを確認してください。Element Web/Desktopの場合、Elementの最新ドキュメントには、「すべての設定」>「セッション」を開き、そのセッションに緑色のシールドマークが付いているかどうかを確認するように記載されています。古いデバイス自体が未認証の場合、期待どおりに信頼できるアンカーとして機能することはできません。
次に、両方のクライアントをオンライン状態に保ったまま、未検証のセッションから検証を再試行してください。既知の有効なリカバリキーを使用できる場合は、対話型のデバイス間フローが完了しない場合の有効な代替手段となります。
また、セッション検証の問題と、サーバー、SSO、またはネットワークログインの問題を区別してください。まったくログインできない場合は、認証チェーンのより早い段階で問題が発生しています。ログインはできるもののセッションが未検証のままの場合は、この記事の手順が適用されます。
インターフェース上で明示的に求められない限り、Elementアカウントのパスワードを置き換えないでください。Elementのサポートドキュメントによると、復旧キーはアカウントパスワードとは別個のものです。
リカバリキーを保存したつもりでも、それがまだ有効かどうか確信が持てない場合は、別のブラウザでElement Webにサインインし、その新しいセッションでキーを検証してみてください。検証済みのデバイスをお持ちの場合は、その信頼できるデバイスを使用して、暗号化設定からリカバリキーを作成または置き換えることもできます。
リカバリキーを紛失し、検証済みのセッションが残っていない場合、Elementが公式に推奨する最終手段は、暗号化IDをリセットすることです。これは、通常のトラブルシューティング手順ではなく、リカバリ操作として扱ってください。Elementによると、このリセット後、以前の暗号化されたメッセージ履歴にアクセスできなくなる可能性があり、連絡先にIDが変更されたことが通知される場合があります。
検証は、セッションリストのすべてのエントリを承認する理由にはなりません。古いブラウザ、使用停止になった端末、以前のインストール、または認識できないデバイスがないかリストを確認してください。まだ管理していて必要なセッションは保持してください。不要になったセッションや疑わしいセッションは、検証するのではなく、ログアウトしてください。
特に、最近ログインしていないのに警告が突然表示された場合は、注意が必要です。通常であれば、新しいブラウザプロファイル、ブラウザのストレージのクリア、またはデスクトップの新規インストールなどが原因として考えられますが、見慣れないセッションの場合は、アカウントのセキュリティ対策を講じる必要があります。
ElementとMatrixのエコシステムは、未検証セッションの取り扱い方法を強化している。Elementの最新のデバイス検証に関するドキュメントによると、安全でないデバイスを除外する展開日は延期され、まだ決定されていないが、決定の1か月前には告知される予定だ。Matrixもまた、クロス署名されていないデバイスには暗号化されたメッセージを送信しない方向への変更を文書化している。
実用的な教訓はシンプルです。検証されていないセッションがこれまでと同じように動作し続けるとは限らないということを覚えておいてください。実際に使用するセッションは検証し、復旧キーを安全に保管し、管理しなくなったセッションは削除しましょう。
Element のセッションの確認と検証に関する最新の手順は、「デバイスの検証方法」に記載されています。リカバリ キーのシナリオ(最終手段としての ID リセット パスを含む)については、「リカバリ キーを確実に取得する方法」に記載されています。設定レイアウトについては、Element のセッション設定に関するドキュメントを参照してください。クロス署名されていないデバイスに対する Matrix セキュリティの方向性に関する背景情報については、 Matrix.org のデバイス検証に関するお知らせを参照してください。
ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。








