ノジマオンラインの個人情報漏えい:対象情報と利用者が確認すべき対策

ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
Jitsi Meet をホストしている場合は、アプリの分析ハンドラーを無効にし、オプションのサードパーティ要求をブロックできますconfig.js。これによりクライアント側のテレメトリは削減されますが、Web サーバー、Docker、Prosody、Jicofo、または Videobridge のログは無効になりません。これらはサーバー オペレーターによって管理される別のデータ パスです。meet.jit.siまたは他のホスト サービスでミーティングに参加する場合は、サーバー側の設定を自分で変更することはできません。
2026年10月6日現在、Jitsiの最新設定リファレンスには、analytics.disabledおよびdisableThirdPartyRequestsコントロールに関する記述が引き続き含まれています。最近の製品変更により、手順を変更する必要はありません。以下の手順は、セルフホスト型のWebデプロイメントに適用されます。モバイルSDK、組み込み統合、およびサードパーティのホスティングパネルでは、異なるコントロールが表示される場合があります。
JitsiのWebクライアントは、分析ハンドラーをロードしたり、設定済みの外部統計サービスに接続したりできます。設定には、分析全体を無効にするフラグと、rtcstatsなどのサービスに関するオプションが含まれています。別のプライバシー設定では、disableThirdPartyRequestsサードパーティからのリクエストを停止し、アバターをローカルで生成します。Jitsiは、この設定を有効にすると、外部統計統合が機能しなくなることを注意しています。
WebRTC では、会議を機能させるためにシグナリングとメディアのトラフィックを交換する必要があります。分析を無効にしても、会議インフラストラクチャからユーザーのネットワーク アドレスが隠されたり、参加者がルームから削除されたり、ホストが録画できなくなったり、既に収集されたデータが消去されたりすることはありません。サーバー アクセス ログと診断ログも、ブラウザの分析とは独立しています。Jitsi のログ アナライザー ガイドでは、OpenTelemetry と Loki を介してコンポーネント ログを収集できる別のスタックについて説明しており、1 つのクライアント設定ですべてのログを無効にできない理由が示されています。
管理している Jitsi サーバーの場合、Web 設定ファイルを探します。一般的な Debian または Ubuntu パッケージのインストールでは、通常は です/etc/jitsi/meet/<your-domain>-config.js。Docker の場合、ホストファイルは Web コンテナに としてマウントされるのが一般的ですconfig.js。独自の Compose 設定でパスとボリュームのマッピングを使用してください。編集する前にバックアップを作成し、ファイルの既存の構造を保持してください。
公開会議やベンダー主催の会議のみを利用する場合、クライアント側で個人情報の制限を設定できるオプションがあるかもしれませんが、サーバーのログ記録、データ保持、分析は主催者が決定します。これらの設定が重要な場合は、プロバイダーに現在のプライバシーとデータ保持に関する詳細を確認してください。
既存のトップレベルconfigオブジェクト内で、これらのエントリを対応する場所にマージしてください。既存のキーを二重に貼り付けたり、設定ファイル全体を置き換えたりしないでください。
disableThirdPartyRequests: true,
enableDisplayNameInStats: false,
enableEmailInStats: false,
gatherStats: false,
analytics: {
  disabled: true,
  rtcstatsEnabled: false,
  rtcstatsStoreLogs: false,
  scriptURLs: []
},
分析オプションは の下にネストされていますanalytics。他の 4 つのエントリは最上位レベルに属します。ファイルに既にanalyticsオブジェクトが含まれている場合は、別のオブジェクトを追加するのではなく、そのオブジェクトを編集してください。意図的に設定したカスタム分析スクリプトの URL とサービスエンドポイントを削除するか、示されているように配列を空のままにしてください。明示的な rtcstats 値は意図した状態を明確にし、 はanalytics.disabled分析ハンドラーのメインスイッチです。
Jitsiの上級ユーザーガイドにも、disableThirdPartyRequests: true設定オプションとして記載されています。これは、外部サービスに依存する機能(外部ホスト型アバターや統計情報の統合など)に影響を与える可能性があります。変更を広く展開する前に、組織で使用している会議機能をテストしてください。
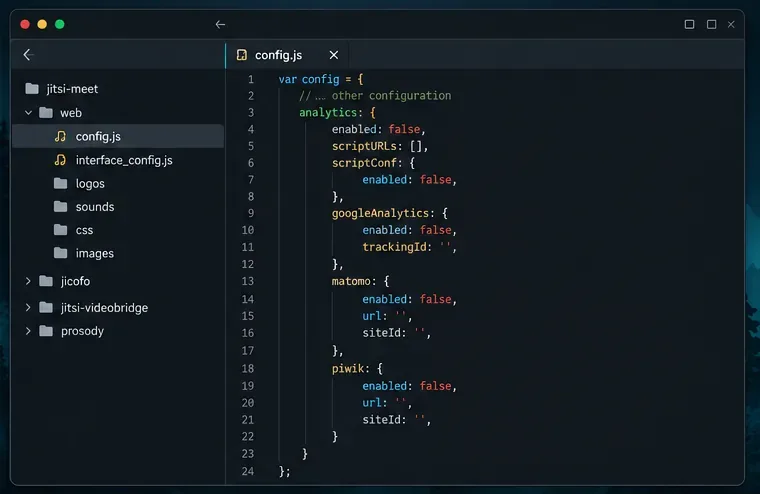
ファイルを保存し、Webコンポーネントのリロードまたは再起動に関するデプロイメントの通常の手順に従ってください。Dockerの場合、多くの場合、ホストにマウントされた構成が編集したファイルであることを確認した後、Webサービスを再作成または再起動する必要があります。パッケージベースのデプロイメントでは、ファイルを直接提供できる場合があります。Jitsiのインストール方法は、パッケージ、バージョン、およびローカルの変更によって異なるため、習慣的にすべてのコンポーネントを再起動しないでください。
プライベートブラウザウィンドウで会議ページを開くか、サイトのキャッシュをクリアしてから、ブラウザに実際に配信された設定を確認してください。開発者ツールで設定を読み込み、https://your-domain/config.js設定した値が含まれていることを確認します。古い値が表示される場合は、ドメイン固有のファイル名、コンテナボリュームのマウント、リバースプロキシのキャッシュ、およびブラウザが目的のサーバーに接続できているかどうかを確認してください。
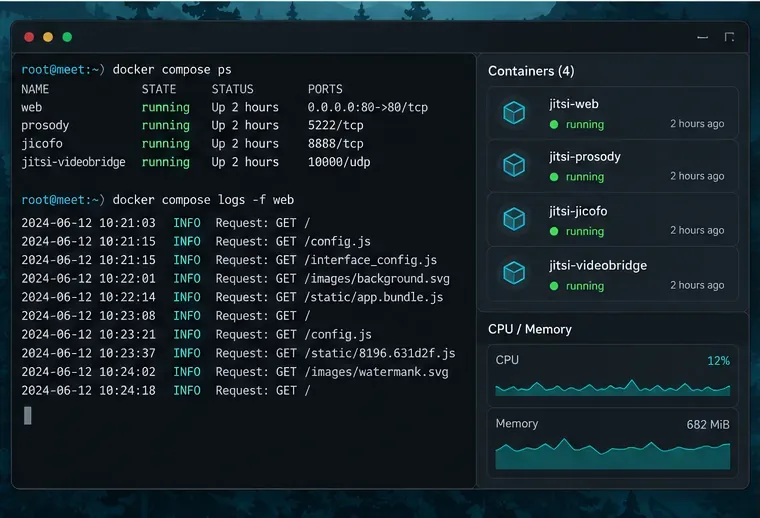
次に、まだ存在するログを一覧表示します。一般的な場所としては、リバースプロキシのアクセスログとエラーログ、Dockerコンテナの出力、Prosody、Jicofo、Jitsi Videobridgeのログなどが挙げられます。オプションのログアナライザースタックをインストールした場合は、そのOpenTelemetry CollectorとLokiの設定も確認してください。Jitsiのログアナライザーのドキュメントでは、このコレクターとストレージのパスはクライアント分析とは別に説明されています。
すべてのログを安全に無効化できると想定するのではなく、運用ポリシーを選択してください。ログの詳細度を下げたり、ログへのアクセスを制限したり、保持期間を短縮したり、オプションのログ転送パイプラインをオフにしたりすることができます。障害や不正使用を調査するために十分な診断情報を保持し、明確な必要性がない限り、ルーム名、メールアドレス、IPアドレス、または完全なシグナリングデータの収集は避けてください。クライアント側ではconfig.js保持期間を設定できないため、プロキシ、コンテナランタイム、ログバックエンドなどの実際のストレージレイヤーで保持を適用してください。
新しいブラウザセッションからテストルームに参加し、音声、ビデオ、チャット、画面共有が正常に動作することを確認してください。ブラウザのネットワークパネルで、会議の開始と実行中にサードパーティの分析ホストまたは統計ホストへのリクエストを確認してください。一部のリクエストは会議自体に必要であり、見慣れないホスト名をすべてブロックすると、シグナリング、メディア設定、アバター、その他の統合機能が損なわれる可能性があります。送信先を独自の構成および展開設計と比較してください。あるテストでリクエストが表示されないからといって、サーバーログが書き込まれていないとは限りません。
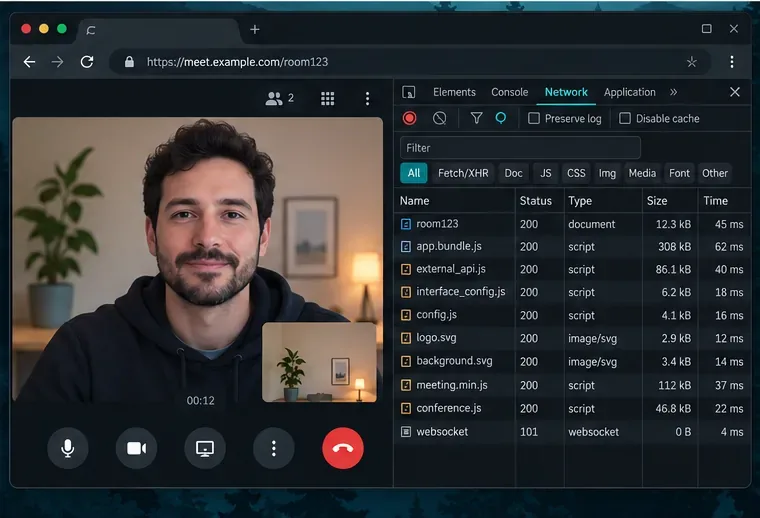
不要なトラフィックが解消されない場合は、別の発生源(カスタム分析スクリプト、リバースプロキシに挿入されたタグ、iframeの親ページ、ブラウザ拡張機能、ホスティングプロバイダ独自の計測機能など)を確認してください。問題がクライアント分析ではなくサーバーログにある場合は、関連するサービスとストレージの設定を確認してください。
これらの設定は、管理するサーバー上でJitsi Meetの設定済みクライアント分析とオプションのサードパーティリクエストを停止するのに役立ちます。ただし、匿名性を提供したり、すべてのネットワーク接続を無効にしたり、履歴データを自動的に削除したりするものではありません。また、変更されたビルド、埋め込みWebサイト、またはホスティングプロバイダによって追加されたテレメトリを制御するものでもありません。設定名や統合内容は変更される可能性があるため、展開するJitsiの正確なバージョンに合わせて設定を確認し、アップグレード後に再度確認してください。
主要な参考資料としては、Jitsi Meet 設定ガイド、上級ユーザーガイド、アップストリームの config.js の例、および Jitsi のセルフホスト型ログアナライザーガイドを参照してください。
ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。








