ノジマオンラインの個人情報漏えい:対象情報と利用者が確認すべき対策

ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
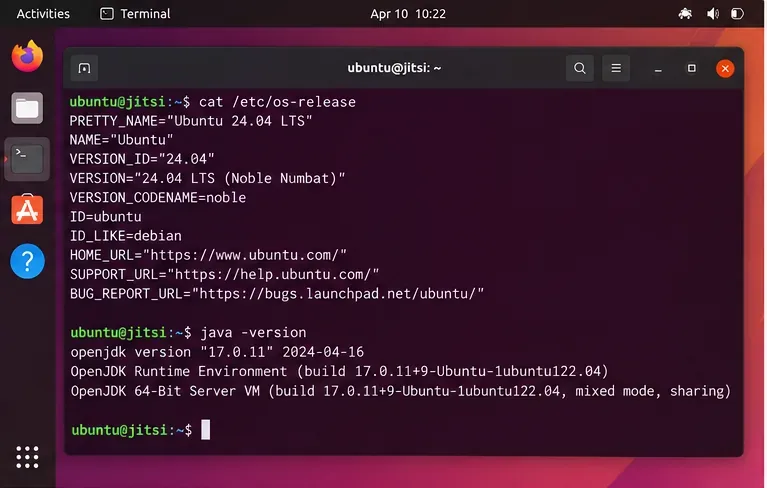
Ubuntu 24.04 に Jitsi Meet をインストールするのは、パッケージインストーラーを実行する前に DNS 名、ファイアウォール、TLS プランが正しく設定されていれば簡単です。2026 年 8 月 10 日に最終更新された公式の Jitsi セルフホスティングガイドでは、Ubuntu 22.04 以降がサポートされているため、Ubuntu 24.04 LTS はドキュメントに記載されているサポート範囲内です。同じガイドでは、信頼できる TLS 証明書の使用を推奨しており、インストール時に推奨される証明書として Let's Encrypt が提示されています。
このガイドでは、meet.example.orgホスト名の例として を使用しています。実際のサーバーを指す完全修飾ドメイン名に置き換えてください。
Ubuntu 24.04サーバーにsudoアクセス権限、パブリックDNS名、およびJitsiに必要なポートへの受信ネットワークアクセス権限が必要です。JitsiはリアルタイムWebRTCサービスであるため、Webページを配信できてもUDPメディアトラフィックを受信できないサーバーでは、完全なデプロイメントとは言えません。
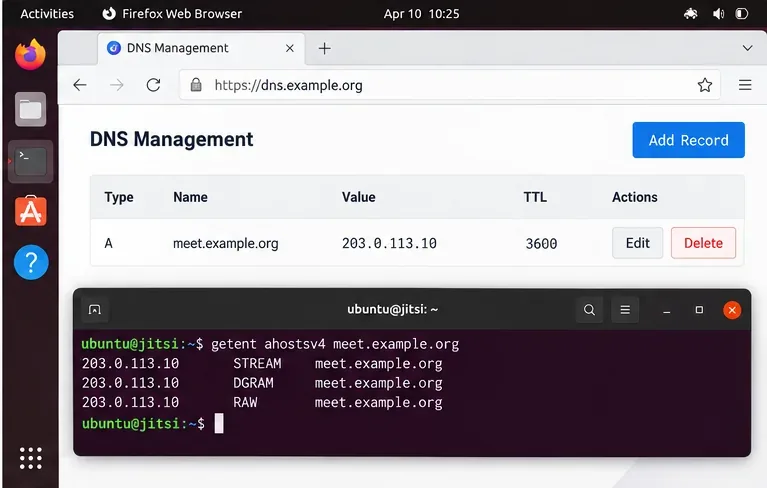
meet.example.orgサーバーのパブリックIPv4アドレスを指すDNS Aレコードなど。Jitsiのドキュメントには、STUNクエリが有効になっている場合、UDP 3478番ポートが、TURNフォールバックトラフィックにはTCP 5349番ポートが割り当てられると記載されています。サーバーがNATの背後にある場合は、Ubuntuとルーターまたはクラウドネットワークの両方でファイアウォールの設定が正しく行われている必要があります。
はい。まずDNSレコードを作成し、パブリックリゾルバがサーバーのパブリックアドレスを返すまで待ちます。Let's Encryptはホスト名の制御を検証できる必要があり、JitsiのNginx設定もそのホスト名を使用します。
一般的なデプロイメントでは、Aレコードを作成します。
| タイプ | 名前 | 価値 |
|---|---|---|
| A | meet.example.org | サーバーのパブリックIPv4アドレス |
サーバー側から、名前解決が期待どおりに行われることを確認します。
getent ahostsv4 meet.example.org誤ったアドレスが返された場合は、ここで処理を中止し、DNSを修正してください。DNSが正しく設定されていない状態で証明書を発行すると、通常は回避可能な検証エラーが発生します。
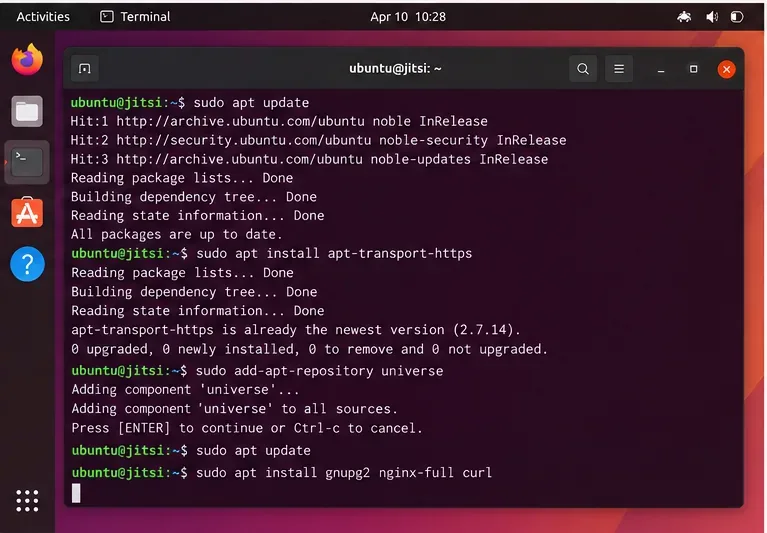
現在の Jitsi の Debian/Ubuntu ガイドには、sudo を使用する場合gnupg2、、、nginx-fullまたはcurl、wgetおよびが記載されています。また、OpenJDK 17 を使用する必要があるとも記載されています。Jitsi は Ubuntu のリポジトリsudoのパッケージに依存しています。universe
sudo apt update
sudo apt install apt-transport-https
sudo add-apt-repository universe
sudo apt update
sudo apt install gnupg2 nginx-full curlこのapt-transport-httpsパッケージは、現在のJitsiクイックスタート手順書に記載されているため、ここに残されています。最新のUbuntuでは、HTTPSトランスポートは既にAPTに統合されているため、このパッケージをインストールすることは、本来存在しない機能を有効にするというよりも、互換性を確保するための手順となる可能性があります。
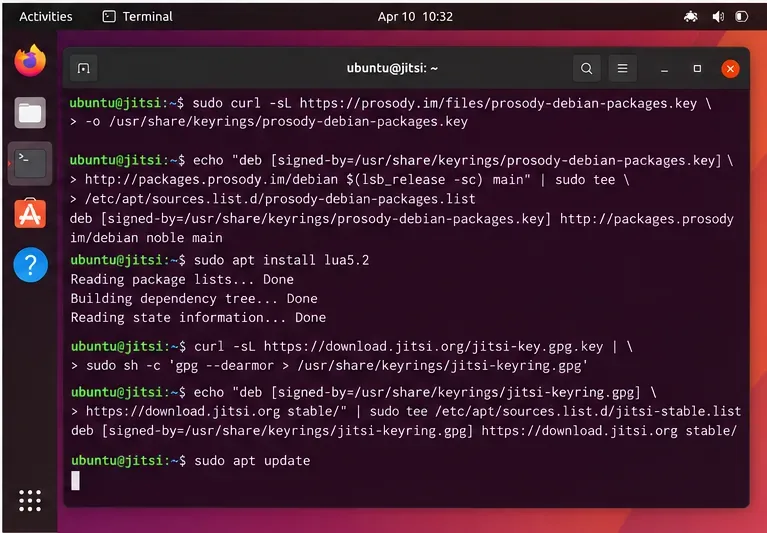
JitsiはXMPPシグナリングにProsodyを使用しています。公式のクイックスタートガイドでは現在、管理者に対し、ProsodyパッケージリポジトリとJitsiの安定版リポジトリの両方を追加するよう指示しています。
sudo curl -sL https://prosody.im/files/prosody-debian-packages.key   -o /usr/share/keyrings/prosody-debian-packages.key

echo "deb [signed-by=/usr/share/keyrings/prosody-debian-packages.key] http://packages.prosody.im/debian $(lsb_release -sc) main" |   sudo tee /etc/apt/sources.list.d/prosody-debian-packages.list

sudo apt install lua5.2

curl -sL https://download.jitsi.org/jitsi-key.gpg.key |   sudo sh -c 'gpg --dearmor > /usr/share/keyrings/jitsi-keyring.gpg'

echo "deb [signed-by=/usr/share/keyrings/jitsi-keyring.gpg] https://download.jitsi.org stable/" |   sudo tee /etc/apt/sources.list.d/jitsi-stable.list

sudo apt update
これらのリポジトリの代わりに、任意のサードパーティ製PPAを使用しないでください。Jitsiが公式に文書化したパッケージソースを使用することで、互換性のないJitsi、Prosody、およびUbuntuパッケージが混在するリスクを軽減できます。
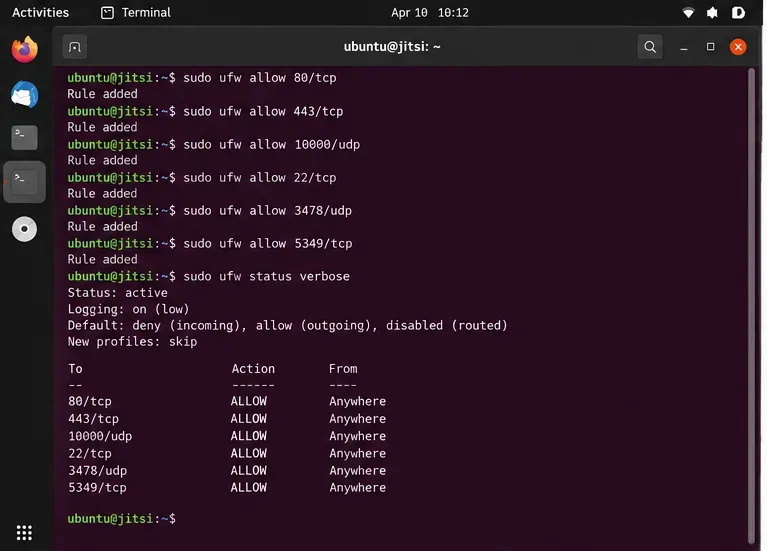
証明書を要求する前に必要なポートを開放してください。そうすることで、HTTP検証がサーバーに到達し、インストール後にメディアが流れるようになります。UFWの場合、現在のJitsiガイドには以下のルールが記載されています。
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw allow 10000/udp
sudo ufw allow 22/tcp
sudo ufw allow 3478/udp
sudo ufw allow 5349/tcp
sudo ufw enable
sudo ufw status verbose
SSHが別のポートを使用する場合は、TCP 22を無条件に追加するのではなく、そのポートを許可してください。クラウドVMでは、プロバイダーのファイアウォールまたはセキュリティグループに必要なルールを複製してください。ルーターの背後にあるサーバーでは、必要なポートをUbuntuホストに転送してください。
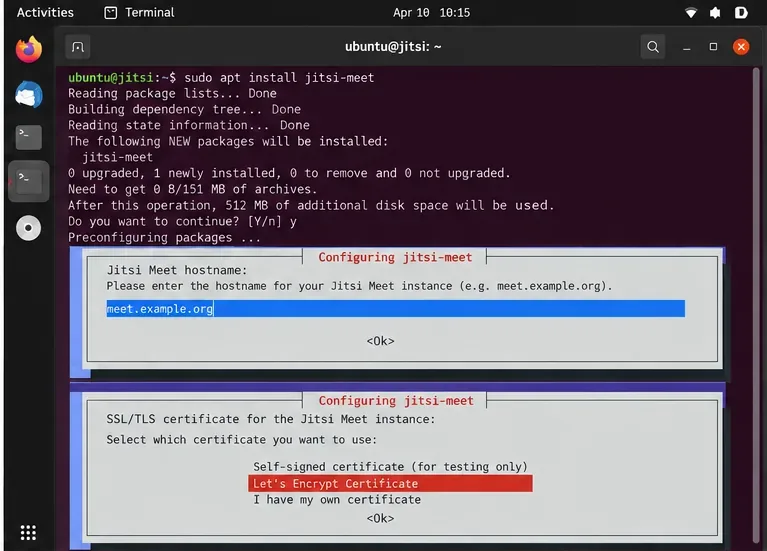
Jitsiリポジトリからメタパッケージをインストールしてください。
sudo apt install jitsi-meetインストーラーは Jitsi ホスト名を要求します。パブリック DNS 名を入力してください(例: )meet.example.org。最新の Jitsi ドキュメントによると、インストール時に SSL/TLS 証明書の選択肢が表示され、Let's Encrypt オプションが推奨されています。その選択肢が表示されたら、「Let's Encrypt 証明書」を選択してください。
これは、古いスタンドアロンの証明書スクリプトを普遍的な手順として扱うよりも望ましい方法です。現在のクイックスタートでは、証明書の選択はパッケージのインストールフローの中心に据えられています。インストール済みのパッケージの動作が現在のドキュメントと異なる場合は、独自の手順を考案しないでください。Nginxや証明書ファイルを手動で変更する前に、パッケージのプロンプトとバージョン固有のJitsiドキュメントを確認してください。
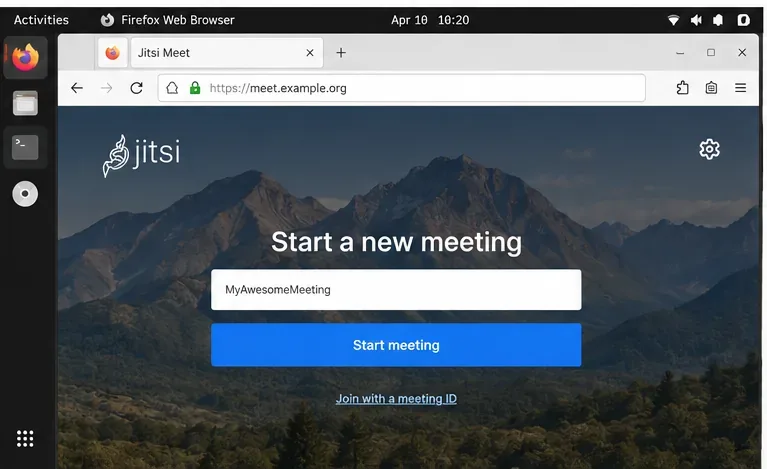
https://meet.example.orgサーバー外部のブラウザから開いてください。正常にデプロイされると、ブラウザの証明書警告なしでJitsi Meetページが表示されます。一時的なルームを作成し、別のデバイスまたはネットワークから参加してください。
セカンドクライアントテストが重要なのは、ランディングページが読み込まれることはHTTPSが正常に動作することしか証明しないからです。Jitsi Videobridgeのメディアトラフィックが到達可能であることを証明するものではありません。2人の参加者が接続できるにもかかわらず、互いの音声や映像が聞こえない場合は、まずUDP 10000ポートとNATまたはクラウドファイアウォールのルールを確認してください。
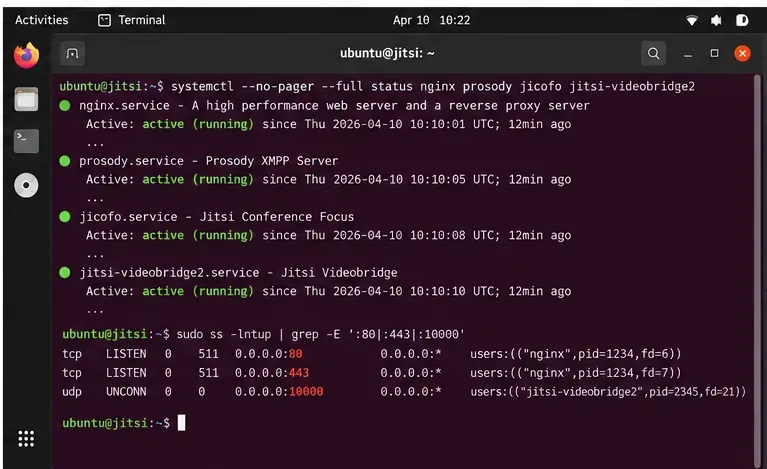
Jitsi Meetは、単一の巨大なサービスではなく、複数のコンポーネントで構成されています。パッケージインストールに含まれる一般的なコンポーネントには、Nginx、Prosody、Jicofo、Jitsi Videobridgeなどがあります。それぞれ個別に確認してください。
sudo systemctl --no-pager --full status nginx prosody jicofo jitsi-videobridge2リスニングソケットも検査できます。
sudo ss -lntup | grep -E ':80|:443|:10000'サービスがアクティブでない場合は、パッケージを繰り返し再インストールする前に、そのログを確認してください。Jitsi のクイックスタートガイドでは、トラブルシューティングのために、管理者向けに/var/log/jitsi/jvb.log、、、/var/log/jitsi/jicofo.logおよびを参照するように具体的に指示しています/var/log/prosody/prosody.log。
Jitsiのドキュメントによると、サーバーがNATの背後にある場合、必要なポートが転送されていれば、Videobridgeは通常起動時に自動的に構成されるはずです。それでも3者間通話が失敗する場合は、ガイドに静的なローカルアドレスからパブリックアドレスへのマッピングが記載されています/etc/jitsi/videobridge/jvb.conf。
ice4j {
  harvest {
    mapping {
      static-mappings = [
        {
          local-address = "<Local.IP.Address>"
          public-address = "<Public.IP.Address>"
        }
      ]
    }
  }
}
これは、ネットワークトポロジーと一致する場合にのみ使用してください。直接パブリックアドレスが割り当てられたホスト型VMではマッピングは不要な場合がありますが、1対1NATまたはホームルーターの背後にあるプライベートVMでは必要となる場合があります。
必ずしもそうとは限りません。デフォルトのパッケージインストールでは、サーバーにアクセスできる人なら誰でも会議を開始できます。プライベートな組織、教室、または社内サービスの場合、これは権限が広すぎる可能性があります。Jitsiの最新のドキュメントでは、ルームを作成できるユーザーを制限する必要がある場合は、認証アクセスを設定することを推奨しています。認証は、基本的なHTTPS展開が確認された後の、セキュリティ強化のための別のステップとして扱ってください。
| 症状 | まず確認 |
|---|---|
| Let's Encryptの発行が失敗しました | DNS Aレコード、パブリックTCP 80への到達可能性、および想定されるWebポートが既に他のサービスによって所有されているかどうか。 |
| Jitsiページが読み込まれません | Nginxの状態、TCP 443、DNS解決、およびパッケージインストールエラー。 |
| ブラウザに証明書の警告が表示されます | 証明書のホスト名は、Jitsiのホスト名と完全に一致し、信頼できる認証局によって発行されている必要があります。 |
| 2人のユーザーが参加したが、音声/映像がなかった | UDP 10000、クラウドファイアウォールルール、ルーター転送、およびNATアドレスマッピング。 |
| モバイルアプリが接続できません | サーバーが信頼できる証明書を使用していることを確認してください。Jitsiのドキュメントには、通常のセットアップではモバイルクライアントは自己署名証明書によるデプロイメントを受け入れないと警告されています。 |
| 誰でも会議を作成できます | これはデフォルトの動作です。この動作が許容できない場合は、認証アクセスを設定してください。 |
正常な結果とは、「インストーラーが完了した」という表示以上のものです。DNS名は意図したパブリックアドレスに解決され、ブラウザは信頼できるHTTPS経由でJitsiを読み込み、NginxとJitsiコンポーネントはアクティブであり、2人目の参加者は音声とビデオをやり取りできる必要があります。これらのチェックに合格すれば、シングルサーバー展開において最も重要なWeb、TLS、シグナリング、および基本的なメディアパスが検証されたことになります。
最新のインストール手順については、Jitsiの公式Debian/Ubuntuセルフホスティングガイドを参照してください。アーキテクチャおよびより広範な展開に関するガイダンスについては、Jitsiの公式セルフホスティング概要を参照してください。ユーザーが制限されたネットワーク経由で接続する必要がある場合は、Jitsiの公式TURN構成ドキュメントを確認してください。
ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。








