Nextcloudの「データベースに一部のインデックスが欠落しています」という警告を修正する

Nextcloudのデータベースインデックス不足警告を、公式のoccコマンドでクリアします。まずバックアップを作成し、変更内容をプレビューしてから修復を実行し、結果を確認してください。
セキュリティヘッダー スキャナーで A+ という評価を得ることは、設定の目安としては有用ですが、Nextcloud サーバーの完全なセキュリティ認証ではありません。この評価は、特定のスキャナーがテスト対象の URL でチェックする HTTP レスポンス ヘッダーを反映したものです。データベース、オペレーティングシステム、バックアップ、ユーザー アカウント、インストール済みアプリ、パッチ適用プロセスなどは検査されません。したがって、安全なセキュリティ強化計画は、まず Nextcloud 自身の健全性チェックから始め、次にサーバーとその公開ウェブ レイヤーを保護し、最後に公開 URL を再テストするという手順で進める必要があります。
このガイドは、2026年10月に公開された最新のNextcloud 35管理マニュアルに基づいています。設定例は、Apache、NGINX、コンテナ、リバースプロキシのデプロイメントによって異なる場合があります。変更を適用する前に、ご使用のサーバーバージョンとデプロイメントに関するドキュメントと照らし合わせて、すべての変更内容を確認してください。
ヘッダーやPHPの設定を変更する前に、リクエストがNextcloudにどのように到達するか(ApacheまたはNGINX経由、コンテナプロキシ経由、マネージドロードバランサー経由など)を確認してください。Nextcloudのバージョン、PHPのバージョン、データベースの種類、有効になっているアプリ、TLS終端ポイントを記録してください。変更が失敗した場合にロールバックできるよう、アクティブな仮想ホストまたはプロキシの設定のコピーを保存しておいてください。
データベース、完全なデータ ディレクトリ、および Nextcloud の設定の復元可能なバックアップを作成してくださいconfig.php。ファイル コピーだけでは完全なバックアップにはなりません。3 つのコンポーネントすべてを一緒に復元する方法を理解していることを確認してください。Nextcloud の更新に関するドキュメントには、アップデーターがデータベースやデータ ディレクトリをバックアップしないことが明記されています。Nextcloudのアップグレードとバックアップに関するガイダンスを参照してください。
管理者としてログインし、「管理設定」を開いてから「概要」を開きます。セキュリティとセットアップに関する警告、およびバックグラウンドジョブとデータベースに関する警告を確認してください。概要が正常であれば、アプリケーションレベルのチェックとして役立ちますが、オペレーティングシステムのパッチ適用や外部ヘッダーのテストに代わるものではありません。警告の原因がわかるまでは、警告を抑制しないでください。
サポートされているNextcloudリリースを、サポートされているPHPとデータベースの組み合わせで実行してください。メンテナンスリリースは速やかに適用し、新しいメジャーリリースに移行する前にアプリの互換性を確認してください。オペレーティングシステム、Webサーバー、PHPランタイム、データベースサーバー、およびインストール済みのNextcloudアプリは、サポートされている更新チャネルを通じて更新してください。使用されていない、またはメンテナンスが終了したアプリは削除してください。有効化されたコンポーネントごとにコードとメンテナンス作業が増えるためです。
アップデートを行う前に、バックアップを確認し、対象バージョンのリリースノートをお読みください。インストールタイプに対応したアップデーターを使用し、必要なデータベース移行を完了したら、管理概要とログを確認してください。移行済みのインスタンスに古いアプリケーションファイルをコピーしてダウングレードしないでください。Nextcloudではダウングレードはサポート対象外とされており、ロールバックが必要な場合は互換性のあるバックアップからの復元を推奨しています。
管理対象の二要素認証プロバイダーを有効にし、管理者アカウントにはMFAを必須としてください。Nextcloudの二要素認証はアプリを通じて提供されるため、適用する前に、選択したプロバイダーがご使用のリリースと互換性があり、ユーザーが復旧手段を持っていることを確認してください。緊急復旧コードはオフラインで安全に保管してください。ログイン遅延を解決するためにブルートフォース攻撃対策を無効にしないでください。代わりに、送信元IPアドレスとプロキシ構成を調査してください。
日常業務には個別の管理者アカウントを使用し、管理者権限は必要な場合にのみ付与してください。固有の長いパスワードを設定し、パスワードマネージャーを使用してください。紛失したデバイスのセッションやアプリのパスワードは速やかに無効化してください。アカウント、グループ、公開共有、外部ストレージを定期的に見直し、業務上不要になったアクセス権は削除してください。
Nextcloud のブルートフォース攻撃対策はデフォルトで有効になっています。その有効性は、サーバーが実際のクライアント IP アドレスを認識しているかどうかに依存します。Nextcloud がプロキシの背後にある場合は、 に実際のプロキシ アドレスまたはネットワークのみを設定しtrusted_proxies、forwarded_for_headersにはプロキシが制御するヘッダーのみを設定してください。クライアントが偽造できるヘッダーを信頼すると、IP ベースの保護が損なわれる可能性があります。広範囲のホワイトリストエントリは避けてください。除外されたアドレスは、スロットリングなしで認証を試行できます。ブルートフォース攻撃対策のドキュメントとリバースプロキシ設定ガイドを確認してください。
Nextcloud のデータ ディレクトリを Web ルートの外に配置することで、Web サーバーのエラーによって保存されているファイルが漏洩する可能性を低くします。ファイルシステムの所有権と権限は、アクセスが必要なサービス アカウントと管理者のみに制限し、ディレクトリをすべてのユーザーが読み取りまたは書き込みできるようにしないでください。config.phpデータベース認証情報とインスタンス シークレットを含む を保護します。Nextcloud 35 のセキュリティ強化ガイドでは、 を使って構成ディレクトリを Web ルートの外に移動することも説明されていますNEXTCLOUD_CONFIG_DIR。Web プロセスとコマンドライン ジョブに対して一貫して設定し、インスタンスが意図した構成を引き続きロードすることを確認します。
本番環境のデバッグモードは無効にしてください。チームがサポートし理解している場合は、SELinuxなどのオペレーティングシステムのセキュリティ強化機能を有効にしてください。コンテナ内で実行する場合は、Nextcloudアプリケーションだけでなく、ホスト、永続ボリューム、コンテナレジストリ認証情報、管理インターフェースも保護してください。受信ネットワークアクセスは、公開する必要のあるサービスのみに制限し、データベースポートや管理シェルをインターネットに公開しないでください。
Nextcloudは他のシステムへのアウトバウンド接続をサポートする機能を備えているため、ネットワークのセグメンテーションとファイアウォールポリシーが重要になります。インスタンスを適切な制限付きネットワークゾーンに配置し、有効にした機能に必要なアウトバウンド接続先のみを許可してください。具体的な許可リストは、アプリケーションとデプロイメントの選択によって異なります。
有効なTLS証明書を使用してサイトを提供し、すべてのプレーンなHTTPリクエストをHTTPSにリダイレクトします。証明書チェーン、更新プロセス、およびユーザーが実際にアクセスするすべてのホスト名をテストします。Nextcloudのセキュリティ強化ガイドではHTTPSの使用を推奨しており、HSTSについても説明しています。HSTSは、ポリシーを受信した後、一定期間HTTPSを使用し続けるようにブラウザに指示するため、HTTPSが確実に動作することを確認してから有効にしてください。
環境に適した HSTS ポリシーから始め、たとえばStrict-Transport-Security: max-age=15552000、監視後に期間を延長します。includeSubDomains影響を受けるすべてのサブドメインが HTTPS をサポートしている場合にのみ追加します。これはpreload、影響の大きい個別の決定として扱います。ブラウザはプリロードされたドメインを長期間保持する可能性があり、削除がユーザーに反映されるまでに数か月かかる場合があります。すべてのサブドメインと現在の要件を確認せずに、プリロードの例をコピーしないでください。TLS オプションは、サーバーとクライアントのニーズによって異なります。Nextcloud のリンクされた TLS ガイダンスを使用して、結果として得られるエンドポイントをテストしてください。
X-Content-Type-OptionsNextcloud は既に、 、X-Frame-Options、X-Robots-Tag、などのセキュリティ ヘッダーを提供していますReferrer-Policy。ドキュメントでは、静的レスポンスでもセキュリティ関連のヘッダーが有効になるよう、Web サーバーでもセキュリティ関連のヘッダーが提供されるようにすることを推奨しています。Apache 環境では、関連するモジュールと Nextcloud の.htaccessルールが有効になっていることを確認する必要があります。NGINX 環境では、Apache ルールが適用されると想定するのではなく、最新の Nextcloud NGINX 設定を使用する必要があります。Nextcloudのセキュリティ強化ガイドとNGINX 設定を参照してください。
混乱を招く一般的な原因の一つは、Nextcloud、Webサーバー、CDNまたはリバースプロキシで同じヘッダーを設定することです。その結果、レスポンスに重複または矛盾する値が含まれる可能性があります。各ヘッダーを所有するレイヤーを選択し、ブラウザで表示される最終的なレスポンスを確認し、Nextcloudのコンテンツセキュリティポリシーを他のサイトからコピーした汎用ポリシーに置き換えることは避けてください。厳格なCSPは、Nextcloudとそのアプリが必要とするスクリプトや機能を壊してしまう可能性があります。ポリシーの変更はステージングホストでテストし、本番環境に展開する前にブラウザのエラーを検査してください。
スキャナーが意図した結果を報告するには、リダイレクトやCDNまたはプロキシホップを含め、ユーザーが最終的にアクセスするHTTPS URLをテストしてください。異なるレイヤーでは異なるヘッダーが返される可能性があるため、ランディングページと静的アセットの両方を確認してください。HTTPがHTTPSにリダイレクトされ、最終レスポンスに各ヘッダーに対して一貫した値が含まれていることを確認してください。curl -I https://your-cloud.exampleクイックチェックとして使用した後、ブラウザの開発者ツールまたは外部スキャナーを使用して実際の公開レスポンスを確認してください。サンプルホスト名を独自のホスト名に置き換えてください。スキャンレポートにプライベートホスト名や認証情報を公開しないでください。
SecurityHeaders.comのテストを公開HTTPS URLに対して実行し、結果の文字だけでなく、すべての結果を確認してください。FAQでは、評価はサービスがチェックするセキュリティ関連のレスポンスヘッダーの評価であると説明されています。したがって、A+はテストされたレスポンスがそのサービスの現在の採点ルールを満たしていることを意味しますが、Nextcloudに脆弱性がない、またはサーバー全体が侵入テストに合格したことを意味するものではありません。異なるスキャナーは同じ構成でも異なる評価を下す可能性があり、採点基準は変更される可能性があります。
結果がA+未満の場合は、欠落または競合しているヘッダーを正確に特定し、どのレイヤーで設定すべきかを判断して、一度に1つの項目ずつ変更してください。変更ごとに再テストを行い、ログイン、ファイルのアップロードとダウンロード、デスクトップとモバイルの同期、WebDAV、共有、および重要なアプリケーションの動作を確認してください。動作に問題が生じた場合は、最後のヘッダー変更を元に戻し、サーバーとブラウザのログを調べてください。アプリケーションの文書化された要件を確認せずに、成績を満たすためだけに広範なコンテンツセキュリティポリシーを追加しないでください。
バージョン固有の手順については、Nextcloud 35 のセキュリティ強化とセキュリティに関するガイダンス、アップグレードガイド、およびご使用のウェブサーバーまたはホスティングプラットフォームのドキュメントを参照してください。最も重要なのは、常に最新の状態に保たれ、復旧可能で、リスクを最小限に抑え、セキュリティ変更後も正常に動作し続けるサーバーであり、それ自体がセキュリティ評価ではありません。
Nextcloudのデータベースインデックス不足警告を、公式のoccコマンドでクリアします。まずバックアップを作成し、変更内容をプレビューしてから修復を実行し、結果を確認してください。
Element Web 用の Keycloak SSO を設定するには、OIDC を Synapse に接続し、正確なコールバック URL を設定し、ユーザー クレームをマッピングし、ログアウトをテストします。
応答しないLDAPサーバーが原因で発生するZimbraの起動失敗を診断および修正する方法を学びましょう。これには、サービスチェック、DNS、ポート、証明書、LDAP URL、および復旧検証が含まれます。
ownCloud Infinite Scale向けに、s3ngドライバ、POSIXメタデータ、バケットポリシー、検証、および安全な本番環境チェックを使用して、S3互換のオブジェクトストレージを設定します。
Zimbra Postfixのバックログを検査する方法、延期されたメールと保留されたメールを識別する方法、安全なキューフラッシュを実行する方法、メッセージを削除せずに進捗状況を確認する方法を学びましょう。
Z-PushをKopanoと連携させて、ActiveSyncによるメール、連絡先、カレンダー、タスクの安全な同期を設定しましょう。バックエンドと展開方法を比較検討し、モバイル端末の設定を確認してください。
Jitsi Meetの接続切断に関するトラブルシューティングを、ブラウザ、モバイルデバイス、不安定なネットワーク、ファイアウォール、およびセルフホスト型サーバー向けの実用的なチェックリストで解説します。
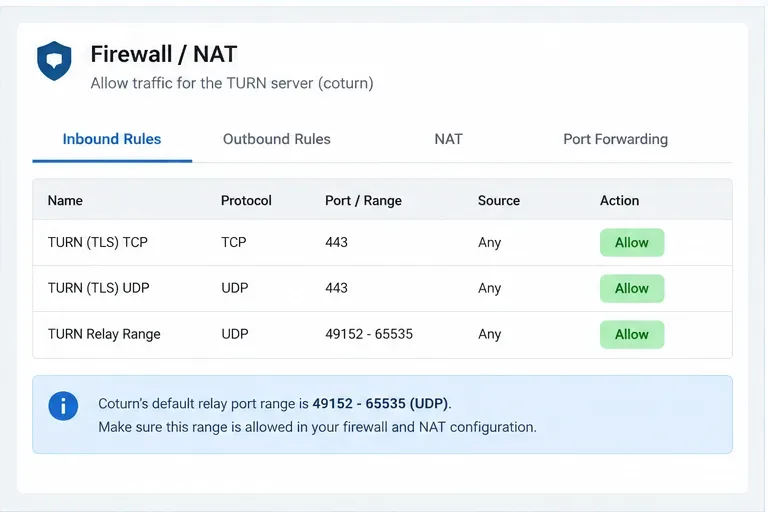
Nextcloud Talkの通話品質のトラブルシューティング、coturnの設定、適切なポートの開放、ICE候補のテスト、TURNまたはHPBのどちらが適切な解決策であるかの判断を行います。
カスタムホームサーバー、HTTPS、キャッシュ、セキュリティヘッダーに加え、一般的なセットアップ上の問題に対する簡単なチェック機能を備えたElement WebをNginxにデプロイします。
BigBlueButtonの「サポートされていないファイル形式」表示エラーを修正するには、ファイル拡張子を確認し、実際のPDFをエクスポートし、別のファイルをテストし、管理者に連絡すべきタイミングを特定してください。