Element WebでKeycloakを使用してシングルサインオン(SSO)を設定する方法

Element Web 用の Keycloak SSO を設定するには、OIDC を Synapse に接続し、正確なコールバック URL を設定し、ユーザー クレームをマッピングし、ログアウトをテストします。
Zimbraが起動時に「」などのエラーで失敗した場合LDAP server not responding、重要なのは単にそのメッセージを消す方法ではありません。真の目標は、正常なLDAP依存関係を復元し、Zimbraが再び設定を読み取れることを確認し、根本原因が不明なまま無関係なサービスを変更しないようにすることです。
このガイドでは、その結果に焦点を当てています。サービスステータス、LDAPチェック、ローカル構成、証明書検証、マルチサーバーLDAP URLについては、Zimbraが文書化したコマンドを使用します。例では、プレースホルダーホスト名を使用しています。ldap1.example.comご自身の環境に合わせて値を変更してください。
変更を加える前に、最終目標を明確にしましょう。修理が説得力のあるものとなるのは、以下のすべての条件が満たされている場合です。
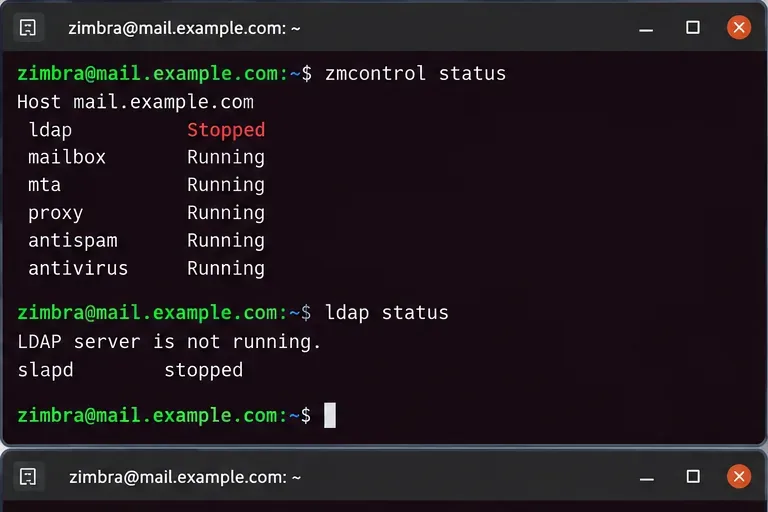
ldap statusslapdLDAPノード上で実行中のプロセスを報告します。zmcontrol status影響を受けるホスト上で、LDAPおよびそれに依存するZimbraサービスが実行されていると報告されています。ldap_url有効ldap_master_urlでアクティブなLDAPホストが意図した順序で含まれている必要があります。/var/log/zimbra.logLDAP接続の失敗が繰り返し発生しなくなった。これらのチェックのいずれかがそれでも失敗する場合は、Zimbraスタック全体を繰り返し再起動するのではなく、そのレイヤーのトラブルシューティングを続けてください。
| 症状 | 最も役立つ次のチェック |
|---|---|
ldapショーは中止されました | 実行ldap statusして検査する/var/log/zimbra.log。 |
| ホスト名が解決されません | DNS、/etc/hostsおよびの値を確認してくださいldap_url。 |
| ホストは解決するがポートが失敗する | ルーティング、ファイアウォールルール、リスニングソケット、および設定されているポートを確認してください。 |
| TLSまたはPKIXエラーが表示されます | Zimbraの証明書チェーンとCAファイルを確認してください。 |
| 古いLDAPサーバーが構成のまま残っている | 正しく、ldap_urlそしてldap_master_url。 |
| LDAPは起動するが、他のサービスは依然として失敗する | LDAPが原因だと決めつけるのではなく、Zimbraを再起動して、サービス固有のログを再確認してください。 |
ユーザーとしてステータスチェックを実行しますzimbra。
su - zimbra
zmcontrol status
ldap status
Zimbra の LDAP トラブルシューティング ドキュメントでは、slapdプロセスが実際に実行されているかどうかを確認し、Zimbra がそれを認識していることを確認することを推奨していますldap status。LDAP がローカルで実行されていない場合は、メールボックス、MTA、プロキシ、または Web サービスのトラブルシューティングを行う前に、LDAP プロセスを調査してください。LDAP はコア構成の依存関係であるため、構成データを読み取ることができないという理由だけで、下流のサービスが失敗する可能性があります。
参考資料:Zimbra LDAP トラブルシューティングドキュメントおよびZimbra zmcontrol コマンドリファレンス。
影響を受けたノードで、ローカルのLDAPエンドポイントを調べます。
zmlocalconfig ldap_url
zmlocalconfig ldap_master_url
Zimbra 10 のマルチサーバーに関するドキュメントでは、ldap_urlはノードがクエリを実行する必要のある LDAP サーバーを識別し、 はldap_master_url書き込みに使用されるマスターエンドポイントまたはマスターセットを識別します。Zimbra では、レプリカ URL は通常 のマスターの前に配置されldap_url、マスターはリストに保持されることも説明されています。
このチェックは、サーバー移行、LDAPサーバー置換、IPアドレスの再割り当て、災害復旧、またはローリングアップグレードの後に特に重要です。完全に正常なLDAPサーバーであっても、廃止されたホスト名への接続を試みているZimbraノードを支援することはできません。
getent hosts ldap1.example.com
nc -zv ldap1.example.com 389
DNSが誤ったアドレスを返す場合は、まず名前解決を修正してください。DNSが正しいにもかかわらずポートにアクセスできない場合は、ネットワークルーティング、ホストファイアウォール、セキュリティグループ、またはLDAPデーモンのリスナーを調査してください。TCP接続がタイムアウトしたという理由だけでLDAPパスワードを変更しないでください。タイムアウトは、バインド資格情報が評価される前に発生します。
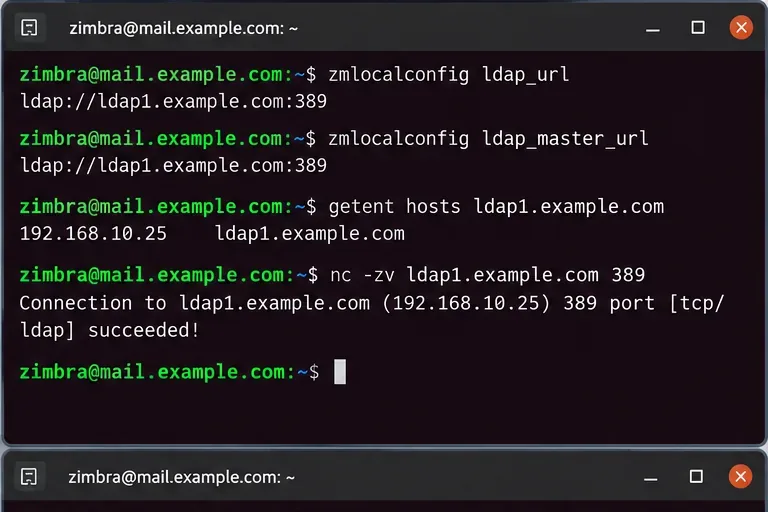
Zimbraの最新版v10マルチサーバーガイドでは、非LDAPノードは設定時にLDAPマスターに接続する必要があると明記されており、サーバーに接続できない場合はインストールを続行できないと記載されています。詳しくは、Zimbra Daffodil v10マルチサーバーインストールガイドをご覧ください。
Zimbraの中央ログを使用して、障害の種類を特定します。
tail -n 100 /var/log/zimbra.log単一のエラー行ではなく、パターンを探してください。一般的なカテゴリとしては、接続タイムアウト、接続拒否、ホスト名エラー、バインド失敗、TLS検証エラーなどがあります。カテゴリはそれぞれ異なる修復方法が必要となるため、重要です。
Zimbraは、ルートCAまたは中間CAの有効期限切れが原因でLDAP通信が失敗する事例を記録しています。商用証明書の検証に役立つコマンドは次のとおりです。
/opt/zimbra/bin/zmcertmgr verifycrt comm commercial.key commercial.crt commercial_ca.crt関連する商用証明書ファイルを含むディレクトリ(通常は )から実行してください/opt/zimbra/ssl/zimbra/commercial/。検証が失敗した場合は、手っ取り早く TLS 検証を無効にするのではなく、証明書チェーンを修正してください。
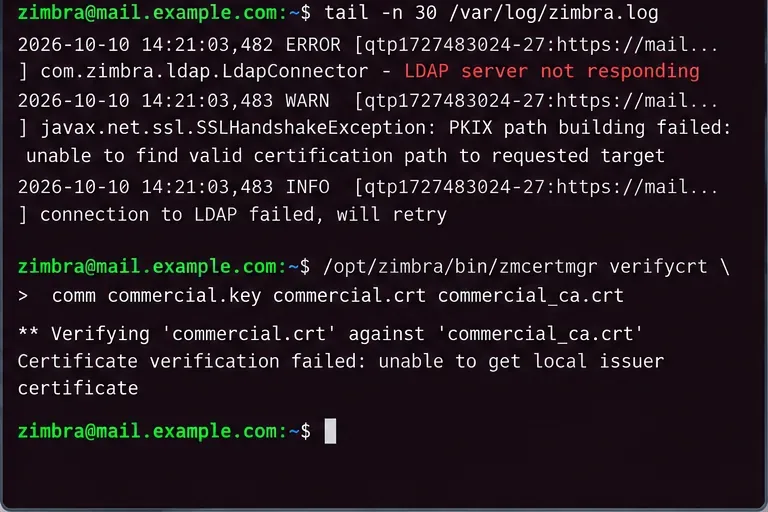
参照: Zimbra の期限切れルート CA および LDAP TLS 障害に関するガイダンス。
設定されているホスト名が古く、かつ正しいアクティブな LDAP サーバーを既に確認済みの場合、zimbraユーザーとしてローカル設定を更新してください。例:
zmlocalconfig -e ldap_url="ldap://ldap1.example.com:389"
zmlocalconfig -e ldap_master_url="ldap://ldap1.example.com:389"
レプリカを含むデプロイメントの場合、リストを1台のサーバーに絞り込むのではなく、環境向けに文書化されたトポロジを使用してください。Zimbra v10のドキュメントには、読み取り時にレプリカが最初にリストされ、マスターも含まれる例が示されています。マルチマスター環境には、独自の順序付け要件があります。
これらのサンプルURLをそのままコピーしないでください。まず、プロトコル、ホスト名、ポート、および意図するマスター/レプリカの役割を確認してください。デプロイメントでLDAPSまたはStartTLSを使用している場合は、起動を成功させるためにプレーンなLDAPに暗黙的に切り替えることなく、セキュリティ設計を維持してください。
根本的な原因を修正した後、Zimbraを再起動してください。
zmcontrol restart次に、以下を確認します。
ldap status
zmcontrol status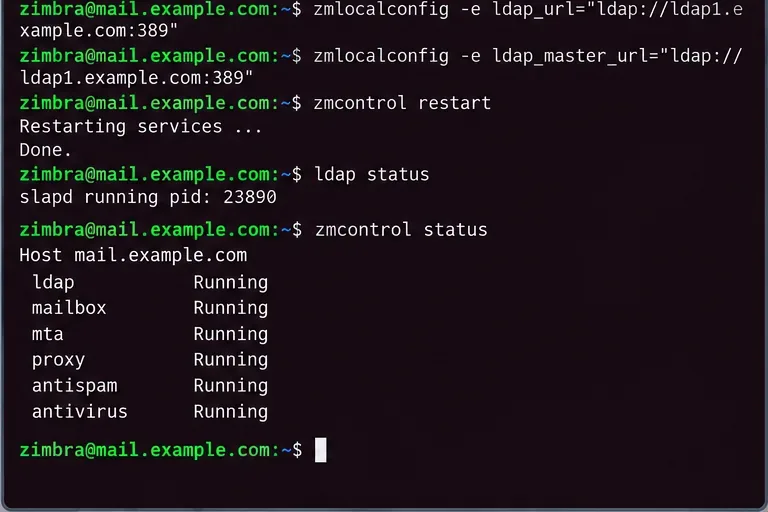
エラーメッセージが変わるだけの再起動では不十分です。/var/log/zimbra.log接続障害が繰り返し発生していないか再確認し、サーバーの役割に応じた通常の管理操作またはユーザー操作をテストしてください。
LDAPレプリカまたは複数のマスターを実行している場合、レプリケーションが正常に機能していなくても、サーバーにアクセスできる場合があります。Zimbraは、zmreplchkレプリケーション検証用のユーティリティについてドキュメントで説明しています。
/opt/zimbra/libexec/zmreplchkマルチマスターシステムの場合、Zimbraのドキュメントでは、正常な状態をエラーコード0の同期状態と説明しています。正確な復旧手順は、シングルマスターレプリケーション、マルチマスターレプリケーション、または進行中の移行のいずれであるかによって異なります。
Zimbra LDAPマルチマスターレプリケーションに関するガイダンスと、最新のZimbra 10マルチサーバーに関するドキュメントを参照してください。
以下のいずれかに該当する場合は、これを単なる接続の問題として扱うのをやめてください。
slapdホスト名とポートの設定が正しいにもかかわらず、起動しません。その時点では、問題は単なる「サーバーが応答しない」状態ではなく、LDAPデータベースの復旧、レプリケーション認証情報、移行状態、またはサーバーの識別情報に関係している可能性があります。Zimbraの移行に関するドキュメントには、DNS、ホスト名の不一致、ローカル設定のパスワードの誤り、古いLDAPサーバーへの古い参照などが、LDAPの起動を妨げる可能性があることが具体的に記載されています。
zmcontrol restart生成されたログを読まずに繰り返し実行しないでください。ldap_urlそして、ldap_master_url現在のトポロジーに一致させる。ldap statusレポートslapdが実行中です。zmcontrol status必要なサービスが実行されていることを示します。/var/log/zimbra.logLDAPの障害が繰り返し発生しなくなりました。この手順の主な制約は、「LDAPサーバーが応答しない」という現象が単一の根本原因ではなく、依存関係の症状であるということです。これは、LDAPプロセスの停止、古いURL、DNSの不具合、ポートのブロック、証明書の失敗、レプリケーションの問題、または認証情報の誤りなど、さまざまな原因で発生する可能性があります。したがって、最も安全な方法は、各レイヤーを順番に検証し、問題が発生したレイヤーのみを変更することです。
Element Web 用の Keycloak SSO を設定するには、OIDC を Synapse に接続し、正確なコールバック URL を設定し、ユーザー クレームをマッピングし、ログアウトをテストします。
応答しないLDAPサーバーが原因で発生するZimbraの起動失敗を診断および修正する方法を学びましょう。これには、サービスチェック、DNS、ポート、証明書、LDAP URL、および復旧検証が含まれます。
ownCloud Infinite Scale向けに、s3ngドライバ、POSIXメタデータ、バケットポリシー、検証、および安全な本番環境チェックを使用して、S3互換のオブジェクトストレージを設定します。
Zimbra Postfixのバックログを検査する方法、延期されたメールと保留されたメールを識別する方法、安全なキューフラッシュを実行する方法、メッセージを削除せずに進捗状況を確認する方法を学びましょう。
Z-PushをKopanoと連携させて、ActiveSyncによるメール、連絡先、カレンダー、タスクの安全な同期を設定しましょう。バックエンドと展開方法を比較検討し、モバイル端末の設定を確認してください。
Jitsi Meetの接続切断に関するトラブルシューティングを、ブラウザ、モバイルデバイス、不安定なネットワーク、ファイアウォール、およびセルフホスト型サーバー向けの実用的なチェックリストで解説します。
Nextcloud Talkの通話品質のトラブルシューティング、coturnの設定、適切なポートの開放、ICE候補のテスト、TURNまたはHPBのどちらが適切な解決策であるかの判断を行います。
カスタムホームサーバー、HTTPS、キャッシュ、セキュリティヘッダーに加え、一般的なセットアップ上の問題に対する簡単なチェック機能を備えたElement WebをNginxにデプロイします。
BigBlueButtonの「サポートされていないファイル形式」表示エラーを修正するには、ファイル拡張子を確認し、実際のPDFをエクスポートし、別のファイルをテストし、管理者に連絡すべきタイミングを特定してください。
Matrix Synapseの「開いているファイルが多すぎます」エラーを解決するには、サービス制限を確認し、systemdのオーバーライドを適用し、実行中のプロセスを検証します。