ノジマオンラインの個人情報漏えい:対象情報と利用者が確認すべき対策

ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
ownCloudのファイルアクティビティフィードを有効にしただけでは、管理者監査ログは作成されません。ownCloud Server Enterpriseの場合、関連するコンポーネントはEnterprise専用の監査アプリです。このアプリは、より広範なユーザーおよび管理者の操作をサーバーログシステムに記録し、必要に応じて、これらの記録を専用ファイルやログ分析プラットフォームにルーティングできます。
このガイドは、ownCloud Server 11.0 向けに作成されたクラシックデプロイメントの手順に基づいています。メニューのラベルや設定方法は、リリースやパッケージによって異なる場合があります。ownCloud Infinite Scale (oCIS) は別の監査サービスを使用するため、これらのサーバー手順を oCIS デプロイメントには適用しないでください。
監査アプリは、ユーザーのサインインとサインアウト、ファイルの作成、削除、移動、ゴミ箱操作とバージョン管理、共有と権限の変更、グループとユーザーの管理、コメント、タグ、ユーザー設定の変更、アプリの有効化または無効化、なりすまし、OCCコマンドの実行などのイベントをログに記録できます。エントリには、時間、ユーザー、リクエストの詳細、リモートアドレス、アプリ、メッセージ、固有のアクション名などの共通フィールドが含まれます。イベントフィールドの詳細は、アクションによって異なります。
監査機能はアクティビティアプリとは異なります。アクティビティは、ファイルやフォルダのイベントをユーザー向けに表示するストリームです。監査機能は、管理者によるレビュー、コンプライアンスワークフロー、およびセキュリティ関連イベントの分析を目的としています。サーバー側の記録が必要な場合はエンタープライズ監査アプリを有効にし、コンテンツの変更をユーザーが手軽に確認したい場合はアクティビティを使用してください。
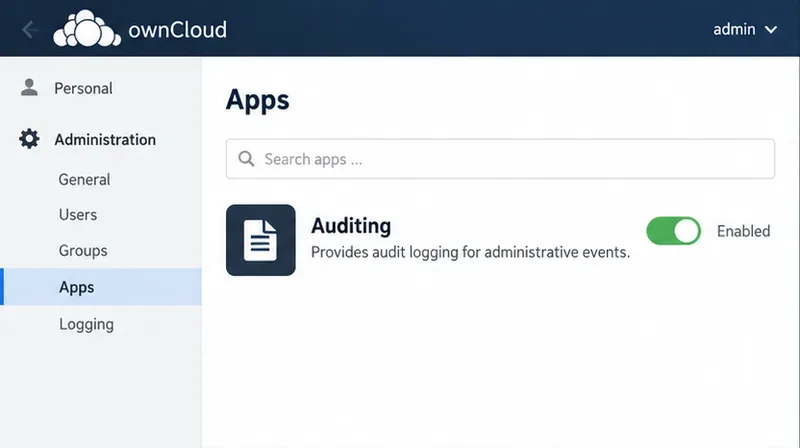
ownCloud管理者としてサインインし、管理インターフェースの「アプリ」エリアを開きます。「監査」を見つけて有効にします。アプリが表示されない場合は、エンタープライズライセンス、サーバーリリース、ownCloud Marketplaceまたはベンダーサポートチャネルで互換性のあるアプリパッケージを確認してください。標準のアクティビティアプリが代替として使用できるとは考えないでください。
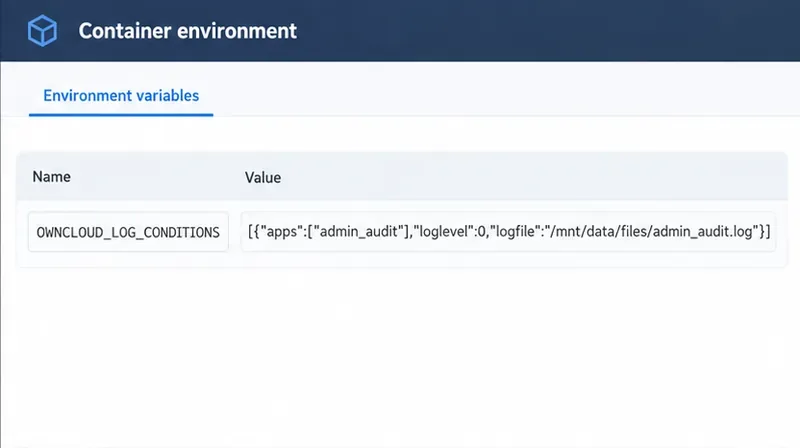
ownCloudでは、監査メッセージを一般的なサーバーログから分離することを推奨しています。専用ファイルを使用することで、監査データのアクセス許可、保持期間、収集ルールの設定が容易になります。最新のServer 11.0ドキュメントには、コンテナ環境変数の例が記載されています。宛先を、デプロイメント内に存在し、ownCloudサービスが書き込み可能なパスに調整してください。
OWNCLOUD_LOG_CONDITIONS=[{"apps":["admin_audit"],"loglevel":0,"logfile":"/mnt/data/files/admin_audit.log"}]この条件は、admin_auditアプリからのメッセージを指定されたファイルに転送します。ドキュメントに記載されている例では、監査メッセージを別のファイルにルーティングすることで、グローバルなログレベルフィルタをバイパスし、レベルに関係なくメッセージを記録します。表示されているパスは、Docker マウントされたデータボリュームに関連付けられたものであり、あくまで例であり、汎用的なパスではありません。環境変更を永続化するには、デプロイメントの構成方法を使用し、コンテナオーケストレーションプロセスで必要な場合にのみサービスを再起動または再作成してください。
を介して構成されたインストールの場合config.php、ownCloud のアプリ構成リファレンスにもlog.conditionsキーが記載されています。パスをホストの実際のデータディレクトリに合わせて調整し、配列全体を置き換えるのではなく、既存の構成エントリを保持してください。
'log.conditions' => [
  [
    'apps' => ['admin_audit'],
    'logfile' => '/var/www/owncloud/data/admin_audit.log'
  ],
],監査出力を別途ルーティングせずに通常のownCloudログに保持する場合、ownCloudの監査ガイドによると、サーバーのログレベルを1(INFO)または0(DEBUG)に設定する必要があります。そうしないと、監査メッセージが書き込まれない可能性があります。別ファイル設定を使用すれば、グローバルログレベルへの依存を回避できますが、利用可能なディスク容量を監視する必要性はなくなります。
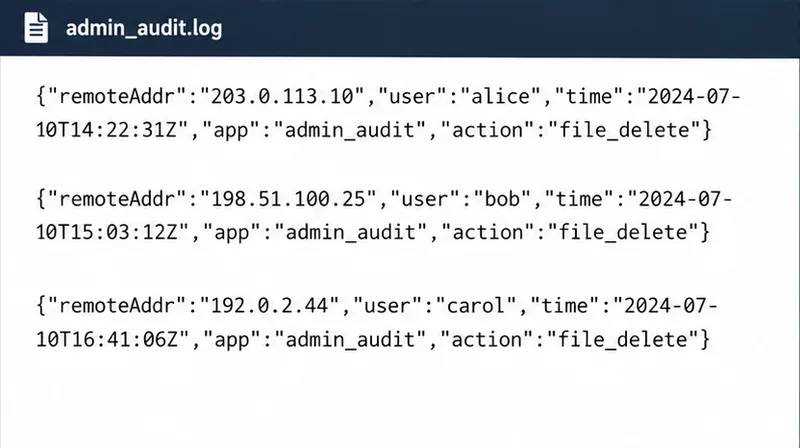
アプリを有効にしてログ設定を適用した後、ポリシーで許可されている制御イベントを1つ生成します。たとえば、指定されたテストアカウントで一時的なテストファイルを作成または削除します。次に、サーバー上の設定済み監査ログを確認します。一般的なエントリは、人間が理解しやすいアクティビティのタイムラインではなく、構造化データです。イベントの時刻、実行者、アプリケーション、アクション、および関連する詳細情報を探します。ファイル操作には、パス、所有者、またはファイル識別子が含まれる場合もあります。その他のイベントタイプには、それぞれ独自のフィールドがあります。
設定変更後に新しく生成されたアクションが表示されること、そのタイムスタンプがサーバーのタイムゾーンに合致していること、およびアクションとユーザーがテストと一致していることを確認してください。削除ログのテストには、機密性の高い本番ファイルを使用しないでください。何も表示されない場合は、監査アプリが有効になっていること、ログの保存先が正しく書き込み可能であること、環境変数またはPHP設定が実際に読み込まれていること、デフォルトログを使用している場合にサーバーのログレベルが適切であること、およびアクションの種類がインストールされている監査アプリのバージョンで記録されるアクションの種類に含まれていることを確認してください。
監査ログは、記録が常に利用可能で、アクセスが制御されている場合にのみ有効です。ファイルとディレクトリのアクセス許可は、アクセスが必要なオペレーティングシステムのアカウントと監査ロールに限定してください。ログのローテーションまたは収集を計画し、負荷の高いインスタンスがストレージをいっぱいにしないようにしてください。記録の保持期間は、社内ポリシーと法的義務に基づいて決定してください。ownCloudは、すべての組織に対して共通の保持期間を設定していません。
職務分担をより明確にするために、可能な限り監査ファイルを通常のウェブアクセス可能なファイル領域とは別の場所に保管し、どのシステム管理者と監査担当者が監査ファイルを読み取ったり管理したりできるかを定義してください。ownCloud のドキュメントには監査担当者の役割が記載されており、監査ログを一般的な ownCloud ログから分離する方法、システム管理者が監査ファイルにアクセスできない構成などについて説明されています。この結果はホストの権限とデプロイメントの構成方法によって異なるため、ファイル名を分けるだけで分離が実現すると想定するのではなく、セキュリティチームに確認してください。
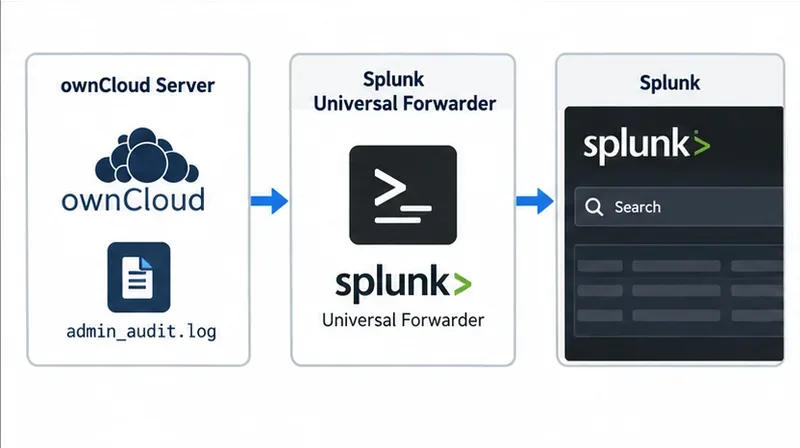
Splunkを使用している場合は、ownCloudの監査に関するドキュメントで、admin_audit.logSplunk Universal Forwarderを使用した監視と、出力のJSON形式への解析について説明しています。ドキュメントにはサンプルinputs.confとprops.conf設定も含まれています。フォワーダーと受信システムを監査境界の一部として扱い、認証情報を保護し、ログ記録アーキテクチャでサポートされている場合は転送を暗号化し、イベントの到着を確認し、ギャップや取り込みの失敗をアラートで通知するようにしてください。
デフォルトでは、監査コンテキストにはイベントに関連するユーザーと、それらのユーザーが所属するグループを含めることができます。このOWNCLOUD_ADMIN_AUDIT_GROUPS設定では、含めるグループ名を制限できます。この設定は、意図的なフィルタリングポリシーが適切な場合にのみ使用してください。グループコンテキストを減らすと、その後の調査で得られる情報が少なくなる場合があります。フィルタを適用する前に、結果として得られる記録とプライバシー要件を確認してください。
OWNCLOUD_LOG_CONDITIONSなlog.conditions設定を確認し、重複または矛盾するルールを回避してください。admin_audit ignore_cli_eventsが に設定されているかどうかを確認してくださいyes。リリース固有の詳細については、ownCloud Server Auditing のドキュメント、ownCloud アプリ構成リファレンス、およびownCloud の役割と監査の分離に関するガイダンスを参照してください。Infinite Scale 製品については、oCIS Audit Service のドキュメントを参照してください。
ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。








