ノジマオンラインの個人情報漏えい:対象情報と利用者が確認すべき対策

ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
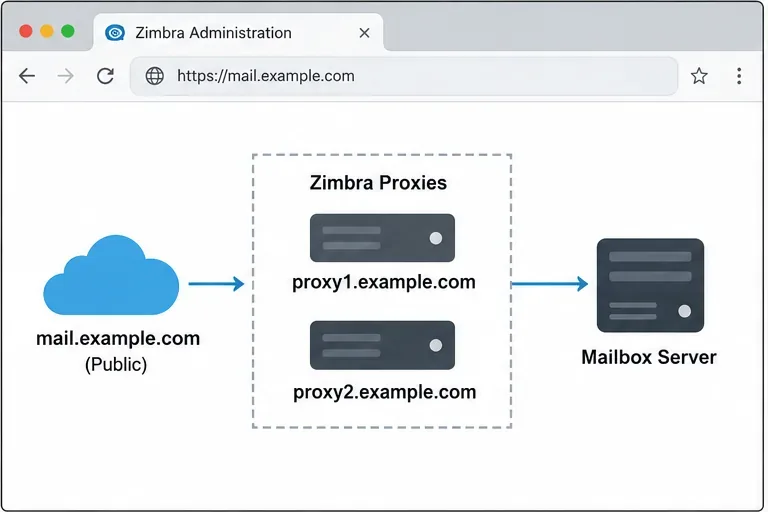
Zimbraのプロキシ属性を使用してzimbraReverseProxyMailMode、WebリクエストをHTTPからHTTPSにリダイレクトします。すべてのZimbraプロキシノードでこの属性を有効にしredirect、プロキシサービスを再起動して、HTTPレスポンスにLocation: https://...ヘッダーが含まれていることを確認してください。この操作を行う前に、公開されているHTTPSホスト名が既にプロキシまたはロードバランサーに解決され、有効な証明書が提示されていることを確認してください。
この設定は、Zimbraプロキシ経由でのWebアクセス用です。この設定自体では、メールストアのHTTPS構成、証明書のインストール、すべてのメールアプリケーションがリダイレクトに従うことの保証は行われません。HTTPリクエストを完全に拒否する必要がある場合は、リダイレクトではなくHTTPS専用プロキシモードを検討してください。
| プロキシメールモード | HTTPはどうなるのか | いつ使うべきか |
|---|---|---|
redirect | プロキシはHTTP 302レスポンスを返し、クライアントをHTTPSに誘導します。 | ユーザーがHTTP URLを入力し、それを安全なWebアドレスに送信する必要がある場合に便利です。 |
https | プロキシはWebクライアントにHTTPS経由で接続を提供しますが、HTTPからHTTPSへのリダイレクトフローは提供しません。 | クライアントがHTTP経由でセッションを開始すべきでない場合は、こちらを推奨します。 |
bothまたはmixed | これらは、HTTP/HTTPSの動作が異なる、別々のプロキシモードです。 | デプロイメントで文書化された動作が具体的に必要な場合にのみ使用してください。HTTPリダイレクトが強制されると想定しないでください。 |
Zimbraのセキュリティガイドラインでは、ActiveSyncクライアントを含む一部のクライアントはHTTPリダイレクトを尊重せず、最初の暗号化されていないリクエストで認証情報を送信する可能性があると警告しています。そのため、リダイレクトはブラウザの利便性を高めるのに役立ちますが、すべてのクライアントがHTTPを回避する必要があるHTTPS専用アクセスに代わるものではありません。リダイレクトモードを選択する場合は、ネットワークエッジのHTTPリスナーを適切に保護し、HTTPS URLをユーザーに通知してください。
mail.example.com公開プロキシまたはロードバランサーに解決される必要があります。HTTPSは、想定されるホスト名とポートで既に正常に動作している必要があります。以下の管理コマンドには、Zimbraアカウントを使用してください。proxy1.example.comプロキシノードのZimbraサーバー名を正確に置き換え、mail.example.com公開ウェブメールのホスト名に置き換えてください。サンプル名をそのまま本番システムに貼り付けないでください。
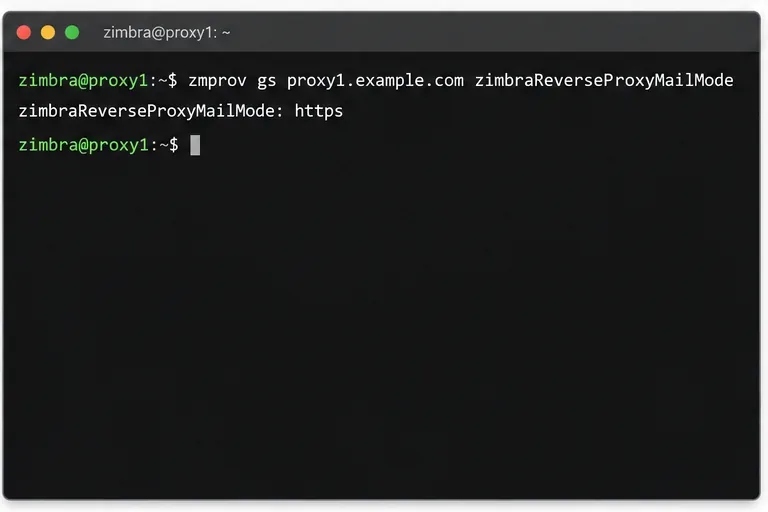
コマンドラインツールが利用可能なZimbraホストで、プロキシの現在の設定を照会します。
zmprov gs proxy1.example.com zimbraReverseProxyMailMode変更後の出力を記録しておけば、変更後と比較したり、必要に応じて以前のモードに戻したりできます。このgsコマンドはサーバー属性を読み取りms、以下で使用するコマンドはそれらを変更します。
プロキシサーバーオブジェクトに属性を設定します。
zmprov ms proxy1.example.com zimbraReverseProxyMailMode redirectZimbra Proxyの設定ドキュメントでは、redirectHTTPリクエストをHTTPSにリダイレクトするモードとして、この設定が示されています。パブリックWebトラフィックを受け入れる各プロキシノードに同じコマンドを適用してください。ロードバランサーがHTTPリクエストを複数のプロキシに送信できる場合、対象となるすべてのプロキシで一貫した動作が求められます。
この設定を と混同しないでくださいzimbraMailMode。Zimbra では、メールボックス サーバー接続用に属性を個別に指定しています。メールストア モードを変更しても、プロキシ上でブラウザ向けの HTTP リダイレクトが有効になるわけではありません。
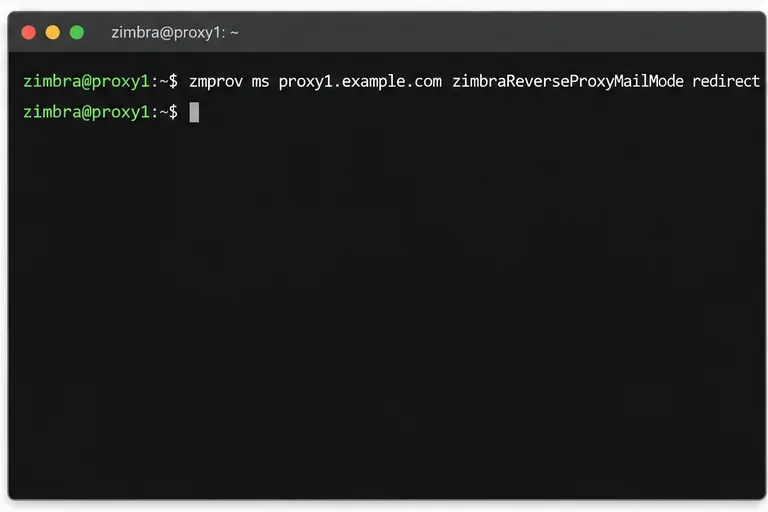
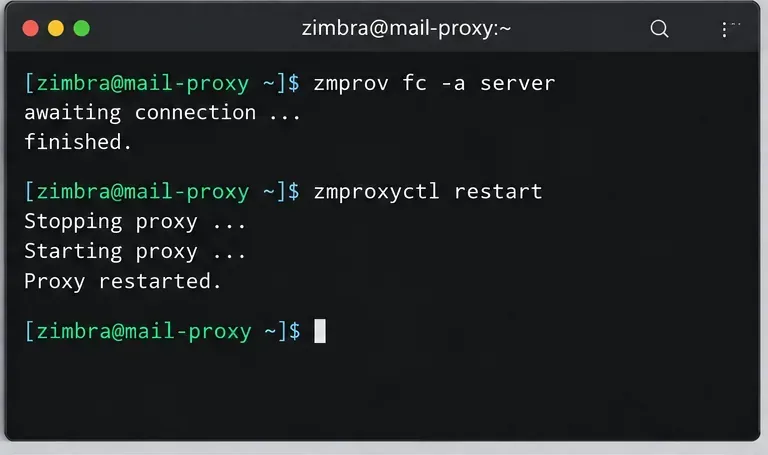
redirect。マルチノード展開の場合は、各プロキシサーバー名に対してこの手順を繰り返します。設定を変更したノードでプロキシサービスを再起動してください。
zmproxyctl restart次に、サービスの状態を確認します。
zmproxyctl status冗長構成の場合は、プロキシノードごとに再起動を実行してください。環境によっては、構成キャッシュの更新やサービスオーケストレーションの手順が定められている場合がありますので、その場合は、インストールされている Zimbra のバージョンの運用ガイドに従ってください。生成された Nginx ファイルを直接編集することは避けてください。Zimbra はサーバー設定からプロキシ構成を管理しており、手動で編集すると上書きされる可能性があります。
これらの例では、Zimbra Daffodil v10 管理者ガイドと Zimbra が公開しているプロキシ/セキュリティ関連のドキュメントを使用しています。古い ZCS リリースでは、パッケージやサポートされる手順が異なる場合があるため、変更を適用する前に、ご使用の環境にインストールされているリリースの正確なバージョンについて管理者ガイドをご確認ください。
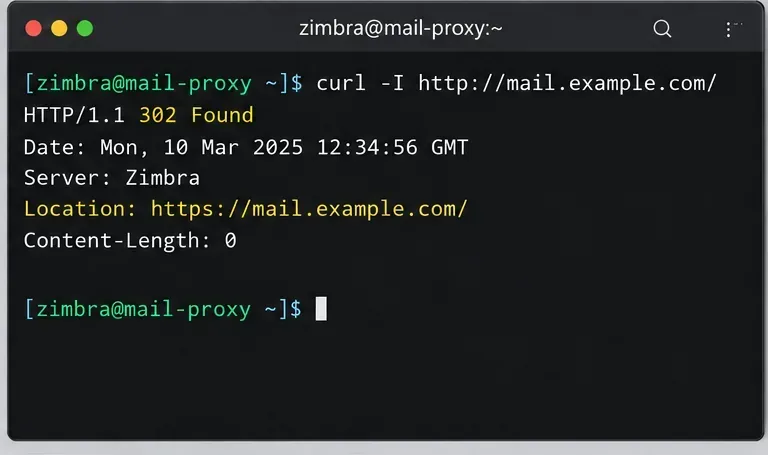
公開エンドポイントにアクセスできるシステムから、リダイレクトを経由せずにHTTP URLをリクエストする。
curl -sS -D - -o /dev/null http://mail.example.com/リダイレクトモードでは、302 レスポンスと、Location値が で始まるヘッダーを探してくださいhttps://mail.example.com/。正確なヘッダーとステータス処理は、Zimbra のリリース、パス、およびプロキシの前にあるロードバランサーや Web ゲートウェイによって異なる場合があります。次の画面は、想定されるヘッダーパターンを示す例であり、実際のサーバーからキャプチャしたテストではありません。
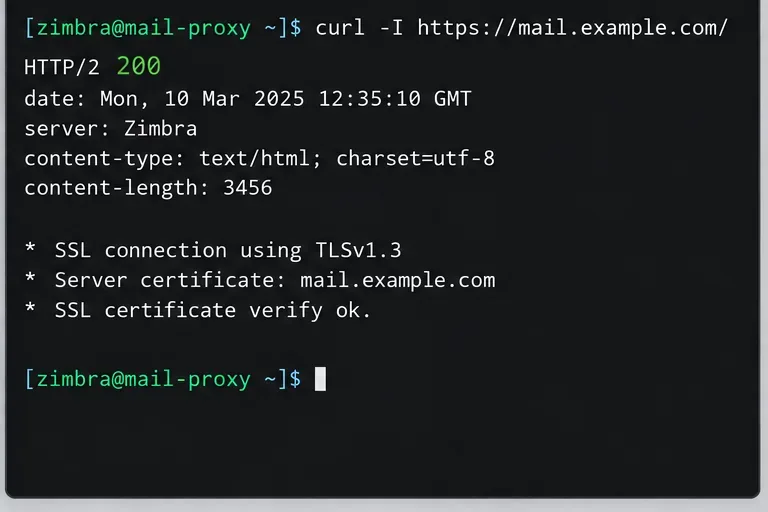
セキュアなURLに別途リクエストを送信してください。
curl -sS -D - -o /dev/null https://mail.example.com/ホスト名に対してTLS証明書が検証され、応答が期待どおりのWebメールページまたはアプリケーションのリダイレクトであることを確認してください。curl -k証明書の検証を回避するために使用しないでください。これは、ユーザーが目にする証明書の問題を隠蔽します。ログインページは、製品のバージョンと認証フローによっては、リダイレクトまたは200以外のステータスを返す場合があります。そのため、ブラウザのチェックと併せて応答を判断してください。
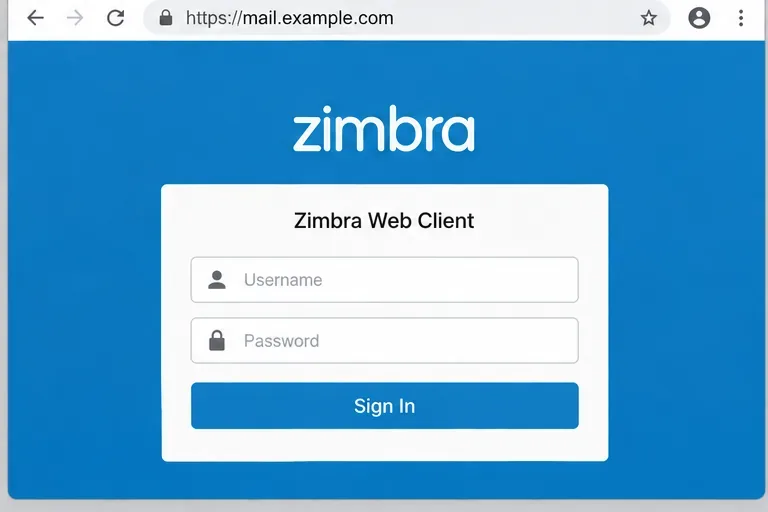
新しいブラウザセッションで開いてくださいhttp://mail.example.com。認証情報を入力する前に、アドレスがHTTPS URLに変わるはずです。次に、HTTPS URLを直接開き、証明書の警告が表示されずにサインインページが読み込まれることを確認してください。パブリックDNS、ファイアウォールルール、またはロードバランサーによって結果が異なる可能性がある場合は、内部ネットワークの外部から同じ手順を繰り返してください。
アドレスバーにHTTPが表示されている間は、実際のパスワードを入力してテストしないでください。リダイレクトが失敗した場合は、まずプロキシ、エッジ、または証明書の設定を見直して修正してください。
| 症状 | チェックすべき事項 |
|---|---|
| HTTPは同じURLにとどまります | zimbraReverseProxyMailModeリクエストを処理したプロキシに対してクエリを実行し、ロードバランスされたすべてのノードが意図した値を持ち、再起動されていることを確認します。 |
| Locationヘッダーでホスト名またはポート番号が間違っています | 公開リンクの生成に使用される公開URL、リバースプロキシまたはロードバランサーのルール、およびZimbra公開サービスのホスト名/プロトコル/ポート設定を確認してください。 |
| ブラウザが証明書の警告を報告します | 証明書がTLS終端点にインストールされ、公開ホスト名をカバーし、必要なチェーン証明書が含まれていることを確認してください。 |
| ユーザーはリダイレクトループを目にする | フロントエンドのロードバランサーがTLSを終端しつつHTTPをZimbraに転送しているかどうかを確認し、プロキシが外部リクエストプロトコルを正しく識別できることを確認してください。ネットワークエッジにおけるTLSと転送の設定を調整してください。 |
| メールクライアントは依然としてHTTPを送信します | クライアントが302レスポンスに従うと想定しないでください。HTTP経由で認証情報を送信する必要のないクライアントには、HTTPSのみのアクセスを優先し、各クライアントにHTTPSサーバーのURLを設定してください。 |
zimbraReverseProxyMailModeredirect該当するすべてのプロキシノードで設定されます。Locationヘッダーを返し、直接HTTPSリクエストを行うことで証明書の妥当性が検証されます。ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。








