ノジマオンラインの個人情報漏えい:対象情報と利用者が確認すべき対策

ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
最も重要な点:現在のZimbra Daffodilのドキュメントでは、管理コンソールでアカウントまたはサービスレベル(COS)の二要素認証を有効化または必須にする設定になっていますが、管理者はZimbra Webクライアントで自身の二要素認証情報を登録します。登録後、同じ管理者は管理コンソールにサインインする際に二要素認証情報の入力を求められます。これらを2つの別々の段階として扱うことで、よくある設定ミスを防ぐことができます。
このガイドは、2026年10月に公開された最新のZimbra Daffodil(v10)管理者向けドキュメントに基づいています。メニューのラベルは、クラシック版とモダン版のWebアプリで若干異なる場合があるため、Zimbraは登録ページが「設定」>「アカウント」または「セキュリティ」の下に表示される可能性があることを明記しています。正式なワークフローについては、Zimbra Daffodil管理者ガイドを参照してください。
Zimbraでは、ポリシーと登録を分離しています。ポリシーでは、2要素認証(2FA)が利用可能か必須か、およびユーザーが使用できる認証方法が規定されています。登録では、特定の管理者アカウントを認証アプリに紐付けるか、またはデプロイメントで許可されている場合は、復旧用メールによる認証方法に紐付けます。Zimbraは、個々のアカウントレベルとCOSレベルの両方で2FAポリシーを文書化しています。
大規模な展開の場合、COSは通常、そのクラスに割り当てられたすべてのアカウントに一貫した設定を適用するため、よりクリーンな出発点となります。パイロット運用の場合は、ポリシーを拡大する前にログイン動作を検証できるため、単一の管理者アカウントの方が安全です。委任された管理者を管理している場合、Zimbraは適切な権限があれば、それらのアカウントに対しても2要素認証(2FA)をサポートします。
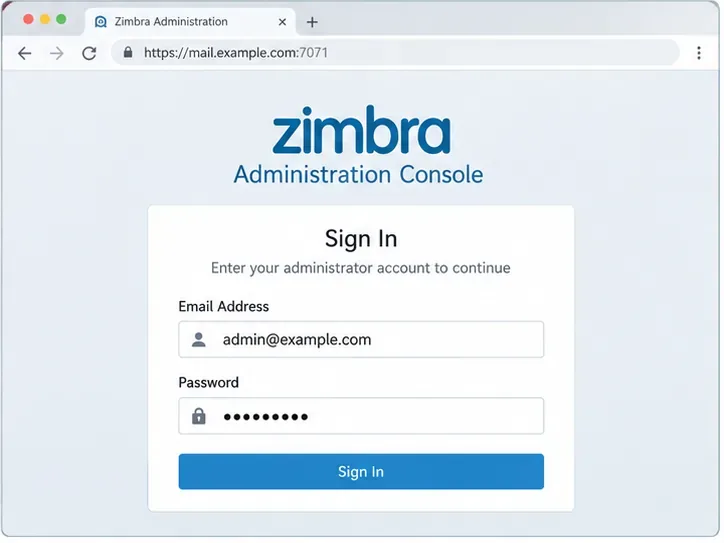
https://server.domain.com:7071/。HTTPS経由で管理コンソールを開き、管理者アドレスとパスワードを入力してサインインしてください。Zimbraでは、一般的なインストール環境において、管理コンソールのデフォルトポートとして7071番ポートが設定されています。ただし、お使いの環境によってはリバースプロキシ経由でアクセスしたり、別のアクセスパターンを使用している場合がありますので、組織の通常の管理用URLが異なる場合はそちらを使用してください。
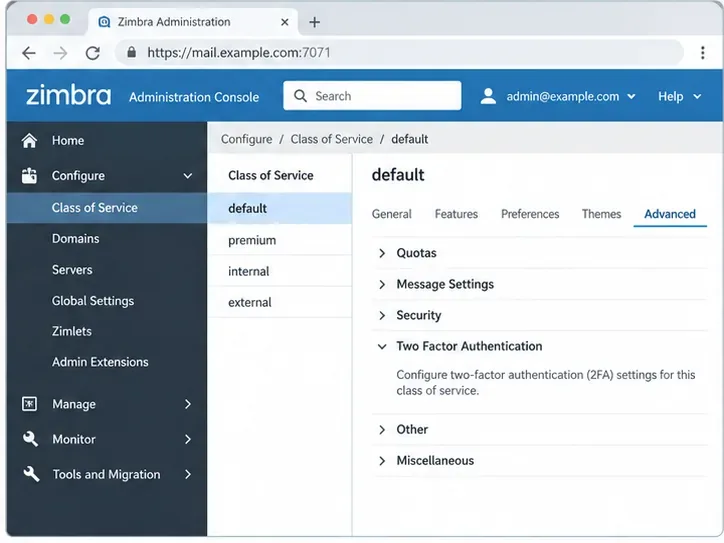
COS全体に適用されるポリシーを設定するには、[設定] > [サービスクラス]に移動し、該当するCOSを選択して、[詳細設定] を開き、[二要素認証]を探します。公式ガイドでは、このパスは[ホーム] > [設定] > [サービスクラス] > [COS] > [詳細設定] > [二要素認証]となっています。
既存のアカウントを1つだけ保護したい場合は、「管理」>「アカウント」を選択し、アカウントを編集して「詳細設定」を開き、「二要素認証」セクションまでスクロールしてください。1つのアカウントから始めることで、クラス全体に適用する前に動作を検証できます。
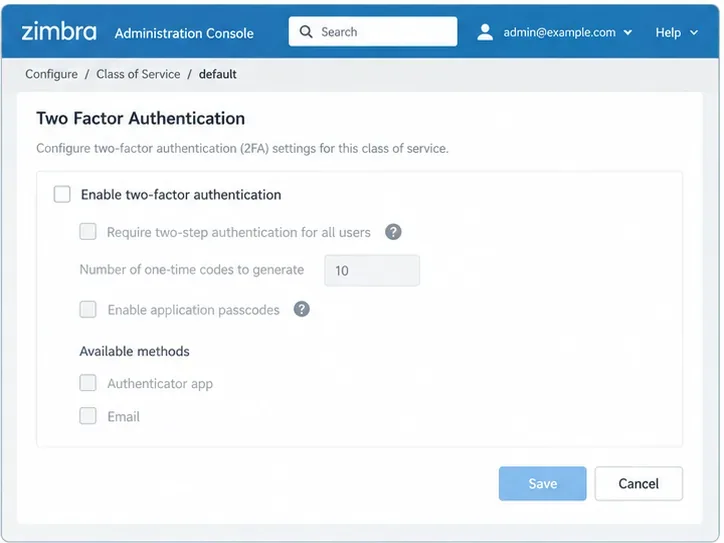
「二段階認証を有効にする」にチェックを入れてください。これにより、選択したアカウントまたはCOSでこの機能が利用可能になります。この設定を「二段階認証を必須にする」と混同しないでください。有効にすると登録が可能になりますが、必須にすると登録が必須になります。
段階的な導入においては、この区別が重要になります。例えば、まず管理者COSに対して2FAを有効にし、2つか3つの管理者アカウントを登録してテストした後、要件として2FAを有効にすることができます。Zimbraの公式2FAドキュメントでは、これら2つの制御について個別に説明しています。
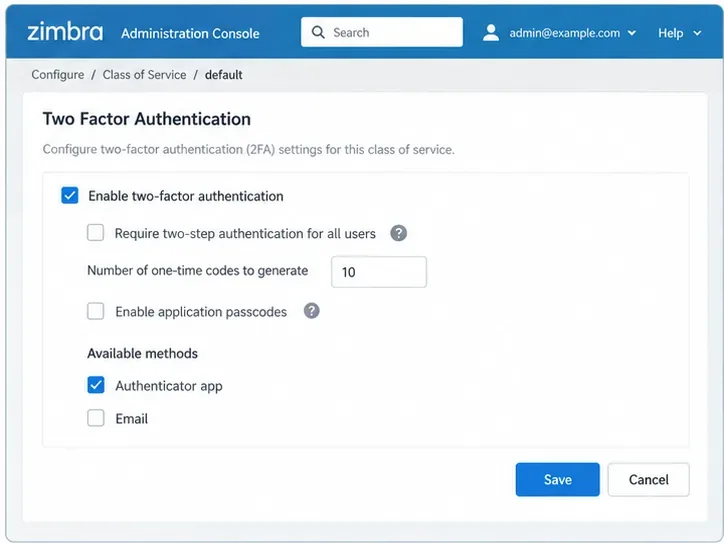
この機能を有効にした後、バージョンとデプロイメントで許可されている2要素認証方法を選択してください。現在のZimbra Daffodilのドキュメントでは、有効化時にサポートされている方法として認証アプリとメールが挙げられています。また、公式の2024年版Zimbraガイダンスでは、管理者は認証アプリ、メール、またはその両方を許可できることが示されています。
同じポリシー領域には、「2段階認証の必須化」、「生成するワンタイムリカバリーコードの数」、「アプリケーションパスコードの有効化」などが含まれます。アプリケーションパスコードは、対話型の2段階認証フローを完了できないレガシークライアント向けです。存在するからといって自動的に有効化しないでください。クライアントの要件があり、かつパスコードを取り消すための運用プロセスが確立されている場合にのみ使用してください。
設定が展開計画と一致したら、構成を保存してください。最新のコマンドライン操作と方法制御については、Zimbraの公式2要素認証管理者向けガイダンスを参照してください。
次に、管理コンソールを終了し、同じ管理者アカウントでZimbra Webクライアントにサインインしてください。ここが見落としやすい点です。ZimbraのDaffodilガイドには、管理者アカウントはWebクライアントインターフェースから独自の2要素認証を設定する必要があると記載されています。
環境設定を開き、UIのバージョンに応じてアカウントまたはセキュリティを選択し、二段階認証を見つけて設定を開始します。設定オプションが表示されない場合は、まずアカウント設定または継承されたCOSポリシーを通じて、そのアカウントで二段階認証が実際に利用可能になっていることを確認してください。
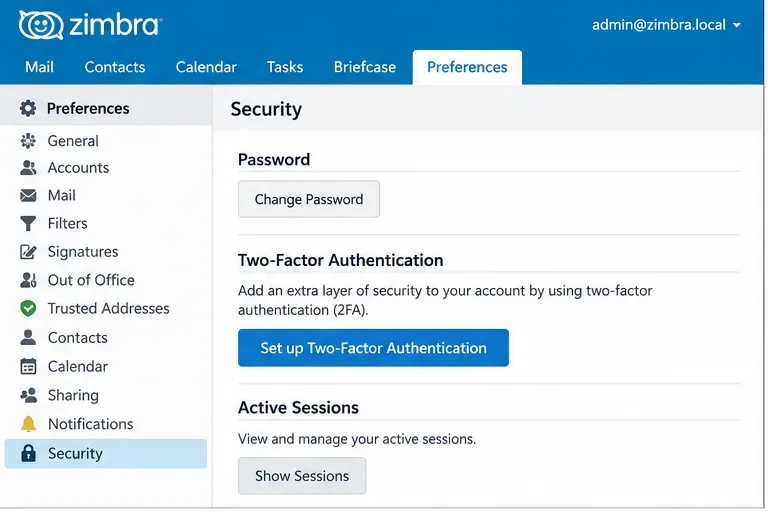
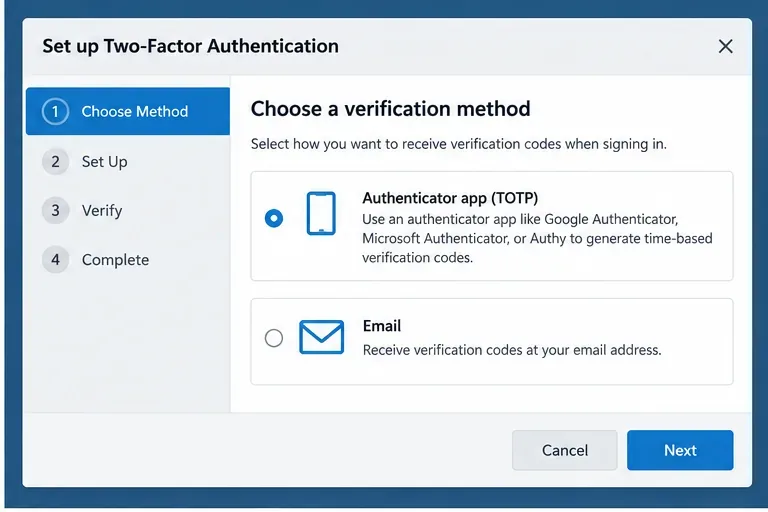
組織ポリシーで許可されている方法を選択してください。認証アプリはTOTPコードを使用するため、ログイン時にメッセージを受信する必要はありません。メールベースの認証は、その方法が有効化および設定されている場合、リカバリメールを追加要素として使用します。組織で両方の方法が許可されている場合は、両者が互換性があると想定するのではなく、リカバリと運用要件に最適な方法を選択してください。
特権管理者アカウントの場合、2要素認証が利用できなくなった場合にどうなるかも考慮する必要があります。アカウントのセキュリティを弱めたり、安全でない回避策を作成したりすることなくアクセスを回復できる場合にのみ、認証方法は有効です。
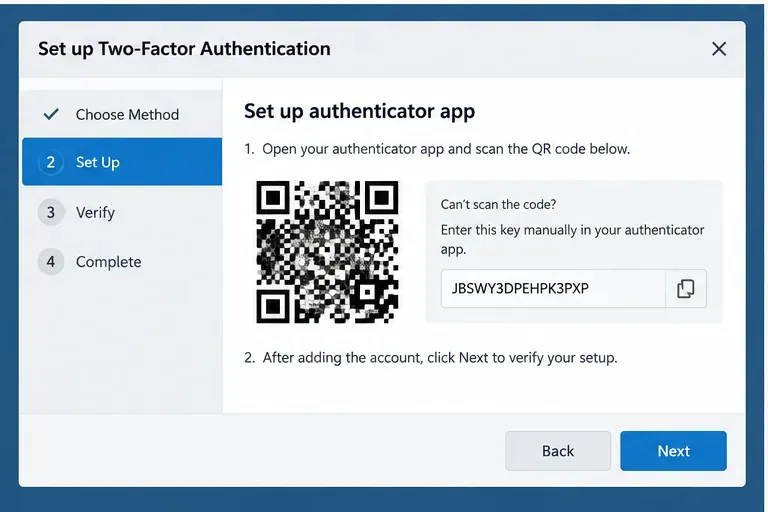
認証アプリを選択した場合は、画面の指示に従って設定を行い、アプリにZimbraアカウントを追加し、Zimbraから要求される認証コードを入力してください。クライアントのバージョンによっては、QRコードまたは手動で入力する秘密情報が表示される場合があります。設定秘密情報は機密情報として扱ってください。この情報を入手した人物は、有効なTOTPコードを生成できる可能性があります。
登録後、設定でワンタイムリカバリーコードが提供されている場合は、安全な場所に保管してください。最新のモダンウェブアプリガイドでは、各リカバリーコードは一度しか使用できないため、安全な場所に保管することを推奨しています。同じガイドでは、2要素認証を要求できないメールプログラムのアプリパスコードについても説明しています。Zimbra Daffodil モダンウェブアプリユーザーガイドを参照してください。
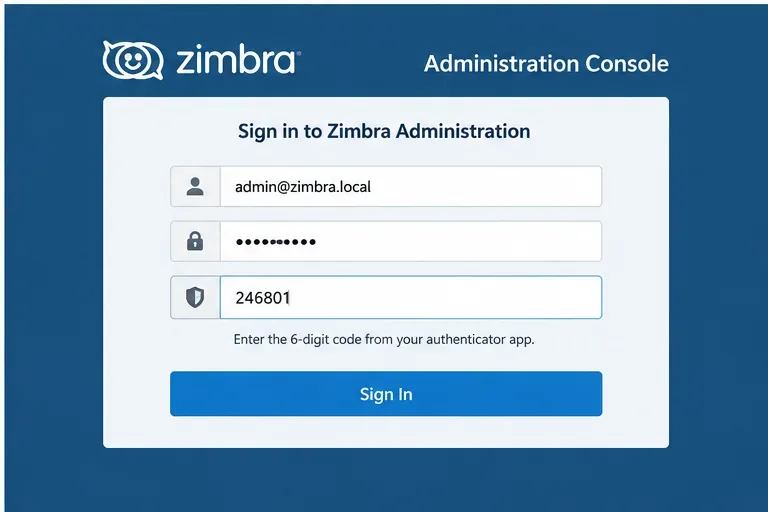
管理コンソールとWebクライアントからサインアウトし、新しい管理コンソールセッションを開始します。管理者ユーザー名とパスワードを入力します。正しく登録された管理者は、追加の認証手順を完了する必要があります。Zimbraの管理者ガイドには、管理者アカウントで2要素認証が有効になると、Webクライアントと管理コンソールの両方のログインにコードが必要になると記載されています。
このテストが成功するまで、変更が完了したとはみなさないでください。パスワードのみでログインできてしまう場合は、意図したアカウントまたはCOSを変更したかどうか、アカウントの登録が実際に完了しているかどうか、そしてアカウントが想定どおりのCOSを継承しているかどうかを再度確認してください。パスワード入力後にログインに失敗した場合は、無関係な設定を繰り返し変更するのではなく、文書化された復旧手順を使用してください。
| 設定 | その機能 | 適合する場合 |
|---|---|---|
| 二段階認証を有効にする | アカウントまたはCOSで2FAを利用できるようにします。 | 試験運用、段階的な導入、強制実施前の任意登録。 |
| 二段階認証を必須にする | 選択した範囲において、2番目の要素を必須項目とする。 | 管理者が登録を完了し、復旧手順のテストが完了した後。 |
| 認証アプリ | 時間ベースのワンタイムコードを使用します。 | 管理者が専用の認証方法を維持できる場合は良い。 |
| メール | 設定済みの復旧用メールアドレスを追加要素として使用します。 | お使いのZimbraのバージョン、リカバリメールの設定、およびセキュリティポリシーがそれをサポートしている場合に限ります。 |
| アプリケーションのパスコード | 対話型の2要素認証フローを実行できないクライアントに認証情報を提供します。 | 従来のクライアントとの互換性があり、発行と取り消しが管理されています。 |
まず、別のリリース版のスクリーンショットがそのまま適用できると決めつけるのではなく、実際に使用している Zimbra のバージョンとエディションを確認してください。次に、アカウントの COS またはアカウントレベルの設定で 2FA が利用可能かどうか、および管理者が必要な権限を持っているかどうかを確認してください。Zimbra は Daffodil でライセンスと機能の権利についても文書化しているため、セキュリティ機能が不足している環境については、属性を盲目的に適用するのではなく、有効化されているライセンスと公式サポート情報に基づいて確認する必要があります。
以前のZimbra Wiki資料には、2要素認証(2FA)はバージョン8.7で導入され、それ以前のメールボックスサーバーとは互換性がないと記載されています。これは主に旧バージョン環境や混在バージョン環境に関係する情報です。最新の環境における導入については、インストールされているDaffodilリリースに対応するドキュメントを参照してください。
次の4つの条件がすべて満たされたら完了です。対象のアカウントまたはCOSで2FAが有効になっていること。管理者がWebクライアントで許可された方法を登録していること。該当する場合は、復旧コードまたは承認済みのフォールバック手順が文書化されていること。そして、新規の管理コンソールログインがパスワードのみでは続行できないこと。
保護対象が特権を持つ管理者1名のみであれば、アカウントレベルの設定を使用してそのアカウントをテストしてください。組織全体への適用が目的であれば、まずパイロット版のCOSを検証し、その後、ポリシーを段階的に拡張してください。基本的な設定は簡単ですが、展開順序、復旧、および通常の2要素認証フローを完了できないクライアントとの互換性には注意が必要です。
ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。








