クライアントブラウザでのJitsi MeetにおけるCPU使用率の高さを修正する

Jitsi MeetブラウザのCPUスパイクを診断し、ビデオタイル、カメラエフェクト、ブラウザグラフィック、ホスト設定をチェックすることで、クライアントの負荷を軽減します。
Zimbraサーバーは、ユーザーが「証明書の有効期限切れ」などのブラウザ警告に突然遭遇したり、メールクライアントがSSL/TLS接続を拒否したり、管理者が証明書の有効期限切れに気づいたりするまで、正常に動作しているように見えることがあります。最も迅速かつ安全な対応策は、証明書のすべてのコンポーネントをすぐに交換しないことです。まず、どのコンポーネントの有効期限が切れたかを特定し、次に必要最小限のコンポーネントのみを更新してください。
Zimbra の現在のテクニカル センターの手順では、シングル サーバーでの自己署名展開に、zmcertmgr証明書の作成と展開に使用されます。重要な点として、Zimbra は、通常の自己署名証明書の更新では新しい認証局 (CA) の作成はオプションであり、サーバー証明書の有効期限が切れるたびに CA を交換する必要はないと述べています。このガイドで使用した公式リファレンスは、2026 年 10 月 6 日に確認されました:自己署名 SSL 証明書の再生成 - シングル サーバーおよび管理コンソールと CLI 証明書ツール。
Zimbraは、Webインターフェース、プロキシ、LDAP、メールプロトコルなどのサービス全体でTLS証明書を使用します。証明書の有効期限が切れると、基盤となるZimbraプロセスが引き続き実行されていても、クライアントは接続を拒否する可能性があります。したがって、ブラウザの警告は症状の一つにすぎません。トポロジーやクライアントポリシーによっては、セキュアなIMAP/POP/SMTP接続の失敗、プロキシエラー、LDAP/TLSの問題なども発生する可能性があります。
区別すべき有効期限切れのケースは2つあります。
変更を加える前に、環境に適した最新のバックアップまたはスナップショットを取得してください。証明書の再生成は通常簡単ですが、サーバーに古いカスタマイズ設定、手動でインストールされた証明書、または混在したトポロジーが存在する場合、バックアップがあれば復旧ポイントを確保できます。
Zimbraアカウントに切り替えて、ローカルサービスに現在デプロイされている証明書を確認します。
su - zimbra
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
証明書の有効期限とサブジェクトを確認してください。証明書の有効期間内であれば、証明書を不必要に再生成するのではなく、ホスト名の不一致、信頼できない自己署名認証局、プロキシによって提供されている古い証明書、またはサーバー/クライアントの時刻の誤りなどを調査してください。
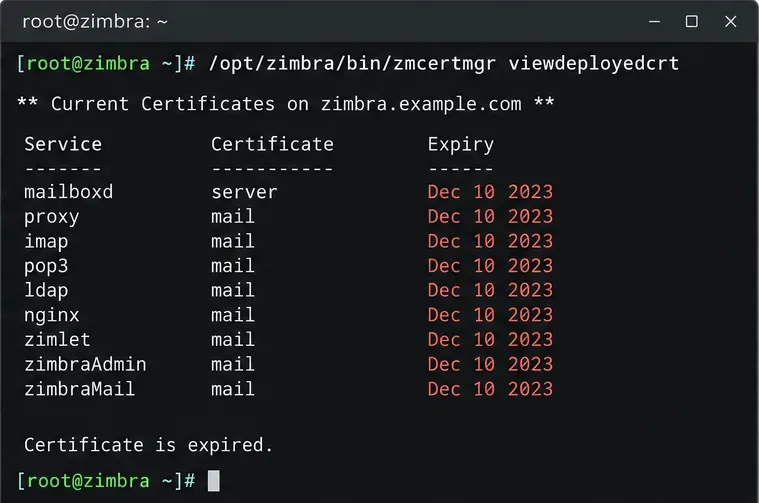
HTTPS でリモート クライアントが実際に受信する証明書を確認することもできます。mail.example.comをユーザーが接続するホスト名に置き換えてください。
openssl s_client -connect mail.example.com:443 -servername mail.example.com </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -datesこのリモートチェックは、見た目は正しくてもブラウザが古い証明書を認識している場合に役立ちますviewdeployedcrt。なぜなら、ディスク上のファイルだけでなく、ネットワーク経由で提示される証明書もテストするからです。
証明書を変更する前に、現在のZimbraサービスの状態を確認し、基準となる状態を把握してください。
zmcontrol status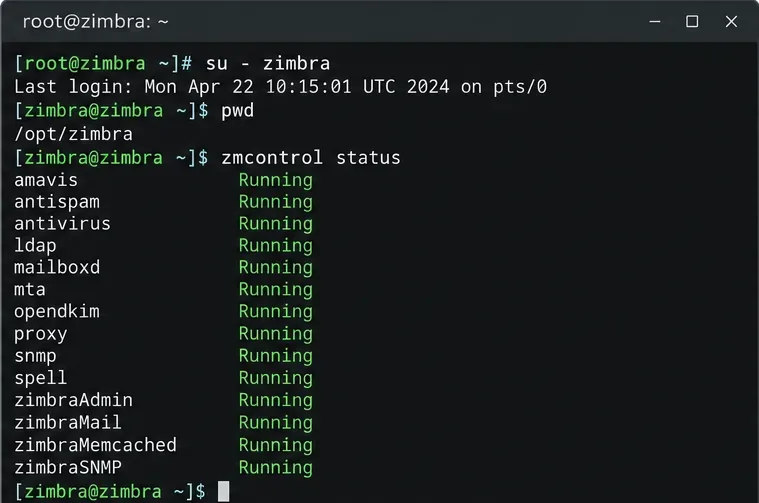
サーバー証明書のみが期限切れで、Zimbra CA がまだ有効な場合は、CA の再作成をスキップして、次のセクションのサーバー証明書コマンドに直接進んでください。これにより、信頼チェーンへの変更を最小限に抑えることができます。Zimbra のシングルサーバーに関するドキュメントには、新しい CA の作成はオプションであり、自己署名証明書を更新するたびに必須ではないことが明記されています。
CAの有効期限が切れている場合、またはCAを交換する正当な理由がある場合は、新しいCAを作成してください。
/opt/zimbra/bin/zmcertmgr createca -new
/opt/zimbra/bin/zmcertmgr deployca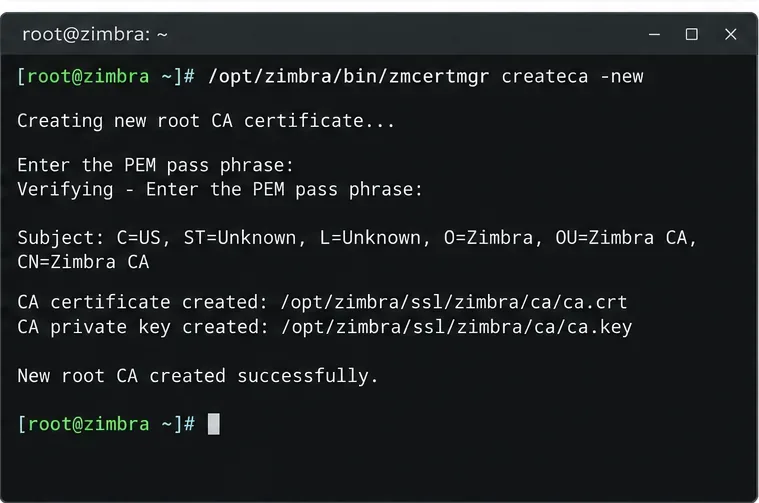
createca -newコマンドは、必要に応じてZimbra CAを置き換えるためのものであり、すべての定期的なリーフ証明書更新において必須の手順ではありません。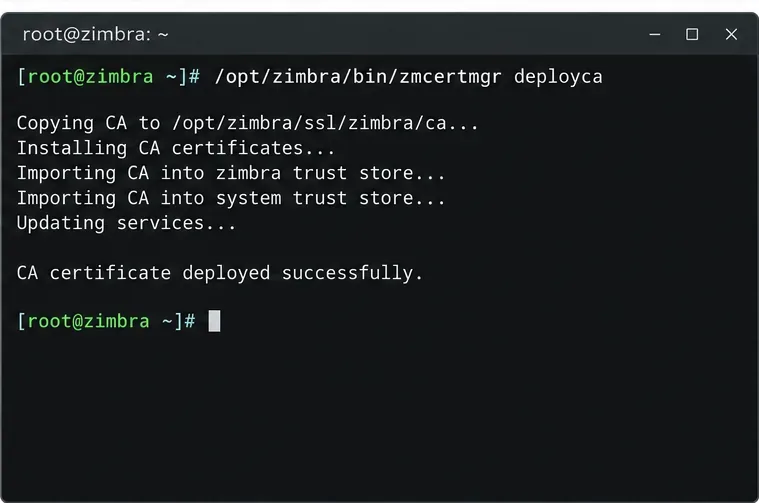
単一サーバーの証明書更新をシンプルに行う場合、Zimbraでは以下の手順を説明しています。この例では、365日間有効な証明書を作成します。
/opt/zimbra/bin/zmcertmgr createcrt -new -days 365
/opt/zimbra/bin/zmcertmgr deploycrt self
クライアントが複数の DNS 名で接続する場合、デフォルトのホスト名で十分だと想定するのではなく、必要なサブジェクト代替名を使用して証明書を生成してください。Zimbra の証明書ツールは、次の形式をサポートしています-subjectAltNames。例:
/opt/zimbra/bin/zmcertmgr createcrt -new -days 365 -subjectAltNames "mail.example.com,webmail.example.com"
/opt/zimbra/bin/zmcertmgr deploycrt self
この Zimbra サービスに正しく解決され、かつユーザーや統合システムが実際に使用する名前を使用してください。証明書の有効期限が切れていなくても、要求されたホスト名がサブジェクト/SAN値でカバーされていない場合は、検証に失敗する可能性があります。
この自己署名手順を使用して、誤って商用証明書や公的に信頼されている証明書を上書きしないでください。サーバーが商用証明書を使用する必要がある場合は、ここで作業を中止し、Zimbraの商用証明書展開手順に従ってください。
Zimbraが新しい証明書をデプロイしたことを確認してください。
/opt/zimbra/bin/zmcertmgr viewdeployedcrt次に、Zimbraを再起動して、サービスが新しい証明書を読み込むようにします。
zmcontrol restart再起動が完了したら、以下を実行してください。
zmcontrol status
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
求める結果はシンプルです。期待通りのサービスが稼働し、デプロイされた証明書の有効期限が将来の日付になっていることです。最後に、ユーザーが実際にアクセスするホスト名に対して、リモートのOpenSSLテストを再度実行してください。これにより、再起動後にネットワーク上で何が提供されているかが確認できます。
すぐに別の証明書を再生成しないでください。残りのレイヤーを順番に処理してください。
マルチノードインストールの場合、各ホストでシングルサーバーコマンドを無闇に繰り返すのではなく、マルチサーバー手順を使用してください。Zimbra のドキュメントには、CA の作成/デプロイ、および自己署名証明書をノード全体にデプロイする方法が記載されていますdeploycrt self -allserver。また、viewdeployedcrtローカルサーバーのみが報告されるという警告も記載されています。公式リファレンスは「自己署名 SSL 証明書の再生成 - マルチサーバー」です。
LDAPマスターとレプリカ間のCAの不一致は、TLSおよびレプリケーションの問題を引き起こす可能性があります。マルチサーバー構成で運用している場合は、影響を受けるすべてのノードでCAチェーンを確認し、ドキュメントに記載されている展開順序に従ってください。
インシデントをクローズする前に、以下のすべてを確認してください。
zmcontrol status想定どおりZimbraサービスが実行されていることを示します。zmcertmgr viewdeployedcrt有効期限が未来の証明書を示しています。openssl s_clientチェックでは、ユーザーが実際に使用するパブリックホスト名と内部ホスト名の両方について、同じ新しい証明書の日付が返されます。単一サーバーの証明書の有効期限切れという通常のケースでは、通常、最も影響の少ない方法は、有効なZimbra CAを保持したまま、新しい自己署名サーバー証明書を作成し、それをデプロイしてサービスを再起動し、サーバー外部から証明書を検証することです。CAの交換は、有効期限が切れた場合、またはCAをローテーションする明確な理由がある場合にのみ行ってください。この方法により、不要な信頼チェーンの変更を回避しながら、差し迫ったサービス停止を解消できます。
Jitsi MeetブラウザのCPUスパイクを診断し、ビデオタイル、カメラエフェクト、ブラウザグラフィック、ホスト設定をチェックすることで、クライアントの負荷を軽減します。
Jitsi Videobridgeに内蔵されたPrometheusエンドポイントを使用して、Jitsi Videobridgeの状態、会議の負荷、トラフィックを追跡し、Grafanaでデータを探索およびグラフ化できます。
Jitsi Meet Docker 用のカスタムドメインを、DNS、PUBLIC_URL、HTTPS、Let's Encrypt、ファイアウォールポート、NAT 設定、エンドツーエンド検証とともに構成します。
SSL更新後に発生するZimbra管理コンソールの404エラーを修正するには、正しいURLとポート、プロキシルーティング、サービスステータス、デプロイ済みの証明書、およびログを確認してください。
アクティブなPHP SAPI、サイズ制限、コメント、および再検証設定を確認することで、NextcloudのPHP OPcache構成警告を診断および修正する方法を学びましょう。
MySQLまたはMariaDBのアップグレード後にKopanoデータベースの移行が失敗した場合は、バックアップ、サーバーバージョン、SQLモード、文字セット、スキーマ状態、およびログを確認してトラブルシューティングを行います。
セキュアなトランスポート、ユーザーおよびグループフィルタ、ログイン属性、そしてテスト済みの展開機能を使用して、NextcloudをLDAPまたはActive Directoryに接続します。
UnifiedPush、Androidの権限設定、バッテリー設定、および信頼性の高い検証テストを設定することで、Googleサービスを削除した端末におけるElement Android通知の問題を修正します。
Nextcloudのデータベースインデックス不足警告を、公式のoccコマンドでクリアします。まずバックアップを作成し、変更内容をプレビューしてから修復を実行し、結果を確認してください。
Element Web 用の Keycloak SSO を設定するには、OIDC を Synapse に接続し、正確なコールバック URL を設定し、ユーザー クレームをマッピングし、ログアウトをテストします。







