ノジマオンラインの個人情報漏えい:対象情報と利用者が確認すべき対策

ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
Zimbra Open Source Edition (CE/FOSS) の場合、個々のメールボックスをzmmailboxメタデータ付きの ZIP アーカイブにエクスポートし、そのアーカイブを一時メールボックスにインポートして検証してから、ライブ アカウントに復元してください。これにより、メールボックスごとのコンテンツのエクスポートと復元が実用的に行えます。これは、特定の時点のサーバー バックアップとは異なります。Zimbra の組み込みzmbackupワークフローzmrestoreは Network Edition の機能として文書化されており、メールボックスのエクスポートでは LDAP、サーバー構成、証明書、または Zimbra のインストール全体がバックアップされるわけではありません。
以下のコマンドは、Zimbra の公開されているコマンドラインおよび REST エクスポートのドキュメントに準拠しています。これらのzimbraコマンドは、オペレーティングシステムのユーザーとして Zimbra サーバー上で実行し、実際のメールボックスとバックアップのパスを置き換え、使用している Zimbra のビルドとまったく同じものを使用してテストしてください。公式の管理ガイドでは、ZIP と TGZ の内容を区別しています。メールボックス全体をエクスポートするには、ZIP を使用しますmeta=1。TGZ のデフォルトの内容には、カレンダーとタスクは含まれません。
zmmailbox選択したメールボックス1つに対して、ZimbraのRESTエクスポート/インポート機能を呼び出します。ZIPメタデータが有効になっている場合、アーカイブには、インストールされているリリースでサポートされているメール、フォルダ、連絡先、カレンダー、タスク、その他のメールボックスアイテムを含めることができます。コンプライアンスや移行に利用する前に、該当するZimbra管理者ガイドで適用範囲表とオプションを確認してください。
| 方法 | 最適なフィット感 | 重要な制限 |
|---|---|---|
ZIPとmeta=1 | より広範囲のアイテムを対象とした、個々のメールボックスコンテンツのエクスポート | サーバー構成をキャプチャしたり、特定時点への増分復旧を提供したりしません。 |
TGZデフォルトのエクスポート | より狭い範囲で許容できる場合のメールおよび選択されたメールボックスデータ | Zimbraの現在の管理者ガイドでは、カレンダーとタスクはTGZのデフォルト設定から除外されていると記載されています。 |
| ネットワークエディションのバックアップツール | スケジュールされたフルバックアップ/増分バックアップとアカウントレベルの特定時点への復元 | これらはネットワークエディションの機能ですzmbackup。zmrestore |
完全なサーバー災害復旧を目指すのであれば、メールボックスのエクスポートと、別途テスト済みの、バージョンに適したサーバー全体およびLDAPバックアップ計画を組み合わせてください。ZIPファイルだけではZimbraサーバーを再構築することはできません。
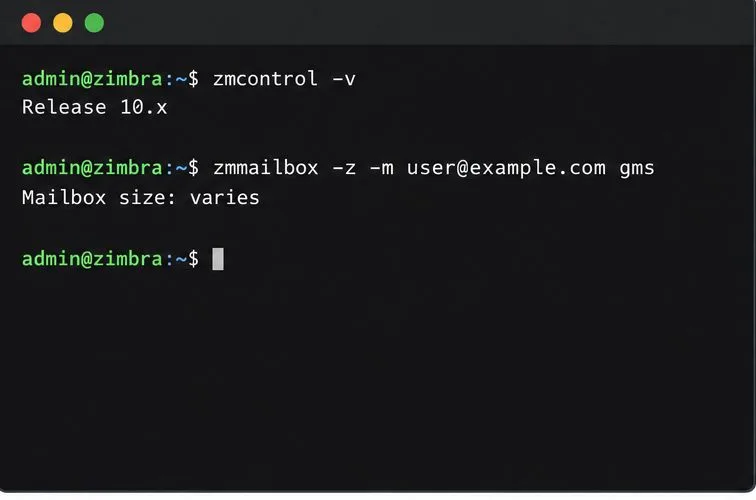
zmcontrol -v。バックアップツールを選択する前に、サーバーがコミュニティ/FOSSビルドを使用しているか、ライセンス付きのネットワークエディションビルドを使用しているかを確認してください。gms以下のコマンドはメールボックスのサイズを表示します。アーカイブと2つ目のコピーを保存するのに十分な容量を確保してください。-t 0指定するとzmmailbox、通常のコマンドタイムアウトは適用されません。ただし、エクスポート処理がアトミックになったり、中断から保護されたりするわけではありません。ルートシェルを開くか、承認済みの管理者セッションを使用して、zimbraアカウントに切り替えます。バージョンを確認し、エクスポートするメールボックスを照会します。例:
su - zimbra
zmcontrol -v
zmmailbox -z -m alice@example.com gms実際のアドレス(例:)を使用してくださいalice@example.com。続行する前に、正しいアカウントであることを確認してください。-m引数は、コマンドが読み取る、または変更するメールボックスを選択します。
root権限で、Zimbraアカウントが所有するバックアップディレクトリを作成し、Zimbraシェルに戻ります。ストレージレイアウトに合わせてパスを調整してください。
install -d -o zimbra -g zimbra -m 700 /srv/zimbra-mailbox-backups
su - zimbra
umask 077
ディレクトリモードでは、Zimbraアカウントへのアクセスが制限されます。通常のバックアップ手順の一環として、最終的なバックアップコピーは別の保護されたシステムまたはストレージターゲットに保存してください。稼働中のメールボックスストア内に唯一のアーカイブコピーを作成しないでください。
メールボックスのエクスポートを実行し、その出力を日付付きのアーカイブファイル名にリダイレクトします。
/opt/zimbra/bin/zmmailbox -z -m alice@example.com -t 0 gru "?fmt=zip&meta=1" > /srv/zimbra-mailbox-backups/alice-2026-10-07.zipgruは の正式な略語ですgetRestURL。引用符で囲まれたクエリは、メタデータ付きの ZIP 形式を要求します。この-t 0オプションはコマンドのタイムアウトを解除します。Zimbra は、大容量のメールボックスのエクスポートにこのオプションを推奨しています。シェルがアンパサンドをバックグラウンド演算子として扱わないように、クエリを引用符で囲んでください。
アーカイブを移動する前に、コマンドがプロンプトに戻るまで待ち、終了ステータスを確認してください。メールボックスが非常に大きい場合は、短いコマンドがエクスポート完了を意味すると決めつけるのではなく、空き容量とサーバーログを確認してください。同じ名前のバックアップが他のプロセスによって上書きされないようにしてください。
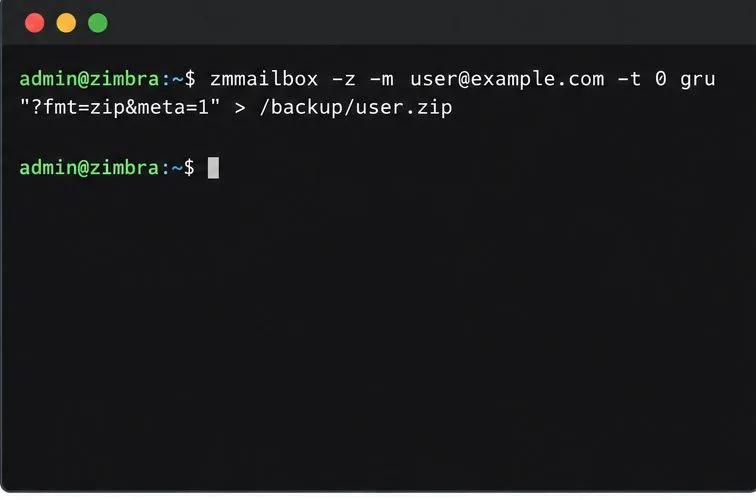
まず、エクスポートが存在し、妥当な非ゼロサイズであることを確認します。
ls -lh /srv/zimbra-mailbox-backups/alice-2026-10-07.zip
unzip -t /srv/zimbra-mailbox-backups/alice-2026-10-07.zip正常にunzip -t完了した場合は、ZIPコンテナが構造上のエラーなく読み取れることが確認されます。ただし、すべてのメッセージやカレンダー項目が存在することを証明するものではないため、復元テストでもアーカイブを検査してください。バックアッププロセスでチェックサムを使用している場合は、チェックサムを記録し、検証対象のコピーと一緒に保管してください。
承認済みの安全な転送システムまたはバックアップシステムを使用して、ファイルを別のバックアップ先にコピーしてください。明確なメールボックス識別子、Zimbraのバージョン、およびエクスポート日を記載して保存してください。バックアップ先には保存時の暗号化とアクセス制御を適用してください。ZIPエクスポート自体が暗号化されているとは考えないでください。保持ポリシーに従って複数のリカバリコピーを保持し、メールホストに残っているファイルだけでなく、サーバー外の場所にあるコピーも定期的にテストしてください。
本番環境のメールボックスにインポートする前に、互換性のあるビルドを実行しているテスト用または復旧用のZimbraサーバー上に、未使用の一時アカウントを作成してください。パスワードは厳重に管理し、アクセスを制限してください。アカウントは、管理コンソールまたは通常のプロビジョニングプロセスで作成できます。ステージングメールボックスを使用すると、アーカイブの内容を本番アカウントに混入させることなく、アーカイブを検査できます。
アーカイブをその Zimbra サーバーにコピーし、zimbraユーザーがそれを読み取れることを確認してください。呼び出しを行う前に、宛先アカウントが存在している必要がありますpostRestURL。
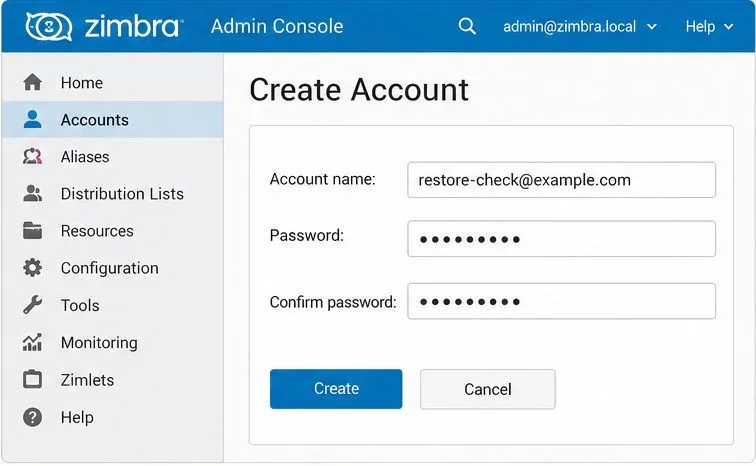
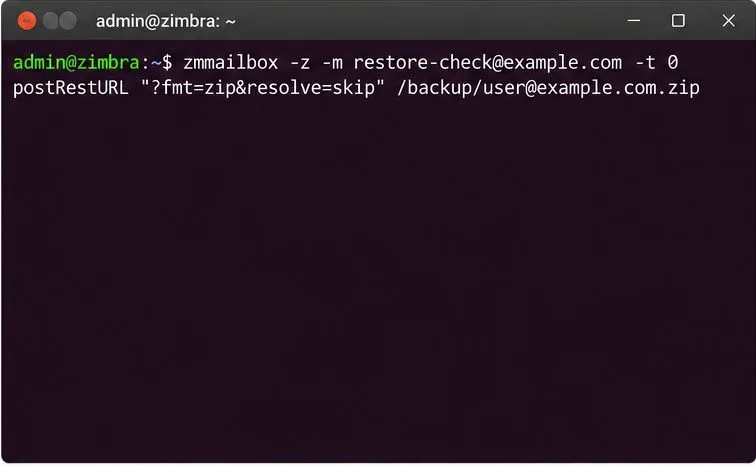
postRestURLリカバリアカウントをターゲットとして、resolve=skip重複処理を慎重に行う場合:
/opt/zimbra/bin/zmmailbox -z -m restore-check@example.com -t 0 postRestURL "?fmt=zip&resolve=skip" /srv/zimbra-mailbox-backups/alice-2026-10-07.zipここにrestore-check@example.com一時アカウントがあります。Zimbra のドキュメントskipでは、デフォルトの競合オプションとして重複アイテムがスキップされるようになっています。空のステージングメールボックスでは、これにより最初の復元テストを簡単に実行できます。インポートの動作とサポートされるアイテムの種類はリリースによって異なる場合があるため、対象ビルドのドキュメントを参照して結果を確認してください。
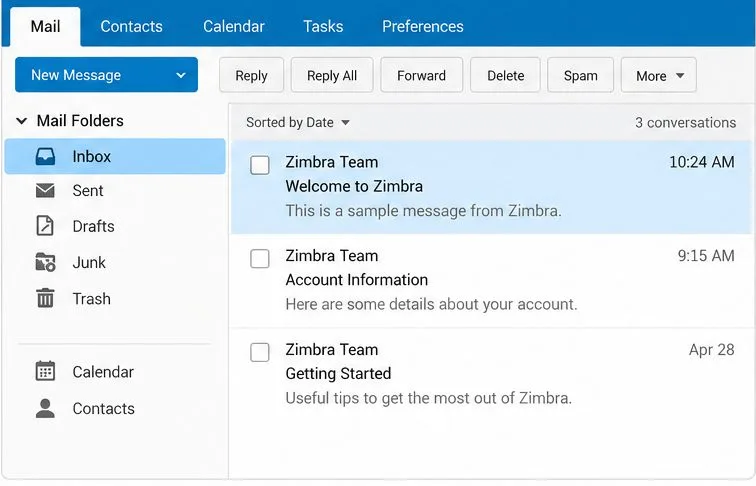
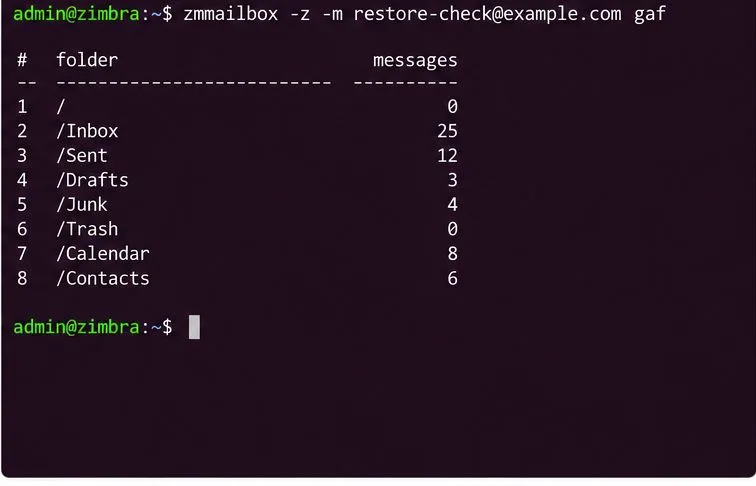
Zimbra Web Clientでステージングアカウントを開きます。最近のメッセージと古いメッセージ、フォルダ名、連絡先、カレンダーエントリ、タスク、およびこのアカウントに関連するその他のデータのサンプルを確認します。次に、CLIからフォルダとメッセージ数を一覧表示します。
/opt/zimbra/bin/zmmailbox -z -m restore-check@example.com gaf
/opt/zimbra/bin/zmmailbox -z -m restore-check@example.com gms
表示されている内容を、本来のメールボックスとエクスポート日と比較してください。エクスポート後もユーザーが作業を続けていた場合、削除済みアイテムがエクスポートのデフォルト設定で除外されていた場合、またはターゲットリリースで一部のアイテムタイプの処理方法が異なる場合、カウントが完全に一致するとは限りません。重要なのは、アーカイブが開き、期待される代表コンテンツがクライアントで使用できることを確認することです。
エクスポートした内容を既存のメールボックスにマージする必要がある場合は、コマンド内のステージングアドレスを元のメールボックスアドレスに置き換えて、resolve=skip非破壊的なマージ試行のために保持してください。この機能は、重複するアイテムをスキップし、まだ存在しないアイテムをインポートするように設計されています。メールボックスを以前の状態に戻したり、新しいコンテンツを削除したりすることはありません。
resolve=reset本番環境のアカウントで安易に使用しないでくださいresolve=replace。Zimbra ドキュメントは、インポート前に既存の宛先フォルダの内容を削除するためリセットされます。宛先がメールボックスのルートの場合、メールボックスがクリアされる可能性があります。置換は、一致するアイテムを削除して再作成します。本番環境へのインポートを行う前に、必ず使い捨てアカウントで正確なコマンドをテストし、最新のバックアップを取得してください。クリーンなポイントインタイムロールバックが必要な場合は、ライセンス付きの Network Edition リストアワークフロー、または構築環境に適した綿密に計画されたサーバーレベルの復旧手順を使用してください。
unzip -t。インポートしないでください。新しいファイルに再エクスポートし、利用可能なストレージ容量と、中断されたシェル、SSH、またはバックアップ転送がないことを確認してください。meta=1。Zimbraのフォーマットテーブルは、ZIPとデフォルトのTGZコンテンツを区別します。-t 0、処理が完了するまでサーバーを監視してください。エクスポートまたはインポートの状態を評価するまでは、アクティブなエクスポートまたはインポートを終了しないでください。参照資料およびリリース文書は、2026年10月7日に確認済みです。アーカイブ形式やCLIの動作は変更される可能性があるため、本番環境のメールボックスでリストアを実行する前に、インストールされているZimbraのバージョンに対応する文書を確認してください。
ノジマは2026年11月2日、会員管理システムへの不正アクセスと約700万件の情報漏えいを公表。対象サイト、暗号化パスワードとカード情報の違い、サービス休止状況、利用者の対策を11月3日時点で整理します。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。








