失われたパーティションとハードディスクデータを安全に復元する方法

TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
Linuxでデータを暗号化する場合、最適なツールは保護対象によって異なります。ほとんどのユーザーにとって、現在最も強力な選択肢は、ポータブルな暗号化ボリュームにはVeraCrypt、LinuxディスクとパーティションにはLUKSを使用したcryptsetup 、クラウド同期フォルダにはCryptomator 、軽量な暗号化ディレクトリにはgocryptfs 、個々のファイルとメッセージにはGnuPGです。これらのオプションは、CipherShedやGNOME EncFS Managerといった古い推奨ツールよりも、メンテナンスが行き届いており、現在ではより実用的です。
重要な違いが一つあります。VPNはネットワークトラフィックを暗号化するのに対し、以下のツールは保存されたデータを保護します。VPNはディスクやファイルの暗号化に取って代わるものではありません。
| ツール | 最適な用途 | インターフェース |
|---|---|---|
| VeraCrypt | 暗号化コンテナ、USBドライブ、クロスプラットフォームボリューム | GUIとCLI |
| cryptsetup + LUKS | Linuxのディスク、パーティション、およびフルディスク暗号化 | CLI |
| クリプトマトール | Dropbox、Nextcloud、OneDrive、または同様のサービスに保存されている暗号化されたフォルダ | GUI |
| gocryptfs | 高速暗号化ディレクトリとクラウド同期ワークフロー | CLI |
| GnuPG | 個々のファイルやメッセージを暗号化または署名する | CLI(オプションのフロントエンド付き) |
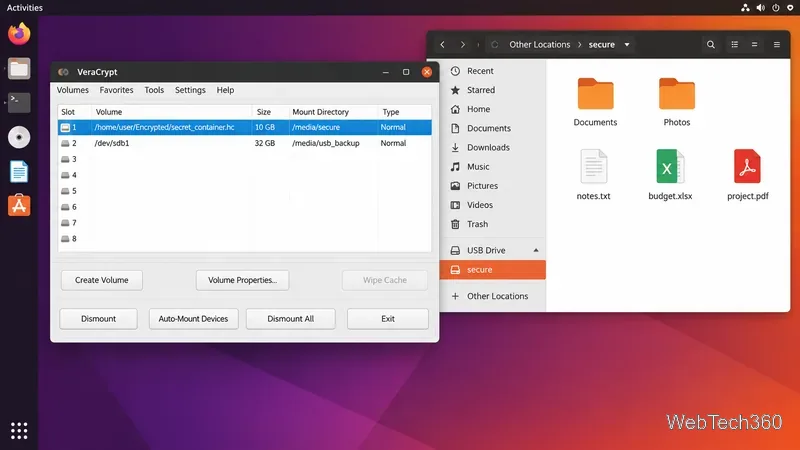
VeraCryptは、仮想ディスクのように動作する暗号化コンテナが必要な場合や、USBドライブやシステム以外のパーティションを保護する必要がある場合に最適な選択肢です。ドキュメントでは、ファイルホスト型ボリュームだけでなく、パーティションホスト型ボリュームやデバイスホスト型ボリュームもサポートしており、プロジェクトではx86-64およびARM64向けのLinuxビルドを提供しています。
VeraCryptは、Linux、Windows、macOS間で暗号化されたデータを移動する場合に特に役立ちます。公式ダウンロードページでは現在、AppImage、汎用Linuxインストーラー、およびDebianパッケージが提供されています。セキュリティツールは常に最新の状態に保つべきなので、サードパーティのミラーサイトではなく、プロジェクトの公式VeraCryptダウンロードを使用してください。
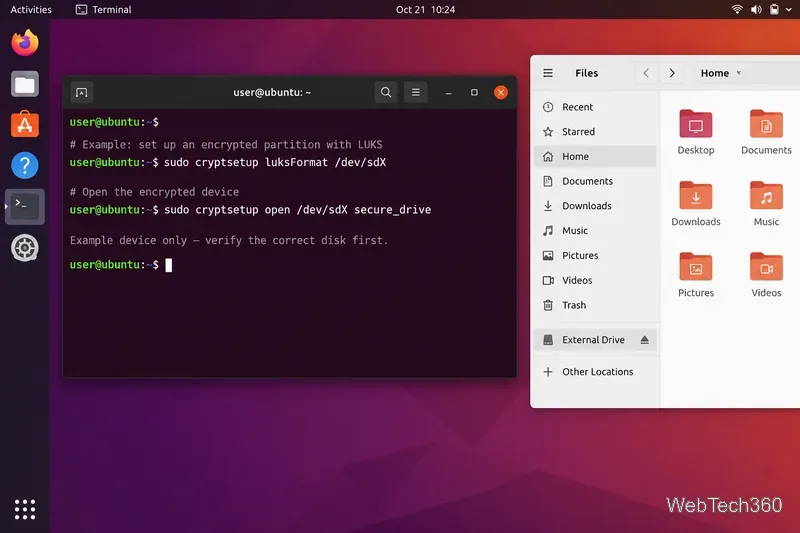
Linuxディスク、SSD、パーティション、またはブロックデバイスを暗号化することが目的であれば、LUKSを使用したcryptsetupがLinux向けの標準的なオプションです。cryptsetupプロジェクトでは、LUKSをメタデータと複数のキースロットを備えた管理型暗号化ボリュームフォーマットとして説明しています。現在のcryptsetupは、新しいLUKSボリュームを作成する際にデフォルトでLUKS2を使用します。
このツールは強力ですが、取り扱いには注意が必要です。デバイスの初期化などのコマンドはcryptsetup luksFormat、誤ったディスクを選択すると既存のデータを破壊する可能性があります。重要なファイルは事前にバックアップし、デバイス名を慎重に確認し、重要な暗号化ボリュームについてはLUKSヘッダーのバックアップを保持してください。パーティションを変更する前に、公式のcryptsetupマニュアルとcryptsetup FAQを参照してください。
Cryptomatorは、グラフィカルアプリを求めるユーザーにとって最も使いやすい選択肢です。クラウド同期フォルダ内に配置できる暗号化された保管庫を作成し、ロック解除されたファイルは通常のファイルシステムビューで表示できます。デスクトップ版のドキュメントによると、ファイル名とディレクトリ構造は保管庫フォーマットの一部として暗号化されます。
Linux版CryptomatorはAppImage形式で提供されており、公式Linuxダウンロードページに記載されているFlatpak、AUR、PPA、NixOSチャネルからも入手可能です。セットアップ方法や保管庫の動作については、公式デスクトップ版ドキュメントを参照してください。
gocryptfsは、Linux向けに特別に設計された暗号化オーバーレイファイルシステムです。暗号化されたテキストは1つのディレクトリに保存し、復号化されたビューは別の場所にマウントします。この設計は、ディスク全体を暗号化することなく、同期されたクラウドフォルダ内に暗号化されたファイルを保持したい場合に最適です。
プロジェクトのクイックスタートガイドには、Debian/UbuntuおよびFedora用のパッケージと、コンパイル済みのバイナリが掲載されています。また、暗号化されたディレクトリはクラウド同期フォルダ内に、平文のマウントポイントはクラウド同期フォルダ外に配置することを推奨しています。まずは、公式のgocryptfsクイックスタートガイドをご覧ください。他の暗号化システムと同様に、データと復旧用データの両方をバックアップしてください。
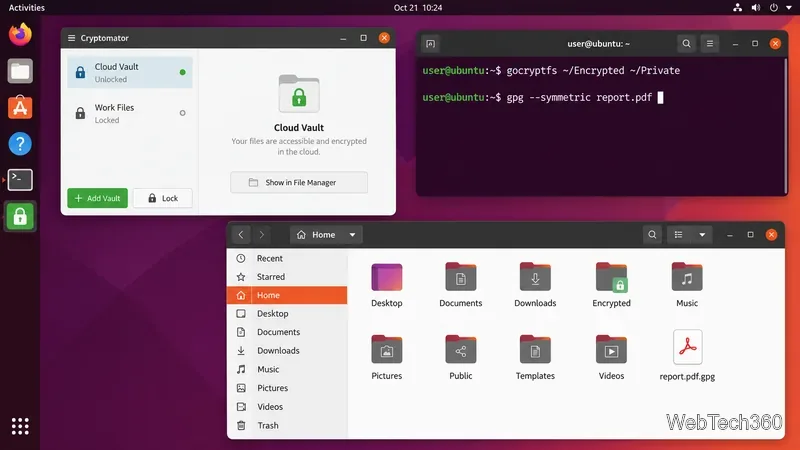
GnuPGはOpenPGPを実装しており、Linux上で最も有用なコマンドラインセキュリティツールの1つです。受信者の公開鍵を使用してファイルを暗号化したり、パスフレーズを使用した対称暗号化を実行したり、デジタル署名を作成または検証したりできます。そのため、ディスク全体の暗号化よりも、文書、アーカイブ、電子メールのワークフロー、ソフトウェアの検証に適しています。
多くのディストリビューションには既にGnuPGが含まれていますが、パッケージの提供状況は様々です。最新の公式マニュアルには、GnuPG 2.xコマンド(--encrypt、、、など)が記載されています。サポートされているオプションと鍵管理に関するガイダンスについては、--symmetric公式のGnuPGマニュアルを参照してください。--sign--verify
保護するデータに応じて適切な暗号化方式を選択してください。ポータブルな暗号化コンテナにはVeraCrypt 、 LinuxディスクとパーティションにはLUKS 、使いやすいクラウド保管庫ワークフローにはCryptomator 、効率的な暗号化ディレクトリにはgocryptfs、個々のファイルと署名にはGnuPGを使用してください。重要なデータについては、別途バックアップを作成してください。暗号化は機密性を保護しますが、ハードウェア障害、誤削除、鍵の紛失などで失われたファイルを復元することはできません。
TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
CoBangを使えば、Webカメラまたは画像ファイルでLinux上でQRコードをスキャンできます。インストールオプション、セットアップ手順、Flatpakカメラへのアクセスに関する修正方法については、こちらをご覧ください。
Cameractrlsを使用してLinux上でウェブカメラの設定を変更しましょう。露出、色、フリッカー低減などのサポートされているコントロールを調整し、互換性のあるビデオモードを確認できます。
LinuxにPhpStormをインストールするには、JetBrains Toolboxを使用するか、スタンドアロンのtar.gzアーカイブを使用するか、SnapおよびArch AURオプションを選択してください。Javaは既にバンドルされています。
Cisco Packet Tracer 9.0.1 を Ubuntu 64 ビット版にダウンロードし、APT を使用して DEB パッケージをインストールし、ターミナルでライセンスに同意してサインインすると、ラボを開始できます。
Linux上でGNOME Disksまたはddコマンドを使用してCD-ROM ISOイメージを作成します。光学ドライブを識別し、コピーを監視し、イメージを検証し、破損したディスクやオーディオディスクに別のツールが必要な場合を把握できます。
各ディスプレイごとに個別のXFCE 4パネルを作成し、2番目のパネルを右側の出力に割り当て、位置とサイズを調整し、必要なランチャーとステータス項目を追加します。
LinuxでGIMPを使って写真の背景を削除する方法:被写体をトレースし、選択した背景を削除し、透明度を保持して、再利用可能なPNG形式でエクスポートします。
FlightGearは公式サイトから無料でダウンロードできます。Windows、macOS、Linuxの各パッケージを比較し、データファイルをインストールして、最初のフライトを開始しましょう。
OKSamplerはMP3クリップをキーボードのキーにマッピングし、音声をループ再生できます。この旧型フリーウェアの機能、旧機能が失われた箇所、ダウンロード前に確認すべき点について解説します。








