失われたパーティションとハードディスクデータを安全に復元する方法

TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
Gooroom OSにGoogle Chromeをインストールする手順は、技術的にはDebianにインストールする手順と似ていますが、まず最初に答えておくべき重要な点が1つあります。それは、そのコンピュータが通常のGooroomインストール環境なのか、それとも中央管理されセキュリティが強化されたエンドポイントなのかということです。この違いは、Chromeコマンドそのものよりも重要です。
2026年10月現在、Gooroomプロジェクトでは、Gooroom 4.5を現在の4.x共通リリースとしてリストアップしています。リリースノートには、amd64 ISO、Linuxカーネル6.1、APT 2.6.1、およびDebian 12ベースのパッケージが記載されています。また、実行ファイルの整合性保護と集中管理はオプションのセキュリティ機能として文書化されています。重要な点として、公開されている共通ISOには、デフォルトではGooroomのセキュリティ強化機能は含まれていませんが、組織はこれらを追加できます。詳細については、公式のGooroomダウンロードページ、Gooroom 4.5リリースノート、およびGooroomセキュリティ概要を参照してください。
したがって、このガイドではポリシーを維持するアプローチを採用しています。まずマシンを検証し、ローカルインストールが許可されている場合はGoogleの署名付きDebianパッケージのみをインストールし、Gooroomの保護機能を有効にしたままにし、管理ポリシーでパッケージがブロックされた場合は処理を停止します。
APTは、Debian系システムでソフトウェアのインストールや依存関係の解決に使用されるパッケージマネージャです。.debパッケージは、Debianおよび互換性のあるディストリビューションで使用されるソフトウェアパッケージ形式です。Gooroom 4.5にはAPTが含まれており、Googleは64ビット版Debian 10以降のChromeを公式にサポートしているため、このパッケージ形式は現在のGooroom 4.xベースと技術的に相性が良いと言えます。
だからといって、必ずしもインストールが許可されているわけではありません。Gooroomは安全な職場環境向けに設計されており、公式ドキュメントには、署名を検証し、不正なプログラムの実行を防止する実行可能ファイルの保護機能が記載されています。また、エンドポイントの一元管理機能も提供しています。組織所有のマシンでは、これらの制御機能はセキュリティ設計の一部であり、回避すべきエラーではありません。
対策:職場、学校、政府機関、防衛関連機関、その他管理対象デバイスにソフトウェアをダウンロードする前に、サードパーティ製ブラウザおよび外部パッケージリポジトリの使用が許可されていることを確認してください。組織が内部リポジトリまたは管理者による展開からソフトウェアを入手する必要がある場合は、そちらの方法を使用してください。
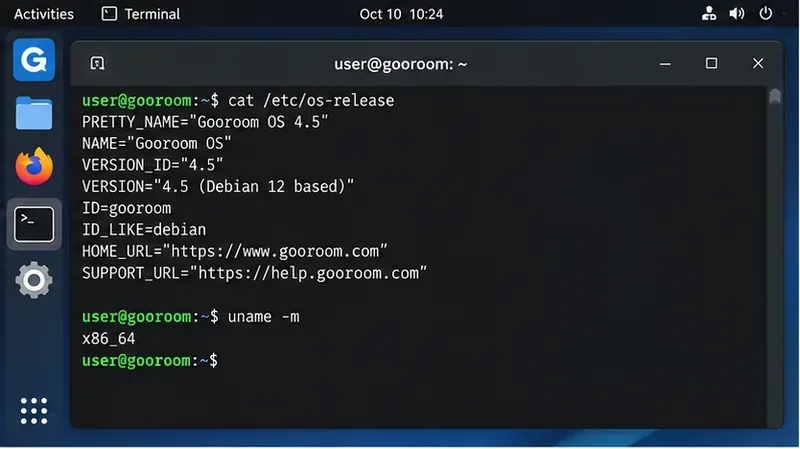
ターミナルを開き、オペレーティングシステムとアーキテクチャを調べます。以下のコマンドはシステム情報のみを読み取ります。
cat /etc/os-release
uname -m
公式のGooroom 4.5共通イメージでは、amd64/x86-64パスを選択する必要があります。uname -mエラーが発生した場合はx86_64、Googleの64ビット版Debian/Ubuntu .debパッケージを選択してください。他のCPUアーキテクチャ向けに設計されたイメージやパッケージが動作するとは限りませんのでご注意ください。
よくある誤解として、「Debianベース」だからといって、すべてのDebianパッケージが自動的に安全でポリシーに準拠していると思われがちです。互換性と承認は別の問題です。パッケージは正常にインストールできたとしても、組織の承認済みソフトウェアポリシーに違反している可能性があります。
Gooroomデバイスが管理対象であるか否かを証明する、単一の汎用的なエンドユーザーコマンドはありません。組織はGooroomをカスタマイズでき、GPMSの導入詳細も異なる場合があります。ただし、何も変更せずに手がかりを収集することは可能です。
dpkg -l | grep -i gooroom
systemctl list-unit-files | grep -i gooroom
これらのコマンドは、Gooroom という名前を含むインストール済みのパッケージとサービスを一覧表示します。出力は情報提供のみを目的としており、特定のパッケージの有無は管理状態を確定的に証明するものではありません。
対処方法:デバイスが組織に登録されている場合、またはソフトウェアが許可されているかどうか不明な場合は、管理者にGoogle Chromeが承認されているかどうかを確認してください。インストールを成功させるためだけに、実行可能ファイルの保護、セキュアブート、ポリシーエージェント、またはGooroomサービスを無効にしないでください。
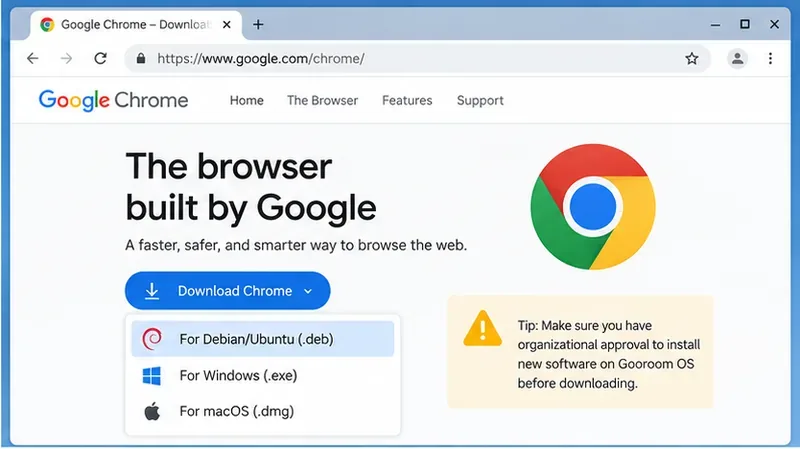
Googleの現在のLinux要件では、64ビット版Debian 10以降がサポート対象となっています。公式のChromeインストール手順または公式ダウンロードページを開き、Debian/Ubuntu.debパッケージを選択してください。
ソフトウェアポータル、無作為なミラーサイト、または未知の署名キーを追加するスクリプトからの再パッケージ版Chromeのダウンロードは避けてください。セキュリティを重視するシステムでは、信頼できるソースの数を減らすことが特に重要です。
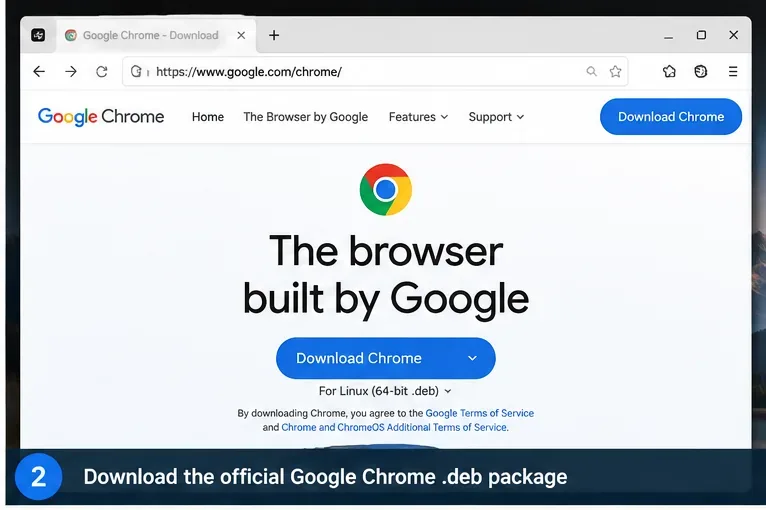
標準的な Gooroom 4.5 amd64 インストールの場合、ダウンロードされたファイルは通常 のような名前になりますgoogle-chrome-stable_current_amd64.deb。ファイルが存在することを確認してください。
cd ~/Downloads
ls -lh google-chrome*.deb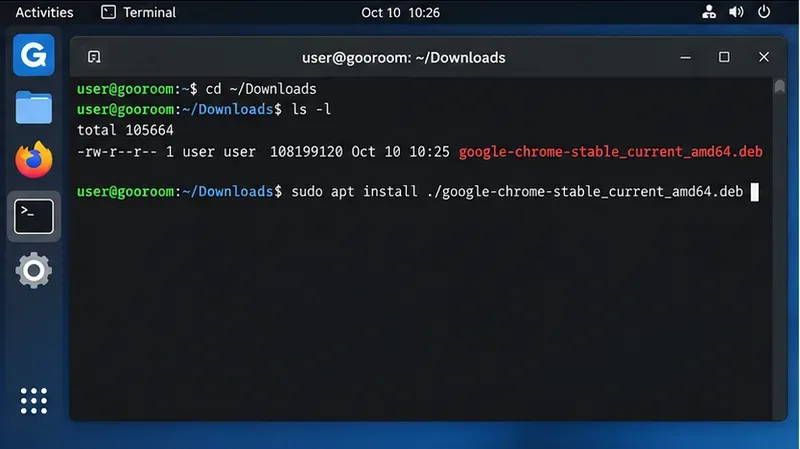
次に、ダウンロードしたファイルを正確にインストールしてください。
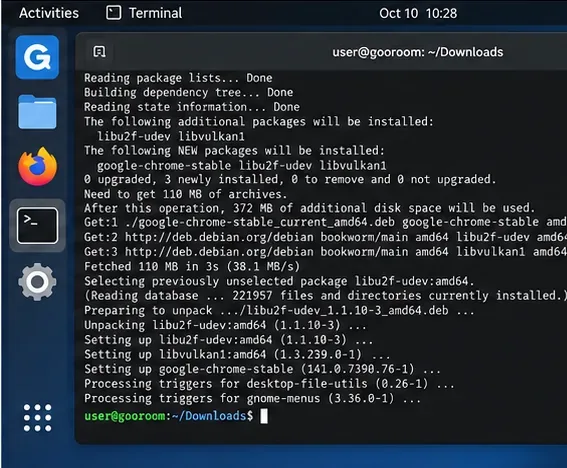
sudo apt install ./google-chrome-stable_current_amd64.debを使用するとapt install ./package.deb、APT は設定済みのリポジトリから依存関係を解決できます。管理者パスワードが必要です。トランザクションの概要をよく読んでから承認してください。APT が操作がポリシー、実行可能ファイルの保護、または権限不足によってブロックされていると報告した場合は、そこで処理を停止してください。これは管理者と解決すべきポリシー上の決定事項であり、セキュリティ制御を無効にする理由にはなりません。
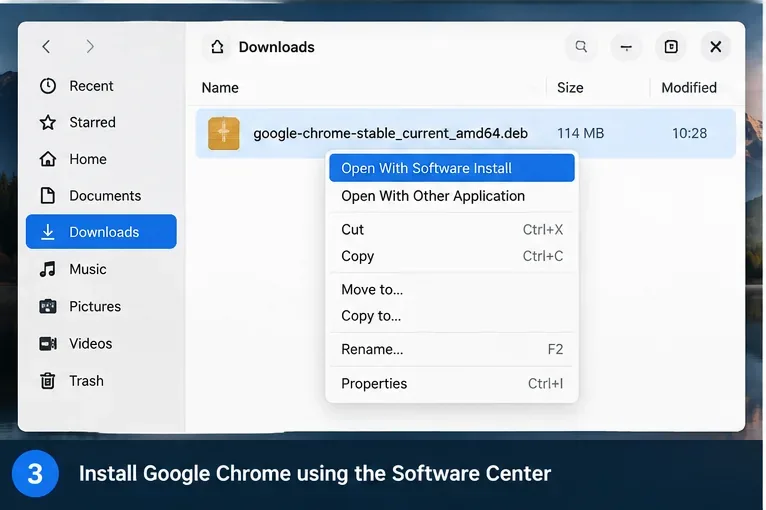
Gooroomのデスクトップ版によっては、.debファイルがグラフィカルなソフトウェアインストーラーと関連付けられている場合があります。その場合、ダウンロードしたパッケージを開くとインストール操作が表示され、管理者パスワードの入力を求められることがあります。デスクトップアプリケーションはGooroomのビルドや組織的なカスタマイズによって異なるため、上記のターミナルを使った方法の方がより確実な手順と言えます。
Googleのドキュメントによると、LinuxにChromeをインストールすると、通常はGoogleソフトウェアリポジトリが追加され、パッケージマネージャーがChromeを最新の状態に保つことができるようになっています。Googleは、パッケージの検証に使用されるLinux署名キーも公開しています。詳細については、Google Linuxソフトウェアリポジトリの公式ページをご覧ください。
これは、管理されていない個人用コンピュータでは、ブラウザのセキュリティパッチが通常のパッケージ更新を通じて提供されるため便利です。しかし、厳密に管理されたGooroomエンドポイントでは、外部リポジトリ自体に承認が必要になる場合があります。一部の組織では、承認済みのパッケージを内部でミラーリングしたり、エンドポイント管理を通じて修正版をデプロイしたりしています。
対策:管理者ルールを回避するためだけにChromeのアップデートを抑制しないでください。外部リポジトリが禁止されている場合は、管理者に承認済みのソフトウェアチャネル経由でChromeを提供するよう依頼してください。GoogleはLinuxのアップデートを制御するための管理者向け方法を文書化していますが、これらは展開に関する決定事項であり、エンドユーザーが回避できるものではありません。GoogleのLinuxアップデート管理に関するドキュメントを参照してください。
アプリケーションメニューからChromeを起動するか、以下を実行してください。
google-chromeインストール済みのビルドは、以下の方法で確認できます。
google-chrome --version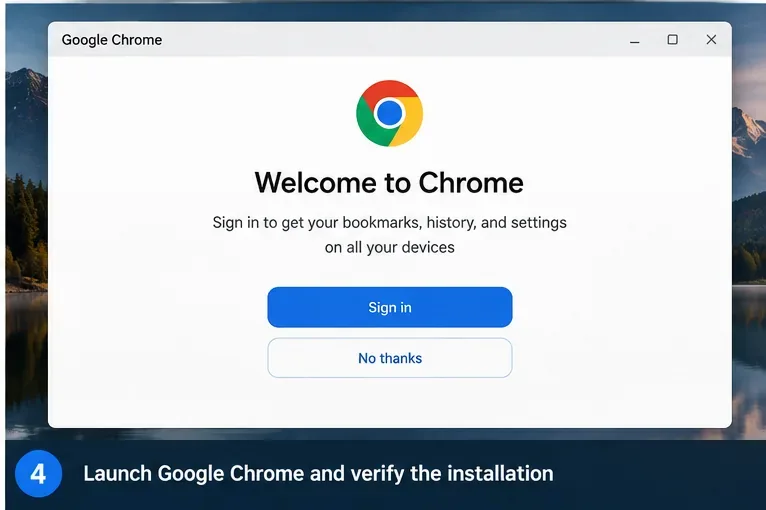
Chrome 固有のエンタープライズ ポリシーについては、chrome://policyアドレス バーに と入力します。Linux では、管理者は Chrome ポリシー JSON ファイルを などの場所にデプロイすることもできます。Google はこのモデルをChrome ポリシー管理ガイド/etc/opt/chrome/policies/managedで説明しています。
ChromeのポリシーとGooroom OSのポリシーを混同しないでください。chrome://policyこれはChromeが認識しているブラウザポリシーを報告するものであり、Gooroomの実行ファイル保護、GPMSルール、ネットワーク制御、またはその他のエンドポイント制限が存在しないことを証明するものではありません。
お客様のアカウントにはシステムパッケージをインストールする権限がありません。組織が管理するエンドポイントでは、これは想定される動作です。管理者に依頼してChromeをデプロイしてもらい、権限昇格を試みたり回避したりしないでください。
強化されたGooroom環境では、実行ファイル保護機能によって、許可されていないプログラムや承認されていないプログラムがブロックされる可能性があります。Gooroomの公式ドキュメントには、許可なくインストールされたプログラムをブロックする機能が明記されています。この保護機能を無効にしないでください。エラーメッセージを取得して管理者に送信し、組織の通常の承認プロセスを通じてパッケージが承認されるようにしてください。
署名検証を回避して、未検証のリポジトリを信頼できるものとしてマークしないでください。まず、リポジトリがGoogleの公式リポジトリであることを確認し、署名キー情報をGoogleのリポジトリドキュメントと比較してください。パッケージ署名エラーはセキュリティ上の警告であり、無視すべきではありません。
コンピュータが管理対象で、Chrome が承認されていない場合は、変更を隠蔽しようとするのではなく、管理者に通知してください。管理対象外のマシンでは、Chrome は で削除できますsudo apt remove google-chrome-stable。管理対象のマシンでは、関連するリポジトリ構成も削除する必要があるか、内部ミラーに置き換える必要があるかを IT 部門に判断してもらってください。
Gooroomには、独自のセキュリティモデルに基づいて設計されたChromiumベースのブラウザが既に搭載されています。Gooroomの公式概要では、信頼できるブラウザと信頼できないブラウザのプロセスが別々に存在し、ブラウザのセキュリティポリシーも区別されていると説明されています。Chromeは、特定の企業向けWebアプリケーション、Googleアカウントのワークフロー、拡張機能、テストマトリックス、またはベンダーサポートの要件によっては引き続き必要となる場合がありますが、Gooroom Browserの代替として自動的に使用されるわけではありません。
個人用のGooroomインストールでは、Chromeの使用は主に互換性の問題です。管理された職場環境への展開では、ブラウザの選択はセキュリティアーキテクチャ上の決定にも関わります。アプリケーションがGooroom Browserで動作する場合、組織がサポートするブラウザを使い続けることで、メンテナンスやポリシーの複雑さを軽減できます。Chromeが必要な場合は、管理者の承認を得て、アップデートとブラウザポリシーを一元的に構成した展開が最もクリーンなソリューションです。
最も安全なルールはシンプルです。Gooroomのポリシーブロックは、障害ではなく指示として扱うことです。管理されていないGooroom 4.5システムでは、APTを使用してGoogleの公式.debファイルをインストールするのは簡単です。管理対象のエンドポイントでは、組織が承認、更新、監査、サポートできるインストール方法が適切です。
TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
CoBangを使えば、Webカメラまたは画像ファイルでLinux上でQRコードをスキャンできます。インストールオプション、セットアップ手順、Flatpakカメラへのアクセスに関する修正方法については、こちらをご覧ください。
Cameractrlsを使用してLinux上でウェブカメラの設定を変更しましょう。露出、色、フリッカー低減などのサポートされているコントロールを調整し、互換性のあるビデオモードを確認できます。
LinuxにPhpStormをインストールするには、JetBrains Toolboxを使用するか、スタンドアロンのtar.gzアーカイブを使用するか、SnapおよびArch AURオプションを選択してください。Javaは既にバンドルされています。
Cisco Packet Tracer 9.0.1 を Ubuntu 64 ビット版にダウンロードし、APT を使用して DEB パッケージをインストールし、ターミナルでライセンスに同意してサインインすると、ラボを開始できます。
Linux上でGNOME Disksまたはddコマンドを使用してCD-ROM ISOイメージを作成します。光学ドライブを識別し、コピーを監視し、イメージを検証し、破損したディスクやオーディオディスクに別のツールが必要な場合を把握できます。
各ディスプレイごとに個別のXFCE 4パネルを作成し、2番目のパネルを右側の出力に割り当て、位置とサイズを調整し、必要なランチャーとステータス項目を追加します。
LinuxでGIMPを使って写真の背景を削除する方法:被写体をトレースし、選択した背景を削除し、透明度を保持して、再利用可能なPNG形式でエクスポートします。
FlightGearは公式サイトから無料でダウンロードできます。Windows、macOS、Linuxの各パッケージを比較し、データファイルをインストールして、最初のフライトを開始しましょう。
OKSamplerはMP3クリップをキーボードのキーにマッピングし、音声をループ再生できます。この旧型フリーウェアの機能、旧機能が失われた箇所、ダウンロード前に確認すべき点について解説します。








