LinuxデスクトップでQRコードをスキャンする方法

CoBangを使えば、Webカメラまたは画像ファイルでLinux上でQRコードをスキャンできます。インストールオプション、セットアップ手順、Flatpakカメラへのアクセスに関する修正方法については、こちらをご覧ください。
Debian では、既存のユーザーに完全な管理者権限を与える最も簡単で安全な方法は、通常、そのアカウントをsudoグループに追加することです。Debian のデフォルトの sudo 設定では、そのグループのメンバーが を介してコマンドを実行できますsudo。通常、 を直接編集する必要はありません/etc/sudoers。
Debianのインストール時にrootパスワードを空欄にした場合、インストーラーは通常、rootユーザーによる直接ログインを無効にし、最初の一般ユーザーにsudoによる管理者権限を付与します。代わりにrootパスワードを設定した場合、sudoがインストールされないか、ユーザーがグループに属していない可能性があります。Debianは、 sudosudoに関するガイダンスの中で、これらの設定について説明しています。
ターミナルを開き、アカウントに割り当てられているグループを確認してください。
groupssudo出力に表示された場合は、設定をテストしてください。
sudo whoami自分のパスワードを入力すると、正常にセットアップされている場合は と表示されますroot。シェルに と表示された場合はsudo: command not found、root 権限でパッケージをインストールしてください。ユーザーに sudo の実行権限がないと表示された場合は、アカウントをsudoグループに追加してください。
ルートパスワードを知っている場合は、ルートログインシェルを起動してください。
su --login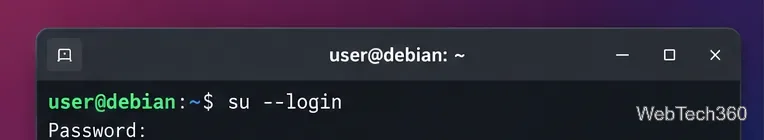
su --loginsudoをインストールまたは設定するためにrootアクセスが必要な場合に使用します。次に、APTを使用してsudoをインストールします。
apt update
apt install sudoDebianリファレンスでは、 sudoはrootシェルで常に作業することなく管理者権限を委譲するための標準ツールとして説明されています。
root権限のまま、alicesudoアクセス権限を付与するアカウントに置き換えてください。
adduser alice sudo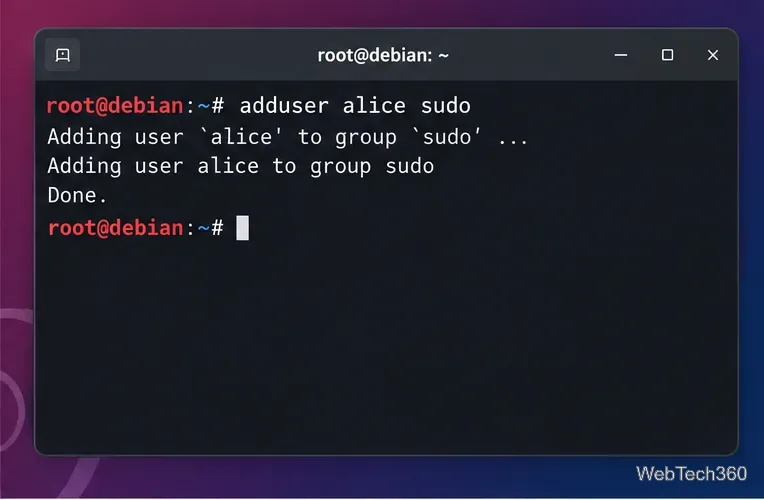
sudoグループに追加すると、そのグループに定義されている権限が付与されます。また、を使用することもできますusermod -aG sudo aliceが、Debian固有のadduser USER GROUP形式の方が分かりやすく、ユーザーの他の補助グループを誤って置き換えてしまうことを防ぎます。
新しいグループメンバーシップは、通常、既に開いているログインセッションには適用されません。デスクトップまたはSSHセッションから完全にログアウトし、再度サインインしてください。その後、アカウントを確認し、sudoをテストしてください。
groups alice
sudo whoami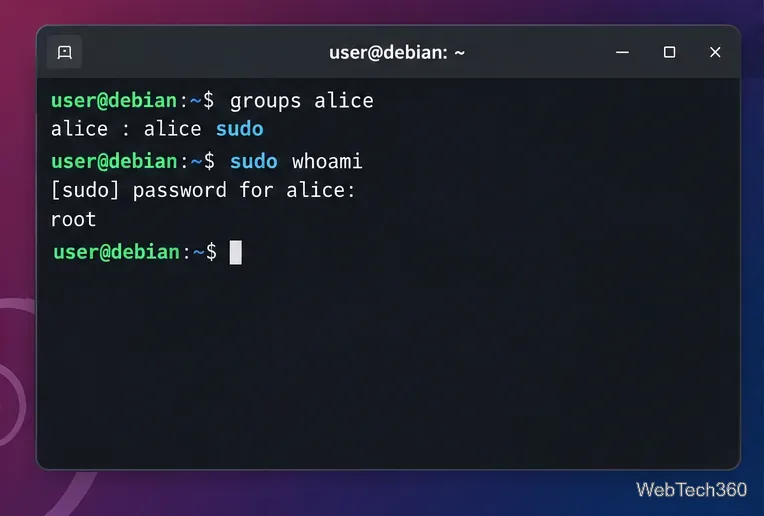
sudoグループに属していること、およびがsudo whoami返されることを確認しますroot。ユーザーが追加されたばかりなのに、sudo が依然としてそのアカウントではコマンドを実行できないと報告する場合、古いログインセッションが原因であることがよくあります。Debian の sudo ドキュメントには、グループメンバーシップはログイン時に有効になると明記されています。
ほとんどの Debian システムでは、上記のグループ方式で十分です。ユーザーごとのルールは、意図的に個別の sudo ポリシーを適用したい場合に便利です。/etc/sudoers通常のエディタで開かないでください。visudoのマニュアルにはvisudo、変更をインストールする前にファイルをロックし、構文チェックを行うと説明されています。
root権限で、ピリオドを含まないシンプルな名前の専用ファイルを作成します。
visudo -f /etc/sudoers.d/alicealice通常のsudoユーザーと同じ完全な管理者権限を与えるには、以下を追加します。
alice ALL=(ALL:ALL) ALLエディタを保存して終了し、sudoersの設定全体を検証してください。
visudo -c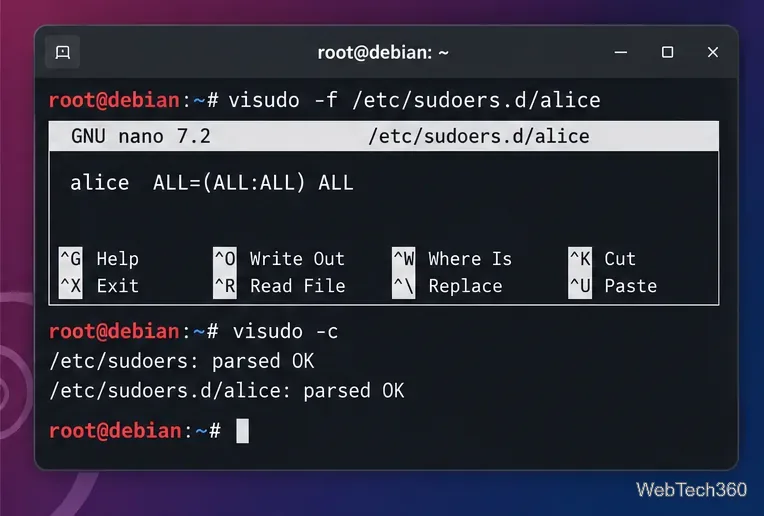
visudoで、構文エラーが管理者アクセスを壊す前に検出できます。/etc/sudoers.dDebian では、メイン ファイルを変更するのではなく、ローカルのカスタム ルールを に保存することを推奨しています。sudoersのマニュアルにも記載されているように、このディレクトリ内のファイル名にピリオドが含まれているか、末尾が で終わるファイル~はスキップされるため、 のような名前の方aliceが よりも安全ですalice.conf。
グループを通じて付与されたアクセス権を取り消すにはsudo、root権限で以下のコマンドを実行してください。
deluser alice sudoDebianのdeluserマニュアルによると、2つの引数を使用する形式でユーザーを特定のグループから削除できるとのことです。新しいグループリストを有効にするには、ユーザーに一度ログアウトして再度ログインさせてください。
も作成している場合は/etc/sudoers.d/alice、アカウントをグループから削除するだけでは不十分です。なぜなら、その別のルールが依然として権限を付与しているからです。root 権限でそのルールを削除または編集してから、visudo -c再度実行してください。
/etc/sudoers通常のテキストエディタで編集しないでください。構文エラーがあると、sudoアクセスがブロックされる可能性があります。usermod -G sudo USERなしで使用しないでください-a。この形式は、単にsudoを追加する代わりに、ユーザーの補助グループリストを置き換えることができます。NOPASSWD。パスワードなしのsudoを完全に有効にすると、ユーザーアカウントが侵害された場合の影響が増大します。標準的なDebianワークステーションまたはサーバーの場合、推奨される手順は簡単です。必要に応じてsudoをインストールし、アカウントをグループに追加しsudo、新しいログインセッションを開始し、rootシェルを閉じる前に結果を確認します。
CoBangを使えば、Webカメラまたは画像ファイルでLinux上でQRコードをスキャンできます。インストールオプション、セットアップ手順、Flatpakカメラへのアクセスに関する修正方法については、こちらをご覧ください。
Cameractrlsを使用してLinux上でウェブカメラの設定を変更しましょう。露出、色、フリッカー低減などのサポートされているコントロールを調整し、互換性のあるビデオモードを確認できます。
LinuxにPhpStormをインストールするには、JetBrains Toolboxを使用するか、スタンドアロンのtar.gzアーカイブを使用するか、SnapおよびArch AURオプションを選択してください。Javaは既にバンドルされています。
Cisco Packet Tracer 9.0.1 を Ubuntu 64 ビット版にダウンロードし、APT を使用して DEB パッケージをインストールし、ターミナルでライセンスに同意してサインインすると、ラボを開始できます。
Linux上でGNOME Disksまたはddコマンドを使用してCD-ROM ISOイメージを作成します。光学ドライブを識別し、コピーを監視し、イメージを検証し、破損したディスクやオーディオディスクに別のツールが必要な場合を把握できます。
各ディスプレイごとに個別のXFCE 4パネルを作成し、2番目のパネルを右側の出力に割り当て、位置とサイズを調整し、必要なランチャーとステータス項目を追加します。
LinuxでGIMPを使って写真の背景を削除する方法:被写体をトレースし、選択した背景を削除し、透明度を保持して、再利用可能なPNG形式でエクスポートします。
FlightGearは公式サイトから無料でダウンロードできます。Windows、macOS、Linuxの各パッケージを比較し、データファイルをインストールして、最初のフライトを開始しましょう。
OKSamplerはMP3クリップをキーボードのキーにマッピングし、音声をループ再生できます。この旧型フリーウェアの機能、旧機能が失われた箇所、ダウンロード前に確認すべき点について解説します。
Googleタスクをブラウザで開き、Chromeショートカットやアプリスタイルの起動機能を追加し、カレンダーとGmailを通じて期日が過ぎたタスクを管理できます。








